 msnightmare/fastunlock
Windows Narrator 잠금 화면 우회에 대한 개념 증명(PoC) 보고서로, WsiAccount 권한으로 코드 실행을 달성하고 물리적 접근을 통해 BitLocker를 무력화합니다.

FastUnlock : Windows 내레이터 잠금 화면 우회 0day 취약점
이 취약점은 내레이터가 잠긴 계정 컨텍스트에서 UI를 처리하는 방식에 존재하며, 성공적으로 악용될 경우 BitLocker를 우회하고 잠금 화면 계정 "WsiAccount"의 컨텍스트에서 코드를 실행할 수 있습니다.
이 취약점을 발견한 시점부터 Windows 11 26H2 11월 패치가 설치된 완전히 암호화된 BitLocker 머신을 침해하기까지 총 5분이 걸렸으며, 이는 Microsoft 측의 완전한 태만으로 인해 발생한 문제입니다... 이 취약점은 제가 테스트한 모든 머신에서 극도로 일관되게 나타나는 것으로 보입니다. 다시 말해, 백그라운드에서 내레이터를 적절히 제어하는 방법을 알고 있거나 올바른 버튼 조합을 누르기만 하면 대상 머신에서도 코드 실행 권한을 얻을 수 있습니다.
물론 이는 물리적 접근이 필요하며, 머신에 있는 최소 하나의 계정이 온라인 계정에 연결되어 있어야 합니다. 이는 공격자가 물리적 접근 권한을 가지고 있더라도 적절히 보호된 BitLocker 머신에는 접근할 수 없다는 보장을 깨뜨리는 것이므로, Microsoft가 이 문제를 패치할 때까지 Windows 머신을 단단히 붙잡아 두시기 바랍니다.
내레이터에 새로운 디자인을 적용하는 과정에서 Microsoft는 새로운 UI가 잠금 화면 사용자의 컨텍스트에서 실행되는 경우 실행되지 않도록 보장하는 것을 잊어버렸습니다 (흥미롭게도 SYSTEM으로 실행될 때 창이 생성되는 것을 방지하는 이전 코드는 여전히 남아 있습니다).
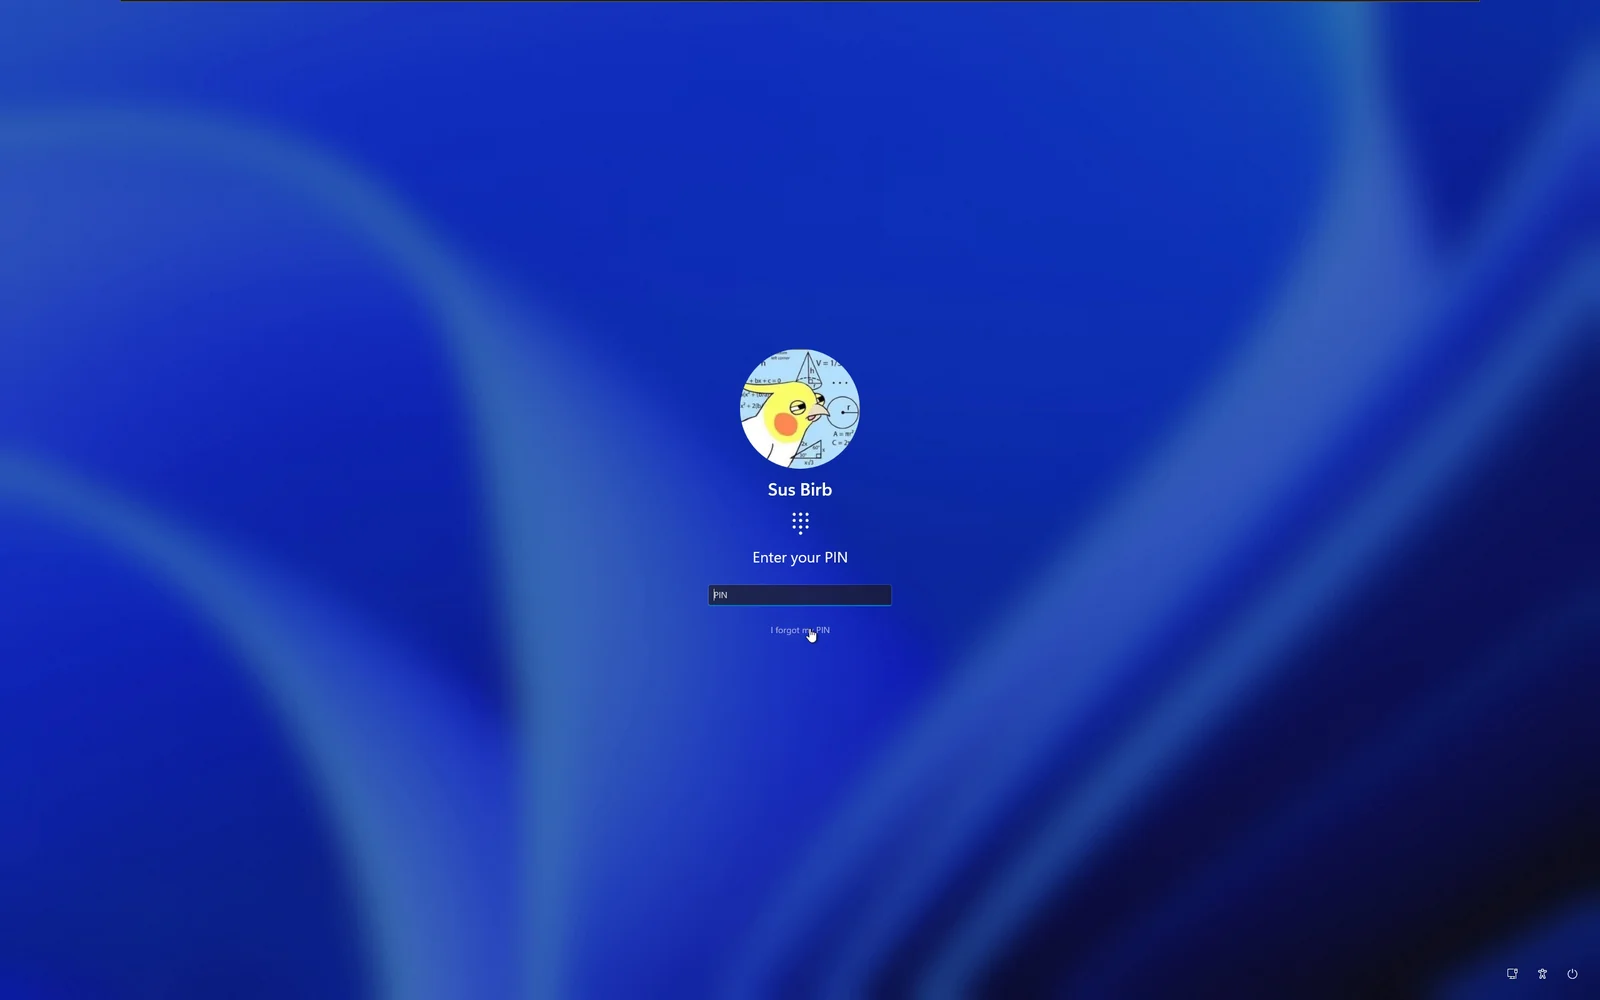
제가 과거에 발견한 이전 잠금 화면 우회 버그들(예: ZDI-21-1053)과 달리, 이번 것은 사용하기가 극도로 편리합니다. "PIN을 잊으셨나요?"(또는 비밀번호 등)를 클릭하면,
Microsoft 계정 창에서 계정 재설정을 위한 작업을 요청하는 즉시 Win+U를 누르고 내레이터를 클릭하세요,
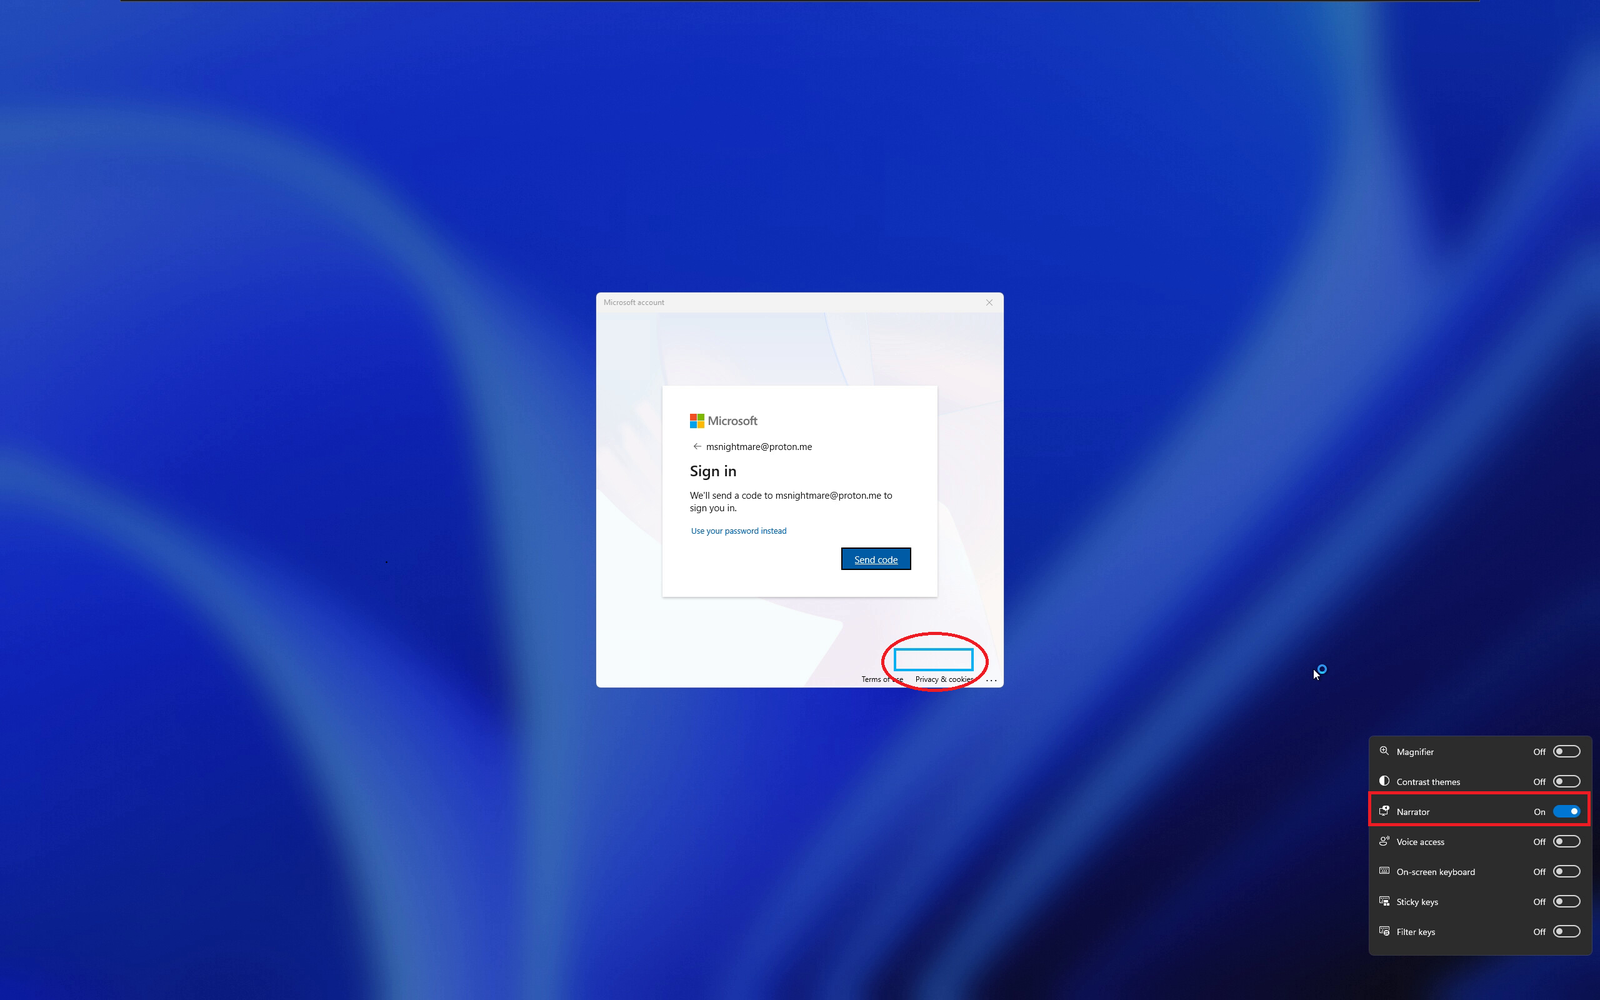
내레이터를 활성화하는 순간 내레이터가 소유한 백그라운드 창에 즉시 포커스가 맞춰지며, 바로 이 창은 백그라운드에 있지만 눈으로 볼 수는 없습니다
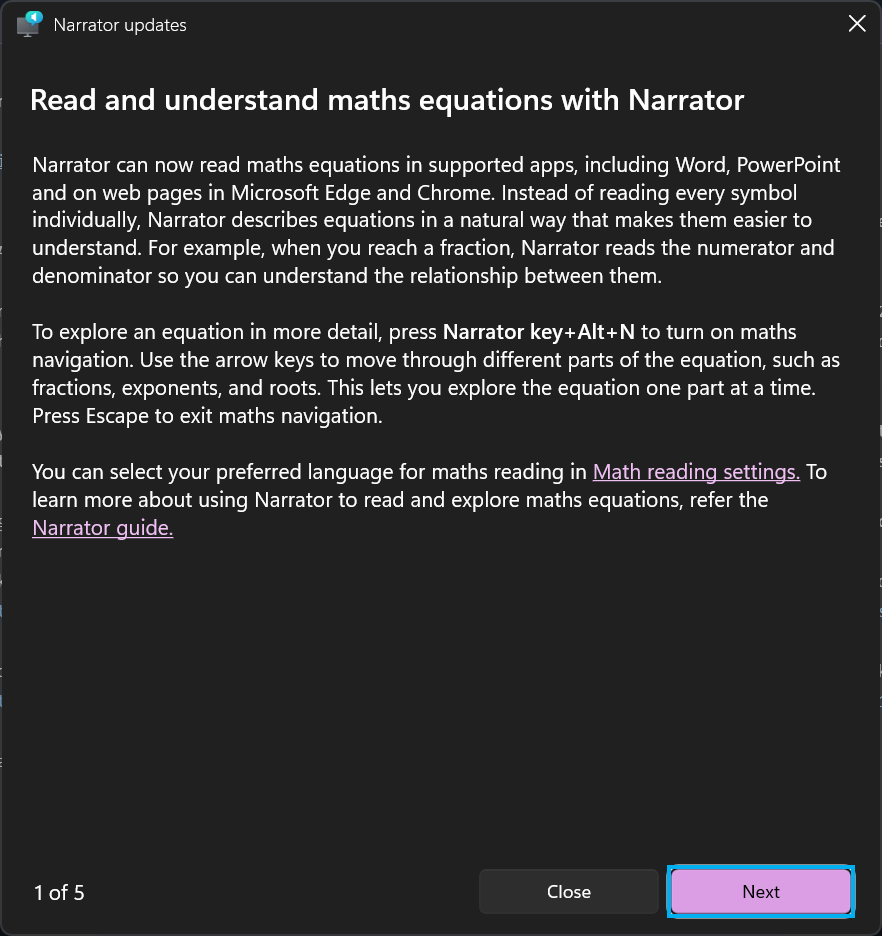
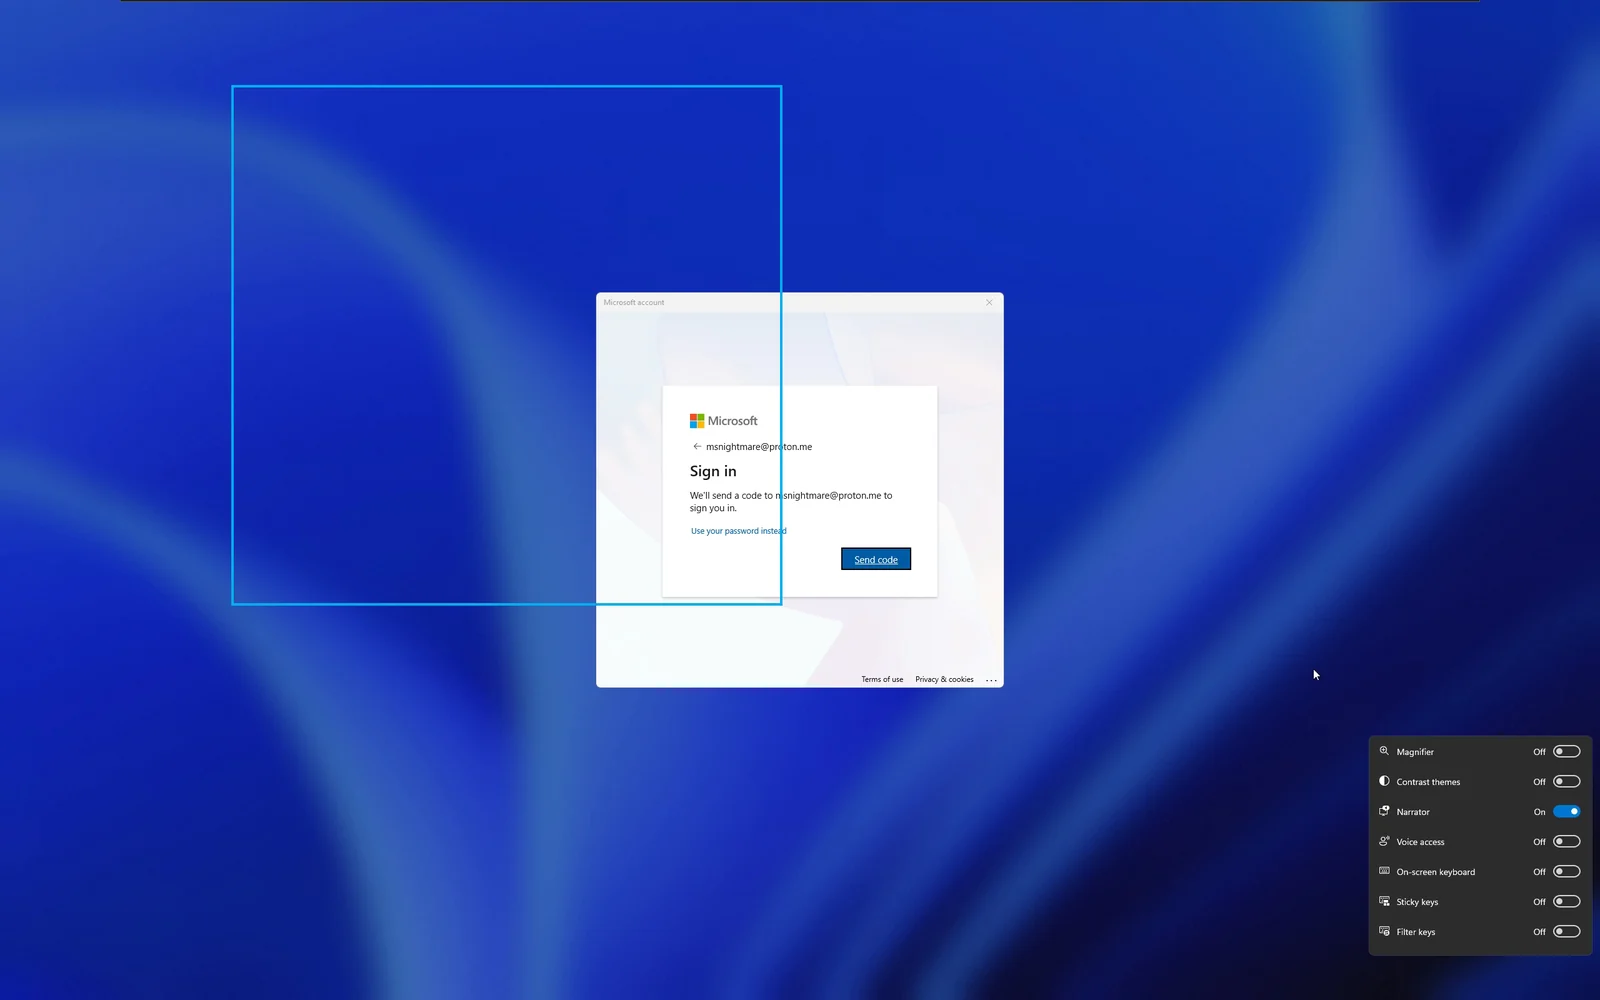
보시다시피 내레이터는 "다음" 버튼에 포커스가 맞춰져 있습니다. 탐색하려면 Caps 키를 누른 채로(놓지 마세요) 방향키를 사용하여 탐색하세요. 다음 목표는 명백합니다. "수학 읽기 설정"을 클릭하세요. 실제 링크를 클릭하려면 CAPS + Enter를 누르면 되며, 이렇게 하면 다음 단계인 설정 창으로 이동합니다
이제부터는 코드를 어떻게 실행할지는 전적으로 여러분에게 달려 있습니다. 설정 창에 포커스가 있으면 "WsiAccount" 사용자의 컨텍스트에서 코드 실행 권한을 얻는 여러 가지 방법이 가능합니다. 저 같은 경우에는 "Bluetooth 및 장치"로 이동한 다음 "자동 실행"으로, 그다음 "이동식 드라이브"로, 마지막으로 "폴더를 열어 파일 보기(파일 탐색기)"로 이동하는 것을 선호합니다
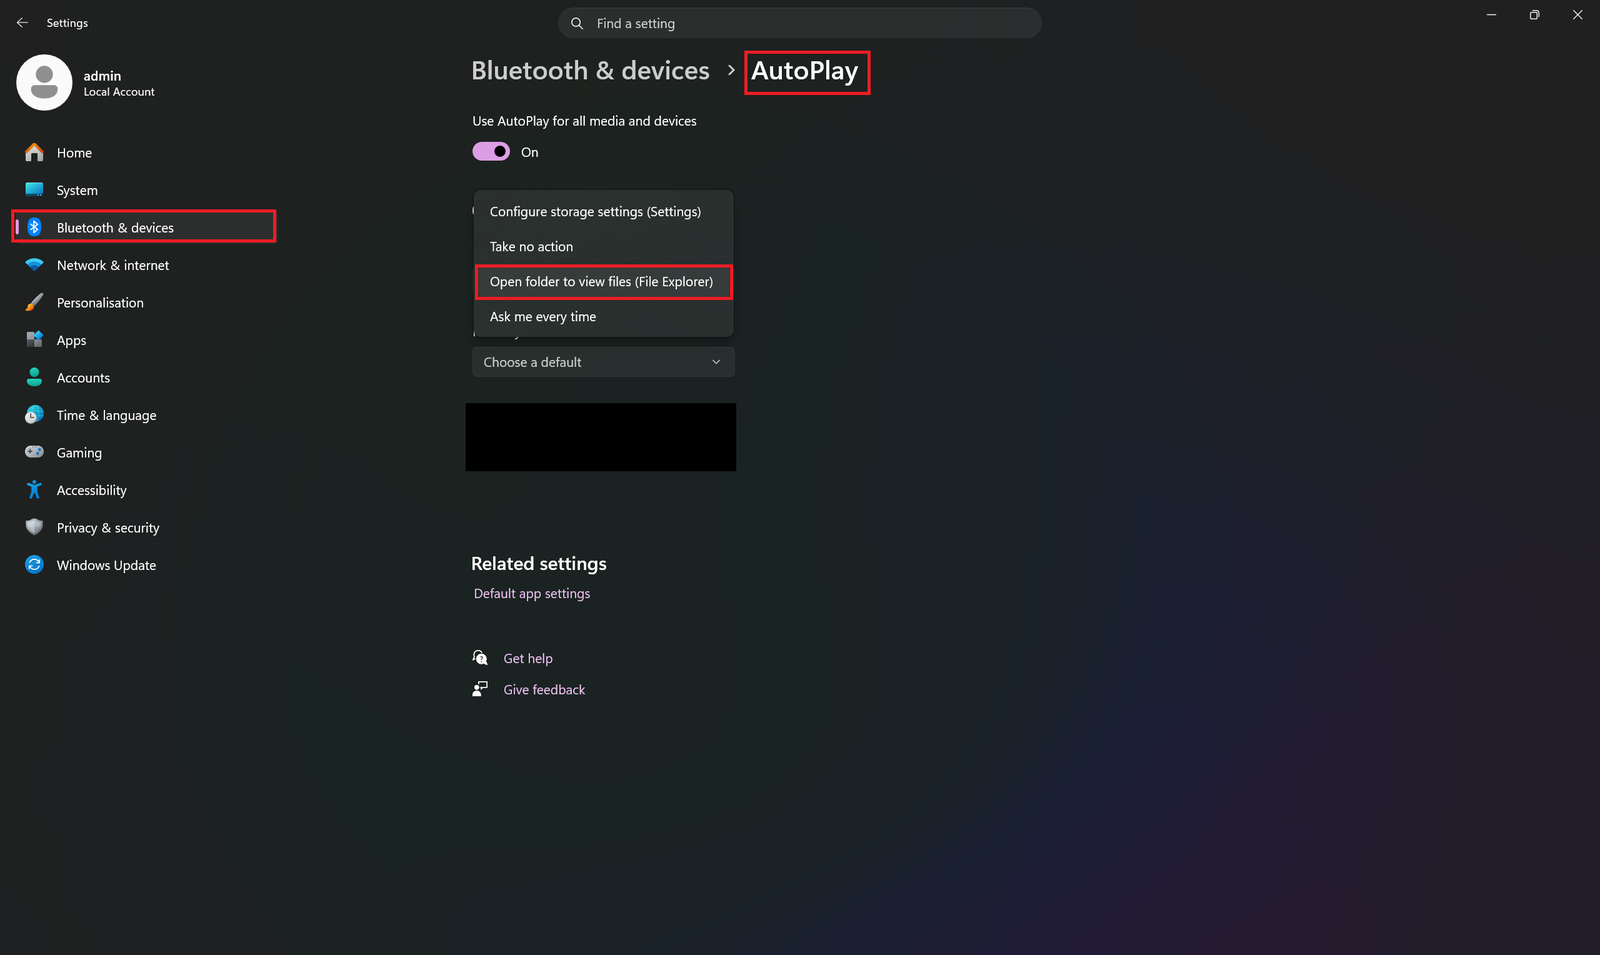
데모 영상에서 각각 보여드린 것처럼,
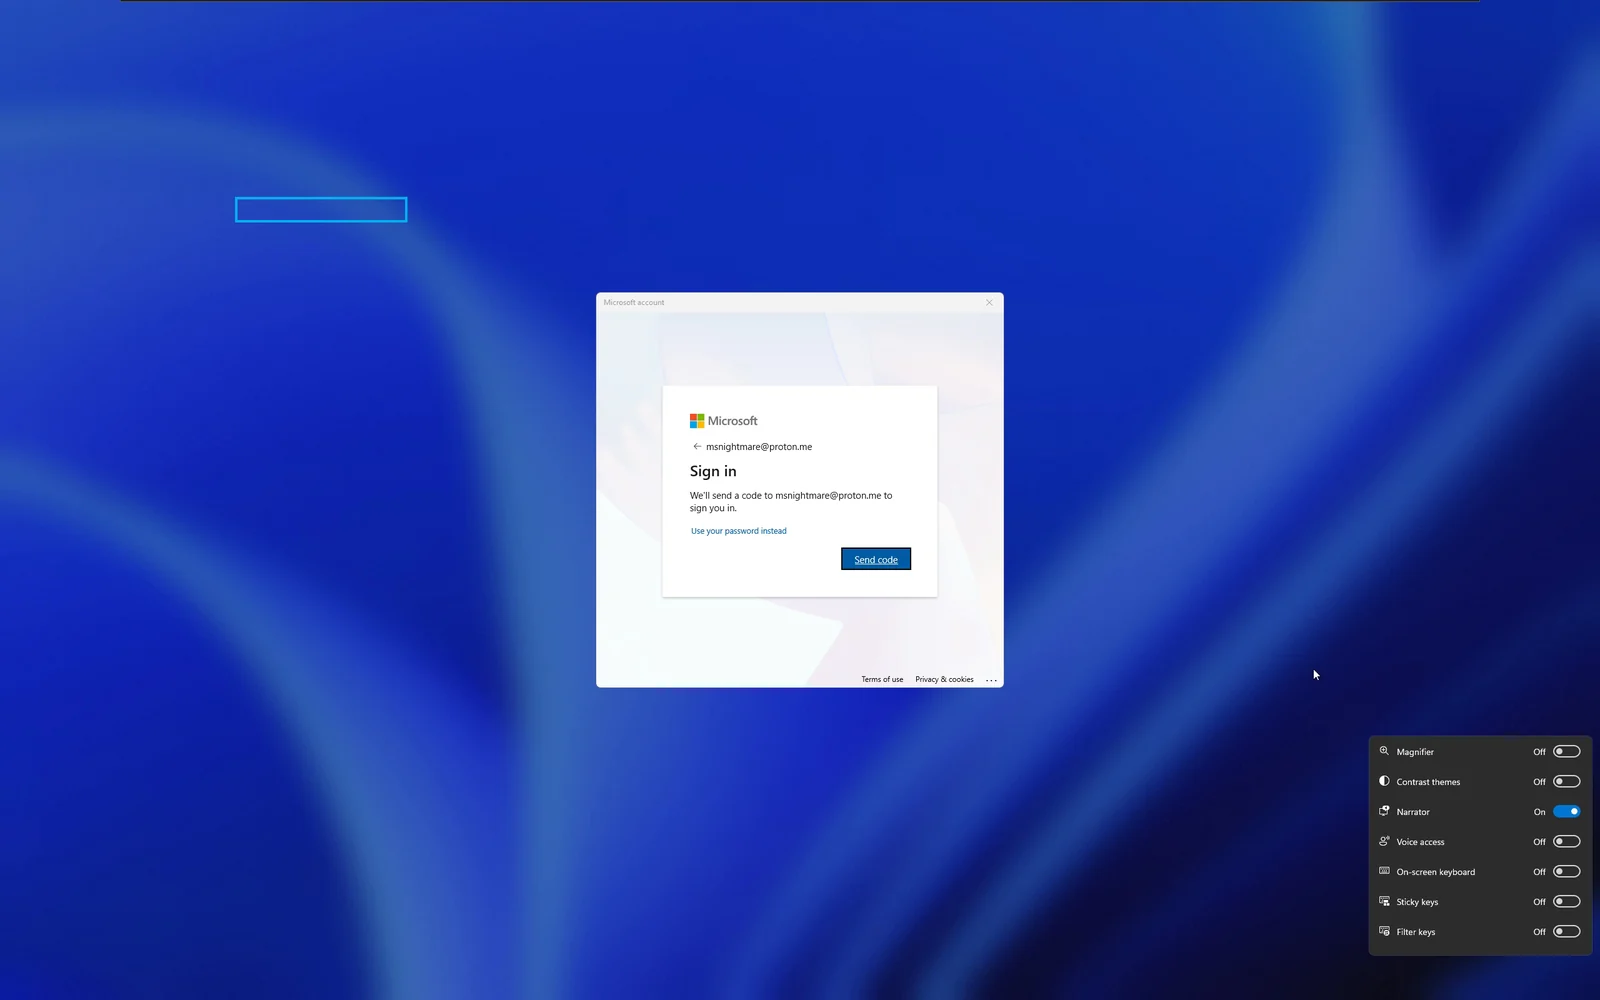
사실 USB 스틱이 없어서 전체 코드 실행 데모를 보여드리지는 못했지만, 다음에 무슨 일이 일어나는지 알 만큼 이미 충분히 여러 번 해봤습니다. 다음 단계는 USB 스틱을 꽂는 것입니다. 꽂는 즉시 내레이터가 마운트된 저장 장치 내용을 보여주는 탐색기에 포커스를 맞추게 되며, 동일한 버튼 조합(CAPS LOCK + 방향키/Enter/Space)으로 탐색하면 됩니다. 모든 것을 올바르게 수행하면 USB 스틱에 있는 바이너리가 "WsiAccount"의 컨텍스트에서 실행됩니다
다른 Windows 버전은 확인하지 않았기 때문에 Windows 10에서도 작동할지는 잘 모르겠습니다.






