
 mobsf/mobile-security-framework-mobsf
Android, iOS, Windows용 자동화된 모바일 애플리케이션 보안 테스트 프레임워크입니다. 정적 및 동적 분석, 멀웨어 탐지, CI/CD 통합을 통한 API 보안 테스트를 수행합니다.

# 모바일 보안 프레임워크 (MobSF)  모바일 보안 프레임워크(MobSF)는 Android, iOS 및 Windows Mobile 플랫폼의 모바일 애플리케이션을 위한 보안 연구 플랫폼입니다. MobSF는 모바일 애플리케이션 보안, 침투 테스트, 악성코드 분석 및 개인정보 분석과 같은 다양한 사용 사례에 활용될 수 있습니다. 정적 분석기는 APK, IPA, APPX 및 소스 코드와 같은 널리 사용되는 모바일 앱 바이너리를 지원합니다. 한편 동적 분석기는 Android 및 iOS 애플리케이션을 모두 지원하며, 대화형 계측 테스트, 런타임 데이터 및 네트워크 트래픽 분석을 위한 플랫폼을 제공합니다. MobSF는 REST API 및 CLI 도구를 통해 DevSecOps 또는 CI/CD 파이프라인과 원활하게 통합되어 보안 워크플로우를 쉽게 개선합니다. 와 함께 인도에서 제작되었습니다 [](https://hub.docker.com/r/opensecurity/mobile-security-framework-mobsf/) [](https://www.python.org/downloads/) [](https://badge.fury.io/py/mobsf) [](https://github.com/MobSF/Mobile-Security-Framework-MobSF/) [](https://www.gnu.org/licenses/gpl-3.0.html) [](https://github.com/MobSF/Mobile-Security-Framework-MobSF/actions) [](https://sonarcloud.io/dashboard?id=MobSF_Mobile-Security-Framework-MobSF)  [](https://bestpractices.coreinfrastructure.org/projects/6392) [](http://www.toolswatch.org/2017/02/2016-top-security-tools-as-voted-by-toolswatch-org-readers/) [](http://www.toolswatch.org/2018/01/black-hat-arsenal-top-10-security-tools/) [](https://www.blackhat.com/asia-15/arsenal.html#yso-mobile-security-framework) [](https://www.blackhat.com/asia-18/arsenal.html#mobile-security-framework-mobsf) [](https://www.blackhat.com/eu-23/arsenal/schedule/index.html#mobile-security-framework---mobsf-35327) MobSF는 또한 [Android Tamer](https://tamerplatform.com), [BlackArch](https://blackarch.org/mobile.html) 및 [Pentoo](https://www.pentoo.ch/)와 함께 번들로 제공됩니다. ### MobSF 지원 [](https://opensecurity.in/donate) > MobSF가 여러분에게 도움이 되었나요? 기부를 통해 지원을 보여주시고 혁신에 도움을 주세요. 오픈소스를 구축하는 것은 쉽지만, 유지보수는 별개의 이야기입니다. *오픈소스 만세!* ## 문서 Docker를 통한 빠른 설정 ``` docker pull opensecurity/mobile-security-framework-mobsf:latest docker run -it --rm -p 8000:8000 opensecurity/mobile-security-framework-mobsf:latest # Default username and password: mobsf/mobsf ``` [](https://mobsf.github.io/docs) * MobSF 정적 분석기 온라인 사용해보기: [mobsf.live](https://mobsf.live) * CI/CD에서 MobSF: [mobsfscan](https://github.com/MobSF/mobsfscan) * 컨퍼런스 발표 자료: [슬라이드 및 동영상](https://mobsf.github.io/Mobile-Security-Framework-MobSF/presentations.html) * MobSF 온라인 강좌: [OpSecX MAS](https://opsecx.com/index.php/product/automated-mobile-application-security-assessment-with-mobsf/) * 새로운 기능: [변경 로그 보기](https://mobsf.github.io/Mobile-Security-Framework-MobSF/changelog.html) ## 협력자 [Ajin Abraham](https://in.linkedin.com/in/ajinabraham)  | [Magaofei](https://github.com/magaofei)  | [Matan Dobrushin](https://github.com/matandobr)  | [Vincent Nadal](https://github.com/superpoussin22)  ## e-러닝 강좌 및 자격증  [MobSF를 이용한 자동화된 모바일 애플리케이션 보안 평가 -MAS](https://opsecx.com/index.php/product/automated-mobile-application-security-assessment-with-mobsf/)  [Android 보안 도구 전문가 -ATX](https://opsecx.com/index.php/product/android-security-tools-expert-atx/) ## MobSF 지원 * **무료 지원:** 무료 제한 지원, 질문, 도움 및 토론, Slack 채널 참여 [](https://join.slack.com/t/mobsf/shared_invite/zt-3ephptj6c-OuDMatJ9z9MT0T_Vb~l2pg) * **엔터프라이즈 지원:** 우선 기능 요청, 실시간 지원 및 현장 교육, 참조 [](https://opensecurity.in/#support) ## 기여, 기능 요청 및 버그 * 버그, 기능 요청 및 풀 리퀘스트를 열기 전에 [CONTRIBUTING.md](https://github.com/MobSF/Mobile-Security-Framework-MobSF/blob/master/.github/CONTRIBUTING.md)를 읽어주세요. * 프로젝트 업데이트 및 공지사항은 [@ajinabraham](https://twitter.com/ajinabraham) 또는 [@OpenSecurity_IN](https://twitter.com/OpenSecurity_IN)을 팔로우하세요. * GitHub 이슈는 버그 및 기능 요청 추적 전용입니다. 지원이나 도움 질문을 게시하지 마십시오. 이를 위한 Slack 채널이 있습니다. ### 정적 분석 - Android 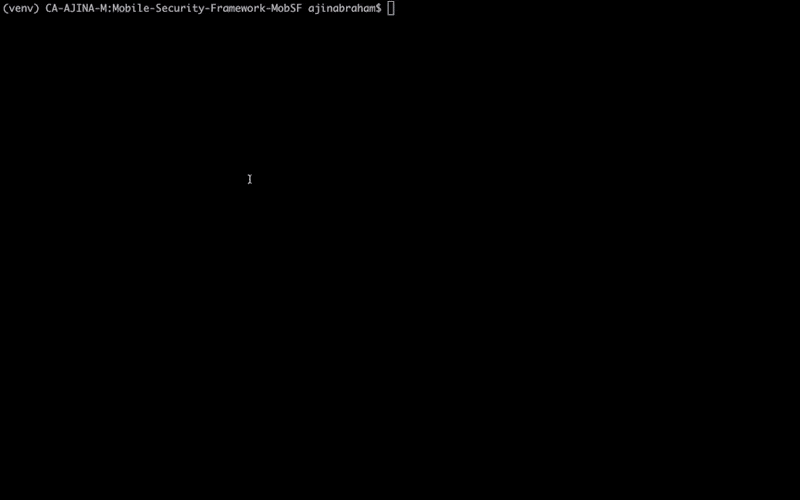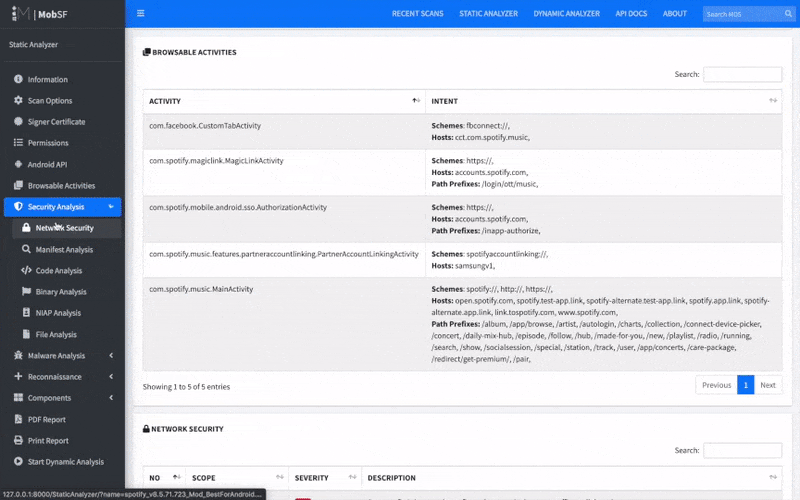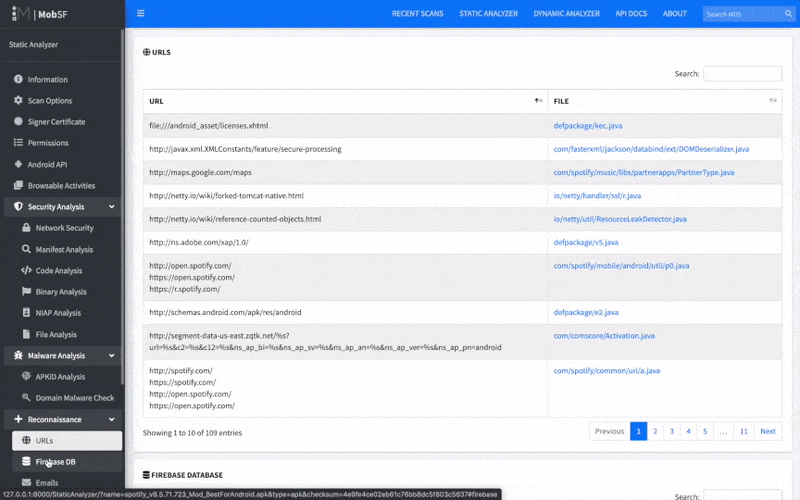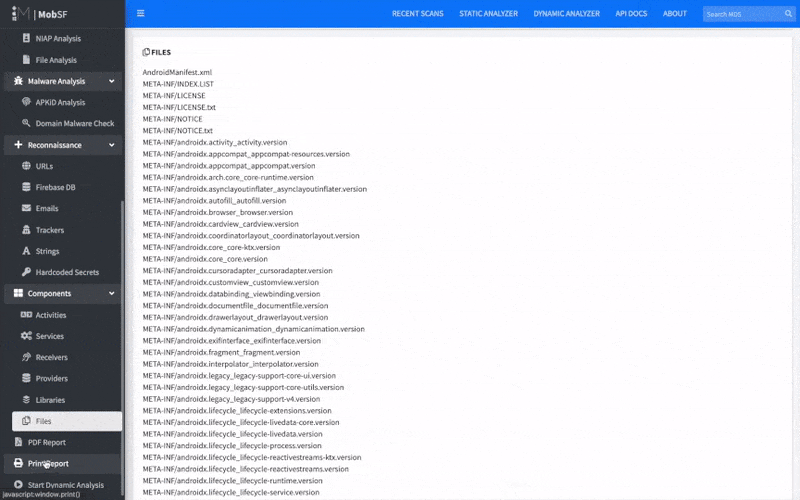 ### 정적 분석 - iOS 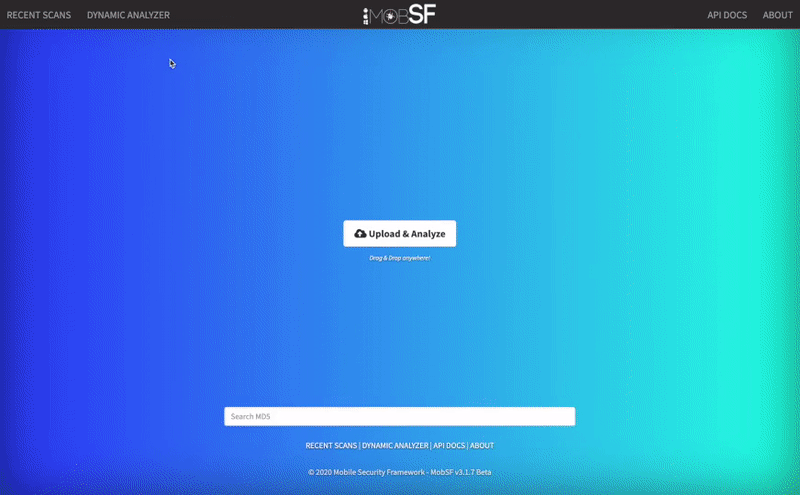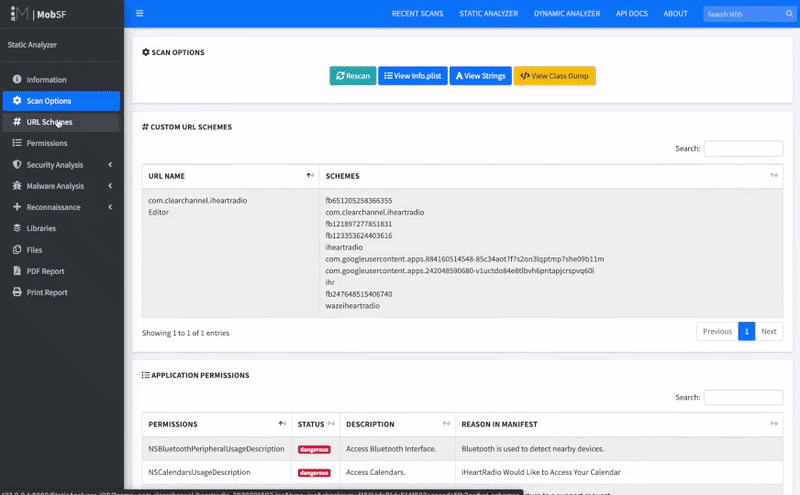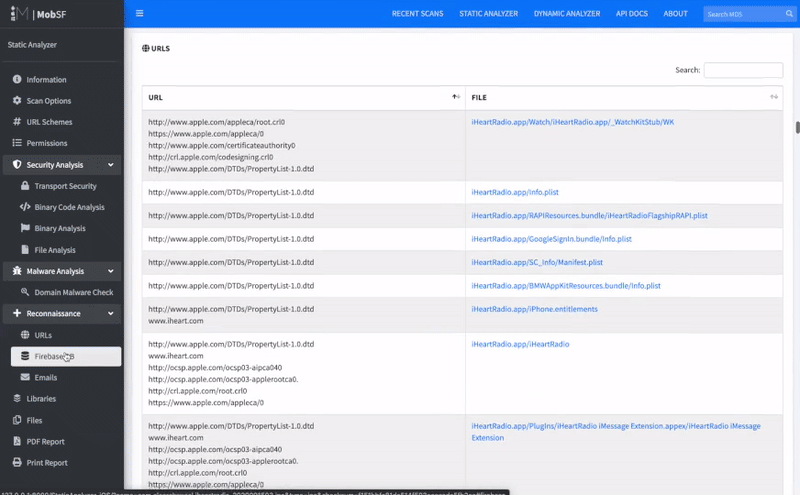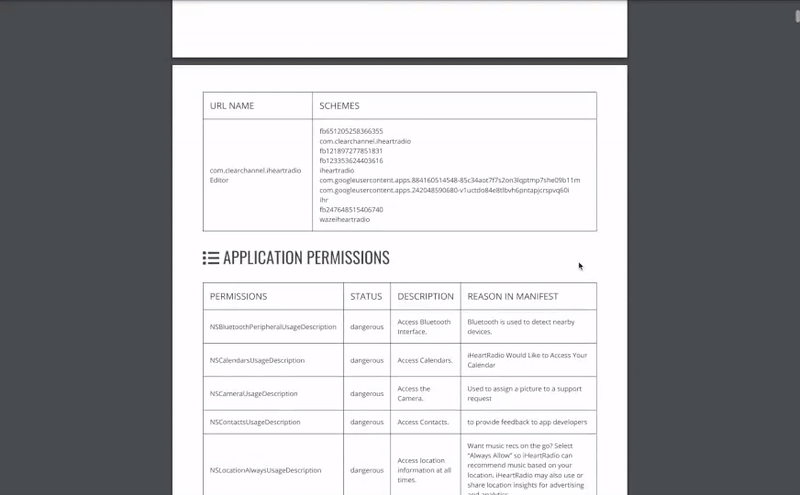 ### 동적 분석 - Android APK 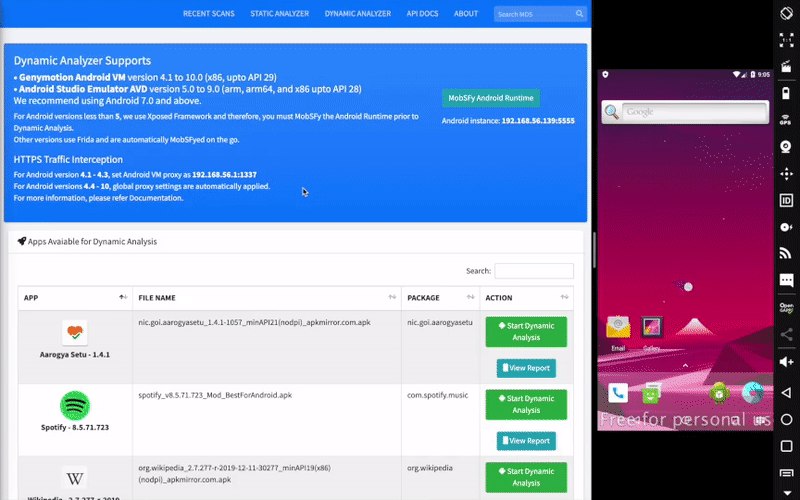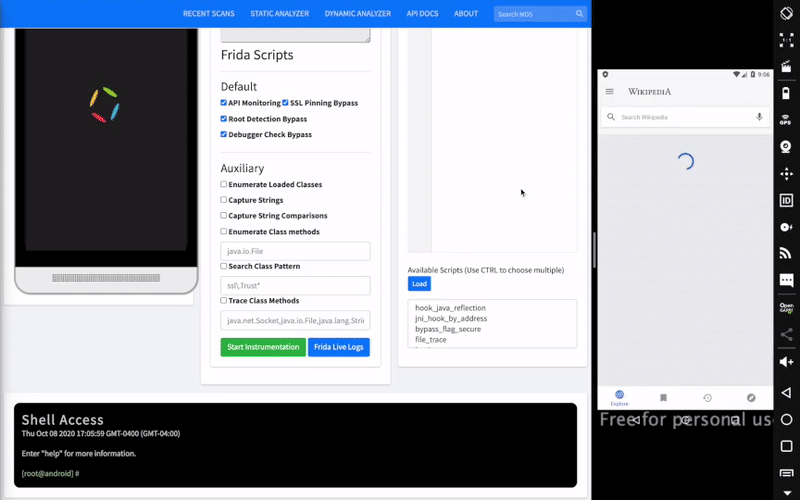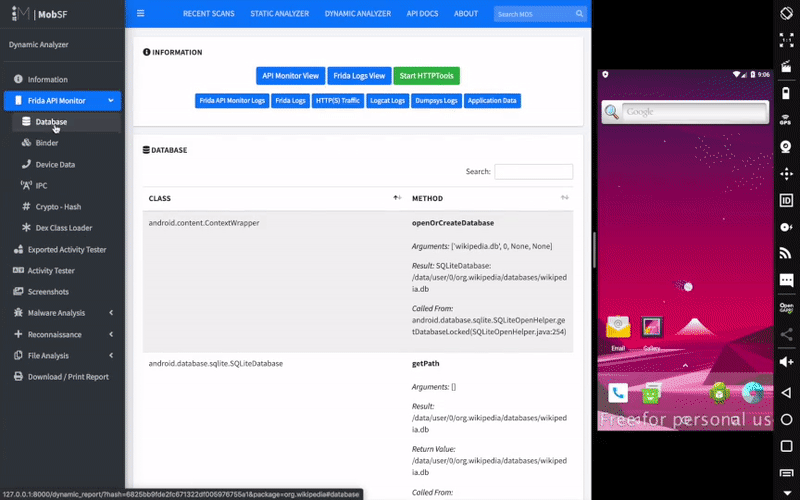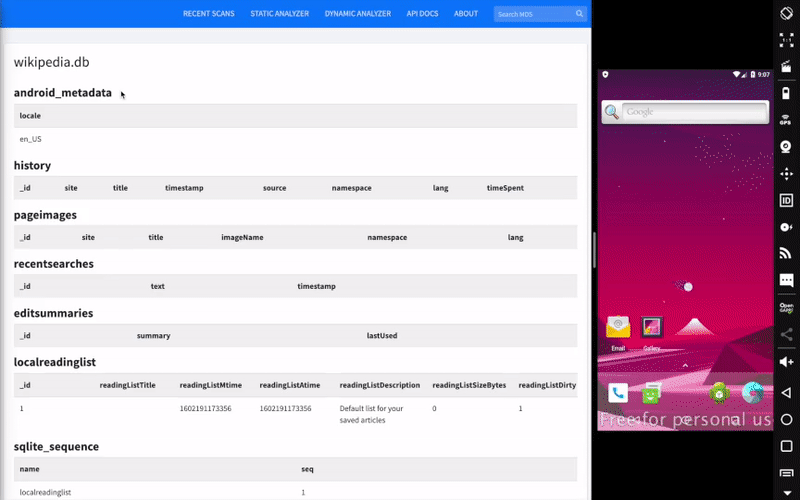 ### 웹 API 뷰어 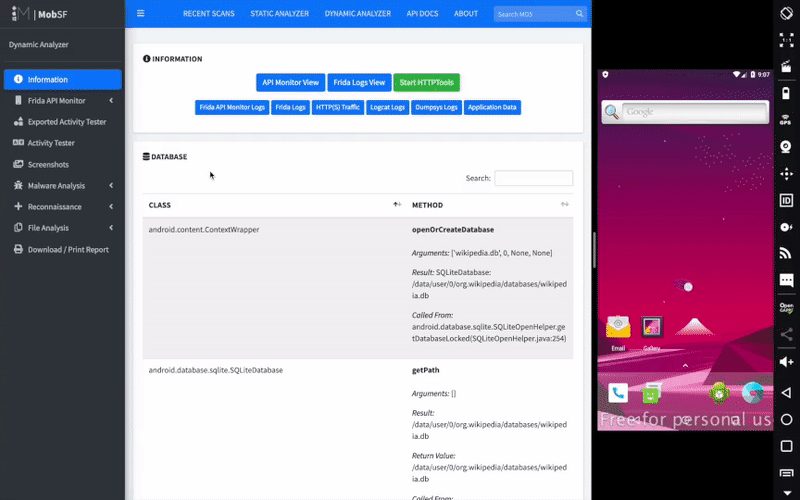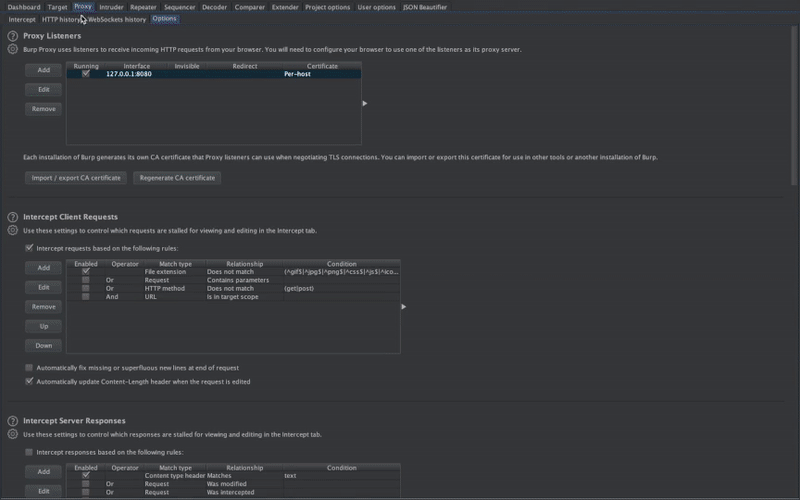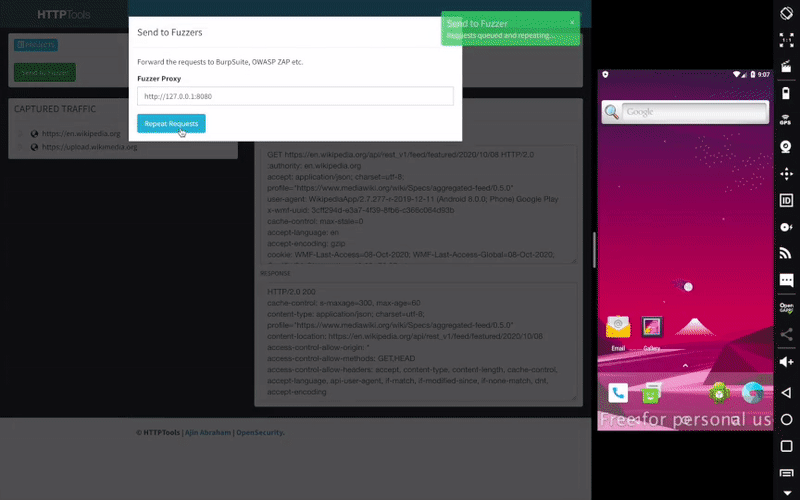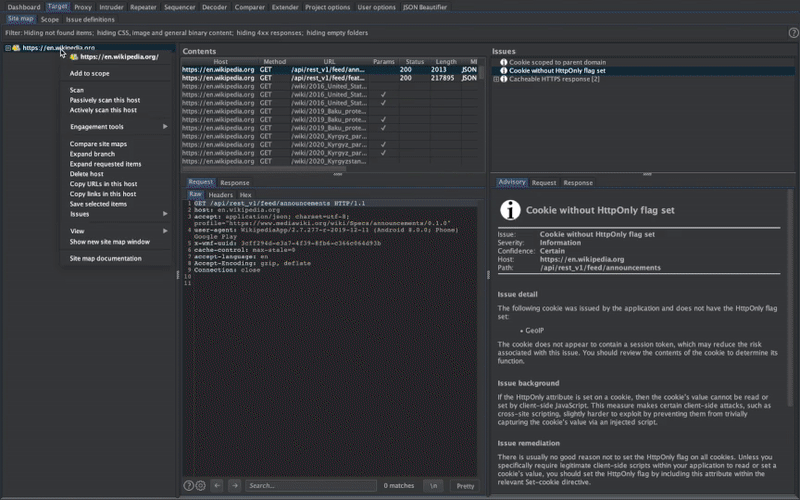 ### 동적 분석 - iOS IPA 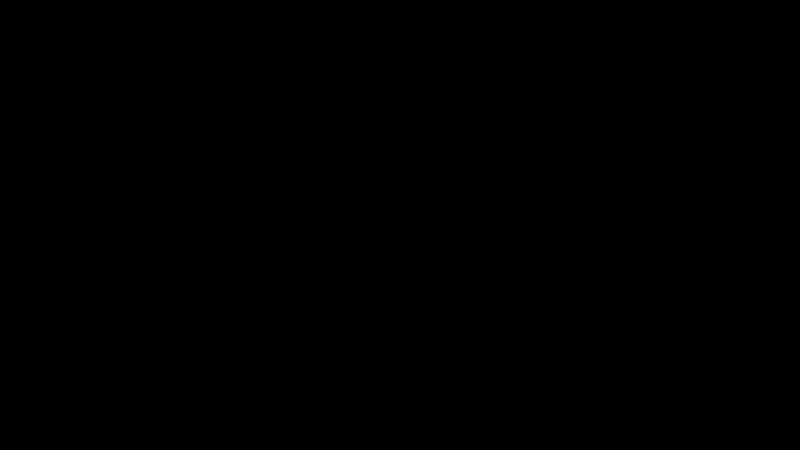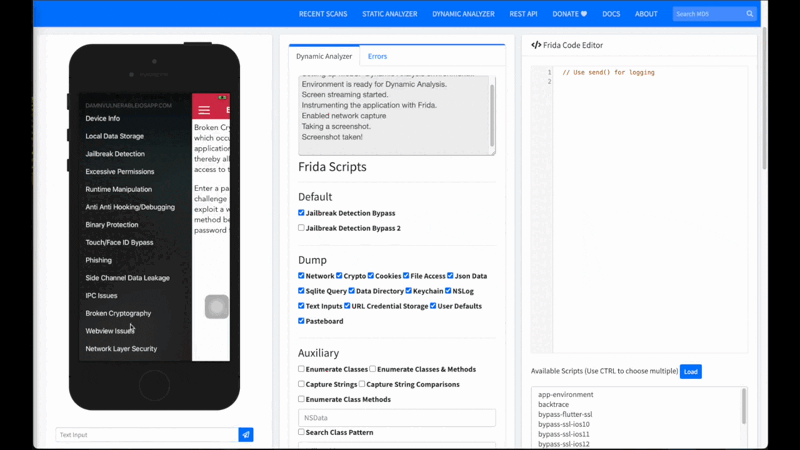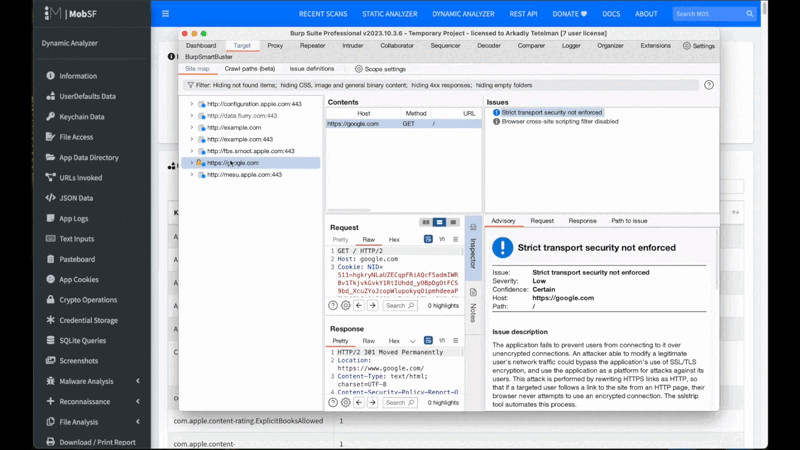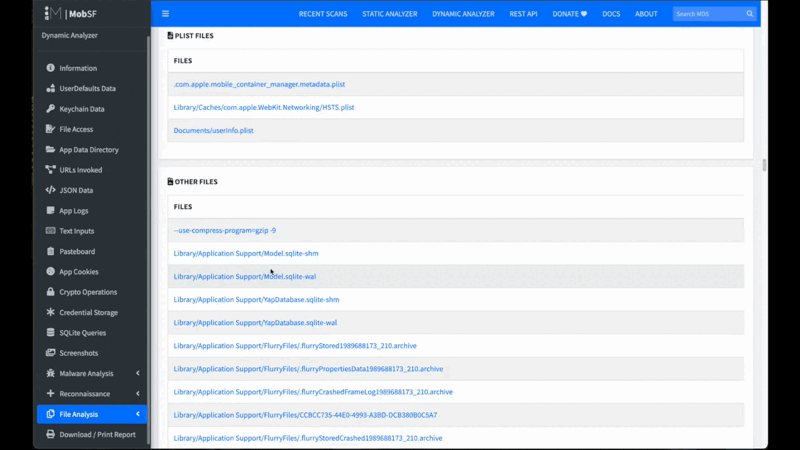 ## 이전 협력자 * [Dominik Schlecht](https://github.com/sn0b4ll)  ## 명예로운 기여자 및 감사 인사 * Amrutha VC - 새로운 MobSF 로고 제작 * Dominik Schlecht - MobSF에 Windows Phone 앱 정적 분석 추가를 위한 훌륭한 작업 * Esteban - 향상된 Android Manifest 분석 및 정적 분석 개선 * Matan Dobrushin - MobSF에 Android ARM 에뮬레이터 지원 추가 - cuckoo-droid에 특별 감사 * Shuxin - Android 바이너리 분석 * Abhinav Saxena - (@xandfury) - Travis CI 및 로깅 통합 *  [Netguru](https://www.netguru.com/) (@karolpiateknet, @mtbrzeski) - iOS Swift 지원, 규칙 기여 및 SAST 리팩토링 * Maxime Fawe - (@Arenash13) - SAST 패턴 매칭 알고리즘의 매칭 전략 구현 * Abhinav Sejpal (@Abhinav_Sejpal) - 버그, 기능 요청 및 UI/UX 제안으로 저를 계속 자극해줌 * Anant Srivastava (@anantshri) - Activity Tester 아이디어 제공 * Anto Joseph (@antojoseph) - SuperSU 관련 도움 * Bharadwaj Machiraju (@tunnelshade) - pyWebProxy를 처음부터 작성 * Rahul (@c0dist) - Kali 지원 * MindMac - Android Blue Pill 작성 * Oscar Alfonso Diaz - (@OscarAkaElvis) - Dockerfile 기여 * Thomas Abraham - UI의 JS 해킹 * Tim Brown (@timb_machine) - iOS 바이너리 분석 규칙 세트 * Shanil Prasad (@Rajuraju14) - iOS ATS 분석 개선 * Jovan Petrovic (@JovanPetrovic) - mobsf.live 호스팅 서버 후원
