
 mmakingdom/cve-2025-63420
CrushFTP11 11.3.7_57 이전 버전은 CrushFTP Admin Panel (Reports / "Who Created Folder")의 저장형 HTML 인젝션에 취약하여, 관리자 세션에서 지속적인 HTML 실행을 가능하게 합니다.

CrushFTP11 11.3.7_57 이전 버전은 CrushFTP 관리자 패널(Reports / "Who Created Folder")에서 저장형 HTML 주입에 취약하여, 관리자 세션에서 지속적인 HTML 실행이 가능합니다.
CWE-79 — 웹 페이지 생성 중 부적절한 입력 중화(크로스 사이트 스크립팅)
AV:N/AC:L/PR:L/UI:R/S:C/C:N/I:L/A:N
벤더 변경 로그( https://crushftp.com/version11_build.html )에 명시된 바와 같이, 11.3.7_57 및 이후 버전은 영향을 받지 않습니다.
_57: 로그인 URL 수정 및 세션 강제 종료 수정, 그리고 보고서의 사소한 HTMLi: CVE-2025-63420
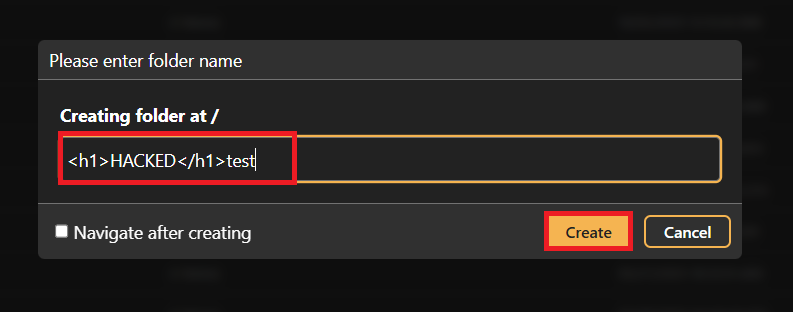
CrushFTP 관리자 패널(Reports / 'Who Created Folder')의 저장형 HTMLi 취약점으로 인해, 폴더 생성 권한이 있는 인증된 공격자가 악성 HTML 코드를 주입할 수 있습니다.
<h1>HACKED</h1>test



Muntadhar Ahmed






