 mgeeky/protectmytooling
멀티-패커 래퍼로, 다양한 패커, 난독화 도구 및 기타 Red Team 지향 무기들을 데이지 체인 방식으로 연결할 수 있습니다. 아티팩트 워터마킹, IOCs 수집 및 PE 백도어링 기능이 특징입니다. 임플란트를 입력하면 많은 은밀한 작업을 수행하고 난독화된 실행 파일을 출력합니다.

이 소프트웨어를 공개한 이유는 다음 블로그 게시물에 설명되어 있습니다:
다양한 패커, 프로텍터, 난독화 도구, 셸코드 로더, 인코더, 생성기를 래핑하여 복잡하게 보호된 Red Team 임플란트를 생성하는 스크립트입니다. 악성코드 개발 CI/CD 파이프라인에서 완벽한 동반자로서, 아티팩트에 워터마크를 추가하고, IOC를 수집하며, 백도어 등을 도와줍니다.
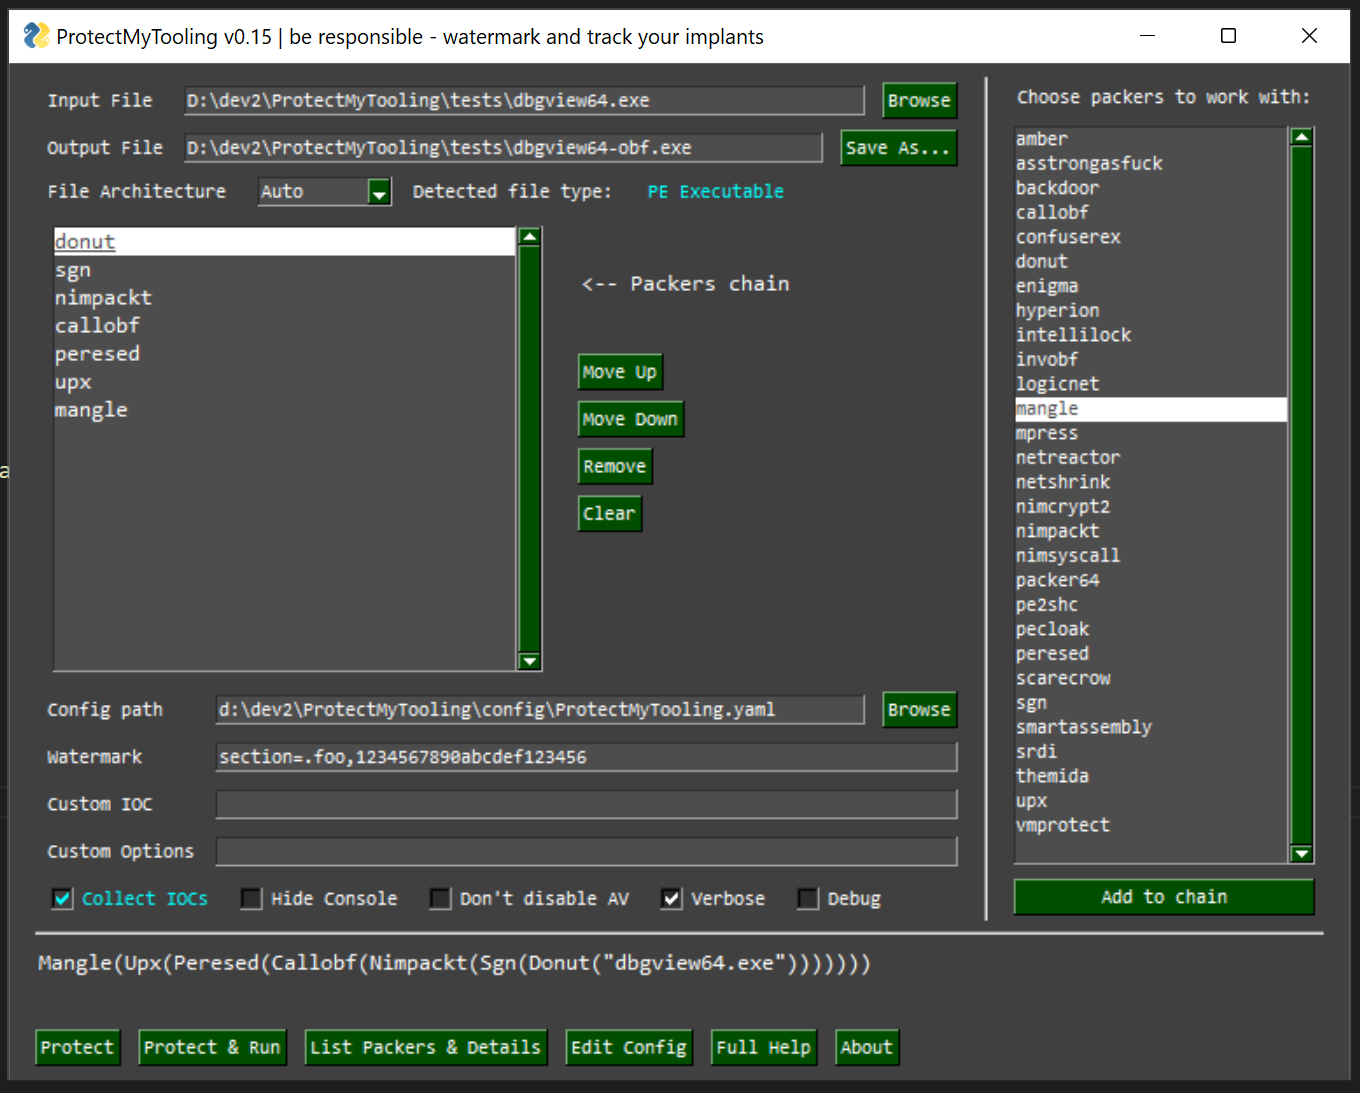
ProtectMyToolingGUI.py
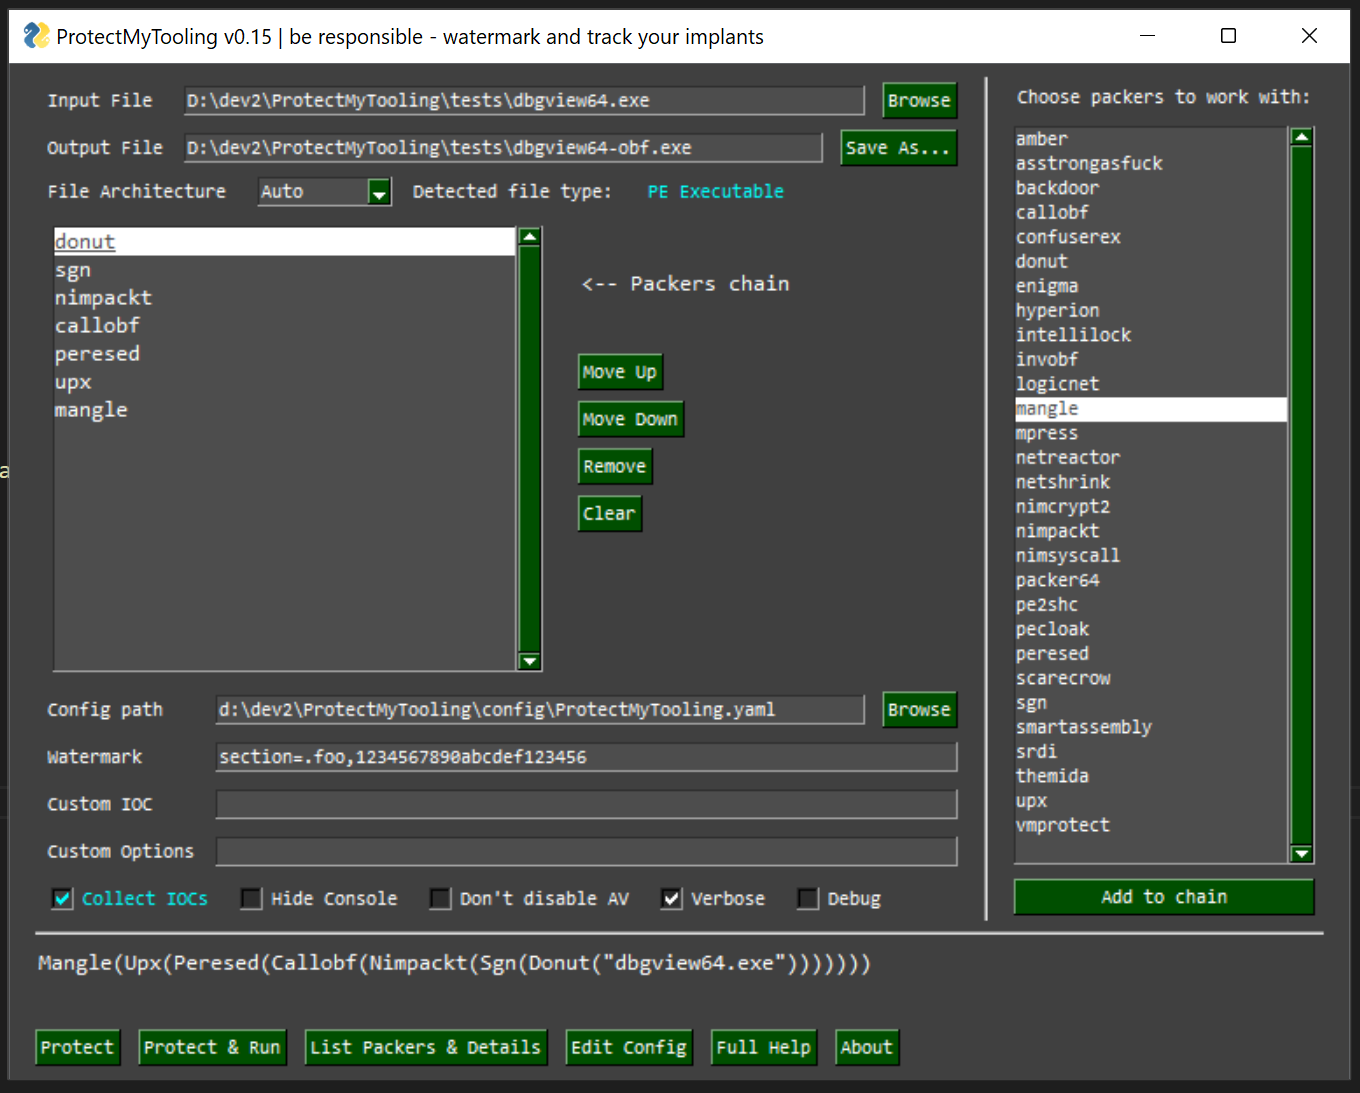
ProtectMyTooling을 사용하면 모든 대화 상자, 인터페이스, 메뉴를 클릭하고, 단일 바이너리를 난독화하기 위해 프로젝트를 생성하고, 가능한 모든 옵션을 클릭하며 그런 넌센스에 시간을 낭비할 필요 없이 신속하게 바이너리를 난독화할 수 있습니다. 바로 핵심으로 안내합니다 - 도구를 난독화하는 것입니다.
목표는 가능한 가장 편리한 인터페이스를 제공하고 단일 바이너리에 결합된 여러 패커의 _데이지 체인_을 활용할 수 있도록 하는 것입니다.
맞습니다 - ProtectMyTooling을 여러 패커와 함께 한 번에 실행할 수 있습니다:```
C:> py ProtectMyTooling.py hyperion,upx mimikatz.exe mimikatz-obf.exe
위 예제는 먼저 `mimikatz.exe`를 Hyperion에 전달하여 난독화한 후, 그 결과를 UPX에 제공하여 압축합니다. 결과적으로 `UPX(Hyperion(file))`이 생성됩니다.

## 기능

- 여러 다른 PE 패커, .NET 난독화 도구, 쉘코드 로더/빌더를 지원합니다.
- 패커의 출력을 다음 패커로 전달하는 체이닝을 허용합니다: `callobf,hyperion,upx`는 아티팩트 `UPX(Hyperion(CallObf(file)))`을 생성합니다.
- 각 난독화 단계에서 IOC를 수집하여 감사 및 블루팀 요청을 충족할 수 있습니다.
- 결과 PE 아티팩트에 사용자 정의 워터마크를 주입하는 기능을 제공합니다 - DOS 스텁, 체크섬, 독립 PE 섹션, 파일의 오버레이에 주입 가능.
- `protected-upload` 및 `protected-execute-assembly` 명령을 제공하는 편리한 Cobalt Strike 어그레서 스크립트가 포함되어 있습니다.
- 직관적인 명령줄 사용법

## 설치

**이 도구는 대부분의 패커가 기본적으로 해당 플랫폼을 대상으로 하므로 Windows에서 작동하도록 설계되었습니다.**

일부 기능은 Linux에서도 정상적으로 작동할 수 있지만, 해당 지원은 완전히 테스트되지 않았으므로 버그 및 문제를 보고해 주시기 바랍니다.

1. 먼저, **AV를 비활성화**하고 `contrib` 디렉토리를 예외에 추가하십시오. 해당 디렉토리에는 AV에 의해 플래그 지정되어 제거될 난독화 도구 및 보호 도구가 포함되어 있습니다.
2. 그런 다음 이 저장소를 클론하십시오.```
PS C:\> git clone --recurse https://github.com/Binary-Offensive/ProtectMyTooling
Windows``` PS C:\ProtectMyTooling> .\install.ps1
**Linux**```
bash# ./install.sh
ScareCrow 패커가 Windows 10에서 실행되려면 WSL이 설치되어 있고 bash.exe를 사용할 수 있어야 합니다 (%PATH%에 있어야 함).
그런 다음 WSL에는 최소 1.16 버전의 golang이 설치되어 있어야 합니다.```
cmd> bash
bash$ sudo apt update ; sudo apt upgrade -y ; sudo apt install golang=2:1.18~3 -y
## 설정

지원되는 난독화 도구를 연결하거나 기본 옵션을 변경하거나 **ProtectMyTooling**을 난독화 실행 파일 경로로 지정하려면 `config\ProtectMyTooling.yaml` 설정 파일을 조정해야 합니다.

또한 지원되는 모든 패커의 모든 사용 가능한 옵션을 포함하는 `config\sample-full-config.yaml` 파일이 참조용으로 제공됩니다.

## 친절한 알림

- 생성된 바이너리가 충돌하거나 예상대로 실행되지 않는 경우 - 다른 패커 체인을 사용해 보세요.
- 패커는 생성된 바이너리의 안정성을 보장하지 않으므로 ProtectMyTooling도 마찬가지로 보장할 수 없습니다.
- 체인 구성 시, 연속된 패커가 기대하는 형식에 따라 출력->입력 페이로드 형식을 신중하게 일치시키세요.

---

## 사용법

`ProtectMyTooling`을 처음 사용하기 전에 프로그램의 YAML 설정 파일 `ProtectMyTooling.yaml`을 조정하는 것이 필수적입니다.
매개변수 처리 순서는 다음과 같습니다:

- 먼저 기본 매개변수가 사용됩니다.
- 그런 다음 YAML에서 가져온 값으로 덮어씁니다.
- 마지막으로 명령줄에 제공된 값이 해당 값을 덮어씁니다.

거기에서 지원되는 패커 경로와 옵션을 활성화하도록 설정해야 합니다.

### 시나리오 1: 간단한 ConfuserEx 난독화

사용법은 매우 간단합니다. 난독화 도구 이름, 입력 및 출력 파일 경로만 전달하면 됩니다:```
C:\> py ProtectMyTooling.py confuserex Rubeus.exe Rubeus-obf.exe

    ::::::::::.:::::::..      ...  :::::::::::.,::::::  .,-::::::::::::::::
     `;;;```.;;;;;;``;;;;  .;;;;;;;;;;;;;;;\''';;;;\'\''',;;;'````;;;;;;;;\'\'''
      `]]nnn]]' [[[,/[[[' ,[[     \[[,  [[     [[cccc [[[           [[
       $$$""    $$$$$$c   $$$,     $$$  $$     $$"""" $$$           $$
       888o     888b "88bo"888,_ _,88P  88,    888oo,_`88bo,__,o,   88,
    .  YMMMb :.-:.MM   ::-. "YMMMMMP"   MMM    """"YUMMM"YUMMMMMP"  MMM
    ;;,.    ;;;';;.   ;;;;'
    [[[[, ,[[[[, '[[,[[['
    $$$$$$$$"$$$   c$$"
    888 Y88" 888o,8P"`
    ::::::::::::mM...        ...     :::    :::::.    :::. .,-:::::/
    ;;;;;;;;\'''.;;;;;;;.  .;;;;;;;.  ;;;    ;;`;;;;,  `;;,;;-'````'
         [[   ,[[     \[[,[[     \[[,[[[    [[[ [[[[[. '[[[[   [[[[[[/
         $$   $$$,     $$$$$,     $$$$$'    $$$ $$$ "Y$c$"$$c.    "$$
         88,  "888,_ _,88"888,_ _,88o88oo,._888 888    Y88`Y8bo,,,o88o
         MMM    "YMMMMMP"  "YMMMMMP"""""YUMMMMM MMM     YM  `'YMUP"YMM

    Red Team implants protection swiss knife.

    Multi-Packer wrapping around multitude of packers, protectors, shellcode loaders, encoders.
    Mariusz Banach / mgeeky '20-'22, <[email protected]>
    v0.16

[.] Processing x86 file: "\Rubeus.exe"
[.] Generating output of ConfuserEx(<file>)...

[+] SUCCEEDED. Original file size: 417280 bytes, new file size ConfuserEx(<file>): 756224, ratio: 181.23%
파일을 난독화한 후 즉시 실행을 시도하여 (제공된 선택적 매개변수도 함께) 옵션 -r --cmdline CMDLINE과 함께 정상 작동하는지 확인할 수도 있습니다:```
C:> py ProtectMyTooling.py confuserex Rubeus.exe Rubeus-obf.exe -r --cmdline "hash /password:foobar"
[...]
[.] Processing x86 file: "\Rubeus.exe" [.] Generating output of ConfuserEx()...
[+] SUCCEEDED. Original file size: 417280 bytes, new file size ConfuserEx(): 758272, ratio: 181.72%
Running application to test it...
(_____ \ | | ) ) | | _____ _ _ ___ | __ /| | | | _ | ___ | | | |/) | | \ | || | |) ) | || | | || ||/|/|_____)__/(_/
v2.0.0
[*] Action: Calculate Password Hash(es)
[] Input password : foobar [] rc4_hmac : BAAC3929FABC9E6DCD32421BA94A84D4
[!] /user:X and /domain:Y need to be supplied to calculate AES and DES hash types!
### 시나리오 3: 워터마킹 및 IOCs 수집을 포함한 복잡한 악성코드 난독화

아래 사용 사례는 입력으로 `beacon.exe`를 받아 순차적으로 `CallObf` -> `UPX` -> `Hyperion` 패커에 전달합니다.

그런 다음 최종 생성된 출력 아티팩트의 DOS Stub에 지정된 `fooobar` 워터마크를 주입하고 해당 아티팩트의 체크섬을 값 `0xAABBCCDD`로 수정합니다.

마지막으로, ProtectMyTooling은 모든 IOCs (md5, sha1, sha256, imphash 및 기타 메타데이터)를 캡처하여 보조 CSV 파일에 저장합니다. 이 파일은 작전이 전개됨에 따라 IOC 매칭에 사용될 수 있습니다.```
PS> py .\ProtectMyTooling.py callobf,upx,hyperion beacon.exe beacon-obf.exe -i -I operation_chimera -w dos-stub=fooobar -w checksum=0xaabbccdd

    [...]

[.] Processing x64 file: "beacon.exe"
[>] Generating output of CallObf(<file>)...

[.] Before obfuscation file's PE IMPHASH:       17b461a082950fc6332228572138b80c
[.] After obfuscation file's PE IMPHASH:        378d9692fe91eb54206e98c224a25f43
[>] Generating output of UPX(CallObf(<file>))...

[>] Generating output of Hyperion(UPX(CallObf(<file>)))...

[+] Setting PE checksum to 2864434397 (0xaabbccdd)
[+] Successfully watermarked resulting artifact file.
[+] IOCs written to: beacon-obf-ioc.csv

[+] SUCCEEDED. Original file size: 288256 bytes, new file size Hyperion(UPX(CallObf(<file>))): 175616, ratio: 60.92%
생성된 IOCs 증거 CSV 파일은 다음과 같습니다:```csv timestamp,filename,author,context,comment,md5,sha1,sha256,imphash 2022-06-10 03:15:52,beacon.exe,mgeeky@commandoVM,Input File,test,dcd6e13754ee753928744e27e98abd16,298de19d4a987d87ac83f5d2d78338121ddb3cb7,0a64768c46831d98c5667d26dc731408a5871accefd38806b2709c66cd9d21e4,17b461a082950fc6332228572138b80c 2022-06-10 03:15:52,y49981l3.bin,mgeeky@commandoVM,Obfuscation artifact: CallObf(),test,50bbce4c3cc928e274ba15bff0795a8c,15bde0d7fbba1841f7433510fa9aa829f8441aeb,e216cd8205f13a5e3c5320ba7fb88a3dbb6f53ee8490aa8b4e1baf2c6684d27b,378d9692fe91eb54206e98c224a25f43 2022-06-10 03:15:53,nyu2rbyx.bin,mgeeky@commandoVM,Obfuscation artifact: UPX(CallObf()),test,4d3584f10084cded5c6da7a63d42f758,e4966576bdb67e389ab1562e24079ba9bd565d32,97ba4b17c9bd9c12c06c7ac2dc17428d509b64fc8ca9e88ee2de02c36532be10,9aebf3da4677af9275c461261e5abde3 2022-06-10 03:15:53,beacon-obf.exe,mgeeky@commandoVM,Obfuscation artifact: Hyperion(UPX(CallObf())),test,8b706ff39dd4c8f2b031c8fa6e3c25f5,c64aad468b1ecadada3557cb3f6371e899d59790,087c6353279eb5cf04715ef096a18f83ef8184aa52bc1d5884e33980028bc365,a46ea633057f9600559d5c6b328bf83d 2022-06-10 03:15:53,beacon-obf.exe,mgeeky@commandoVM,Output obfuscated artifact,test,043318125c60d36e0b745fd38582c0b8,a7717d1c47cbcdf872101bd488e53b8482202f7f,b3cf4311d249d4a981eb17a33c9b89eff656fff239e0d7bb044074018ec00e20,a46ea633057f9600559d5c6b328bf83d
## 지원되는 패커
