Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
matano — AWS에서 페타바이트 규모의 위협 헌팅, 탐지 및 대응, 사이버 보안 분석을 위한 오픈 소스 보안 데이터 레이크 | Kitploit

도구/GitHubGitHub/matanolabs/matano
Cloud SecurityThreat IntelligenceIncident ResponseLog Analysis
GitHubmatanolabs/matano

matano

AWS에서 페타바이트 규모의 위협 헌팅, 탐지 및 대응, 사이버 보안 분석을 위한 오픈 소스 보안 데이터 레이크
저장소 보기
1.7k122561년 전Kitploit 검토 완료
공유
웹사이트

Twitter Follow

AWS용 오픈소스 보안 데이터 레이크

Matano 오픈소스 보안 데이터 레이크는 AWS상의 보안 팀을 위해 구축된 오픈소스 클라우드 네이티브 보안 데이터 레이크입니다.

[!NOTE] Matano는 완전한 엔터프라이즈 보안 운영 플랫폼을 위한 상용 관리형 Cloud SIEM을 제공합니다. 자세히 알아보기.
문서 | 웹사이트 | 커뮤니티

기능


  • 보안 데이터 레이크: 비정형 보안 로그를 AWS 계정 내의 구조화된 실시간 데이터 레이크로 정규화합니다.
  • 모든 로그 수집: 50개 이상의 소스와 즉시 통합되며 사용자 정의 소스로 쉽게 확장 가능합니다.
  • 코드로 탐지(Detection-as-Code): Python을 사용하여 실시간 탐지를 코드로 작성합니다. Sigma 탐지를 Matano로 자동 가져오기를 지원합니다.
  • 로그 변환 파이프라인: 사용자 정의 VRL(Vector Remap Language) 스크립팅을 지원하여 서버 관리 없이 로그를 수집하는 동안 파싱, 보강, 정규화 및 변환할 수 있습니다.
  • 벤더 종속 없음: 오픈 테이블 형식(Apache Iceberg)과 오픈 스키마 표준(ECS)을 사용하여 벤더 중립적인 형식으로 보안 데이터에 대한 완전한 소유권을 제공합니다.
  • 자체 분석 도구 사용: 데이터를 복사할 필요 없이 Iceberg 호환 엔진(AWS Athena, Snowflake, Spark, Trino 등)에서 보안 데이터 레이크를 직접 쿼리할 수 있습니다.
  • 서버리스: 완전 서버리스이며 AWS에 특화되어 설계되어 높은 확장성, 낮은 비용, 제로 운영을 가능하게 합니다.

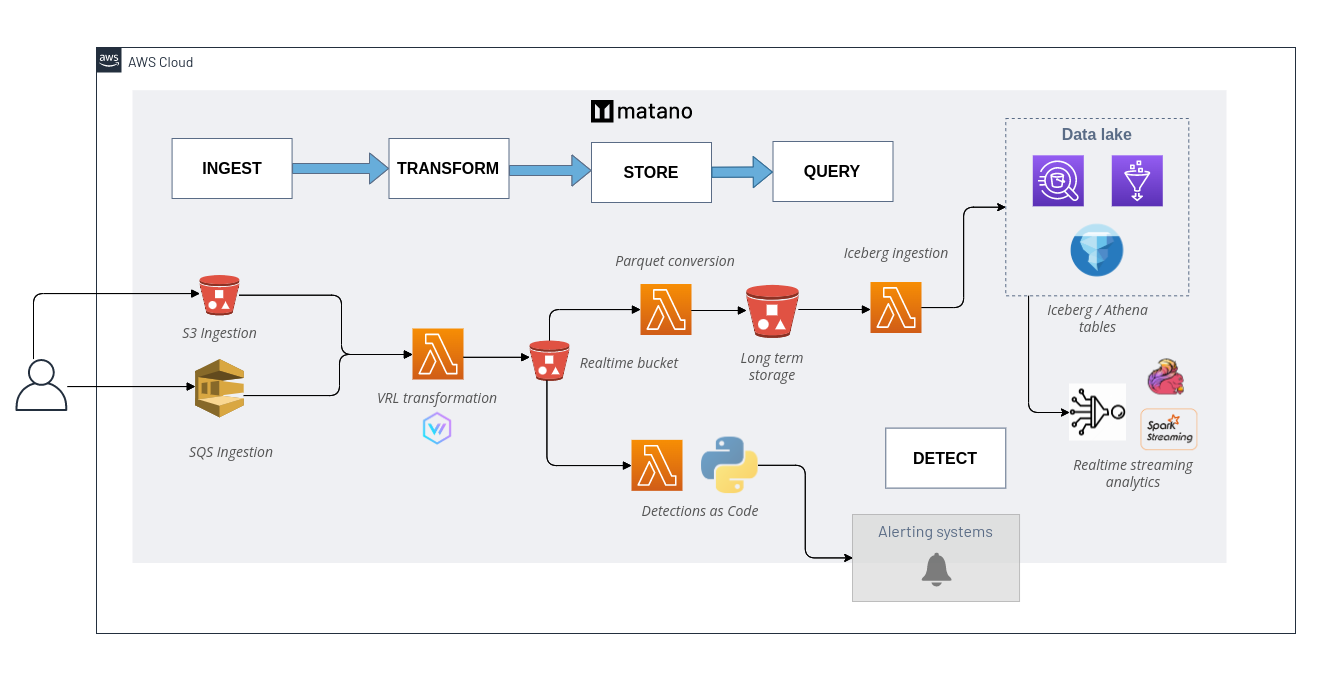
아키텍처


👀 사용 사례

  • SIEM 비용 절감.
  • 조사 시 추가 컨텍스트를 위해 보안 데이터 레이크로 SIEM 보강.
  • Python을 사용한 코드 기반 탐지로 의심스러운 행동을 감지하고 컨텍스트화된 알림 생성.
  • ECS 호환 서버리스, ELK / Elastic Security 스택 대안.

✨ 통합

관리형 로그 소스

  • AWS CloudTrail
  • AWS Route53
  • AWS VPC Flow
  • AWS Config
  • AWS ELB
  • Amazon S3 Server Access
  • Amazon S3 Inventory Reports
  • Amazon Inspector
  • Amazon WAF
  • Cloudflare
  • Crowdstrike
  • Duo
  • Okta
  • GitHub
  • Google Workspace
  • Office 365
  • Snyk
  • Suricata
  • Zeek
  • Custom 🔧

알림 대상

  • Amazon SNS
  • Slack

쿼리 엔진

  • Amazon Athena (기본)
  • Snowflake (프리뷰)
  • Spark
  • Trino
  • BigQuery Omni (BigLake)
  • Dremio

빠른 시작

전체 설치 지침 보기

설치

Matano CLI를 설치하여 AWS 계정에 Matano를 배포하고 배포를 관리합니다.

Linux```bash curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-linux-x64.sh chmod +x matano-linux-x64.sh sudo ./matano-linux-x64.sh

**macOS**```bash
curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-macos-x64.sh
chmod +x matano-macos-x64.sh
sudo ./matano-macos-x64.sh

Deployment

시작하기 위한 전체 문서 읽기

시작하려면 matano init 명령어를 실행하세요.

  • 환경(또는 AWS CLI 프로파일)에 AWS 자격 증명이 있는지 확인하세요.
  • 대화형 CLI 마법사가 초기 Matano 디렉토리를 생성하고, AWS 계정을 초기화하며, AWS 계정에 배포하는 과정을 안내합니다.
  • 초기 배포는 몇 분 정도 소요됩니다.

Directory structure

초기화가 완료되면 Matano 디렉토리를 사용하여 프로젝트의 모든 리소스(예: 로그 소스, 탐지 규칙 및 기타 구성)를 제어하고 관리할 수 있습니다. 디렉토리 구조는 다음과 같습니다:```bash ➜ example-matano-dir git:(main) tree ├── detections │ └── aws_root_credentials │ ├── detect.py │ └── detection.yml ├── log_sources │ ├── cloudtrail │ │ ├── log_source.yml │ │ └── tables │ │ └── default.yml │ └── zeek │ ├── log_source.yml │ └── tables │ └── dns.yml ├── matano.config.yml └── matano.context.json

When onboarding a new log source or authoring a detection, run `matano deploy` from anywhere in your project to deploy the changes to your account.

## 🔧 로그 변환 및 데이터 정규화

[**커스텀 로그 소스 구성에 대한 전체 문서 읽기**](https://www.matano.dev/docs/log-sources/configuration)

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    366
  • 4

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    287

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →