
 mangod12/onealert
OT/ICS 네트워크를 위한 AI 기반 SOC — 6개의 자율 에이전트, MITRE ATT&CK 매핑, Suricata/Zeek 수집, 인간-인-더-루프 대응, 330개 이상의 테스트. 중소기업을 위한 Claroty/Dragos의 오픈소스 대안.

산업 네트워크를 위한 오픈소스 자율 사이버 방어
OT/ICS 인프라 전반의 위협을 탐지, 조사, 헌팅, 대응하는 AI 에이전트 — 인간 승인 게이트와 전체 감사 추적이 포함됩니다.


라이브 데모: https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
| 이메일 | [email protected] |
| 비밀번호 | password123 |
현실적인 정수 처리장 데이터가 미리 로드됨: 11개의 OT/IT 자산, 다단계 공격 시나리오(VPN 침해 → 측면 이동 → PLC 접근 시도), MITRE ATT&CK 매핑이 포함된 AI 생성 조사 케이스, 15개 이상의 보안 이벤트.

KPI, 심각도 분석, 위험 히트맵을 포함한 보안 태세 대시보드

MITRE ATT&CK 매핑 및 공격 타임라인이 포함된 AI 생성 조사 케이스 |

기법 검색 기능이 있는 MITRE ATT&CK 적용 범위 히트맵 |
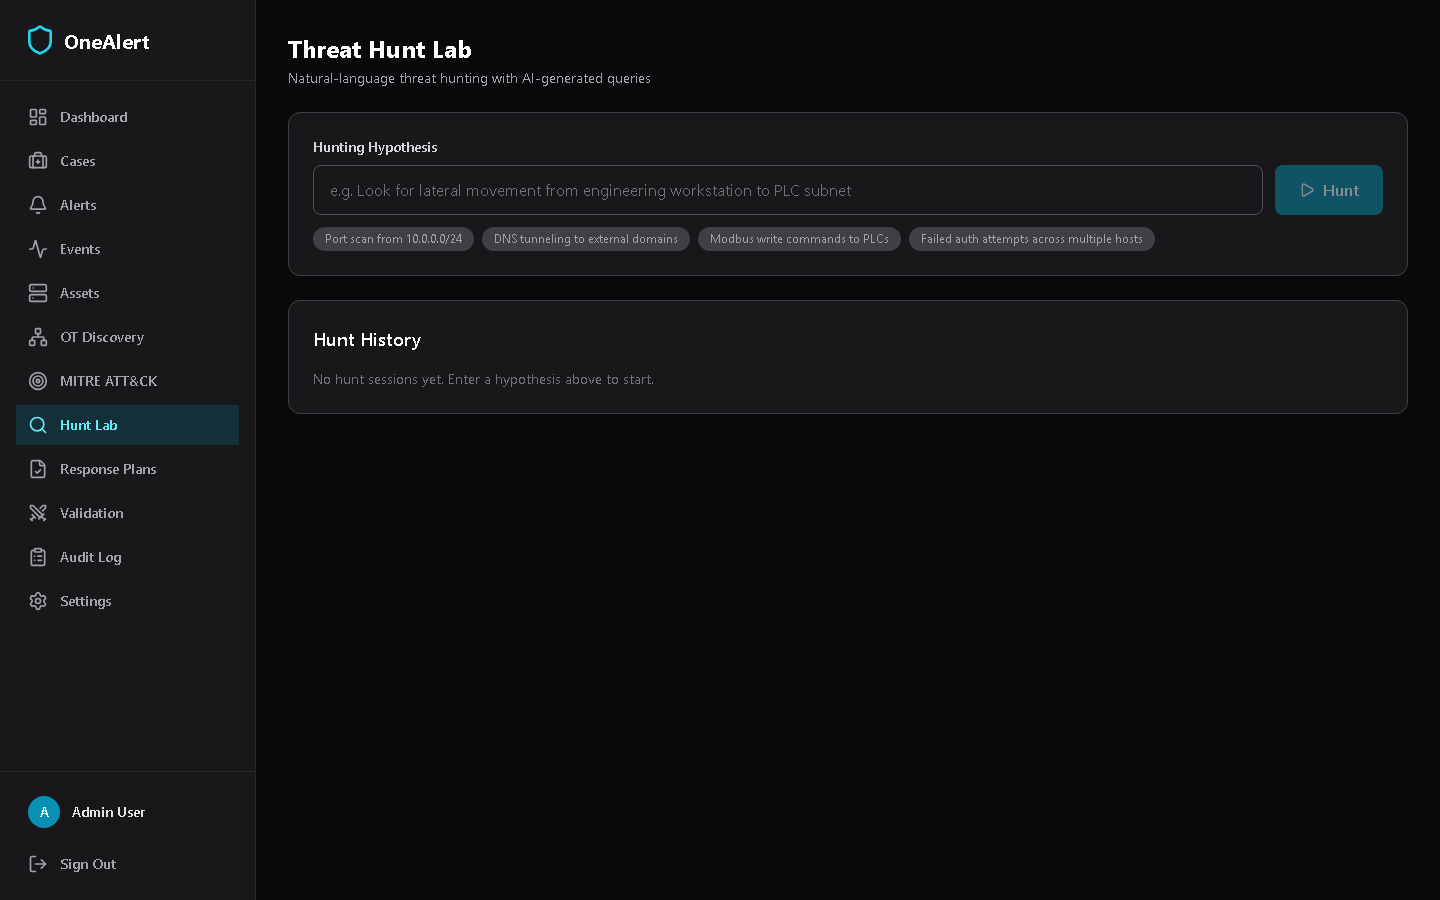
AI 생성 쿼리를 이용한 자연어 위협 헌팅 |

심각도 필터링이 있는 Suricata/Zeek 보안 이벤트 |

AI 기반 수정 조치가 포함된 CVE 취약점 경보 |

Purdue 모델 분류가 포함된 OT/IT 자산 인벤토리 |
엔터프라이즈 SOC 도구는 연간 30만~80만 달러가 듭니다. PLC, SCADA 시스템, OT 네트워크를 보유한 중소기업 제조업체는 이를 감당할 수 없지만, 점점 더 표적이 되고 있습니다. OneAlert는 다음과 같은 AI 블루 팀을 제공합니다:
팀으로 작업하는 6개의 특화 에이전트:
| 에이전트 | 수행 작업 |
|---|---|
| 탐지 에이전트 | 포트 스캔, OT 프로토콜 이상, C2 패턴에 대한 이벤트 통계 분석 |
| 트라이지 에이전트 | 경보 + 이벤트를 MITRE ATT&CK 매핑이 포함된 조사 케이스로 상관 분석 |
| 헌트 에이전트 | 자연어 가설을 받아 SQL 쿼리 생성, Sigma 규칙 출력 |
| 대응 에이전트 | 순서가 지정된 차단 조치가 포함된 대응 계획 생성 |
| 퍼플 에이전트 | 탐지 적용 범위 검증을 위해 ATT&CK 기법 시뮬레이션 |
| 컴플라이언스 에이전트 | 플랫폼 데이터를 IEC 62443 및 NIST CSF 컨트롤에 매핑 |
git clone https://github.com/mangod12/OneAlert.git
cd OneAlert
pip install -r requirements.txt
python -m backend.demo
http://localhost:8000/app/ 열기 — 데모 데이터가 공격 시나리오와 함께 자동 로드됩니다.
docker compose up --build
# 백엔드
python -m venv .venv && source .venv/bin/activate
pip install -r requirements.txt
python -m uvicorn backend.main:app --reload

# 프론트엔드
cd frontend-v2 && npm install && npm run dev
# AI 에이전트에 필요
AI_PROVIDER=anthropic          # 또는 openai, ollama, vllm, groq
ANTHROPIC_API_KEY=sk-ant-...   # 또는 OpenAI 호환용 AI_API_KEY

# 선택 사항
AI_TRIAGE_MODEL=claude-sonnet-4-20250514
AI_BASE_URL=http://localhost:11434/v1  # Ollama/vLLM용
SECRET_KEY=your-production-secret
DATABASE_URL=postgresql://user:pass@host/db
                      OneAlert AI 보안 OS
 ┌─────────────────┬───────────────────┬───────────────────────┐
 │  센서 계층      │   에이전트 계층    │     컨트롤 플레인      │
 │                 │                   │                        │
 │  Suricata EVE   │  탐지 에이전트     │  정책 엔진             │
 │  Zeek 로그      │  트라이지 에이전트  │  자율성 수준           │
 │  Syslog/Auth    │  헌트 에이전트     │  승인 워크플로         │
 │  OT 탐색        │  대응 에이전트     │  에이전트 원장         │
 │  PII 삭제       │  퍼플 에이전트     │  OT 영역 제약 조건      │
 │                 │  컴플라이언스 에이전트│  작업 실행기           │
 ├─────────────────┼───────────────────┼───────────────────────┤
 │  데이터 계층     │   AI 런타임       │     프론트엔드         │
 │                 │                   │                        │
 │  PostgreSQL     │  Claude (기본)    │  대시보드               │
 │  SQLite (개발)  │  OpenAI 호환      │  케이스 및 조사         │
 │  이벤트 저장소   │  Ollama/vLLM      │  이벤트 뷰어           │
 │  에이전트 원장   │  모델 라우팅      │  MITRE ATT&CK 맵      │
 │  의미 검색      │                   │  헌트 랩              │
 │                 │                   │  대응 계획             │
 │                 │                   │  퍼플팀 검증           │
 └─────────────────┴───────────────────┴───────────────────────┘
