
 laremontada12/cve-2026-39987-marimo-preauth-rce
Docker, Nginx, Linux 프로세스 모니터링, Splunk SIEM 및 SPL 탐지 규칙을 활용한 CVE-2026-39987에 대한 보안 연구 및 SOC 조사.

Marimo의 터미널 WebSocket 엔드포인트에 영향을 미치는 인증 누락 취약점인 CVE-2026-39987에 대한 보안 연구 및 실험적 검증입니다.
이 프로젝트는 취약점의 근본 원인, 로컬 재현 결과, 공식 보안 패치, 그리고 통제된 Docker 환경에서의 회귀 테스트를 문서화합니다.
| 필드 | 세부 정보 |
|---|---|
| CVE | CVE-2026-39987 |
| 제품 | Marimo |
| 취약점 유형 | 인증 누락 / 사전 인증 RCE |
| CWE | CWE-306 |
| 심각도 | 치명적 |
| 테스트된 영향받는 버전 | 0.20.4 |
| 테스트된 패치된 버전 | 0.23.0 |
| 영향받는 엔드포인트 | /terminal/ws |
| 보안 권고 | GHSA-2679-6mx9-h9xc |
이 취약점은 Marimo의 터미널 WebSocket 엔드포인트에서 인증 검증이 누락되어 발생합니다.
영향받는 구현에서는 연결하는 클라이언트의 신원을 적절히 검증하지 않은 채 터미널 가용성과 애플리케이션 모드를 확인합니다.
이는 취약한 구성에서 인증되지 않은 클라이언트에게 서버 측 터미널 기능을 노출시킬 수 있습니다.
이 프로젝트는 다음에 중점을 두었습니다:
| 구성 요소 | 구성 |
|---|---|
| 호스트 운영 체제 | Windows 11 |
| 컨테이너 플랫폼 | Docker Desktop |
| 취약 환경 | Marimo 0.20.4 |
| 패치된 환경 | Marimo 0.23.0 |
| 컨테이너 Python | Python 3.12 |
| 회귀 테스트 | Python 3.13, pytest |
| 네트워크 범위 | 로컬호스트 전용 |
두 Marimo 버전 모두 별도의 Docker 환경에 배포되었습니다.
연구는 로컬에서 통제된 시스템에서 수행되었습니다.
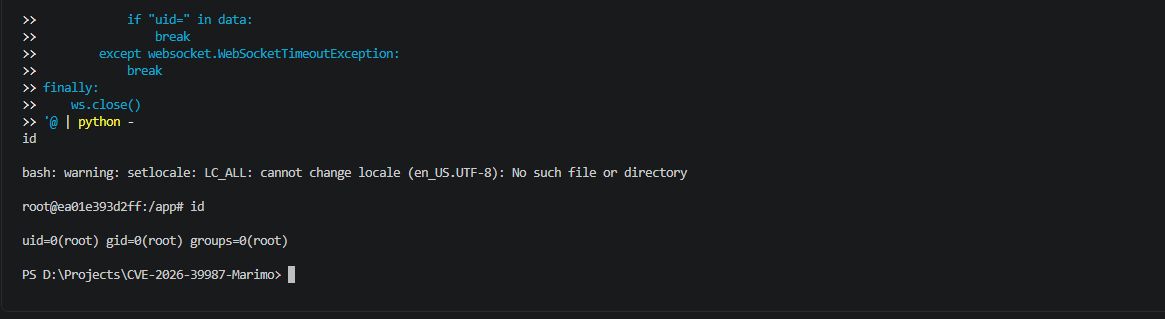
인증 자격 증명을 제공하지 않은 채 취약한 터미널 WebSocket 엔드포인트를 대상으로 로컬 실험을 수행했습니다.
기록된 실험은 취약한 Docker 컨테이너 내부에서 서버 측 명령 출력을 생성했습니다.
관찰된 실행 컨텍스트:
uid=0(root) gid=0(root) groups=0(root)
추가 관찰을 통해 컨테이너의 호스트 이름과 작업 디렉터리를 확인했습니다.
이러한 결과는 격리된 실험실 환경에서 보고된 사전 인증 RCE 취약점이 성공적으로 재현되었음을 보여줍니다.
관찰된 root 권한은 컨테이너 실행 환경으로 제한되었습니다. 이는 권한 상승이나 Windows 호스트의 침해를 입증하지 않습니다.
실험적 증거:
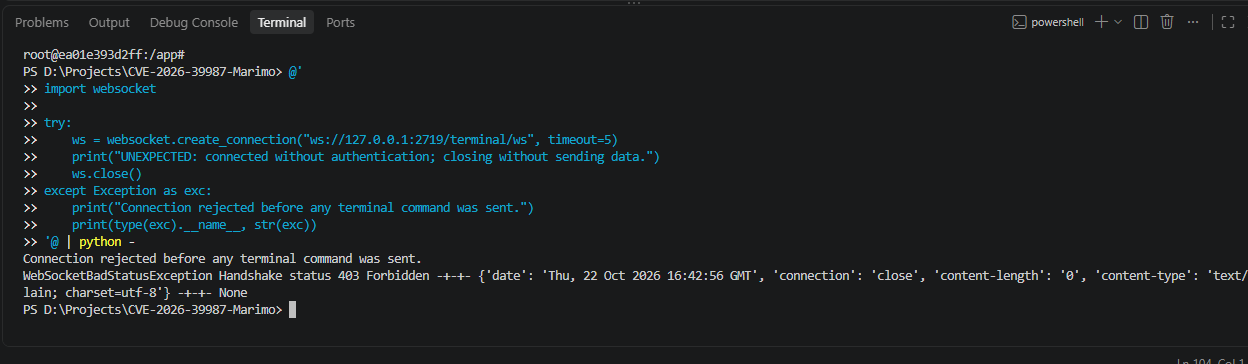
패치된 터미널 WebSocket 엔드포인트에 대해 수동 비인증 연결 시도를 수행했습니다.
관찰된 결과:
WebSocketBadStatusException
Handshake status 403 Forbidden
서버가 WebSocket 핸드셰이크 중에 연결을 거부했습니다.
실험적 증거:
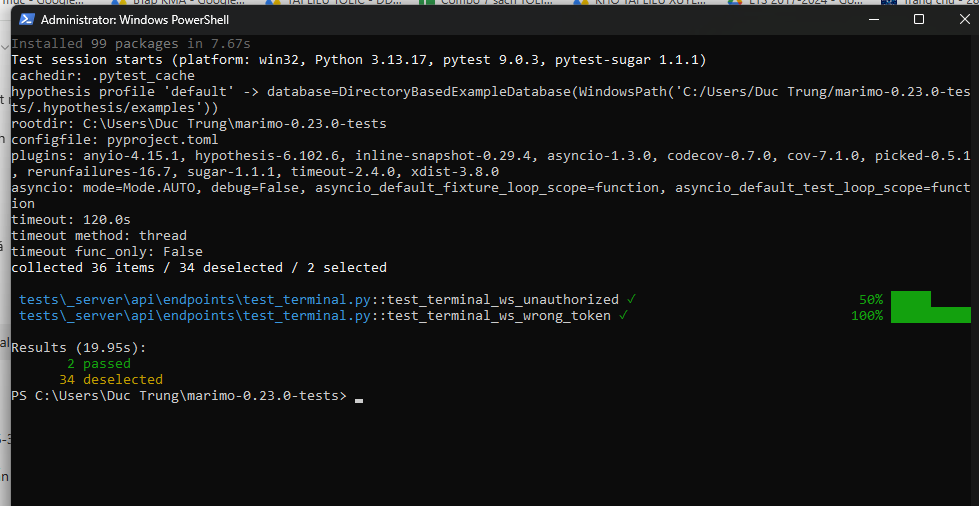
Marimo 0.23.0 소스 코드를 대상으로 두 가지 공식 Marimo 인증 회귀 테스트를 실행했습니다.
| 보안 테스트 | 결과 |
|---|---|
test_terminal_ws_unauthorized | 통과 |
test_terminal_ws_wrong_token | 통과 |
Pytest 요약:
2 passed
34 deselected
이 테스트들은 테스트 환경에서 예상되는 인증 거부 동작을 검증합니다.
자동화된 테스트는 Starlette의 TestClient를 사용했으며, Docker 기반 수동 검증과 별도로 실행되었습니다.
증거:
영향을 받은 Marimo 0.20.4 터미널 WebSocket 엔드포인트에는 공식 보안 패치에서 도입된 인증 검증이 누락되어 있었습니다.
이 패치는 인증이 활성화된 경우 터미널 WebSocket 처리를 허용하기 전에 인증 검사를 추가합니다.
이 연구에서는 다음을 검토했습니다:
terminal.py의 공식 패치 변경 사항.test_terminal.py의 인증 회귀 테스트.공식 패치: Marimo PR #9098
| 문서 | 설명 |
|---|---|
| Marimo 개요 | 애플리케이션 및 취약점 배경 |
| 근본 원인 분석 | 인증 검증 누락 |
| WebSocket 흐름 분석 | 연결 흐름 다이어그램 |
| 패치 차이 분석 | 공식 보안 패치 분석 |
| 보안 검증 | 수동 실험 및 회귀 테스트 |
| 보안 연구 보고서 | 통합된 기술적 발견 사항 |
| 완화 및 권장 사항 | 교정 및 방어 조치 |
권장되는 교정 조치는 영향을 받은 Marimo 설치를 버전 0.23.0 이상의 유지 관리되는 릴리스로 업그레이드하는 것입니다.
추가 방어 권장 사항은 다음과 같습니다:
자세한 내용은 mitigation.md를 참조하십시오.
이 프로젝트는 교육 및 승인된 보안 연구를 위해 수행되었습니다.
테스트는 격리된 localhost 환경으로 제한되었습니다.
취약한 버전의 실험 결과는 로컬에서 기록되었으며, 별도의 연구자에 의해 독립적으로 재현되지 않았습니다.
이 연구는 컨테이너 프로세스의 기존 권한을 넘어서는 호스트 운영 체제 침해나 권한 상승을 입증하지 않았습니다.
선별된 공식 회귀 테스트 두 개만 실행되었습니다. 전체 Marimo 테스트 스위트는 실행되지 않았습니다.
연구 초점: 취약점 분석, 통제된 실험 검증, WebSocket 인증, 소스 코드 검토, 보안 패치 검증.






