 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
StealC Stealer에 대한 리버스 엔지니어링 분석으로, RuntimeBroker.exe 할로잉, C2 인프라, 페이로드 추출을 사용하는 인포스틸러입니다. cookies.sqlite, ShellExecuteEx, 그리고 여러 C2 IP 주소를 포함합니다.

Process Hacker 메모리 분석 결과, StealC Stealer가 RuntimeBroker.exe에 프로세스 할로잉을 수행하고 여러 C2 서버에 연결을 설정하는 것으로 나타났습니다.
RuntimeBroker.exe (PID 14900).http://87.120.196.171/http://85.251.18/http://193.148.56.97/https://51.77.9.121/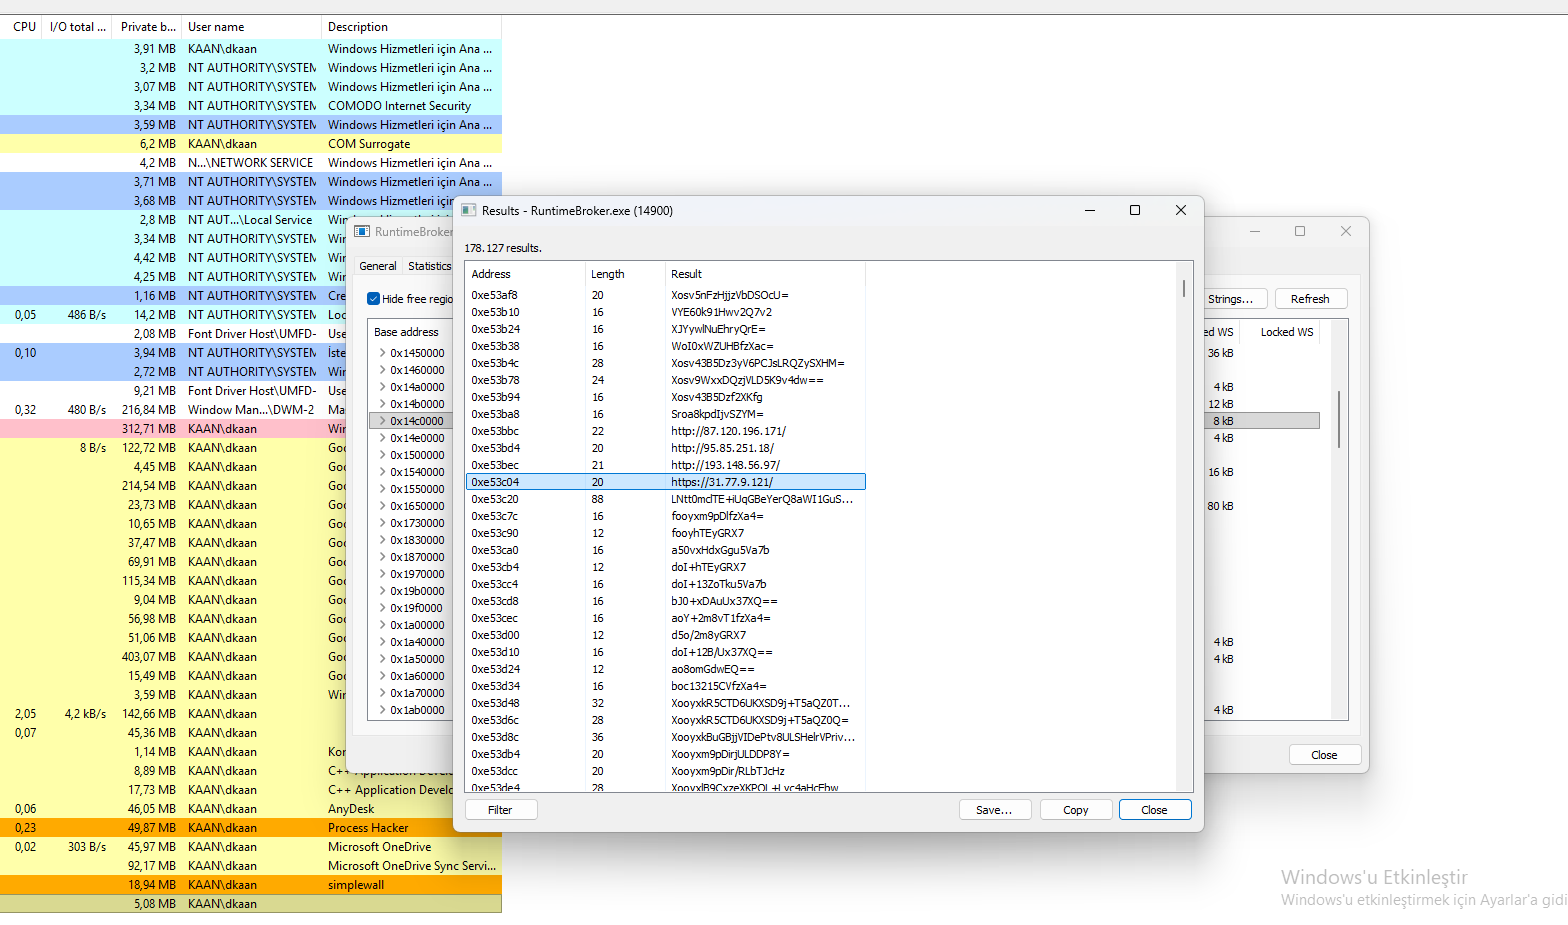 C2 IP 주소가 포함된 RuntimeBroker.exe 문자열을 보여주는 Process Hacker 화면.
Process Hacker 메모리 분석 결과, StealC Stealer가 데이터 유출 및 명령 전달에 사용하는 방대한 C2 도메인 목록이 나타났습니다.
easyjet.com – C2 도메인.easythe.com – C2 도메인.ebookers.com – C2 도메인.ecomlead.com – C2 도메인.ecruises.com – C2 도메인.egroupware-italia.it – C2 도메인.egroupware.de – C2 도메인.egroupware.net – C2 도메인.egroupware.org – C2 도메인.einheiten-umrechnen.de – C2 도메인.einmalmitprofits.at – C2 도메인.elmerchocolate.net – C2 도메인.easyjet.com)은 탐지를 피하는 데 도움이 됩니다.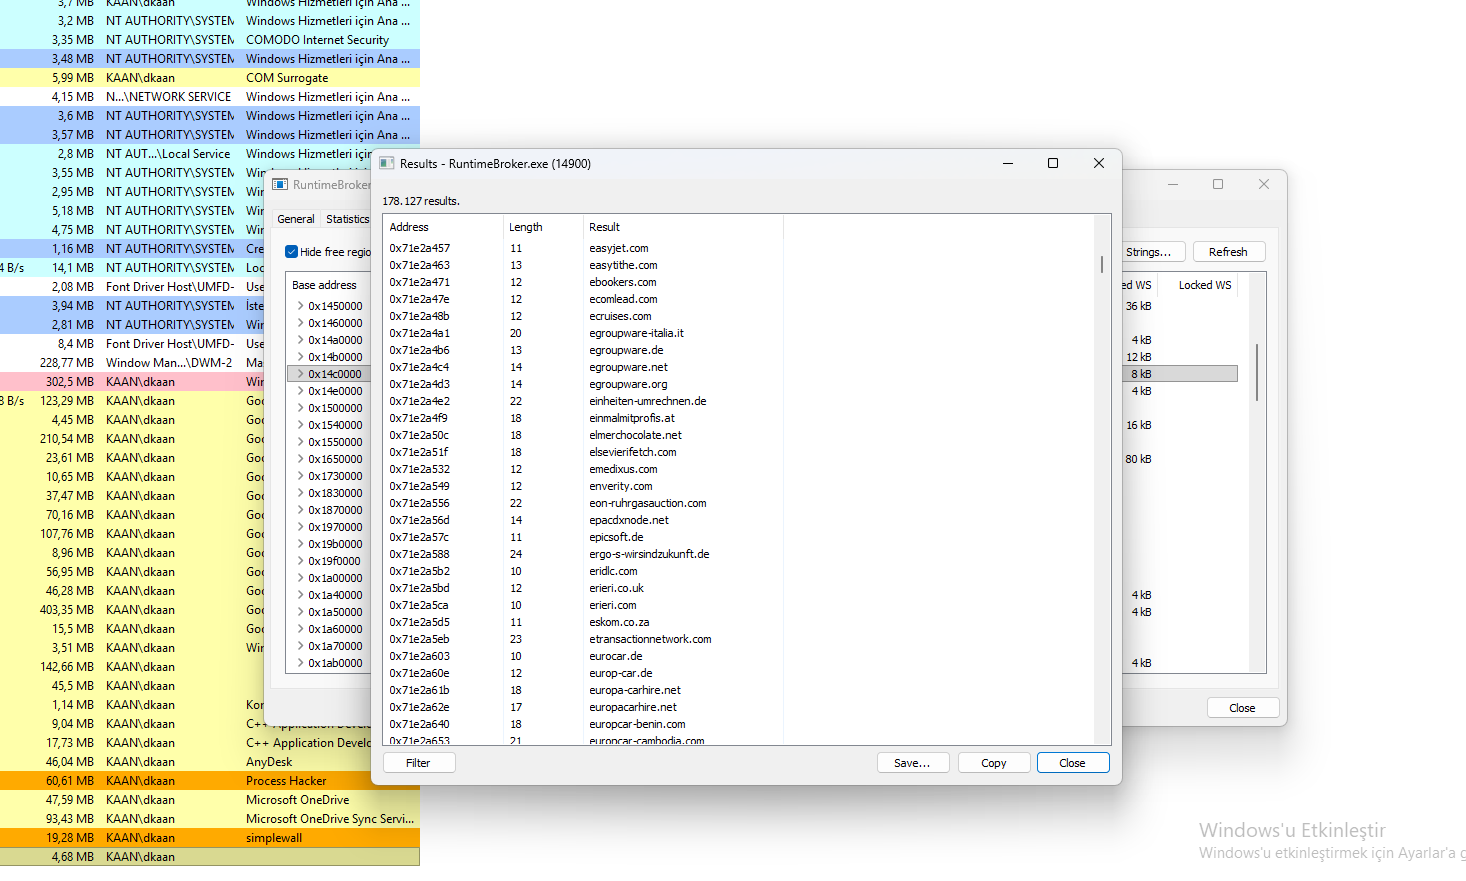 StealC Stealer가 사용하는 C2 도메인을 보여주는 Process Hacker 화면.
RuntimeBroker.exe에 대한 Process Hacker 메모리 분석 결과, StealC Stealer가 브라우저 쿠키를 대상으로 하고 시스템 조작 API를 사용하는 것으로 나타났습니다.
cookies.sqlite – 브라우저 쿠키 데이터베이스(Firefox)를 대상으로 함.ShellExecuteExA – 프로그램을 실행하거나 파일을 엽니다.GetSystemTimes – 시스템 타이밍 정보를 검색합니다.wow64base.dll – 32비트 호환성 계층(회피).agent_version – 악성코드 버전 식별자.browser_type – 대상 브라우저를 식별합니다.FindWindowA – 창을 찾습니다(UI 상호작용).CreatePipe – 프로세스 간 통신을 위한 파이프를 생성합니다.LoadLibraryA – 추가 DLL을 로드합니다.cookies.sqlite는 쿠키 데이터 탈취를 확인시켜 줍니다.ShellExecuteExA와 CreatePipe는 명령 실행을 나타냅니다.wow64base.dll은 64비트 보안 제어를 우회하는 데 도움이 됩니다.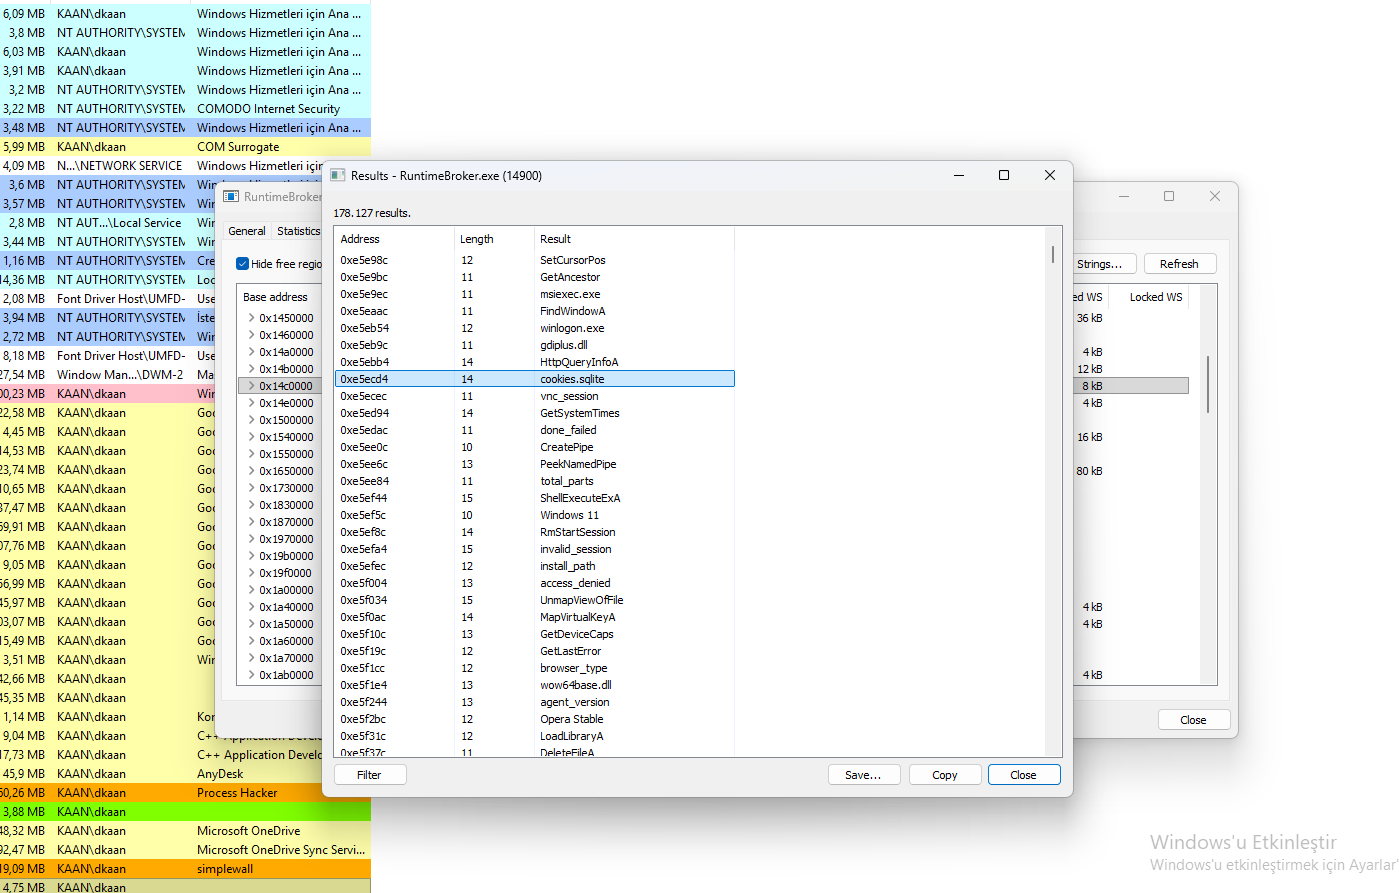
cookies.sqlite, ShellExecuteExA 및 기타 시스템 API를 보여주는 Process Hacker 화면.
cookies.sqlite 파일에 대한 Binary Ninja 분석 결과, StealC Stealer가 사용하는 API 호출 및 시스템 함수 목록이 나타났습니다.
GetClassNameA – 창 클래스 이름을 검색합니다(UI 상호작용).ShellExecuteExW – 프로그램을 실행하거나 파일을 엽니다.VirtualAlloc – 메모리를 할당합니다(주입).VirtualFree – 메모리를 해제합니다(정리).GetMenuItemID – 메뉴 항목 ID를 검색합니다(UI 조작).IsWow64Process – 64비트 OS에서 32비트 프로세스를 감지합니다(회피).upload_file – 탈취한 데이터를 C2에 업로드합니다.update_cookies – 쿠키 데이터를 업데이트합니다(지속성).ShellExecuteExW와 VirtualAlloc은 코드 실행을 가능하게 합니다.IsWow64Process는 64비트 보안을 우회하는 데 도움이 됩니다.upload_file은 데이터 탈취를 확인시켜 줍니다.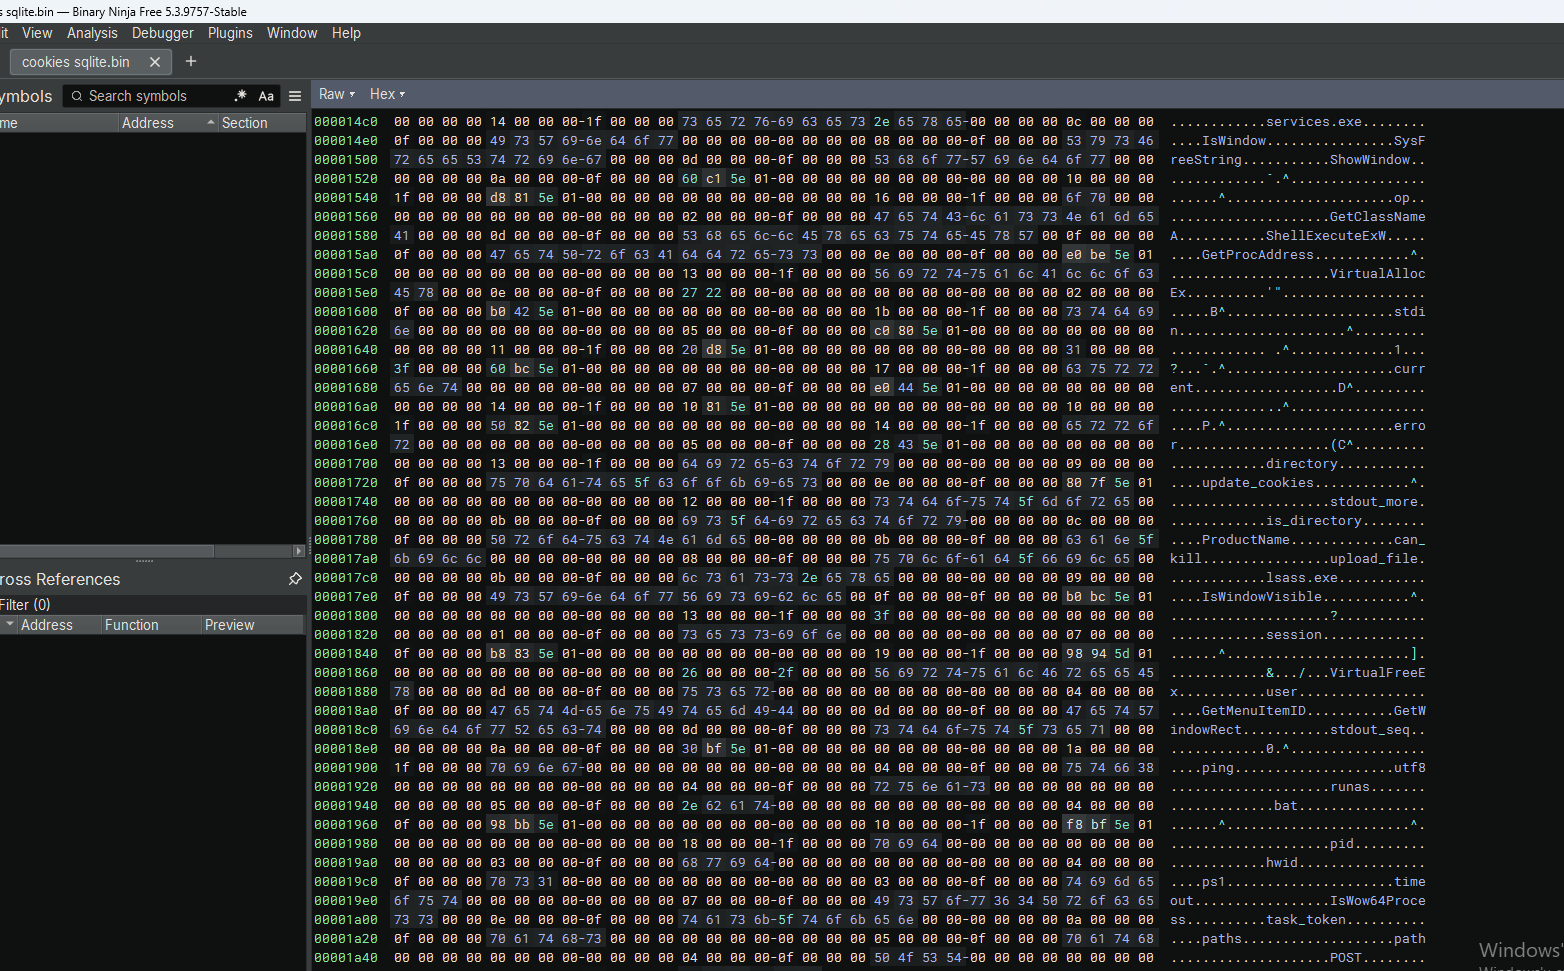
cookies.sqlite에서 ShellExecuteExW, VirtualAlloc 및 기타 API를 보여주는 Binary Ninja 화면.
ShellExecuteEx 함수에 대한 Binary Ninja 분석 결과, StealC Stealer가 사용하는 시스템 프로세스, C2 통신 함수 및 데이터 탈취 API 목록이 나타났습니다.
winlogon.exe – Windows 로그온 프로세스를 대상으로 함(권한 상승).vdrsvc.exe – 서비스 프로세스를 대상으로 함(회피).HttpQueryInfoA – HTTP 헤더를 검색합니다(C2 통신).cookies.sqlite – 브라우저 쿠키를 대상으로 함(데이터 탈취).vncdll – VNC 관련 DLL(원격 접속).PeekNamedPipe – 명명된 파이프에서 데이터를 읽습니다(IPC).VirtualFree – 메모리를 해제합니다(정리).UnmapViewOfFile – 파일 매핑을 해제합니다(정리).GetSystemTimes – 시스템 시간을 검색합니다(안티 디버깅).winlogon.exe는 높은 가치의 대상입니다.HttpQueryInfoA는 HTTP 기반 C2에 사용됩니다.cookies.sqlite는 쿠키 탈취를 확인시켜 줍니다.vdrsvc.exe와 GetSystemTimes는 탐지를 피하는 데 도움이 됩니다.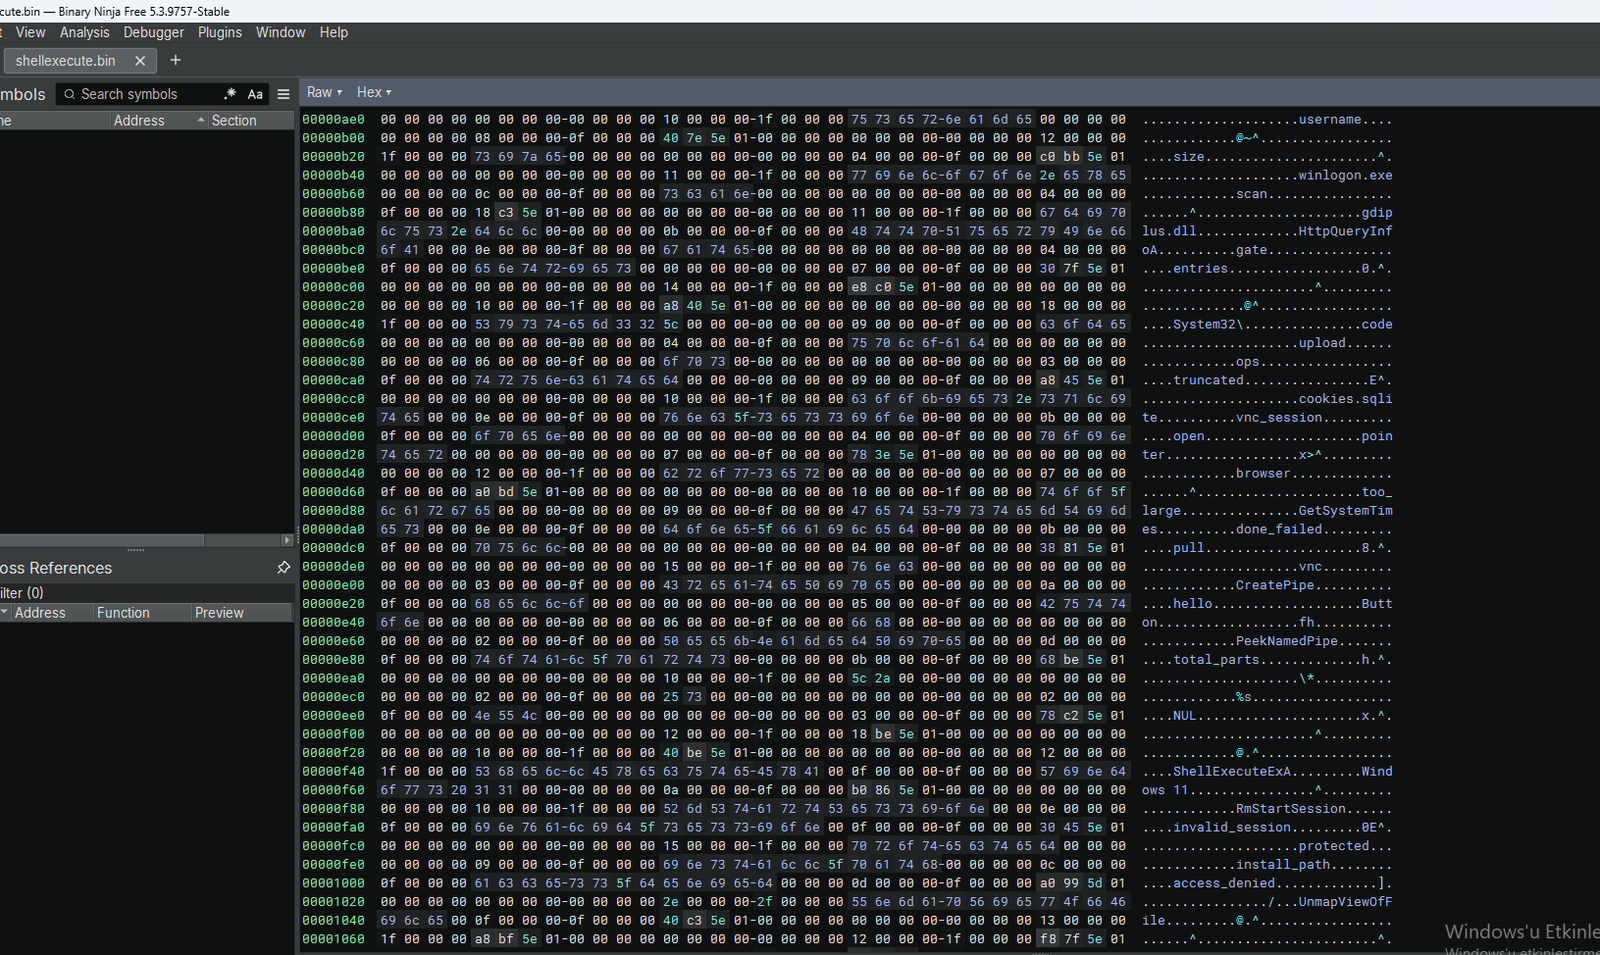
winlogon.exe, HttpQueryInfoA, cookies.sqlite 및 기타 API를 보여주는 Binary Ninja 화면.
이 분석을 통해 StealC Stealer를 발견했습니다. 이는 RuntimeBroker.exe에 대한 프로세스 할로잉, 다중 C2 서버, 그리고 광범위한 데이터 탈취 기능을 사용하는 정교한 정보 탈취 악성코드입니다.
RuntimeBroker.exe (PID 14900)에 주입합니다.87.120.196.171, 85.251.18, 193.148.56.97, 51.77.9.121) 및 도메인(easyjet.com, ebookers.com, ecomlead.com 등).cookies.sqlite를 대상으로 합니다.ShellExecuteExA, VirtualAlloc, IsWow64Process, GetSystemTimes를 사용합니다.upload_file과 를 사용합니다.87.120.196.171, 85.251.18, 193.148.56.97, 51.77.9.121.easyjet.com, ebookers.com, ecomlead.com 등.cookies.sqlite 접근 모니터링.RuntimeBroker.exe에서 ShellExecuteExA 및 VirtualAlloc 호출 탐지.분석된 StealC Stealer 샘플은 직접 분석을 수행하려는 분들을 위해 MalwareBazaar에서 이용할 수 있습니다:
🔗 MalwareBazaar의 StealC Stealer 샘플
사용된 도구: Process Hacker, Binary Ninja, x64dbg
elsevierfctch.com – C2 도메인.emedixus.com – C2 도메인.enverity.com – C2 도메인.update_cookies
