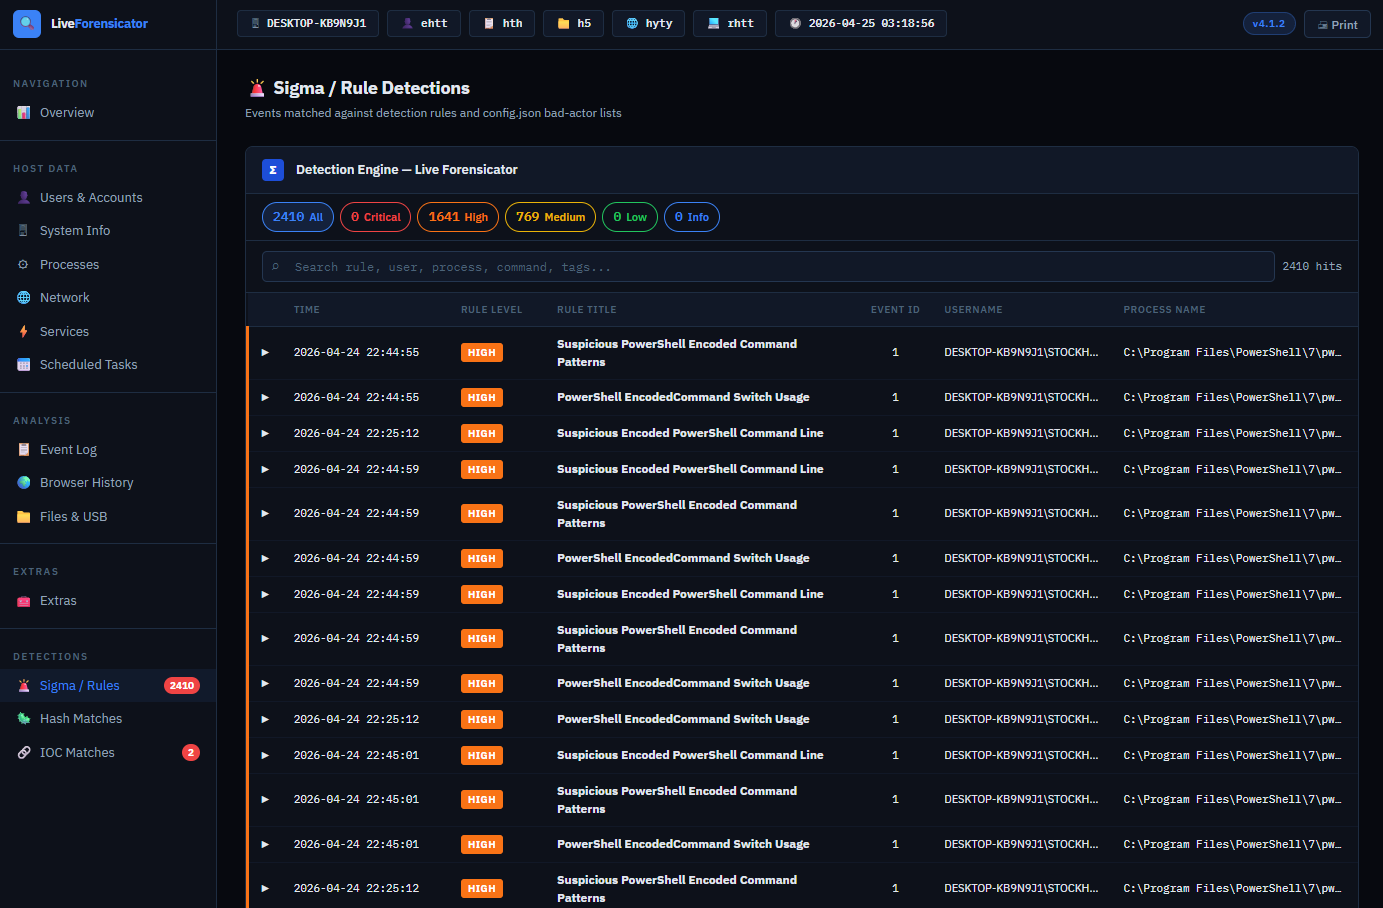
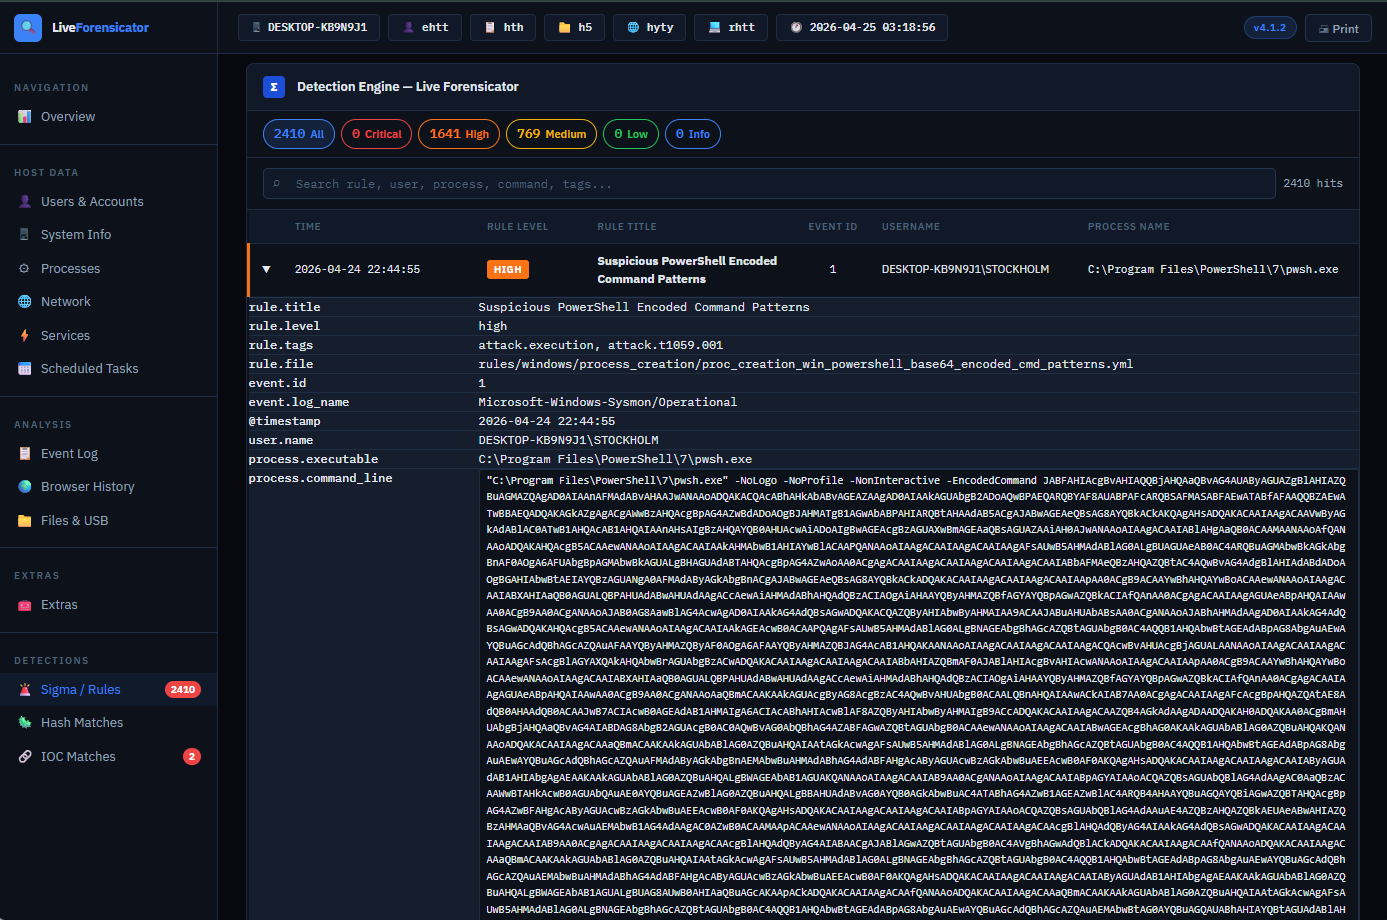
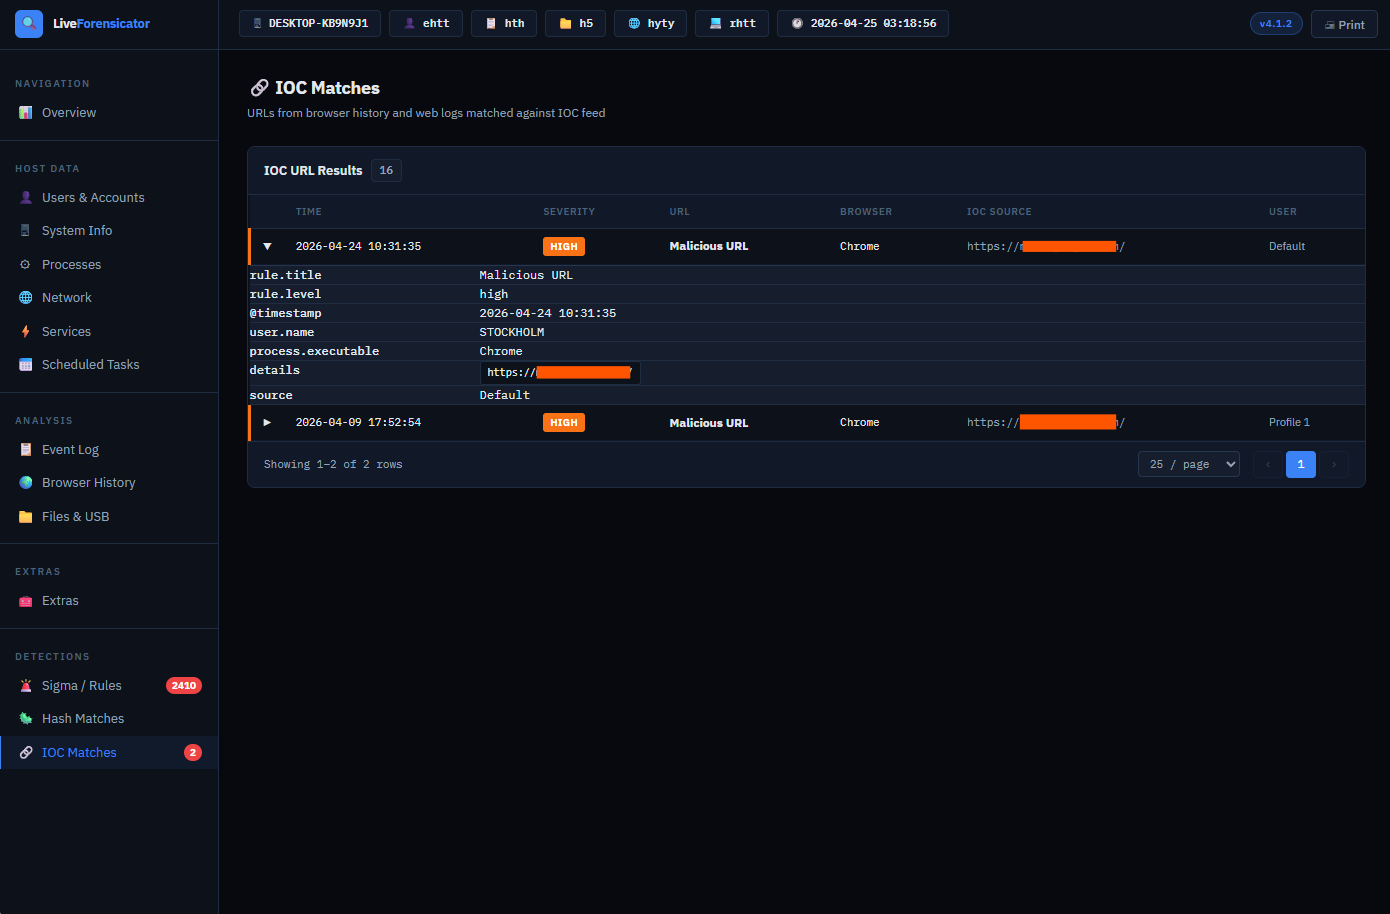
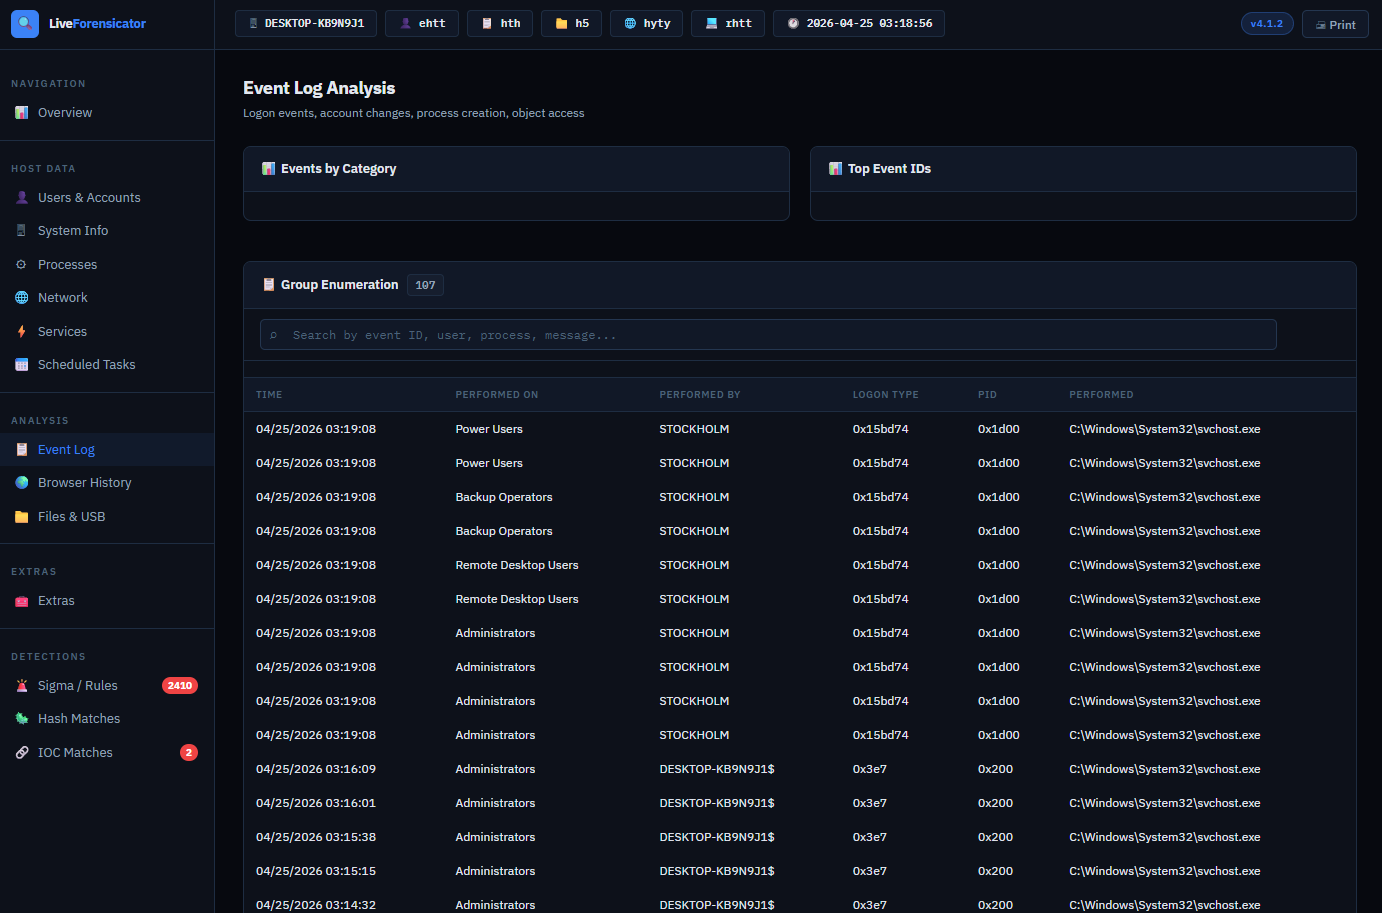
⚠️ 참고: macOS는 실제 프로세스 생성 텔레메트리를 Endpoint Security Framework로 제한하므로 일반 스크립트로는 접근할 수 없습니다. 따라서 Sigma 적용 범위가 Windows/Linux보다 좁습니다. 자세한 내용은 macOS README를 참조하세요.
🐧 Linux (Bash)
배포판 간 호환되는 Bash 스크립트, 기본 제공이 아닌 의존성 없음
리버스 셸, 타임스탬프 조작(timestomping), PATH 하이재킹, 삭제된 바이너리 실행, 패키지 무결성 등을 다루는 탐지 엔진
가능한 경우 auditd 및 journald를 대상으로 평가되는, 실제 SigmaHQ 커뮤니티 규칙을 기반으로 하는 Sigma 규칙 엔진
자동 업데이트되는 abuse.ch/URLhaus 피드를 사용한 악성코드 해시 매칭 및 악성 URL 매칭
⚠️ 참고: Linux 스크립트는 최대 호환성을 위해 기본 제공이 아닌 유틸리티(예: net-tools)를 사용하지 않도록 설계되었습니다. Sigma 적용 범위는 대상 시스템에 auditd가 이미 구성되어 있는지에 따라 달라집니다 — Linux README를 참조하세요.
🔍 주요 기능
크로스 플랫폼 포렌식 아티팩트 수집
모든 플랫폼에서 의심스러운 활동 및 이상 징후 탐지
이벤트 로그 분석(Windows)
세 플랫폼 모두에서 Sigma 규칙 통합 — 적용 범위와 데이터 소스는 OS에 따라 다릅니다. 아래 각 플랫폼 섹션과 해당 README를 참조하세요
자동 업데이트되는 위협 인텔리전스 피드를 사용한 악성코드 해시 및 IOC 매칭
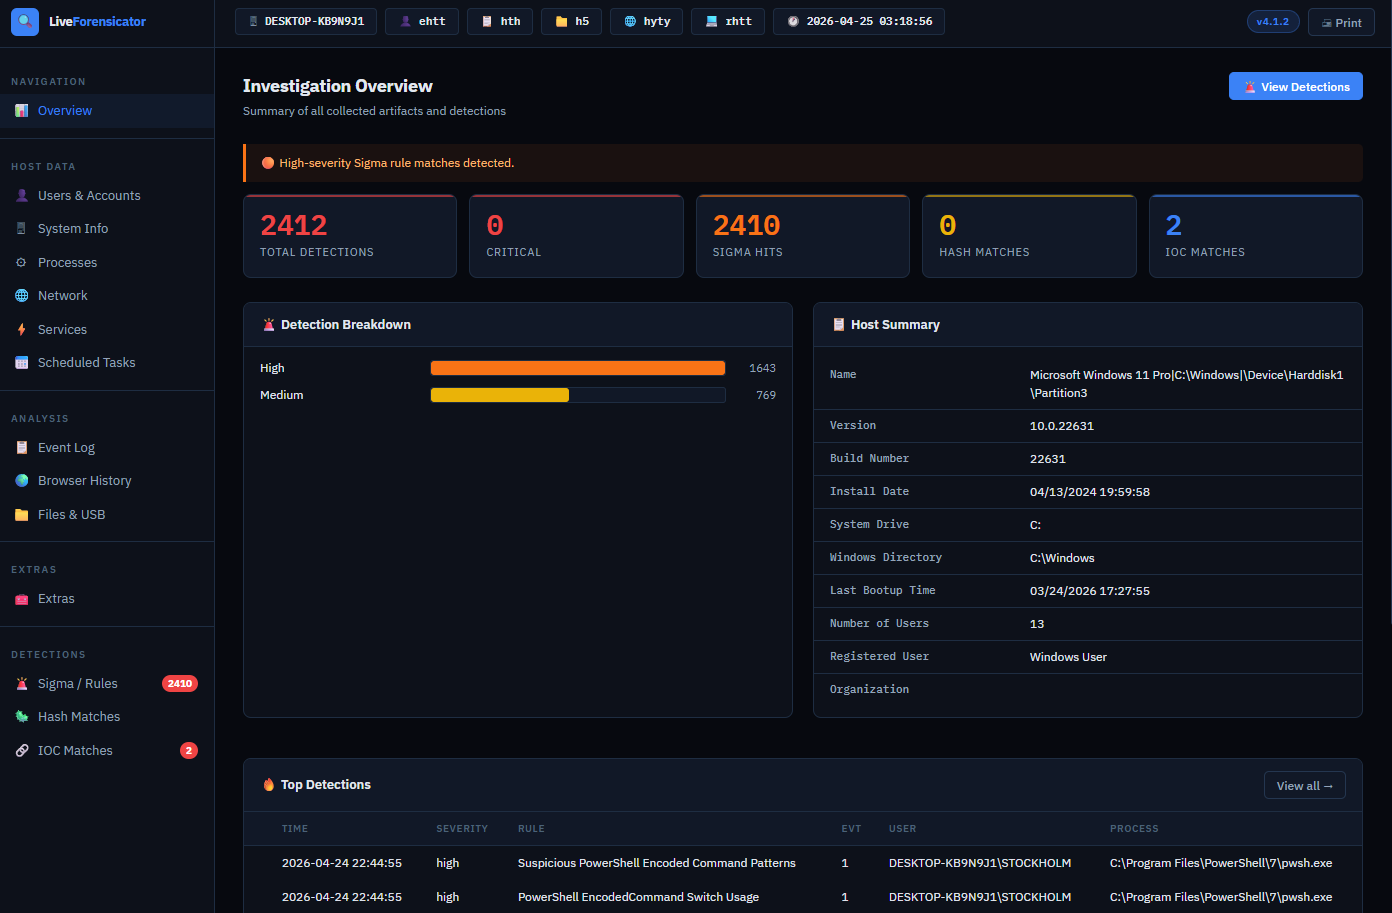
구조화된 HTML 보고서 생성(대시보드 포함)
선택적 아티팩트 암호화(Windows, Linux, macOS)
MITRE 매핑이 포함된 탐지 인사이트(Detection Insight)
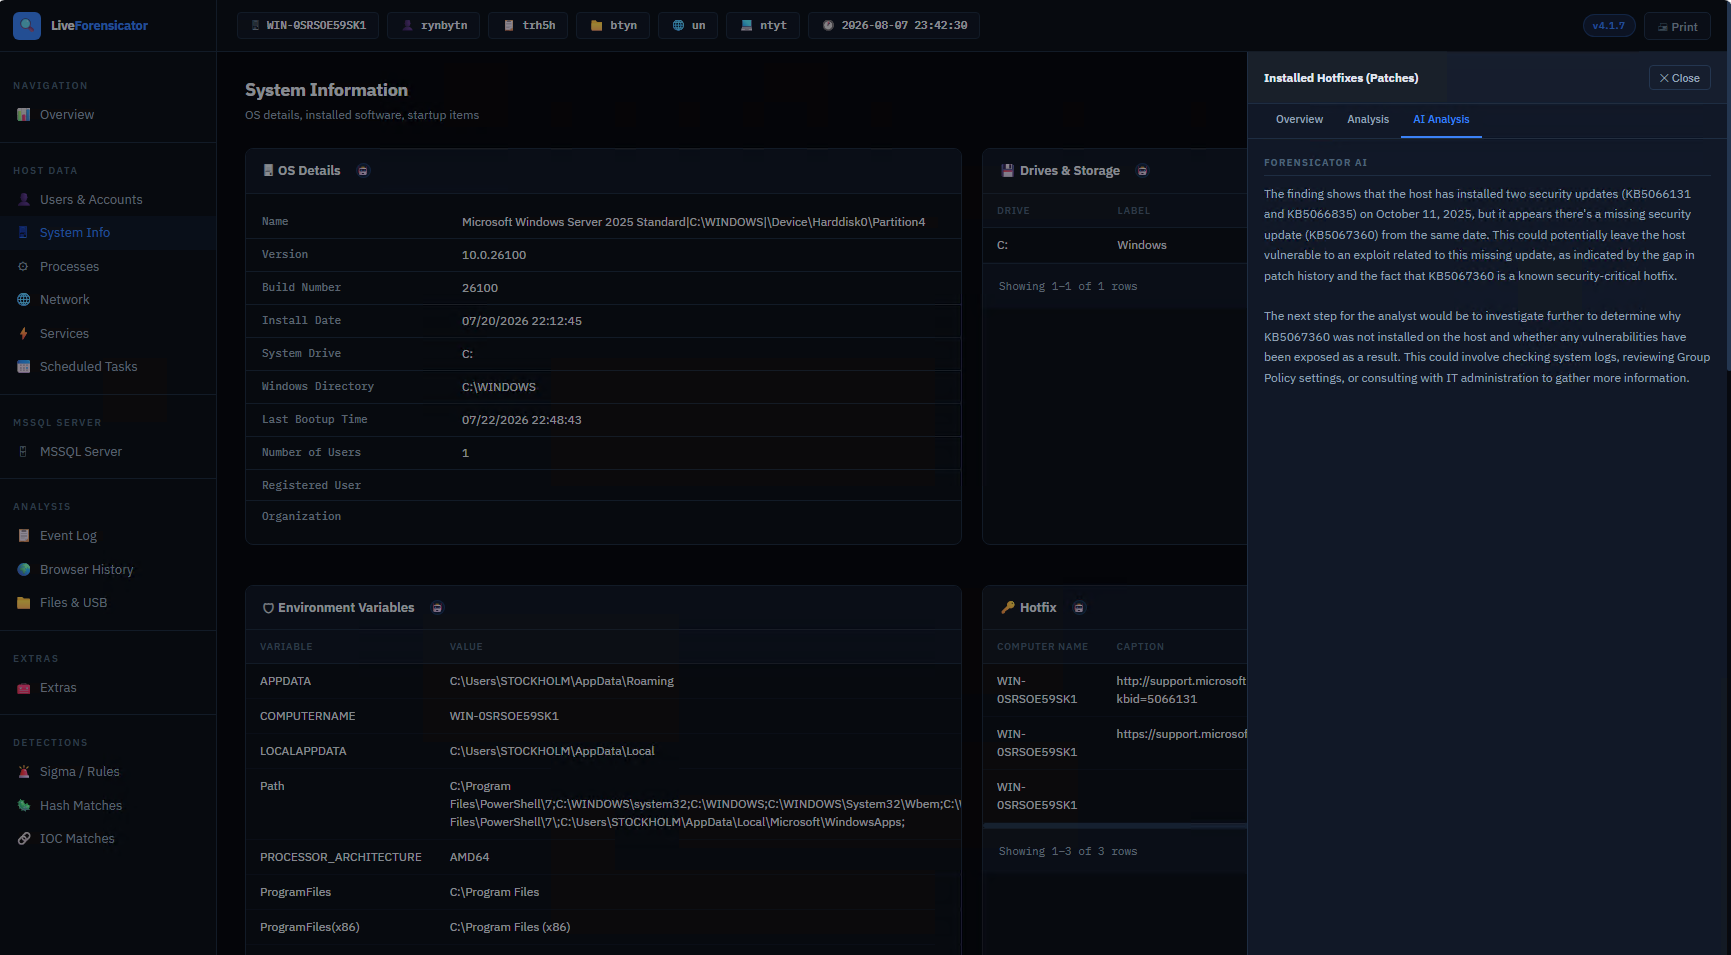
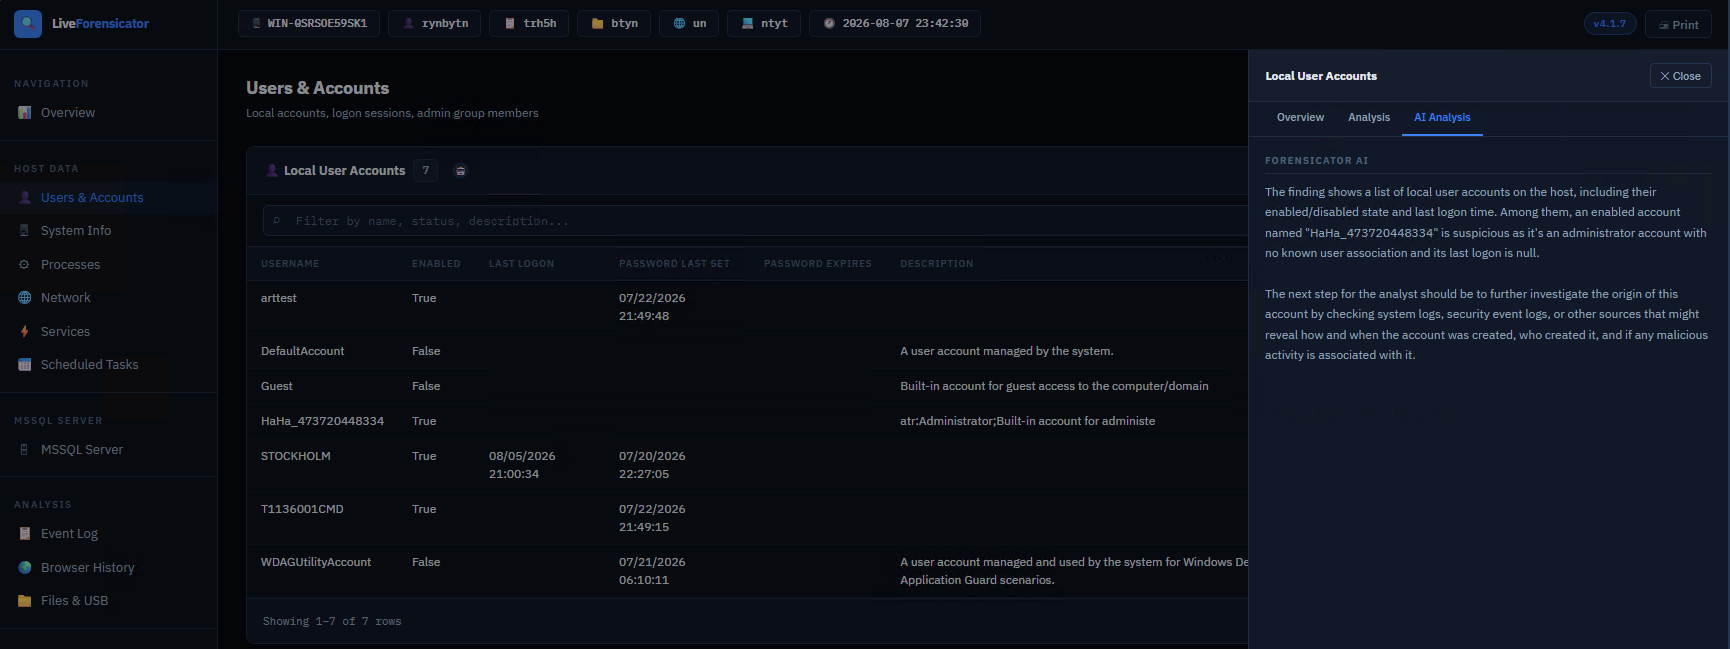
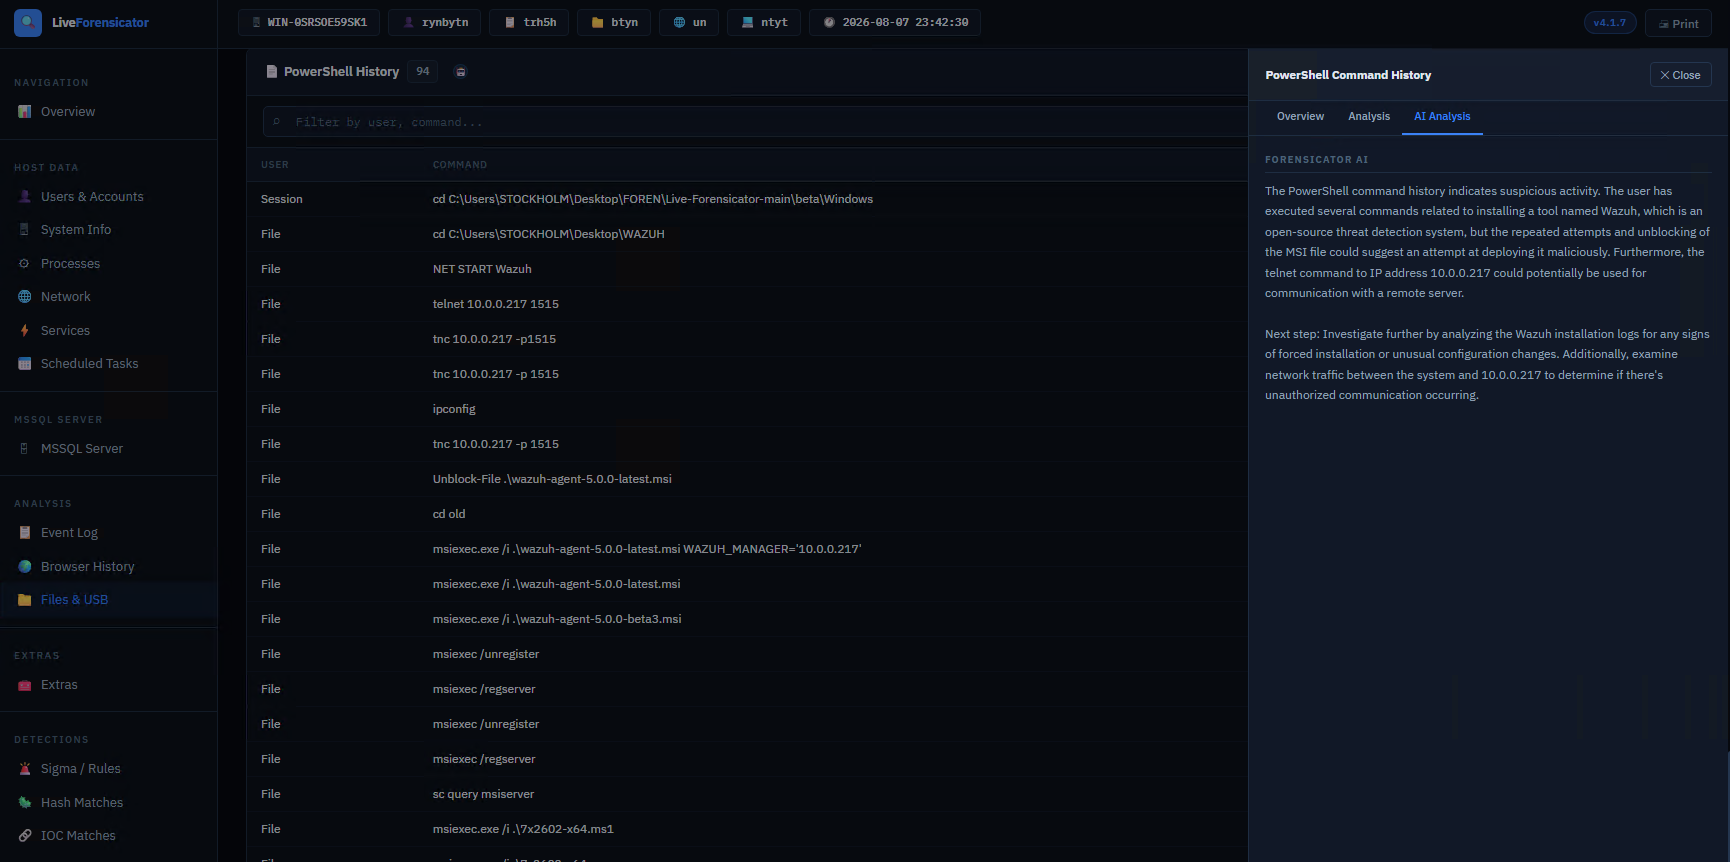
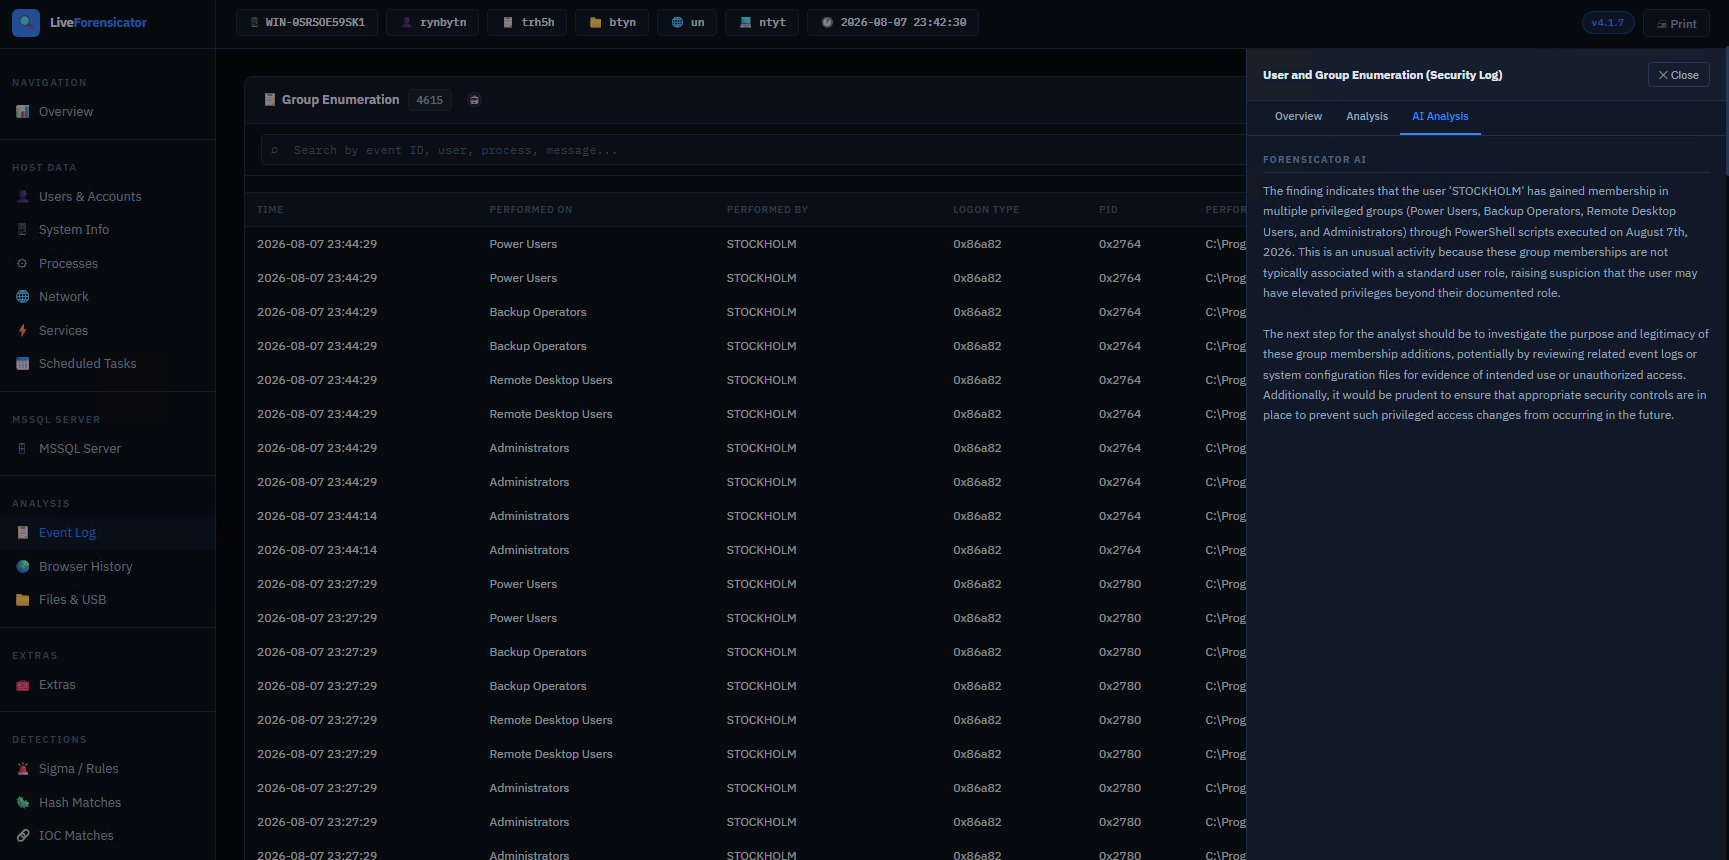
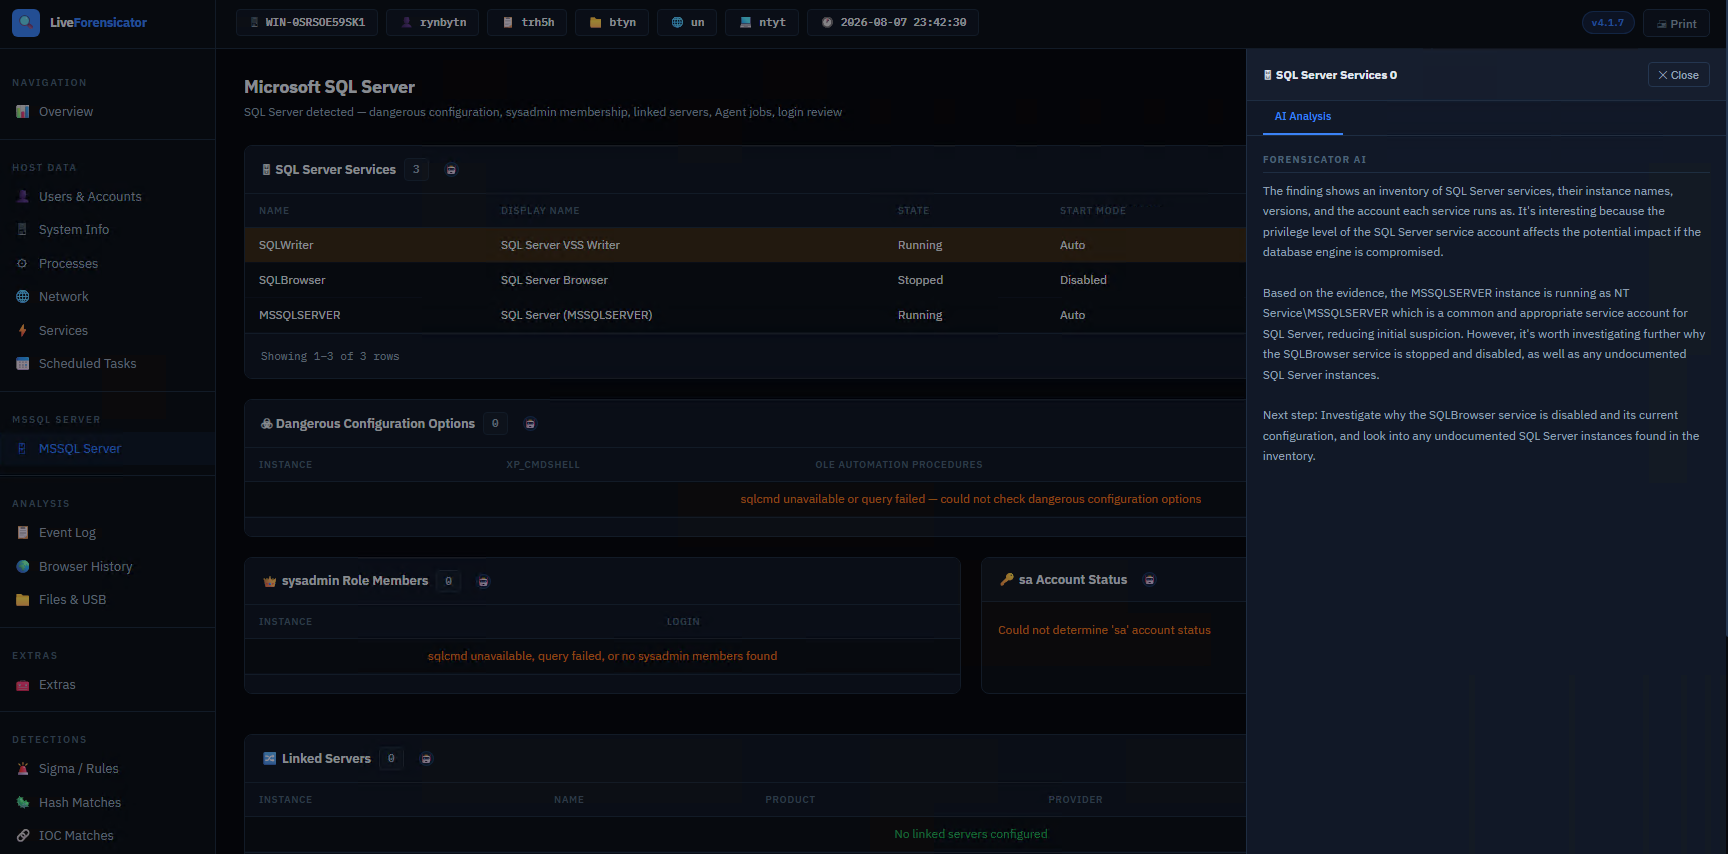
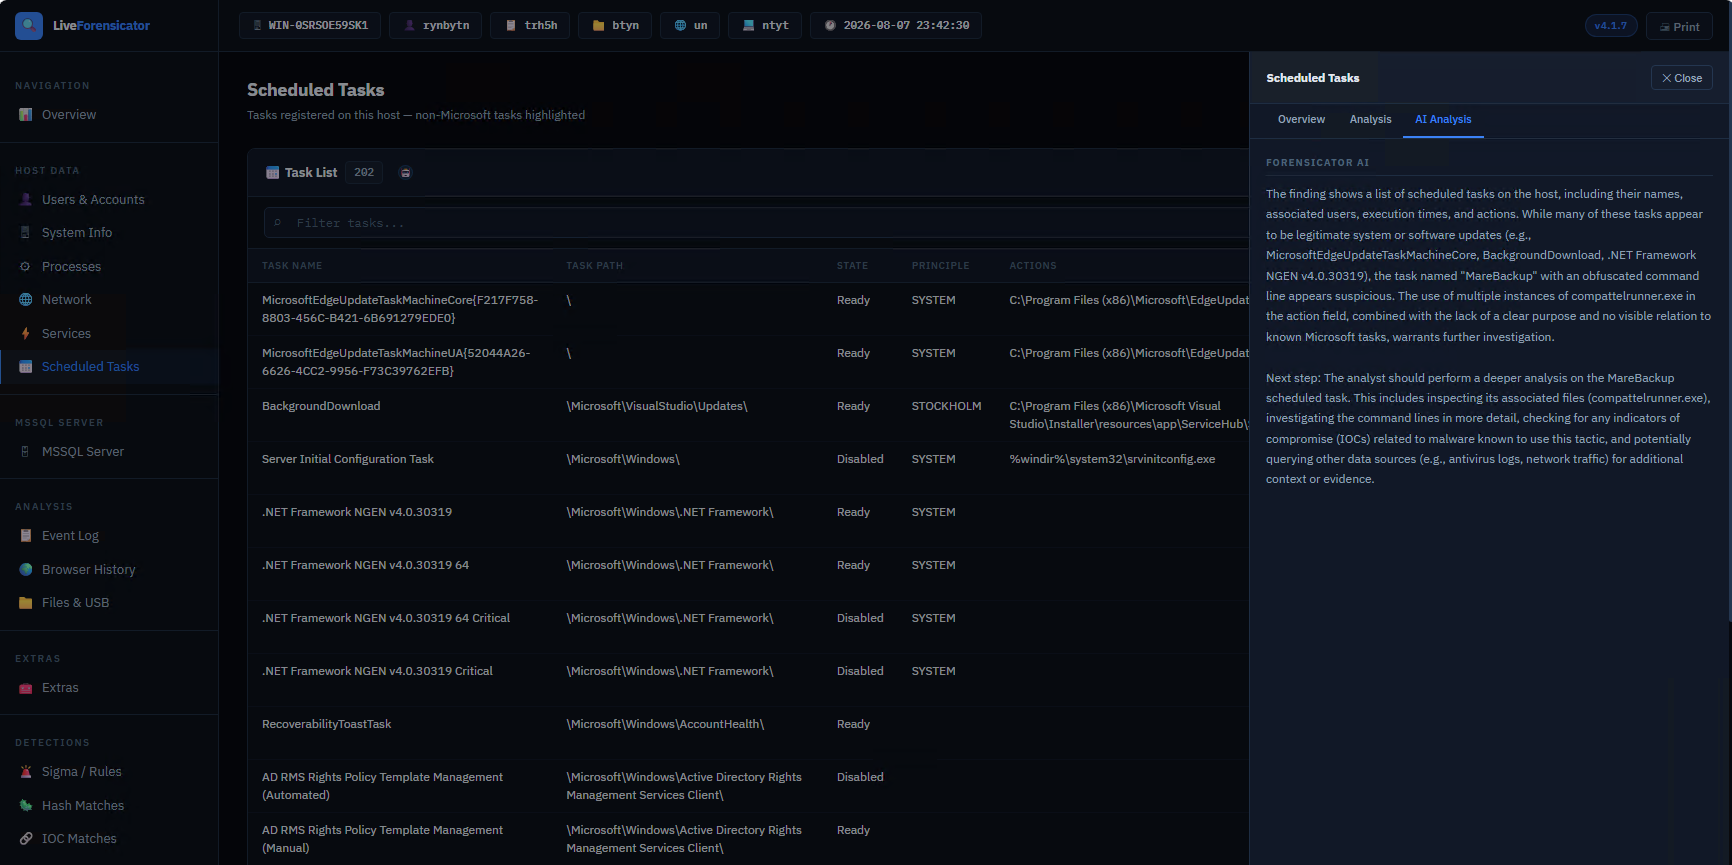
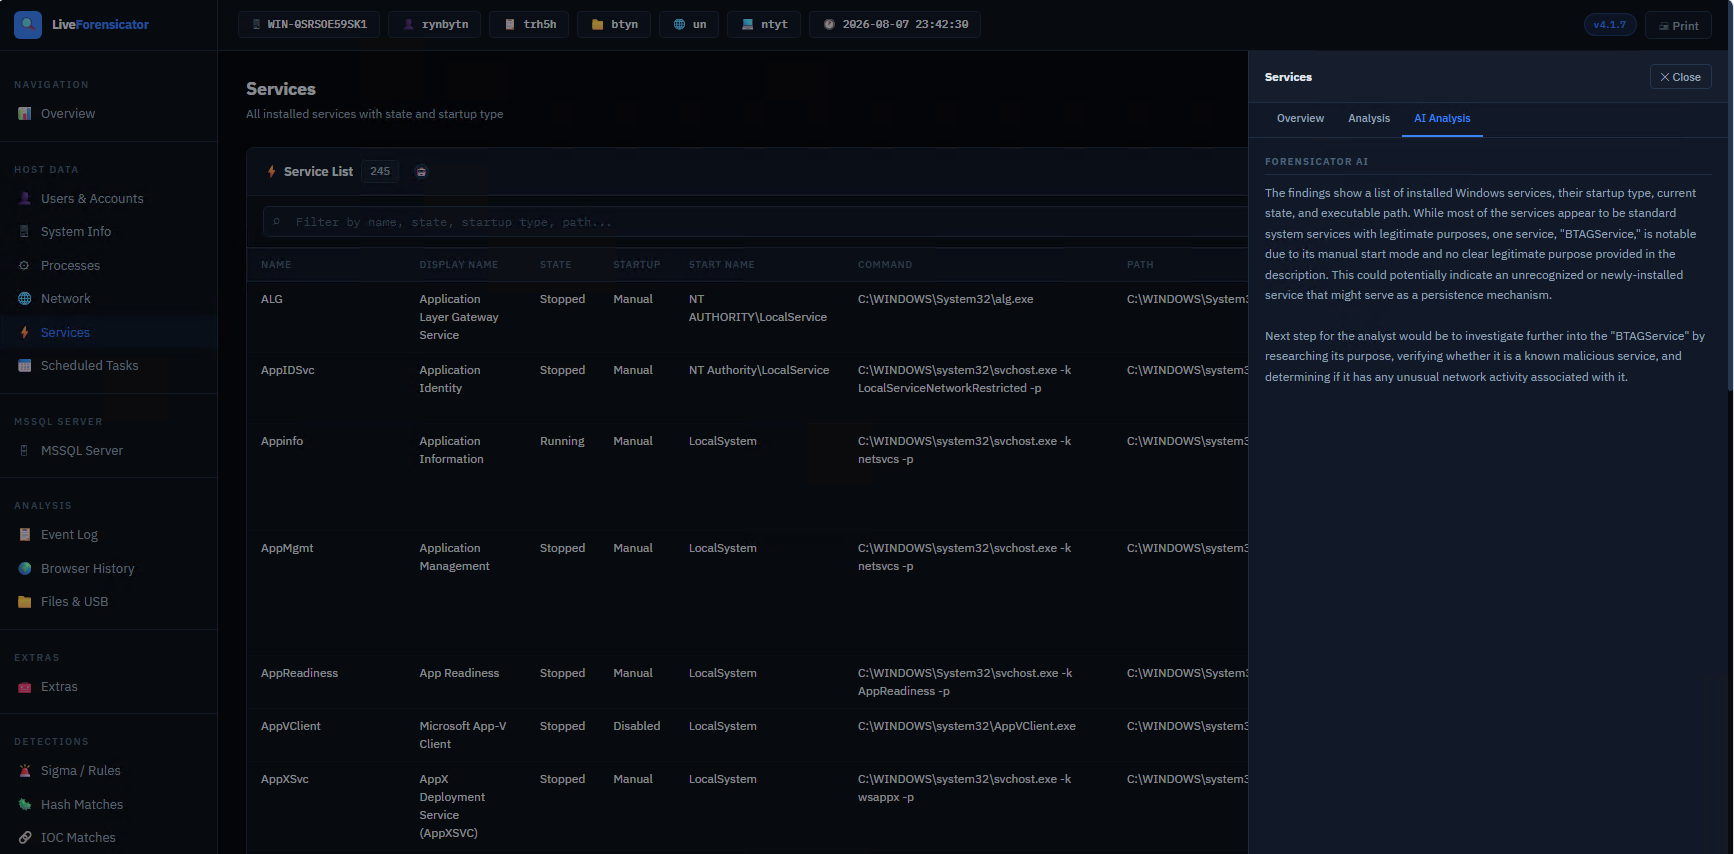
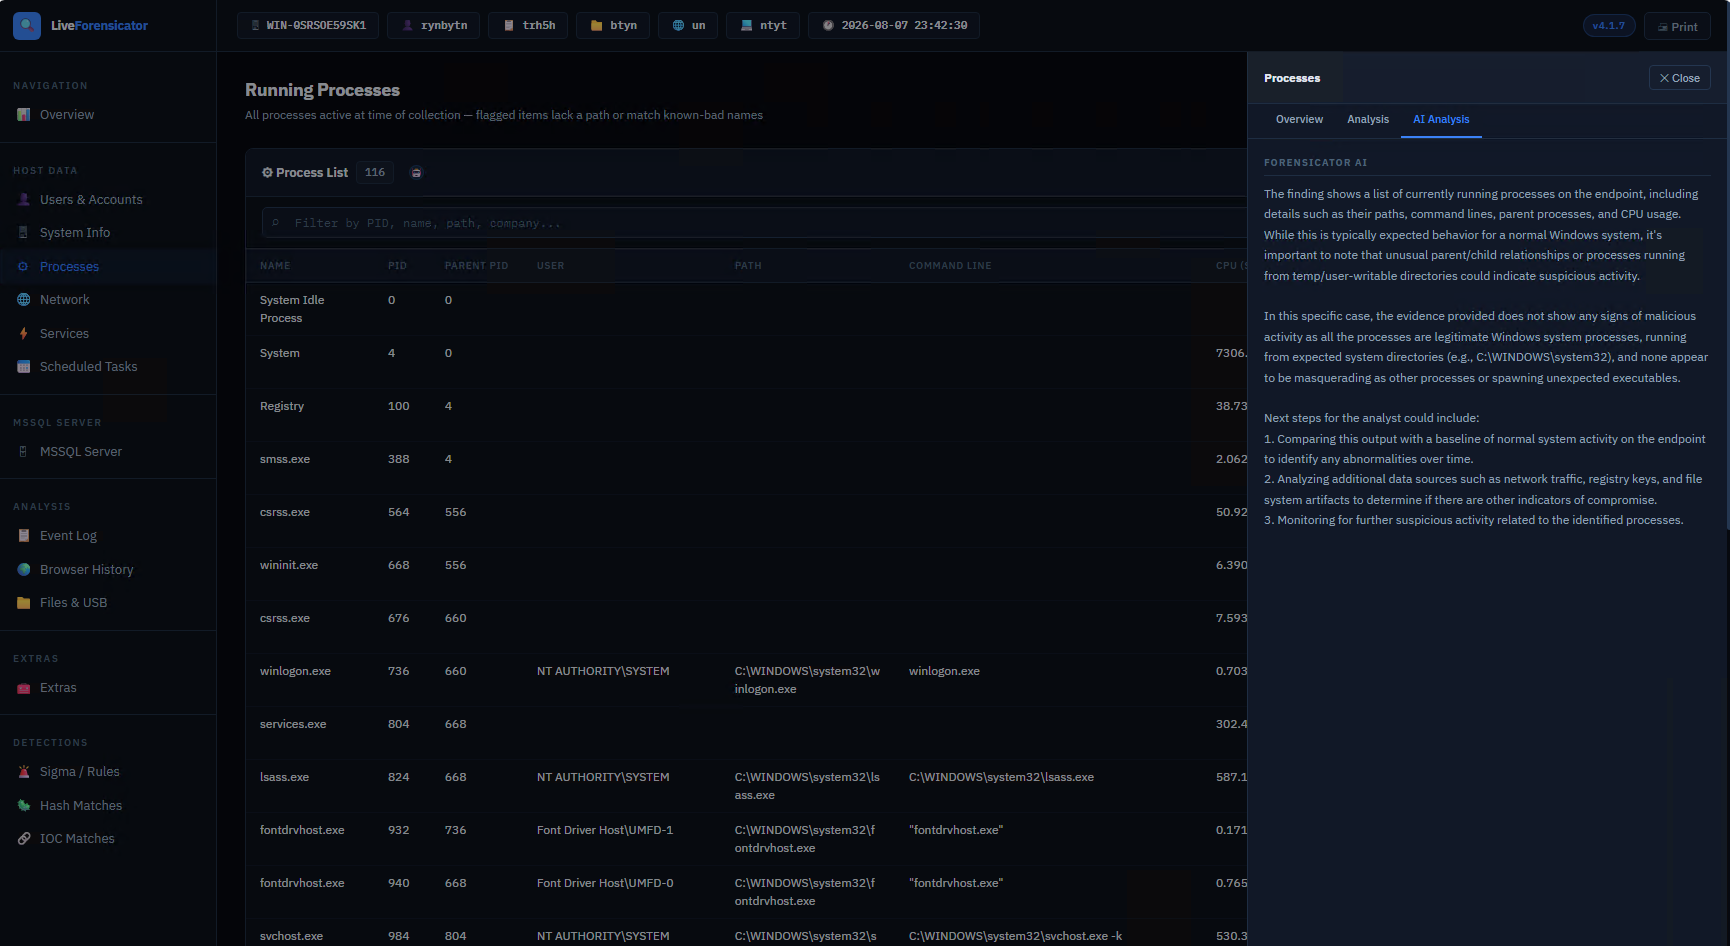
Forensicator AI — 로컬(Ollama) 또는 상용 LLM에서 생성되는 선택적 항목별 AI 판정(현재 Windows 지원, 다른 플랫폼은 계획 중)
📊 출력
Forensicator는 다음을 생성합니다:
깔끔하고 구조화된 HTML 보고서
쉬운 탐색을 위한 인덱스된 조사 결과
로컬에 저장되는 추출 아티팩트
각 조사 결과에 대한 탐지 인사이트.
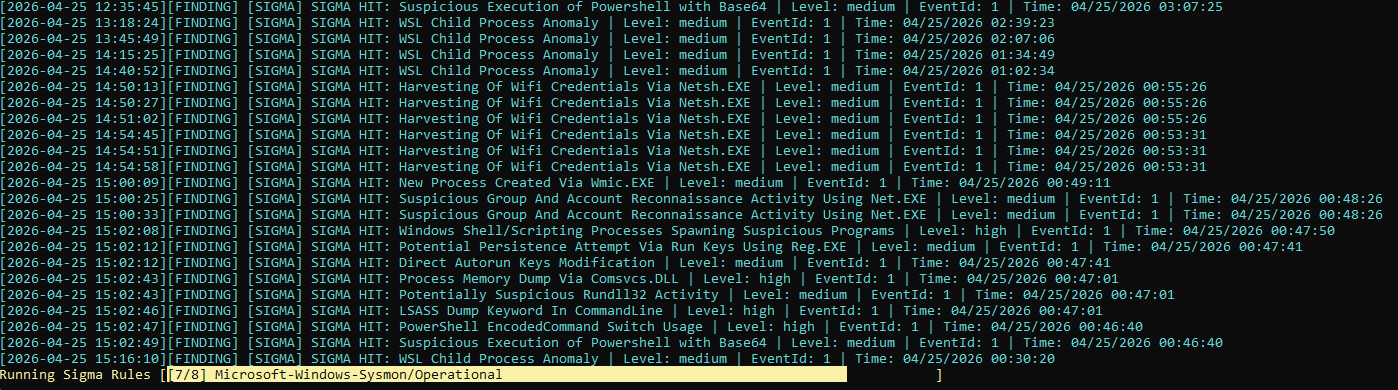
Sigma 규칙을 사용한 의심스러운 활동 통계.
이를 통해 데이터 수집 → 조사 → 의사 결정으로의 신속한 전환이 가능합니다.
⚠️ 중요 참고 사항
최상의 결과를 위해 상승된/관리자 권한으로 스크립트를 실행하세요
활동으로 인해 IDS/IPS 경보가 발생할 수 있습니다 — 이는 예상된 동작입니다
실행 중 외부 위협 인텔리전스(해시, IOC)가 업데이트될 수 있습니다
config.json을 통해 구성을 사용자 지정할 수 있습니다
🔐 아티팩트 무결성 및 암호화
Forensicator는 수집된 아티팩트에 대한 AES 선택적 암호화를 지원합니다.
다음과 같은 경우에 유용합니다:
증거를 안전하게 운반해야 하는 경우
증거물 관리 체인(chain-of-custody) 문제가 존재하는 경우
아티팩트의 법적 무결성을 보존해야 하는 경우
⚠️ Windows, Linux, macOS에서 사용 가능
⚠️ v4.1.1 이전 버전과 역호환되지 않음
🤖 Forensicator AI
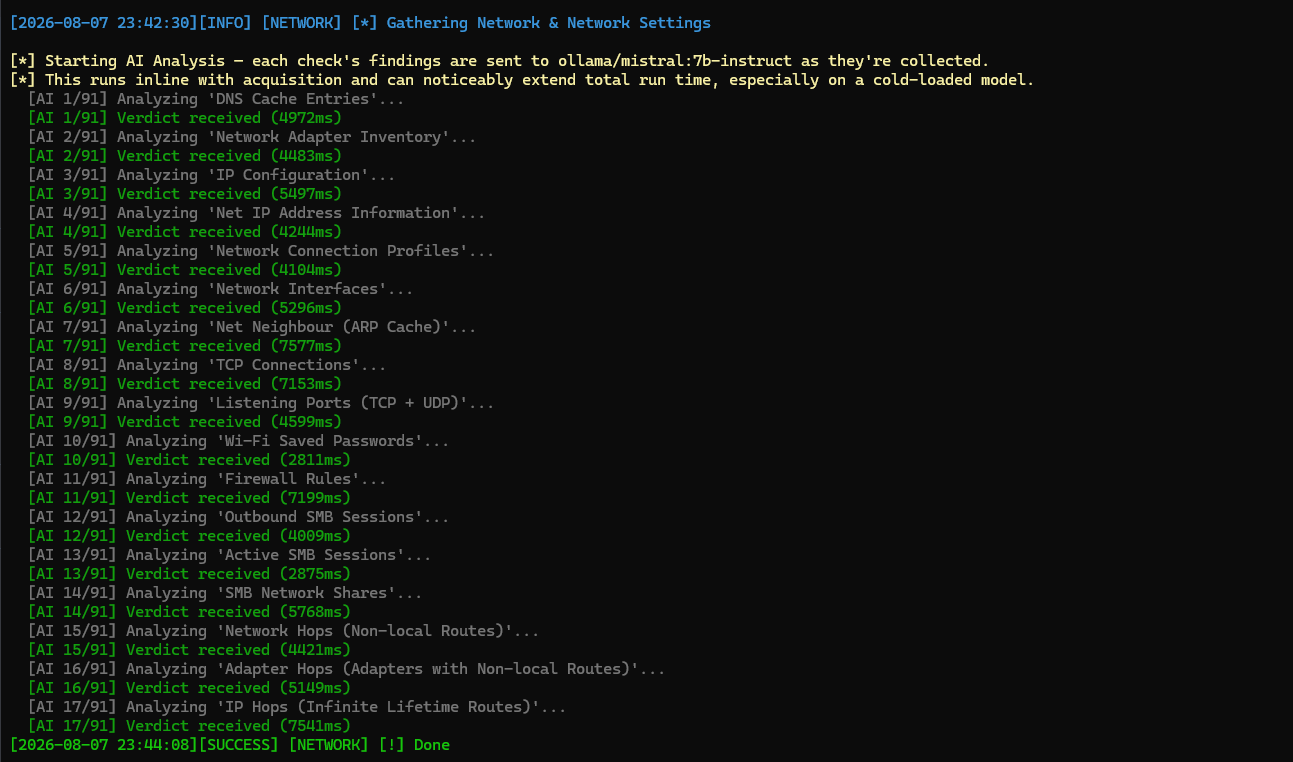
기본적으로 비활성화되어 있습니다. 활성화하면 각 조사 결과가 수집되는 즉시 로컬 또는 상용 LLM으로 전송되어, 보고서 툴팁에 평이한 언어로 작성된 실제 판정이 표시됩니다.
빠른 설정(Ollama를 통한 로컬 LLM), 현재 Windows:
# 1. Install Ollama (https://ollama.com) and pull a model
ollama pull mistral:7b-instruct
// 2. Enable it in config.json
"ai": {
  "enabled": true,
  "provider": "ollama",
  "base_url": "http://localhost:11434",
  "model": "mistral:7b-instruct"
}
대신 상용 API(OpenAI, Anthropic, Azure OpenAI 또는 모든 OpenAI 호환 엔드포인트)를 선호하시나요? provider를 그에 맞게 설정하고 api_key를 추가하세요.

 johnng007/live-forensicator