 ilianazz/young-domain-guard
사용자에게 최근에 등록된 도메인을 경고하여 피싱 공격을 방지하는 브라우저 확장 프로그램입니다. RDAP를 쿼리하여 도메인 나이를 확인하고 의심스러운 사이트에 시각적 알림을 표시합니다.

최근에 등록된 도메인 이름의 웹사이트를 방문할 때 경고하는 브라우저 확장 프로그램입니다.

피싱 및 사기 도메인은 끊임없이 생성되고 폐기됩니다. 대부분은 단 한 달도 채 살아있지 못하고 삭제된 후 교체됩니다. 기존 블랙리스트는 새로운 악성 도메인이 목록에 등록되는 속도보다 더 빠르게 나타나기 때문에 따라잡을 수 없습니다.
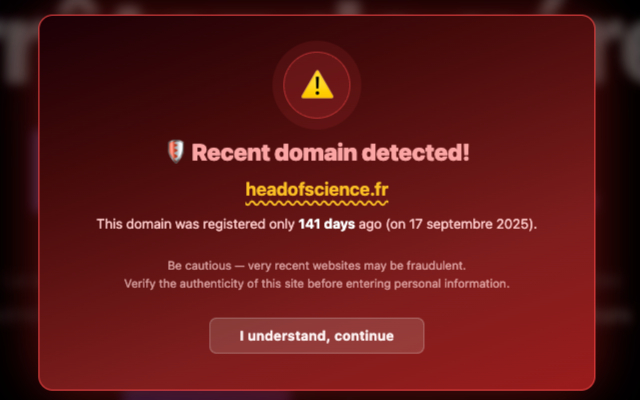
Young Domain Guard는 다른 접근 방식을 취합니다. 끊임없이 구식이 되는 차단 목록을 유지하는 대신, 방문하는 도메인의 나이를 확인합니다. 도메인이 최근에 등록된 경우(기본값: 30일 미만) 경고를 표시합니다. 간단하고 효과적이며 항상 최신 상태를 유지합니다.
결과는 반복 조회를 피하기 위해 4시간 동안 캐시됩니다. 주요 잘 알려진 도메인(Google, GitHub, Amazon 등)은 자동으로 건너뜁니다.
.co.uk, .com.au 등)요구 사항:
단계:
저장소를 복제합니다:
git clone https://github.com/ilianAZZ/young-domain-guard.git
cd young-domain-guard
빌드 스크립트를 실행합니다 (npm ci를 통해 의존성을 설치합니다 — package-lock.json에 고정된 정확한 버전을 사용 — 그런 다음 npm run build를 실행합니다):
./build.sh
npm run build는 TypeScript 컴파일러(tsc)를 호출하여 tsconfig.json의 설정에 따라 src/의 소스 파일(background.ts, content.ts, i18n.ts, popup.ts)을 build/js/*.js로 컴파일합니다. 다른 변환, 번들러 또는 압축 도구는 사용되지 않습니다. build/의 나머지 부분(manifest.json, icons/, _locales/, popup.html)은 정적이며 이미 그대로 커밋되어 있습니다.
로드/검토할 확장 프로그램은 전체 build/ 디렉터리이며, 이는 이제 스토어에 게시된 것과 정확히 일치합니다:
chrome://extensions로 이동하여 "개발자 모드"를 활성화하고 "압축해제된 확장 프로그램을 로드합니다"를 클릭한 후 build 폴더를 선택합니다about:debugging#/runtime/this-firefox로 이동하여 "임시 부가 기능 로드"를 클릭한 후 build/manifest.json을 선택합니다scripts/update-rdap-hosts.mjs는 별도의 선택적 유지 관리 스크립트(빌드의 일부가 아님)로, IANA의 공개 RDAP 부트스트랩 레지스트리에서 build/manifest.json의 host_permissions 목록을 재생성합니다. build/manifest.json이 이미 현재 목록으로 커밋되어 있으므로 이 빌드를 재현하는 데 필요하지 않습니다.
npm run dev
이 명령은 TypeScript 컴파일러를 감시 모드로 실행하여 파일 변경 시 다시 컴파일합니다. 변경 후 브라우저에서 확장 프로그램을 다시 로드하세요.
확장 프로그램 아이콘을 클릭하여 팝업을 열면 다음을 할 수 있습니다:
MIT
