검토된 패치가 적용된 nginx2root CVE 대응 Debian 및 Enterprise Linux NGINX 백포트 패키지와 재현 가능한 빌드 스크립트, 체크섬, 설치 프로그램 업그레이드 테스트를 제공합니다.

2026년 11월 NGINX 보안 수정 사항에 대해 백포트된 Debian 및 Enterprise Linux 패키지로, Hosted Power에서 빌드했습니다. 이 저장소에는 정확한 패치, 고정된 소스 입력, 재현 가능한 빌드 스크립트, 패키지 업그레이드 테스트가 포함되어 있습니다.
이 패키지에는 각 릴리스에 적용되는 모든 nginx2root 취약점에 대한 완전한 수정 사항이 포함되어 있습니다. 이는 완화 조치가 아니며 후속 조치가 필요하지 않습니다.
이 패키지는 배포판 빌드 구성과 패키지 레이아웃을 유지합니다. 버전은 의도적으로 다음 배포판 업데이트보다 낮게 설정되어 있으므로, 배포판이 나중에 자체 업데이트를 제공하면 일반 패키지 업그레이드를 통해 자동으로 대체됩니다.
현재 상태 (2026년 11월 19일): v1.7.0에는 네이티브 RHEL 10, Rocky
Linux 10, Oracle Linux 10 패키지 제품군이 포함되어 있습니다. v1.6.1에는 네이티브 RHEL 8
및 Rocky Linux 8 AppStream 1.24 패키지 제품군이 포함되어 있습니다. v1.4.0에는 13개의 네이티브 EL9 벤더/스트림 패키지
제품군이 포함되어 있으며, 기존 Debian 및 CentOS 7/8 릴리스도 함께 제공됩니다. 서명된 Hosted Power APT
저장소에는 완전한 Debian 12 및 13 hp3 패키지 세트도 포함되어 있습니다. Debian
12는 현재 hp3를 선택합니다. Debian 13은 이제 Debian의 더 새로운
1.26.3-3+deb13u11을 자동으로 선택합니다. 해당 소스 패키지를 검사한 결과
여기에 나열된 적용 가능한 NGINX 1.30.7 보안 패치 9개가 모두 포함되어 있음이
확인되었습니다.
HTTP/2를 비활성화해도 nginx2root는 해결되지 않습니다. 이는 CVE-2026-123007과 CVE-2026-123633만 차단할 뿐입니다. 나머지 세 가지는 그대로 열려 있습니다: 리졸버(CVE-2026-123634), 메일 프록시(CVE-2026-113425), HTTP/3(CVE-2026-121810). 또한 모든 클라이언트의 성능을 저하시킵니다. 이 패키지는 적용 가능한 모든 문제를 수정하므로 HTTP/2를 계속 활성화해 둘 수 있습니다.
임시방편으로 HTTP/2를 비활성화했다면: 패키지를 설치하고(업그레이드 시
NGINX가 재시작됨), HTTP/2를 다시 활성화한 뒤(Debian 9–12 및 CentOS 7/8에서는 listen 443 ssl http2;,
Debian 13에서는 http2 on;), nginx -t를 실행하고 리로드하세요.
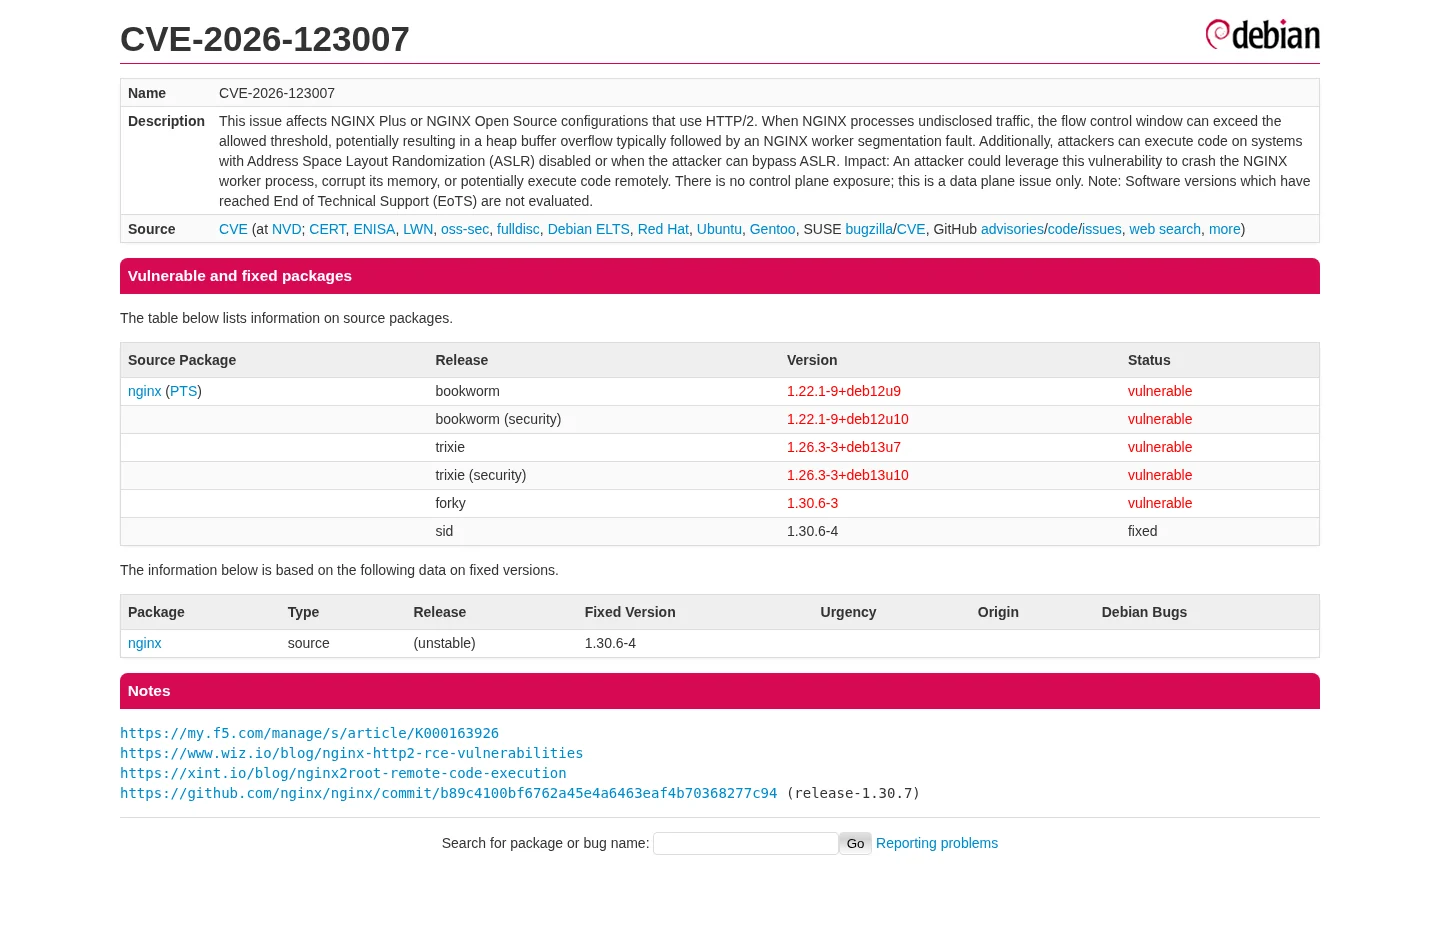
2026년 11월 19일의 Debian Security Tracker. 실시간 상태를 보려면 스크린샷을 클릭하세요.
v1.3.2 릴리스에는 완전한 x86-64 패키지 세트가 포함되어 있습니다. 해당 hp3 패키지
리비전은 이전 빌드를 업그레이드하면서도 다음 배포판
업데이트보다 낮게 유지됩니다. 모든 패키지 체인지로그에는 포함된 각 CVE가 명시되어 있으므로, 표준
설치된 패키지 체인지로그 검사, rpm -q --changelog, CVE 감사 도구가
수정 사항을 인식합니다. Debian에서는 zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz로
설치된 증거를 직접 확인하세요. apt changelog는
저장소 메타데이터를 조회하므로 타사 패키지에는 신뢰할 수 없습니다:
| Debian | 기본 패키지 | 핫픽스 패키지 | 포함된 수정 사항 |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | Stretch 수정 사항에 CVE-2026-118899 및 CVE-2026-123640 추가 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | Buster와 동일한 7개 수정 사항 |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | 동일한 7개에 CVE-2026-15176, CVE-2026-93479, CVE-2026-97205 및 추가 CVE-2023-44487 하드닝 추가 |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | CVE-2026-120967 및 CVE-2026-121810을 포함한 적용 가능한 NGINX 1.30.7 수정 사항 9개 모두 |
Debian의 공식 Trixie 1.26.3-3+deb13u11 패키지는 이제 일반적인 버전 순서를 통해 Trixie 핫픽스를 대체합니다. 해당 소스에는 HTTP/2, 리졸버, 메일, QUIC, 요청 본문, 스트림 SNI, ssl_preread, try_files 수정을 포함한 동일한 아홉 개의 관련 패치가 포함되어 있습니다. Debian 보안 트래커는 수정 버전 데이터가 업데이트되는 동안 잠시 패키지 아카이브보다 뒤처질 수 있습니다.
Debian 8 NGINX는 HTTP/2보다 앞서므로 CVE-2026-123007 및 CVE-2026-123633은 적용되지 않습니다. 해당 패키지에는 오래된 소스 트리에 적용 가능한 세 가지 수정이 모두 포함되어 있습니다. Debian 8부터 11까지는 Freexian Extended LTS의 소스 패키지를 사용합니다. 해당 오래된 NGINX 트리는 소규모 컨텍스트 적응이 필요하며, Debian 9 및 10의 경우 2019년의 업스트림 SMTP 중복 해결 전제 조건이 필요합니다. 적응된 모든 소스 트리는 빌드되기 전에 보안에 민감한 조건을 검사합니다.
| 배포판 | 기본 패키지 | 핫픽스 패키지 | 포함된 수정 |
|---|---|---|---|
| CentOS 7 아카이브된 EPEL | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | 적용 가능한 일곱 가지 수정: CVE-2026-113425, CVE-2026-118899, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-123640, CVE-2026-125283 |
| CentOS 8 AppStream 1.14 (원본/기본) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | 동일한 일곱 가지 적용 가능한 수정 |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | 동일한 일곱 가지 적용 가능한 수정 |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | 동일한 일곱 가지 적용 가능한 수정 |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | 동일한 일곱 가지 적용 가능한 수정 |
CentOS 7 패키지 세트는 아카이브된 EPEL 7 패키지 계열에서 설치된 NGINX만을 대상으로 합니다. 설치 프로그램은 안전하지 않은 교차 벤더 교체를 시도하는 대신 nginx.org, 제어판 및 기타 패키지 계열을 거부합니다.
CentOS Linux 8은 첫 1.14 기본 스트림부터 AppStream을 통해 NGINX를 제공했습니다. 별도의 번들은 네 가지 최종 공식 CentOS Linux 8 스트림 각각에 대해 정확한 패키지 버전, 모듈 스트림 ID, 모듈성 레이블, 패키지 레이아웃 및 ABI를 보존합니다. 설치 프로그램은 정확히 일치하는 패키지 계열만 업그레이드하며 교차 스트림 또는 교차 벤더 교체를 거부합니다.
AlmaLinux는 이제 모든 지원 스트림에서 다섯 가지 주요 NGINX2Root CVE에 대한 완전한 공식 수정을 제공합니다. 후속 패키지가 중요합니다. AlmaLinux 9에서는 기본 1.20 .alma.4, 1.24 .alma.4, 1.26 .alma.2 빌드이며, AlmaLinux 10에서는 1.26 .alma.3 빌드입니다. 초기 권고의 이전 .alma.2/.alma.3 패키지는 두 가지 HTTP/2 문제만 수정했습니다. CentOS 번들을 설치하는 대신 일반 AlmaLinux 저장소에서 업데이트하십시오:
sudo dnf update nginx 'nginx-*'
sudo nginx -t
CentOS Linux 8 번들은 AlmaLinux에 설치해서는 안 됩니다. 은퇴한
AlmaLinux 8 스트림 1.14, 1.16, 1.18, 1.20, 1.22는 지원되는 1.24 스트림으로
마이그레이션해야 합니다. AlmaLinux 9의 은퇴한 1.22 스트림은 이러한
수정 사항을 받지 못했습니다. v1.4.0 릴리스에는 즉각적인 스트림 마이그레이션이
현실적이지 않은 해당 은퇴 스트림을 위한 정확한 네이티브 패키지가 포함되어 있습니다.
RHEL 8과 Rocky Linux 8은 여전히 취약한 NGINX 1.24 AppStream 패밀리를
제공합니다. v1.6.1 릴리스는 해당되는 일곱 가지 수정 사항을 모두 포함한
별도의 네이티브 핫픽스를 제공합니다. 각 핫픽스는 해당 벤더의 정확한 패키지 분할,
구성, ABI, 릴리스 계보, 모듈 아이덴티티를 유지합니다:
| 벤더 | 기본 패키지 | 핫픽스 패키지 | 모듈 아이덴티티 |
|---|---|---|---|
| RHEL 8 | 1:1.24.0-3.module+el8.10.0+25265+69171071.6 | 1:1.24.0-3.module+el8.10.0+25265+69171071.6.0.1.hp1 | nginx:1.24:8100020261102220528:489197e6 |
| Rocky Linux 8 | 1:1.24.0-3.module+el8.10.0+40424+5b12c67a.6 | 1:1.24.0-3.module+el8.10.0+40424+5b12c67a.6.0.1.hp1 | nginx:1.24:8100020261111132044:e155f54d |
설치 프로그램은 다른 벤더, 릴리스, 스트림, 아키텍처 또는 패키지 계보를
거부합니다. 이후 벤더의 .7 패키지는 일반적인 DNF 버전 정렬을 통해
일치하는 핫픽스를 대체합니다.
v1.4.0 릴리스는 13개의 네이티브 x86-64 패키지 패밀리를 추가합니다. 각 번들은
해당 벤더의 정확한 SRPM으로 빌드되며 epoch, 릴리스 계보, 모듈성 레이블,
패키지 분할, 구성, 모듈 ABI를 유지합니다. 설치 프로그램은 다른 벤더, 스트림,
패키지 릴리스 또는 아키텍처를 거부합니다.
| 벤더 | 포함된 NGINX 패밀리 |
|---|---|
| Red Hat Enterprise Linux 9 | base 1.20, AppStream 1.22, 1.24, 1.26 |
| AlmaLinux 9 | 은퇴한 AppStream 1.22만 해당; 지원되는 스트림에는 공식 수정 사항이 있음 |
| Rocky Linux 9 | base 1.20, AppStream 1.22, 1.24, 1.26 |
| Oracle Linux 9 | base 1.20, AppStream 1.22, 1.24, 1.26 |
1.20, 1.22, 1.24 번들에는 해당되는 일곱 가지 수정 사항이 포함되어 있습니다. 1.26 번들에는 스트림 SNI 검증과 HTTP/3 연결 수명 수정을 포함한 해당되는 아홉 가지 수정 사항이 모두 포함되어 있습니다. 모든 패키지 체인지로그에는 각 CVE가 명시되어 있습니다.
AlmaLinux 10은 일반 저장소에 완전한 공식
2:1.26.3-16.el10_3.1.alma.3 수정 사항을 포함하고 있습니다. RHEL 10과 Rocky
Linux 10은 여전히 2:1.26.3-16.el10_3.1을 제공하며, 이 패키지의 11월 13일
에라타는 nginx2root보다 앞서며 다른 CVE를 수정합니다. Red Hat은 여전히 RHEL 10을
에라타 없이 영향받는 것으로 표시하고 있습니다. Oracle Linux 10은 여전히
2:1.26.3-6.0.1.el10_2.7을 제공합니다.
v1.7.0 릴리스는 해당되는 아홉 가지 수정 사항을 모두 포함한 별도의 네이티브
핫픽스를 제공합니다:
| 벤더 | 기본 패키지 | 핫픽스 패키지 |
|---|---|---|
| RHEL 10 | 2:1.26.3-16.el10_3.1 | 2:1.26.3-16.el10_3.1.0.1.hp1 |
| Rocky Linux 10 | 2:1.26.3-16.el10_3.1 | 2:1.26.3-16.el10_3.1.0.1.hp1 |
| Oracle Linux 10 | 2:1.26.3-6.0.1.el10_2.7 | 2:1.26.3-6.0.1.el10_2.7.0.1.hp1 |
각 번들은 해당 벤더의 원래 패키지 분할, 구성, epoch, ABI, 비모듈형
아이덴티티를 유지합니다. 해당 설치 프로그램은 다른 모든 OS, 릴리스, 패키지 패밀리,
아키텍처를 거부합니다. 이후 벤더의 .2 패키지는 RHEL 및 Rocky
.1.0.1.hp1 핫픽스보다 자동으로 상위로 정렬됩니다.
Releases에서 일치하는 Debian 또는 Enterprise Linux 패키지 패밀리의 번들을 다운로드한 후:
sha256sum --ignore-missing -c SHA256SUMS
tar -xJf nginx2root-patches-v1.3.2-debian12-amd64.tar.xz
cd nginx2root-patches-v1.3.2-debian12-amd64
sha256sum -c SHA256SUMS
sudo ./install.sh








