
 hidra0x/hidra
A12 iOS 18.7.2 기기용 탈옥 연구 프로젝트로, AppleJPEGDriver UAF(CVE-2026-20687)를 연쇄하여 커널 읽기/쓰기 프리미티브를 목표로 합니다. 아직 공개 빌드는 없습니다.




A12 / iOS 18.7.2 — AppleJPEGDriver UAF에서 커널 r/w까지.
Hidra는 iOS 18.7.2를 실행하는 A12 기기를 위한 연구용 탈옥 프로젝트입니다. 이 프로젝트는
AppleJPEGDriver의 커널 UAF(CVE-2026-20687)와
hidgate-poc의 제어된
free/reclaim 작업을 기반으로 합니다.
아직 공개된 탈옥 빌드는 없습니다. Hidra는 연구 프로젝트이며, 동작하는 탈옥이 아닙니다. 현재 커널 읽기/쓰기를 제공하지 않고, PAC/PPL/SPTM을 아직 우회하지 못하며, 아무것도 설치하지 않습니다. 연구용 빌드를 주 사용 휴대폰에서 실행하지 마십시오.
«패닉은 끝이 아니다. 그것은 우리가 이미 코어에 있다는 증거다.» Crash → Control → Jailbreak.
첫 번째 경로(IOHIDFamily, CVE-2026-28992)는 접근 가능한
SPU 프로바이더에서 크래시만 발생합니다. 해제된 객체가 프로바이더 측에 있고 copyEvent가 이 대상에서
이벤트를 전달하지 않기 때문입니다. 두 번째 경로(AppleJPEGDriver,
CVE-2026-20687)는 다릅니다:
0x58 디코드 ABI가 동작합니다;kIOReturnTimeout으로 유도할 수 있습니다;JpegRequest를 동일 유형의 요청으로 재점유할 수 있습니다;이것은 커널 프리미티브를 만들기 시작하기에 충분합니다. 아직 탈옥을 하기에는 충분하지 않습니다.
오픈소스 진입 PoC는 MOON Probe입니다:
hidgate-poc/PoC/applejpeg.
이 PoC는 userclient, 0x58 ABI, 지연된 UAF를 보여줍니다.
사이드로드된 앱이 AppleJPEGDriver 타입 0을 열고, 비동기 디코드를 제출하며,
동기 디코드를 10초 타임아웃으로 강제합니다. 이는 테스트 기기에서 이미
동작합니다.
타임아웃은 JpegRequest를 해제하지만, 그 안에 포함된 큐 노드는
코덱별 벡터에 남아 있습니다. 동일 유형의 할당이 해제된 객체를 대체합니다. 다음
목표는 이를 다음 중 하나로 전환하는 것입니다:
JpegRequest의 double-free;IOSurface 또는 IOUserClient에 대한 refcount 손상;공개 PoC의 *(*(request+0)+0x28)() 경로는 A12에서 PAC로 보호되므로
(autda + blraa), 가짜 vtable이 첫 번째 수단이 아닙니다.
커널 읽기 또는 사이드 채널을 통해 커널 슬라이드와 프리미티브에서 사용되는
객체의 주소를 밝혀내야 합니다. 표준 proc_pidfdinfo,
mach_port_kobject, mach_vm_region 표면은 18.7.2에서 깨끗합니다.
A12는 arm64e입니다. 커널은 함수 포인터와 데이터 포인터에 PAC를 사용합니다. Hidra에는 서명 가젯/오라클, 인증된 포인터를 피하는 데이터 전용 경로, 또는 유효한 서명 포인터의 유출 중 하나가 필요합니다.
커널 텍스트와 페이지 테이블은 보호됩니다. 이 프로젝트는 부트스트랩을 설치하기 전에 데이터 전용 페이지 테이블 공격, PPL 우회, 또는 지원되는 커널 패치 프리미티브가 필요합니다.
첫 번째 목표는 반-테더링 탈옥입니다: 기기는 정상적으로 부팅되고, 사용자는 재부팅 후 Hidra 앱을 실행하며, 부트스트랩이 다시 적용됩니다. 완전 무테더링 지속성은 이후 목표입니다.
패키지는 다음과 같이 배포됩니다:
PC 측 하네스는 loader/에 있습니다. 이는 세미 테더드 루프를 구현합니다:
reboot -> normal iOS -> run hidra_loader.py -> launch the agent
      -> capture stage markers -> reapply the kernel patch
USB 장치 정보, 앱 실행 및 syslog에 pymobiledevice3를 사용합니다. 현재 에이전트는 CandProbe이며, HIDRA_STAGE0_DONE부터 HIDRA_STAGE8_DONE까지 출력합니다. HIDRA_JAILBROKEN은 실제 커널 프리미티브가 구현될 때까지 예약되어 있습니다.
python -m pip install pymobiledevice3
python loader/hidra_loader.py doctor
python loader/hidra_loader.py jailbreak --seconds 30
로더는 그 자체로는 탈옥이 아닙니다. 로더는 누락된 S4-S7 단계를 위한 전송 및 테스트 루프입니다.
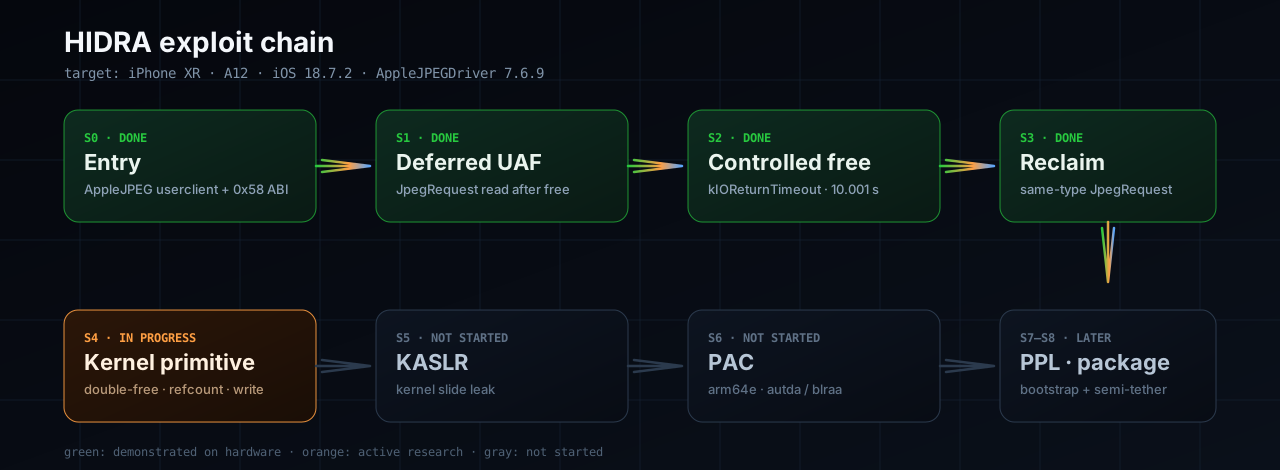
| 단계 | 구성 요소 | 상태 |
|---|---|---|
| S0 | 진입 앱 + AppleJPEG userclient | 완료 |
| S1 | 지연된 JpegRequest UAF | 완료 |
| S2 | 제어된 10초 해제 | 완료 |
| S3 | 동일 유형 재점유 | 완료 |
| S4 | 이중 해제 / 쓰기 프리미티브 | 진행 중 |
| S5 | KASLR + PAC | 시작 안 함 |
| S6 | PPL / SPTM + 지속성 | 시작 안 함 |
| S7 | 패키지 / 부트스트랩 | 시작 안 함 |
상세한 제어 사다리는
hidgate-poc/docs/kernel-control.md에 있습니다.
최신 결과: jpegclose(동기 디코드 중 userclient 닫기)가 카메라 없이 far=0x308 UAF를 재현합니다. 짝을 이룬 재점유는 여전히 슬롯을 놓치므로(x12=0), S4는 열린 상태로 남아 있습니다.
| 기기 | SoC | iOS | 상태 |
|---|---|---|---|
iPhone XR (iPhone11,8) | A12 / T8020 | 18.7.2 (22H124) | 주 테스트 기기 |
| iPhone XS / XS Max | A12 | 18.7.x | 미검증; 동일 kext 계열일 가능성 |
| iPhone 11 / SE 2 | A13 | 18.7.x | 미검증; 드라이버를 공유할 수 있음 |
| iPhone 12 이상 | A14+ | 모든 버전 | 초기에는 지원 안 함 |
| iOS 18.7.7+ / 26.4+ | — | — | 패치됨, 지원 안 함 |
이 프로젝트는 테스트할 수 있는 기기인 18.7.2의 iPhone XR부터 시작합니다. 다른 A12/A13 기기에 대한 지원은 커널 프리미티브가 안정화된 후에만 추가될 것입니다.
약속된 릴리스 날짜는 없습니다. 아래 날짜는 연구 추정치이며, 단계가 실패하면 연기될 것입니다.
| 마일스톤 | 목표 기간 | 종료 기준 | 신뢰도 |
|---|---|---|---|
| M4 | 2026년 11월–12월 | 재현 가능한 이중 해제 또는 쓰기 프리미티브 | 중하 |
| M5 | 2026년 12월–2027년 2월 | KASLR 유출 + PAC 우회 또는 데이터 전용 경로 | 낮음 |
| M6 | 2027년 3월–5월 | PPL/SPTM 우회 + 부트스트랩 프로토타입 | 낮음 |
| M7 | 2027년 2분기 | iPhone XR 18.7.2에서 클로즈드 베타 | 낮음 |
| M8 | 2027년 3분기 | M4–M6 통과 시 공개 베타 | 낮음 |
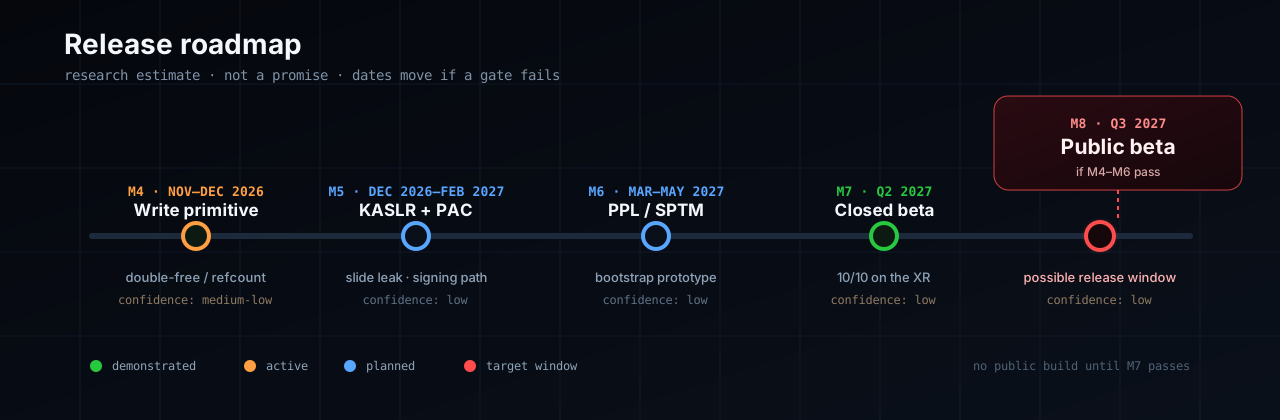
가능한 공개 릴리스 기간: 2027년 3분기. 이는 약속이 아닙니다. PAC 또는 PPL을 우회할 수 없다면, Hidra는 탈옥 대신 커널 r/w 연구 툴킷으로 출시될 수 있습니다.
hidra/
  README.md
  docs/
    index.html           # dark landing page (GitHub Pages)
    architecture.md      # exploit chain, stage by stage
    roadmap.md           # milestones, dates, exit criteria
    faq.md               # device/support questions
  loader/
    hidra_loader.py      # PC-side semi-tethered harness
    README.md            # usage and limitations
  assets/
    banner.svg
    logo.svg
    architecture.svg
    roadmap.svg
  SECURITY.md
  CONTRIBUTING.md
  LICENSE
연구 기반, PoC, 패닉 로그, 테스트 매트릭스는
hidgate-poc에 있습니다.
다크 랜딩 페이지는 docs/에 있으며 GitHub Pages로 제공됩니다:
https://hidra0x.github.io/hidra/
Pages 없이 즉시 미리보기:
https://raw.githack.com/hidra0x/hidra/main/docs/index.html
이것은 탈옥인가요? 아직 아닙니다. 탈옥이 되는 것을 목표로 하는 연구 프로젝트입니다.
제 iPhone에서 작동하나요? iOS 18.7.2를 실행하는 iPhone XR만 테스트 중입니다. iOS 18.7.7+ 및 26.4+는 패치되어 작동하지 않습니다.
언테더드가 될 건가요? 첫 목표는 세미 테더드입니다. 언테더드 지속성은 이후 목표입니다.
이름이 왜 Hidra인가요? Hydra: 많은 머리, 커널로 이어지는 많은 경로. 이 프로젝트는 HID (IOHIDFamily)에서 시작하여 AppleJPEGDriver를 거쳐 계속되었습니다.
언제 출시되나요? 현재 연구 추정치는 2027년 2분기 클로즈드 베타, 2027년 3분기 공개 베타이며, 커널 프리미티브, KASLR/PAC, PPL 단계를 통과해야만 합니다. 약속된 날짜는 없습니다.
panic-full-*.ips.기기, 빌드, 로그, 정확한 단계를 포함하여 이슈를 열어 주세요.
MIT. LICENSE를 참조하세요.






