
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2024-26521 — CE-Phoenix-v1.0.8.20의 HTML Injection 취약점으로, 악성 HTML 코드가 웹사이트에 삽입됩니다. 이는 사소한 웹사이트 훼손에서부터 심각한 데이터 유출에 이르기까지 다양한 문제를 초래할 수 있습니다. | Kitploit
도구/GitHubGitHub/hackervegas001/cve-2024-26521
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityPenetration Testing
GitHubhackervegas001/cve-2024-26521

CVE-2024-26521

CE-Phoenix-v1.0.8.20의 HTML Injection 취약점으로, 악성 HTML 코드가 웹사이트에 삽입됩니다. 이는 사소한 웹사이트 훼손에서부터 심각한 데이터 유출에 이르기까지 다양한 문제를 초래할 수 있습니다.

저장소 보기
222년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2024-26521

CE-Phoenix-v1.0.8.20 HTML 삽입 취약점

로그인 페이지

image

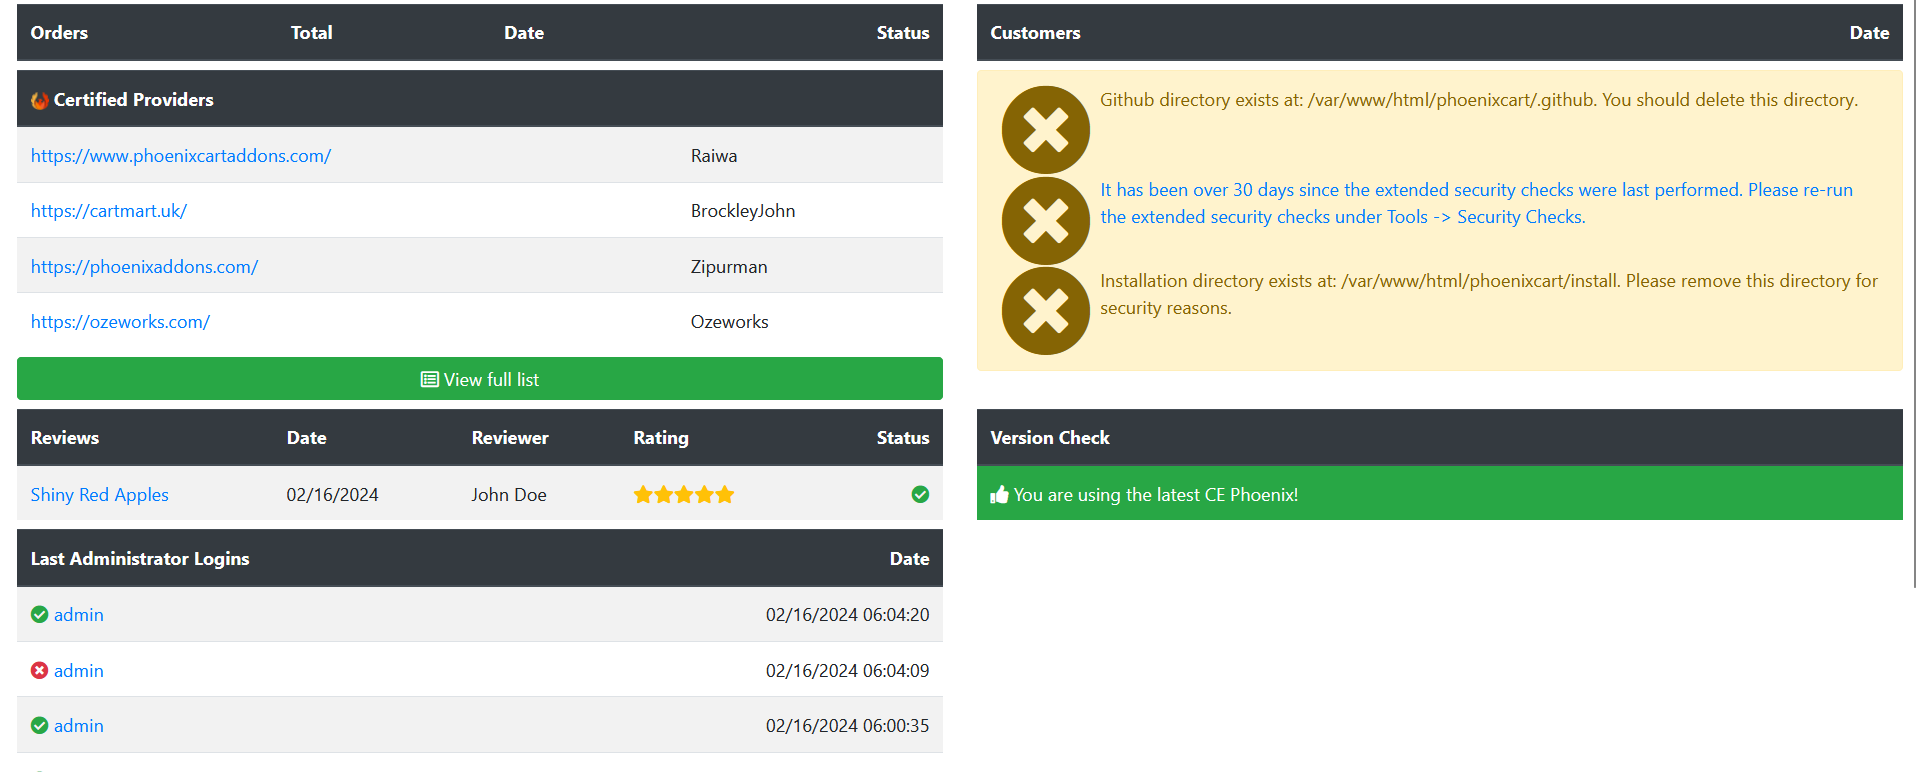
보시다시피 로그인 페이지가 있으며, 이 애플리케이션에는 HTML 삽입 취약점이 존재한다는 것을 누구나 알 수 있습니다.
image

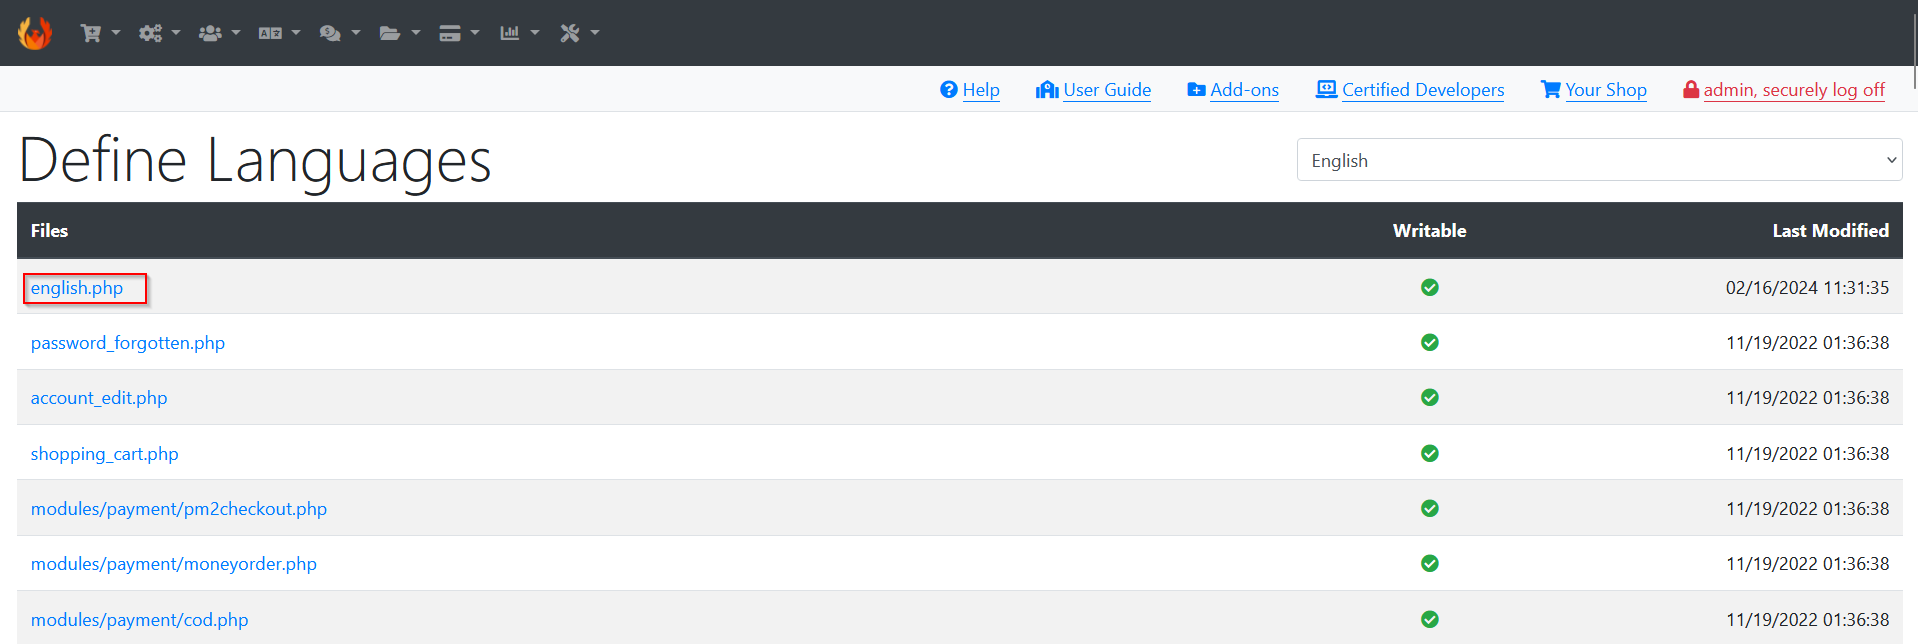
기본적으로 이 애플리케이션에서는 모든 PHP 파일이 아래 이미지에서 볼 수 있는 위치에 저장됩니다.
image

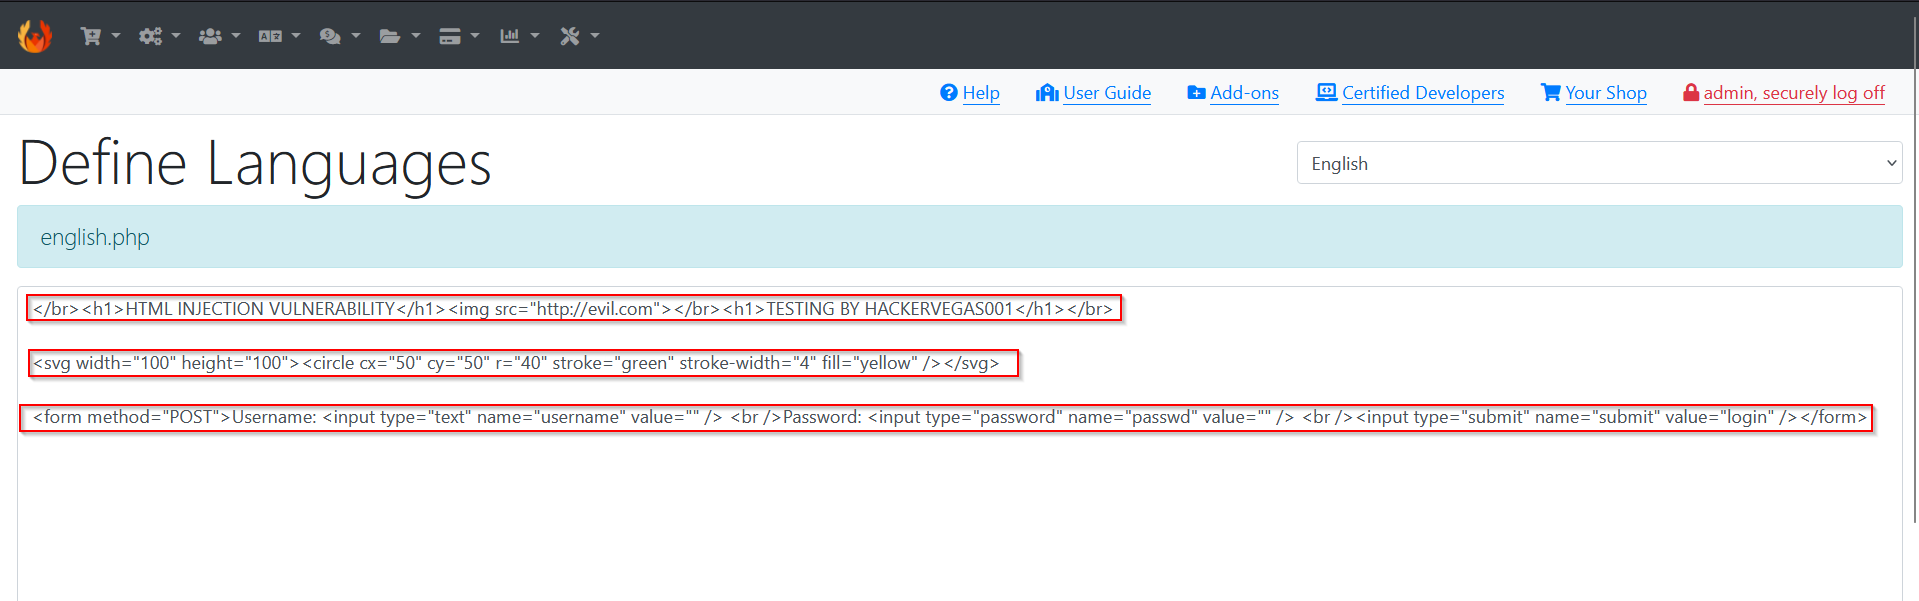
HTML 삽입 코드

image

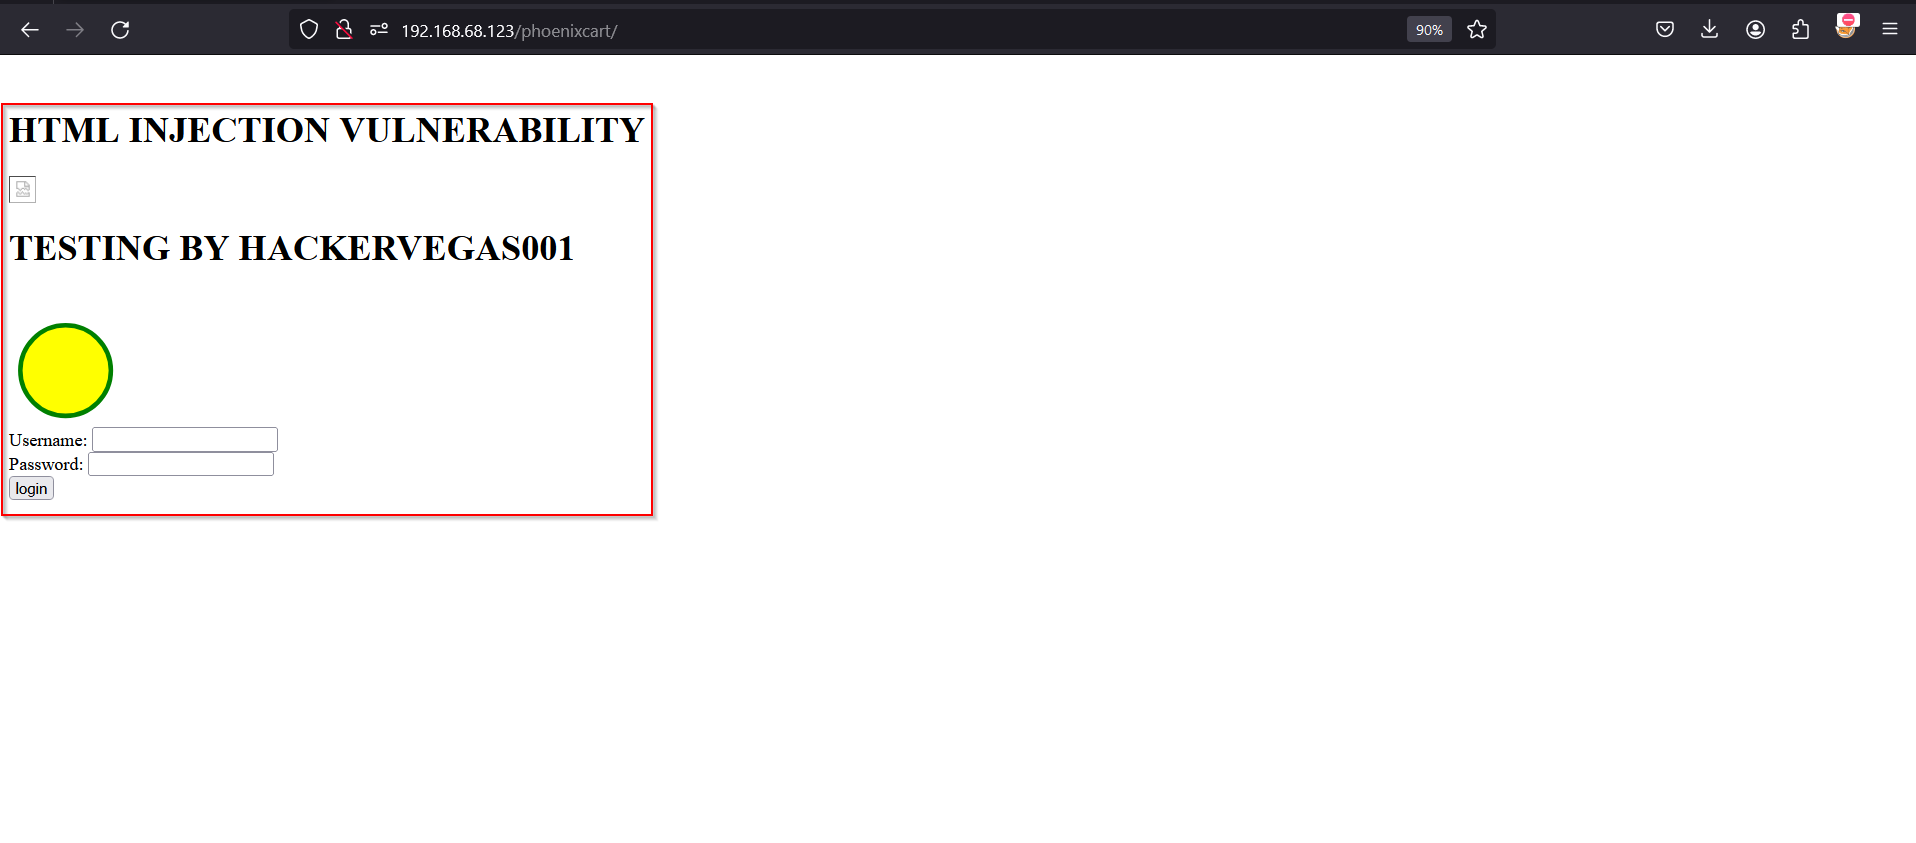
PoC - 개념 증명 이미지

image

페이로드

payloads.txt

PoC 동영상

https://github.com/hackervegas001/CVE-2024-26521/assets/109858877/a7e8c1a1-a0e6-412a-ab91-da4d3974db77

도구 다운로드