
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-4911 — su 바이너리를 통한 로컬 권한 상승을 위해 glibc 동적 로더의 parse_tunables()를 대상으로 하는 CVE-2023-4911(Looney Tunables)용 Python 기반 개념 증명 익스플로잇. | Kitploit
도구/GitHubGitHub/guffre/cve-2023-4911
Privilege EscalationVulnerability AnalysisExploitationShellcodePayload DevelopmentBinary Exploitation
GitHubguffre/cve-2023-4911

CVE-2023-4911

su 바이너리를 통한 로컬 권한 상승을 위해 glibc 동적 로더의 parse_tunables()를 대상으로 하는 CVE-2023-4911(Looney Tunables)용 Python 기반 개념 증명 익스플로잇.

저장소 보기
102년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2023-4911

이것은 CVE-2023-4911("Looney Tunables")에 대한 PoC로, glibc 동적 로더의 GLIBC_TUNABLES 환경 변수 파싱 함수 parse_tunables()의 버그를 이용합니다.

이것은 C PoC를 순수 파이썬 방식으로 다시 작성한 것입니다. 다른 플랫폼에서 익스플로잇을 쉽게 커스터마이즈할 수 있도록 하기 위해 이렇게 했습니다. 유일한 요구 사항은 pwntools이며, 다음과 같이 설치할 수 있습니다:

python3 -m pip install --upgrade pwntools

원본 C PoC는 다음에서 가져왔습니다: https://github.com/leesh3288/CVE-2023-4911

이 코드는 Ubuntu 22.04.3에서 glibc 버전 2.35-0ubuntu3.1로 테스트되었습니다.

su 오프셋

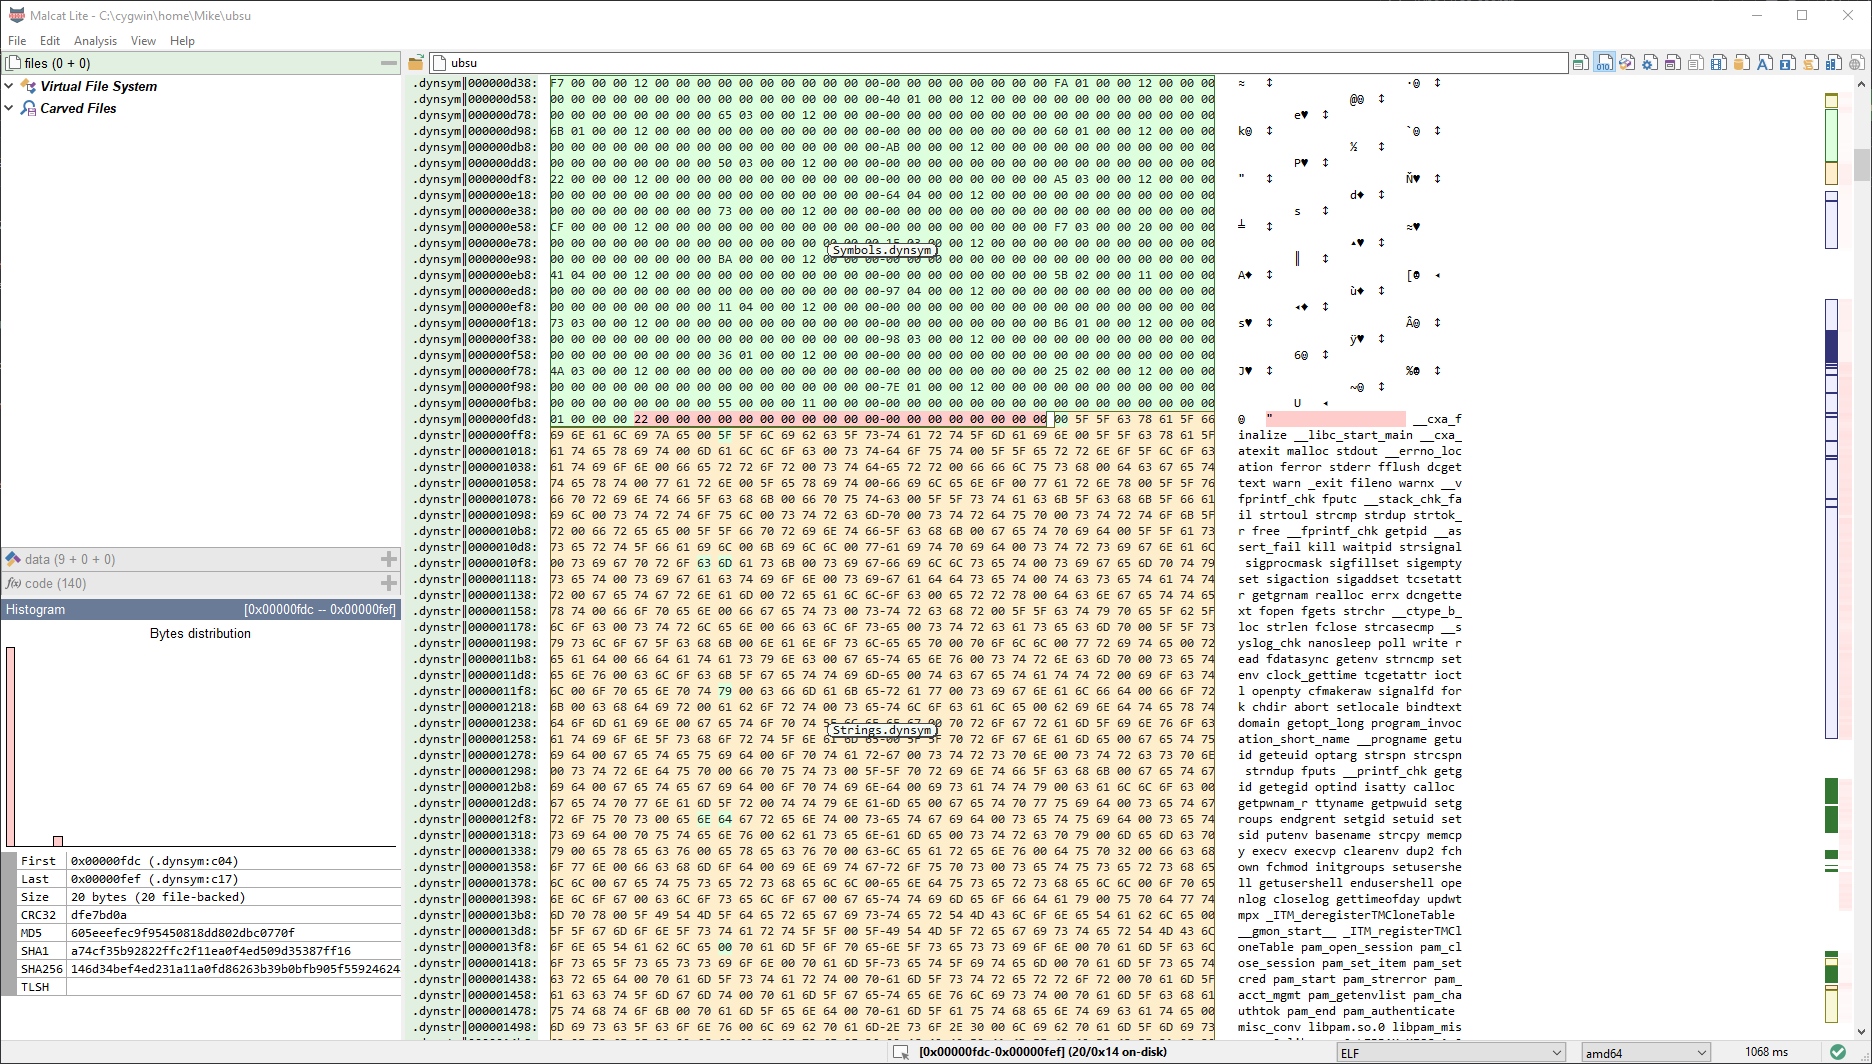
이 이미지는 Ubuntu su 실행 파일을 보여줍니다. 이것이 "가 디렉터리 심볼로 선택된 이유이며, -20바이트의 오프셋이 해당 심볼을 가리킵니다:
image

대상 머신에서 su 바이너리를 확인하여 오프셋과 심볼이 올바른지 확인해야 합니다.

도구 다운로드