 giki-shergill/cve-2026-123014---iterm2-terminal
CVE-2026-123014에 대한 PoC 및 연구: iTerm2 x-man-page NUL 바이트 인자 주입.

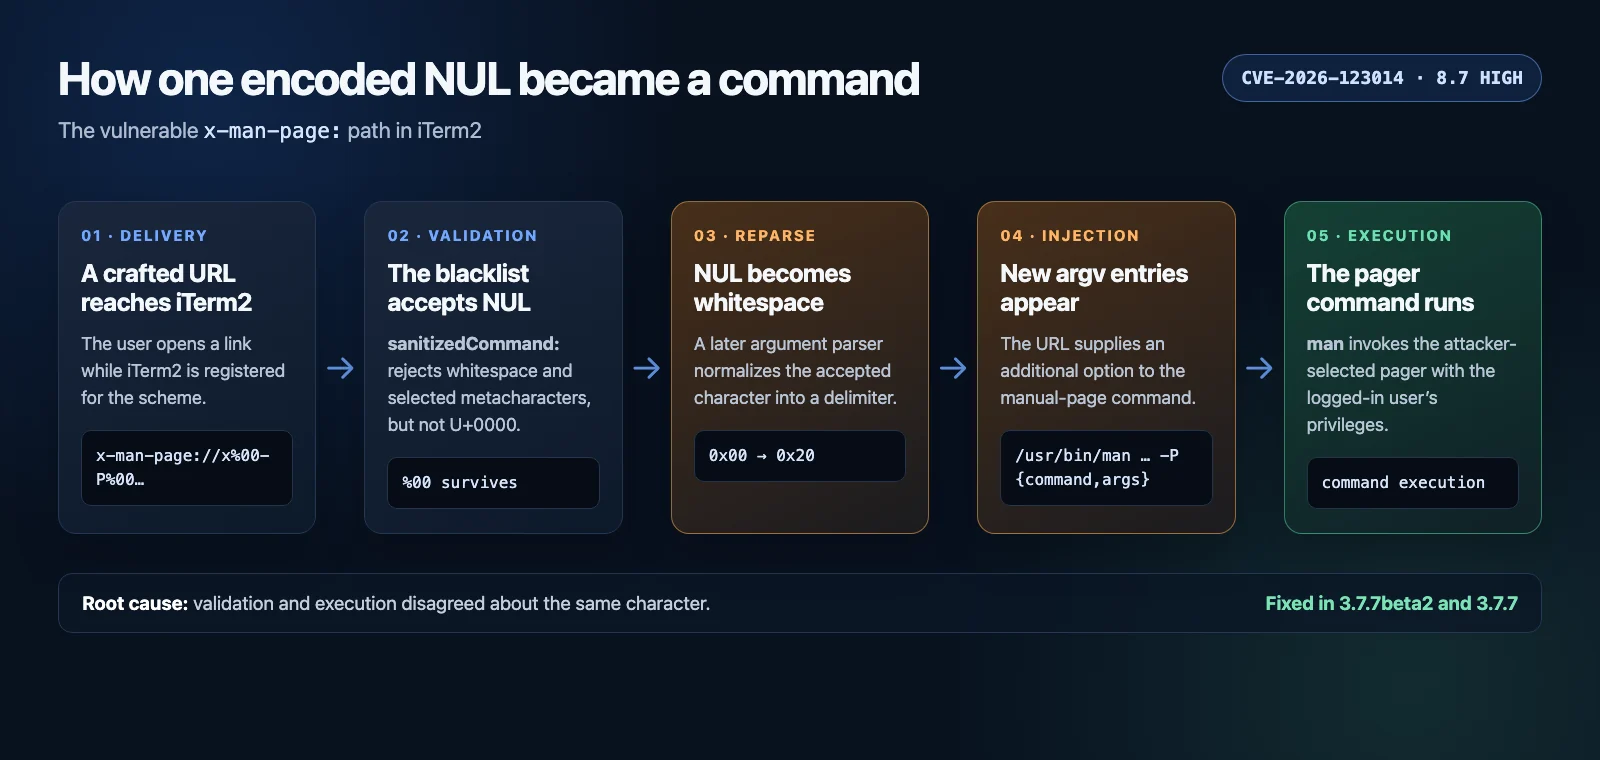
iTerm2의 x-man-page: NUL 바이트 인자 주입 취약점에 대한 무해한 개념 증명 자료입니다. 퍼센트 디코딩된 NUL이 sanitizedCommand:를 통과하여 살아남았고, 이후 명령줄 파싱 과정에서 공백으로 변환되어 추가 /usr/bin/man -P 옵션을 허용하고 로그인한 사용자 권한으로 명령이 실행되었습니다.
본인이 소유하거나 테스트 권한을 명시적으로 부여받은 Mac 및 iTerm2 설치 환경에서만 실행하십시오:
zsh poc.zsh
취약한 빌드에서는 스크립트가 다음을 출력합니다:
VULNERABLE: command execution confirmed
페이로드는 임시 빈 카나리 파일만 생성합니다. 스크립트는 종료 시 해당 파일을 삭제합니다. 수정된 빌드는 URL을 거부하고 카나리를 생성하지 않아야 합니다.
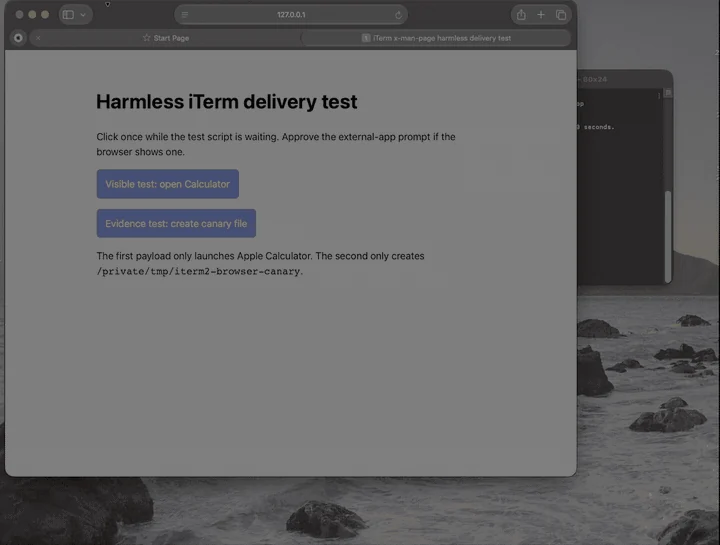
브라우저 하네스는 일시적으로 iTerm2를 x-man-page:의 핸들러로 선택하고, 포함된 페이지를 127.0.0.1에서 제공한 뒤 Safari에서 열고, 종료 시 원래 핸들러를 복원합니다:
zsh browser_delivery_test.zsh
Safari 또는 macOS에서 외부 애플리케이션 확인 창이 표시될 수 있습니다. 이 사용자 상호작용은 문서화된 공격 모델의 일부입니다.
보고자: Gurpreet Shergill (@giki-shergill).






