
Skip to content
KitploitKITPLOIT
도구블로그
Log in
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Shockwave-OSS — 리콘, 퍼징, 웹 익스플로잇을 위한 버그 바운티 팁, 원라이너, 자동화 워크플로우의 선별 컬렉션으로, 비공개 nuclei 템플릿과 HackerOne 보고서 핵심 요약을 포함합니다. | Kitploit
도구/GitHubGitHub/gal-nagli/shockwave-oss
ReconnaissanceVulnerability AnalysisWeb Application ExploitationInformation GatheringWAF BypassWeb SecurityFuzzingPenetration TestingSecret DetectionSubdomain EnumerationLearning & EducationCurated Resources
753135592년 전Kitploit 검토 완료
공유
GitHubgal-nagli/shockwave-oss

Shockwave-OSS

리콘, 퍼징, 웹 익스플로잇을 위한 버그 바운티 팁, 원라이너, 자동화 워크플로우의 선별 컬렉션으로, 비공개 nuclei 템플릿과 HackerOne 보고서 핵심 요약을 포함합니다.

저장소 보기

BountyTricks

자동화, 원라이너, 유용한 생각을 포함한 버그 바운티 팁과 트릭을 커뮤니티와 공유합니다

목차

💂‍♂️ 기타

정규식 검증기

호모그래프 생성기

Shodan-Scripts

HTTP 헤더

MIME 유형

리버스 프록시

라이트업

HTTP 요청 스머글링

  • GitHub 로컬 정찰 - 사용법: gitsecrets “word” | gf pattern
gitsecrets(){
{ find .git/objects/pack/ -name "*.idx"|while read i;do git show-index < "$i"|awk '{print $2}';done;find .git/objects/ -type f|grep -v '/pack/'|awk -F'/' '{print $(NF-1)$NF}'; }|while read o;do git cat-file -p $o;done|grep -E "$1"
}
  • 다수 파일에 대한 ffuf
ffuf -u URL/FUZZ -w allipstoffuf:URL -w ~/.config/wordlists/envpath:FUZZ -maxtime 300 -t 500 -c -v

💂‍♂️ 비공개 Nuclei 템플릿

  • SSRF nuclei 템플릿 - 엔드포인트를 자동으로 공급하여 SSRF 상호작용을 탐지합니다. 이 모듈은 제공된 입력에 대해 간단한 상호작용을 가져오려 시도한 후, 일반적인 SSRF 쿼리 파라미터를 원래 요청에 추가합니다.

예시:

echo "https://checkout.stripe.com/api/color?image_url=" | nuclei -t ssrf.yaml 
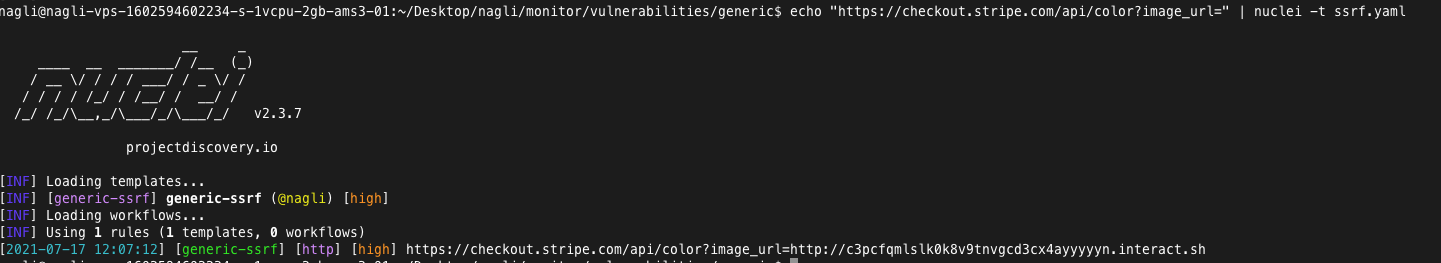
nuclei_ssrf

실전에서 얻은 팁 & 트릭

  • URL 스킴 변경을 통한 WAF 우회:
http://web.com/?XSSendpoint ===> no WAF
https://web.com/?XSSendpoint ===> WAF implemented

서브도메인 정찰

루트 도메인

  • Google Dorks:
Root Domains - "org" subsidiaries
intext: credit company
  • Amass
1. Get company's ASN numbers - amass intel -org DoD
2. Turn ASN numbers into CIDR - whois -h whois.radb.net -- "-i origin $asn" | grep -Eo "([0-9.]+){4}/[0-9]+" | sort -u >> $recondir/cidr
3. Get TLDS from ASN - amass intel -asn $asn
4. Get TLDS from whois data - amass intel -whois -d TLD (facebook.com)
5. Get TLDS from CIDR - amass intel -cidr xxxxxx/23
  • CIDR를 호스트네임으로 변환
prips 144.160.32.0/19 | hakrevdns  -d | httpx -title -status-code -follow-redirects

💂‍ H1 공개 보고서 분석

  • GraphQL API 엔드포인트의 ReDoS - 서버 CPU를 마비시키는 Regex BOMB.
Takeaway : FUZZ with certain characters such as \u0000 to try and trigger ReGeX verbose errors
  • 티켓 트릭 - [email protected]으로 가입할 수 있었고, 시스템이 [email protected]으로 이메일을 보내 지원 티켓을 생성했으며, 이메일 검증이 공격자의 계정으로 연결되었습니다.
Takeaway: If a company won't require email address verification and will automatically generate support tickets, try and sign up with [email protected]
  • authenticity_token 미검증으로 인한 CSRF - authenticity_token이 고정된 값을 가지며 검증되지 않아 CSRF에 취약해지고, Shopify에서 조직(Org) 탈취로 이어졌습니다.
Takeaway: whenever authenticity_token is presented on requests validate if the value is being processed in the back-end.
  • 제작된 페이로드를 통한 애플리케이션 수준 DoS - POST 요청의 "name" 파라미터에 (((((()0)))))를 입력하면 충돌이 발생했습니다.
Takeaway: try (((((()0))))) when fuzzing post requests.
  • steam id 쿠키의 IDOR - 피해자의 steamid 쿠키 값을 사용한 POST 요청으로 피해자를 대신해 작업을 수행했습니다.
Takeaway: Swap identifyable cookie values between lateral accounts.
  • Bitbucket 공개 저장소 자격 증명 노출
Takeaway: Look through org's public repos for Bitbucket content
  • "month" POST 파라미터를 통한 Java RCE - month 파라미터는 다음 페이로드로 코드 삽입에 취약했습니다: 1${T(java.lang.System).getenv()}
Takeaway: When Fuzzing java application to try and insert code injection queries like ${T(java.lang.System).getenv()}
  • 끝에 공백을 추가하여 발생한 SSO 탈취 - 조직 이름에 끝 공백을 추가하면 사용자가 인증을 시도할 때마다 해당 공백이 제거되었습니다.
Takeaway: When supplying org name check what is the behaviour with adding " " (space) on it's name
  • 포트 번호 추가를 통한 Host 헤더 캐시 포이즈닝으로 DoS 유발
Takeaway: Tampering with the host header with situations who involve caching, can append port to the host to cause DOS
  • JS 파일에 노출된 Firebase API 링크 단축 키
Takeaway: Go through the "main.slug.js" files and look for API Keys, this one looks like the google maps one (AI....)
  • 공개된 S3 버킷으로 업로드된 모든 이미지 노출
Takeaway: Look for websites who has bucket like https://s3.amazonaws.com/BUCKETNAME and try to run aws s3 ls BUCKETNAME
  • 6자리 OTP에 속도 제한이 없어 임의 비밀번호 재설정 가능
Takeaway: Check each step of reset password phase who might not be protected with rate limiting, this could even be a third step after clicking an email, allowing to skip phase 2.
  • javascript 소스 파일에 노출된 관리자 비밀번호
Takeaway: on Admin / custom made login panels check the source code to determine if there are some leaks including password.
  • image 파라미터를 통한 SSRF

  • "features" GET 파라미터를 통한 SQLI - WAF 우회

Takeaway: %27||/**/(case%20when(/*%c3*/length/*%c3*/(user)=5)then/**/(1)else(1/0)end)||%27
  • OAuth 흐름에서의 오픈 리다이렉트
Takeaway: Change the scope parameter to arbitrary file and see if the redirect_url will redirect to external domain

면책 조항

여기에 제시된 일부 원라이너 또는 데이터는 다른 저장소에서 가져와 제가 수정했을 수 있습니다. 저는 지난 1년 동안 정기적으로 사용하거나 우연히 발견한 것들만 여기에 공유합니다. 만약 여기서 원래 여러분이 만든 내용을 발견하게 된다면 알려주세요. 출처를 표시하겠습니다.

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    377
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    324
  • 5

    estorides

    grisuno/estorides

    99개 이상의 무료 OSINT 소스를 병렬로 집계하고, 엔티티를 지식 그래프로 해석하며, LLM 지원 분석과 함께 STIX 2.1, MISP 또는 GraphML로 내보냅니다.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    252

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →






