 gabrielsoltz/metahub
AWS용 자동화된 보안 결과 개선 및 영향 평가 도구입니다. 리소스 컨텍스트, 연결 및 태그를 사용하여 취약성 데이터를 개선하고, 우선 순위가 지정된 수정을 위한 상황별 영향 점수를 계산합니다.

MetaHub는 취약성 관리를 위한 자동화된 컨텍스트 기반 보안 결과 강화 및 영향 평가 도구입니다. AWS Security Hub 또는 ASFF 호환 보안 스캐너와 함께 사용할 수 있습니다. 쓸모없는 심각도에 의존하지 말고 YOUR 컨텍스트에 기반한 영향 점수 정의로 전환하세요.
MetaHub는 영향-컨텍스트 기반 취약성 관리를 위한 오픈 소스 보안 도구입니다. 사용자 환경과 요구 사항, YOUR 컨텍스트에 따라 보안 결과를 컨텍스트화하고, 소유권을 식별하며, 이를 기반으로 영향 점수를 계산하여 우선순위 정의(어디서부터 시작할까?) 및 수정, 알림, 티켓과 같은 자동화에 사용할 수 있습니다. 이 도구는 AWS 환경용이며 AWS Security Hub 또는 ASFF 호환 스캐너(Prowler 등)와 함께 사용할 수 있습니다.
ℹ️ 새로운 Powerpipe을 사용한 MetaHub 대시보드를 탐색하고 확장하세요!
MetaHub는 영향을 받은 계정의 영향을 받은 리소스에 연결하여 컨텍스트를 설명합니다. AWS 계정 및 조직 정보, 영향을 받은 리소스의 태그, 관련 CloudTrail 이벤트, 영향을 받은 리소스 구성 및 모든 연결 관계를 설명할 수 있습니다. EC2 인스턴스에 영향을 미치는 보안 결과를 컨텍스트화하는 경우, MetaHub는 해당 인스턴스 자체뿐만 아니라 해당 IAM 역할에도 연결됩니다. 그런 다음 해당 역할과 연결된 IAM 정책에도 연결됩니다. 보안 그룹에 연결하여 모든 규칙을 분석하고, 인스턴스가 실행 중인 VPC 및 서브넷, 볼륨, Auto Scaling 그룹 등에도 연결됩니다. 필터를 적용하여 동일한 속성을 가진 다른 리소스를 자동으로 감지하고 심층 조사를 수행할 수 있습니다.
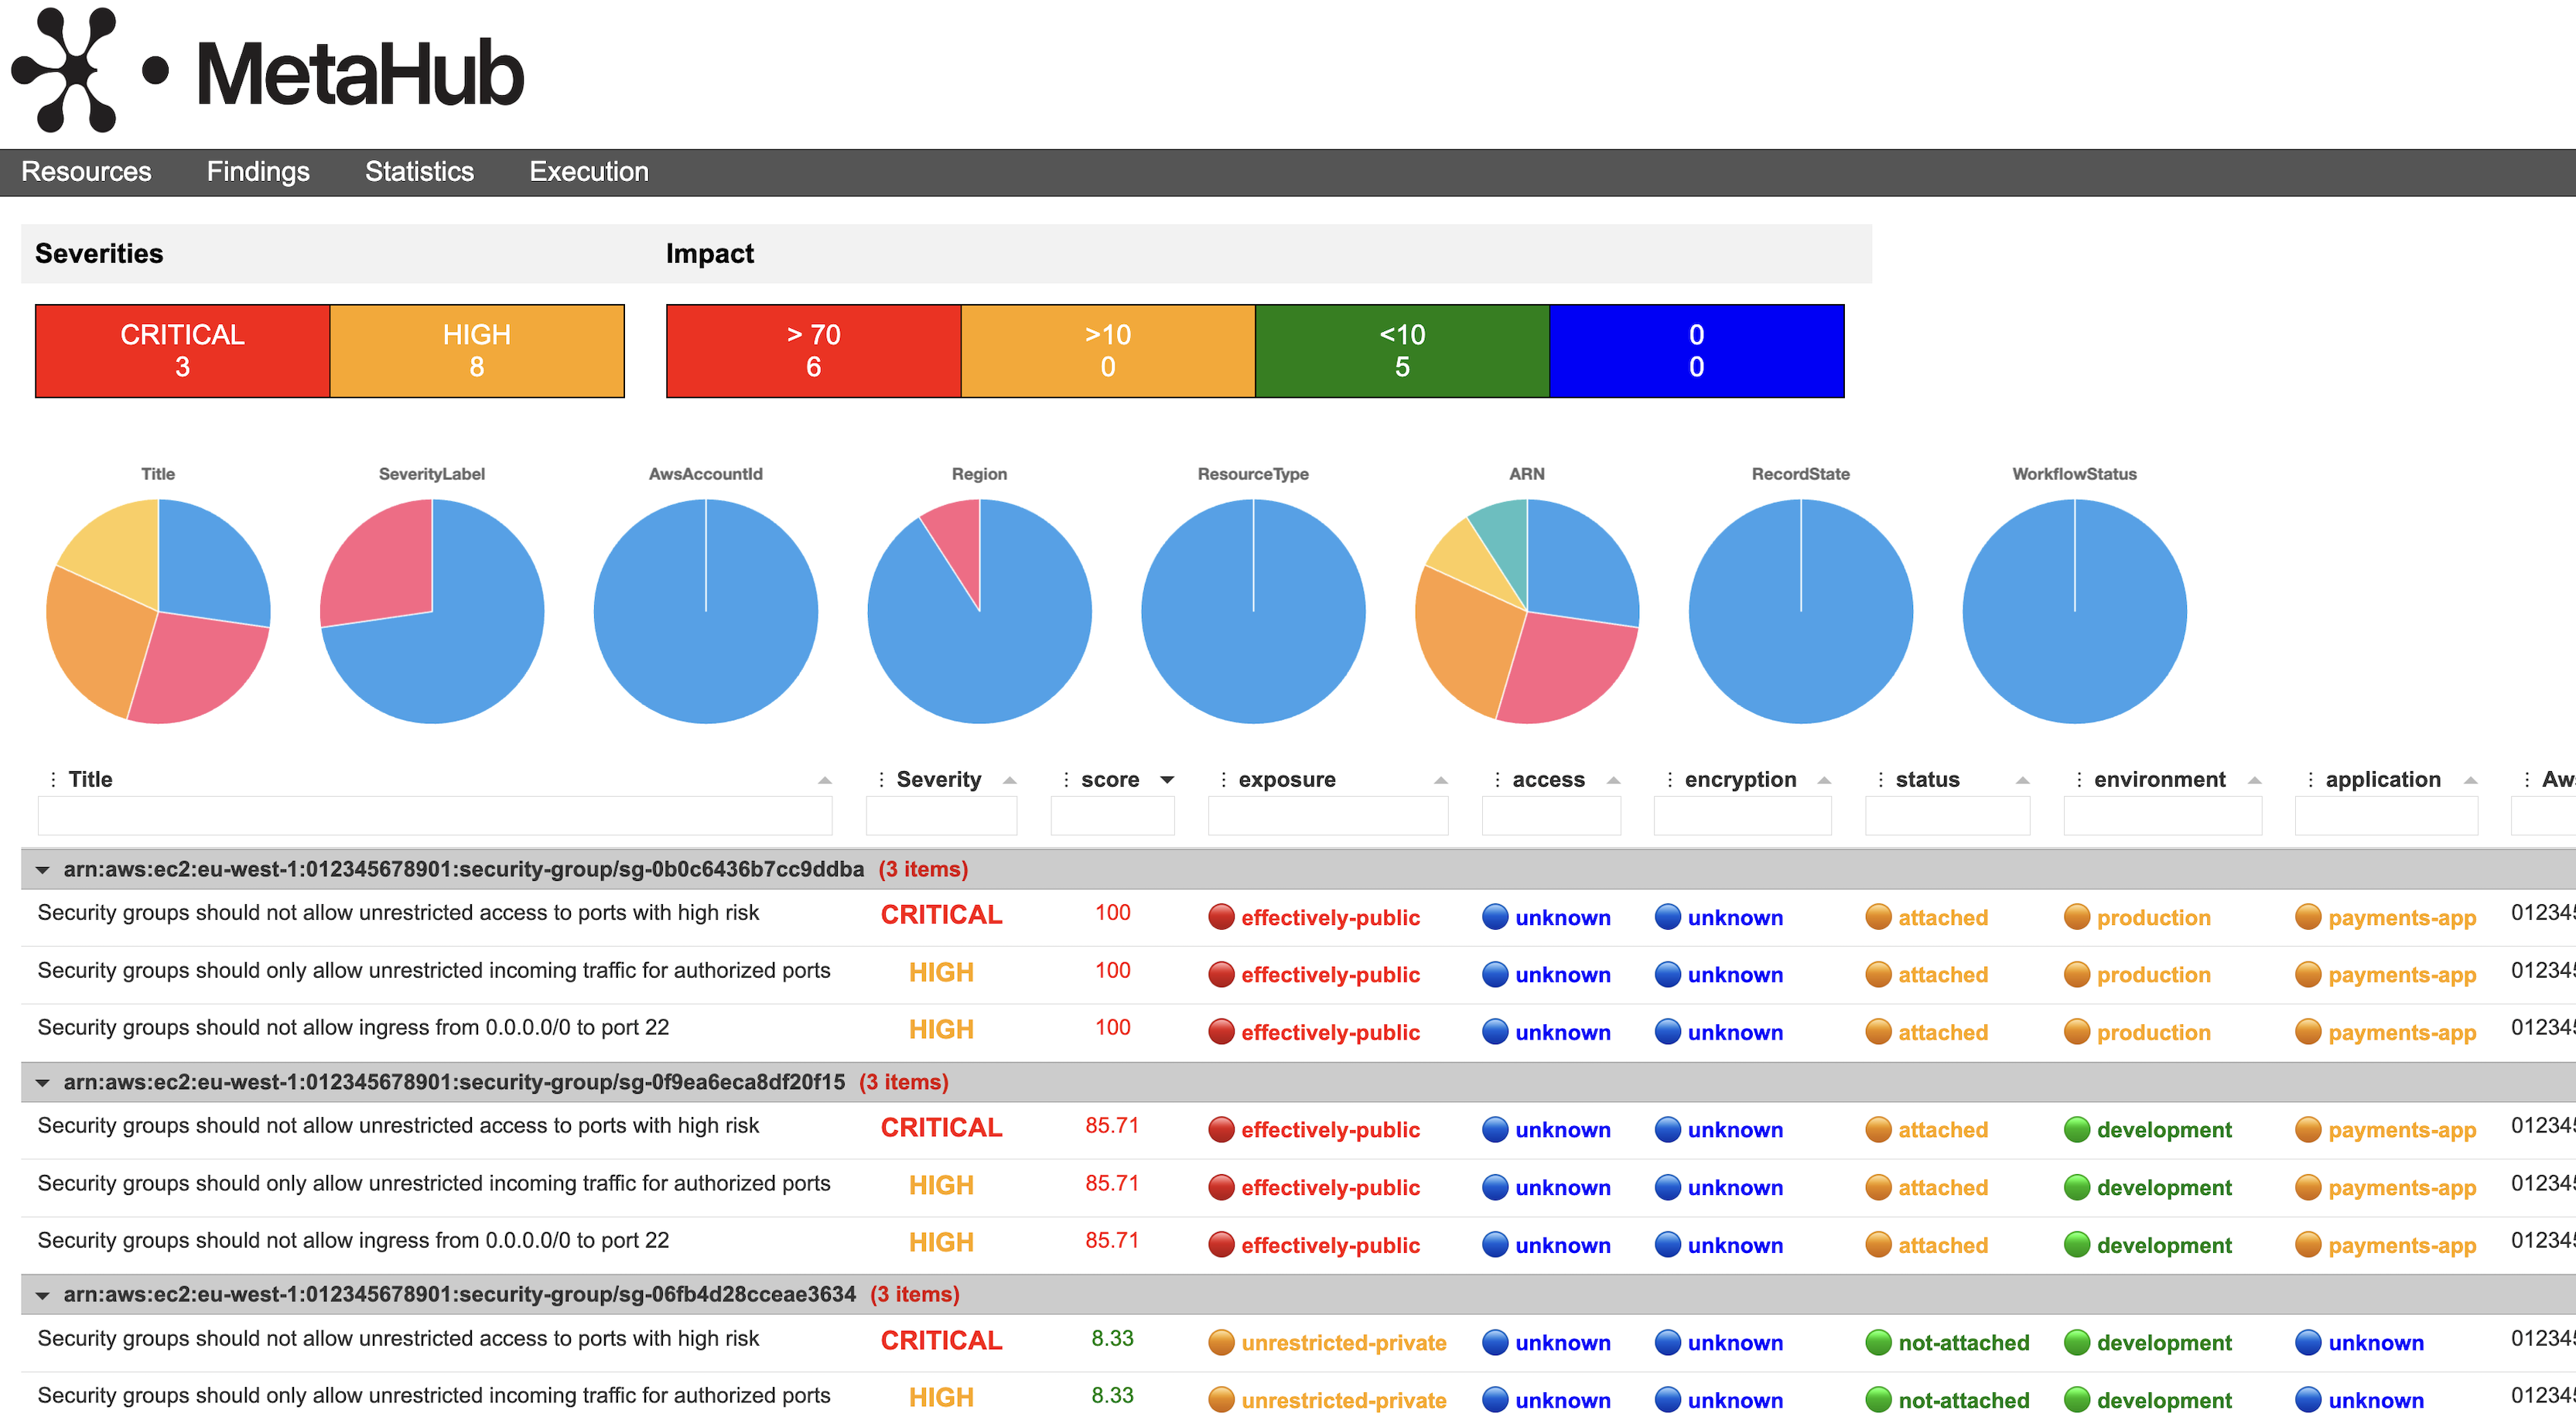
컨텍스트에서 모든 정보를 가져온 후, MetaHub는 모든 리소스에 대해 영향 조건을 평가합니다: 노출, 액세스, 암호화, 상태, 환경, 애플리케이션, 소유자. 이러한 계산과 리소스에 영향을 미치는 보안 결과에 대한 정보를 모두 기반으로 MetaHub는 각 결과 및 영향을 받은 리소스에 대한 점수를 생성합니다.
MetaHub가 생성한 다음 대시보드를 확인하세요. 영향을 받은 리소스와 영향을 미치는 모든 보안 결과를 그룹화하고 각 결과의 원래 심각도를 확인할 수 있습니다. 그런 다음 점수와 MetaHub가 해당 점수를 생성하기 위해 평가한 모든 기준을 확인할 수 있습니다. 이 모든 정보는 필터링, 정렬, 그룹화, 다운로드 및 사용자 지정이 가능합니다.
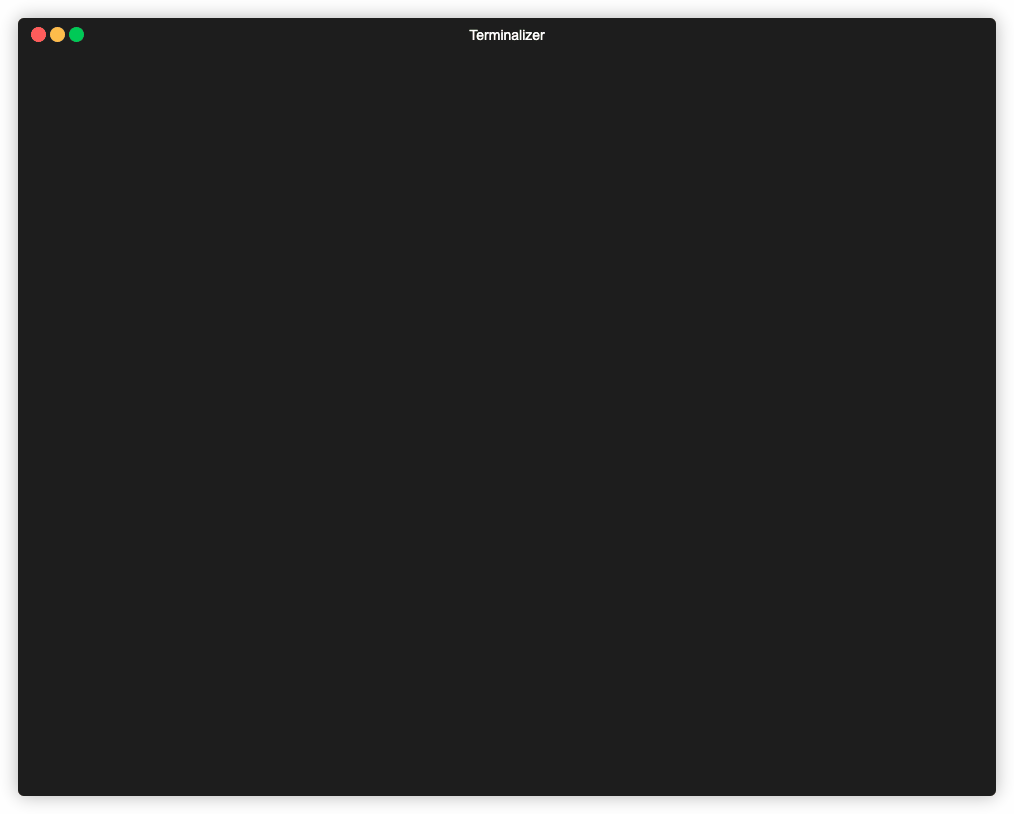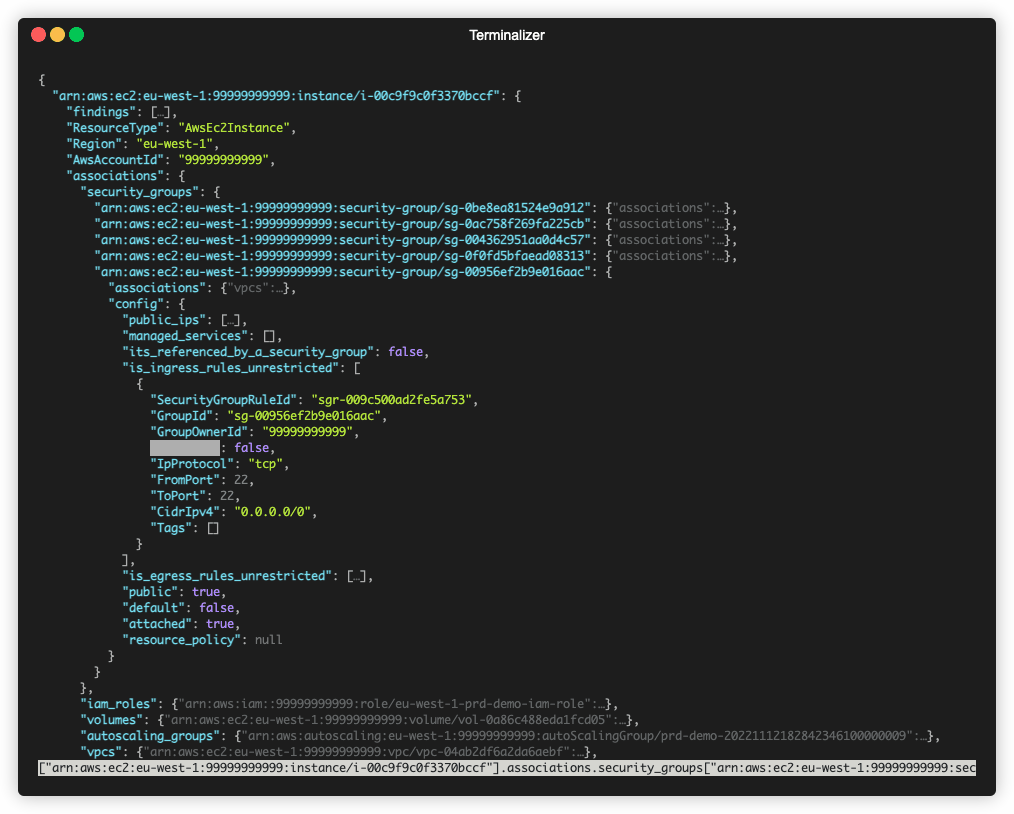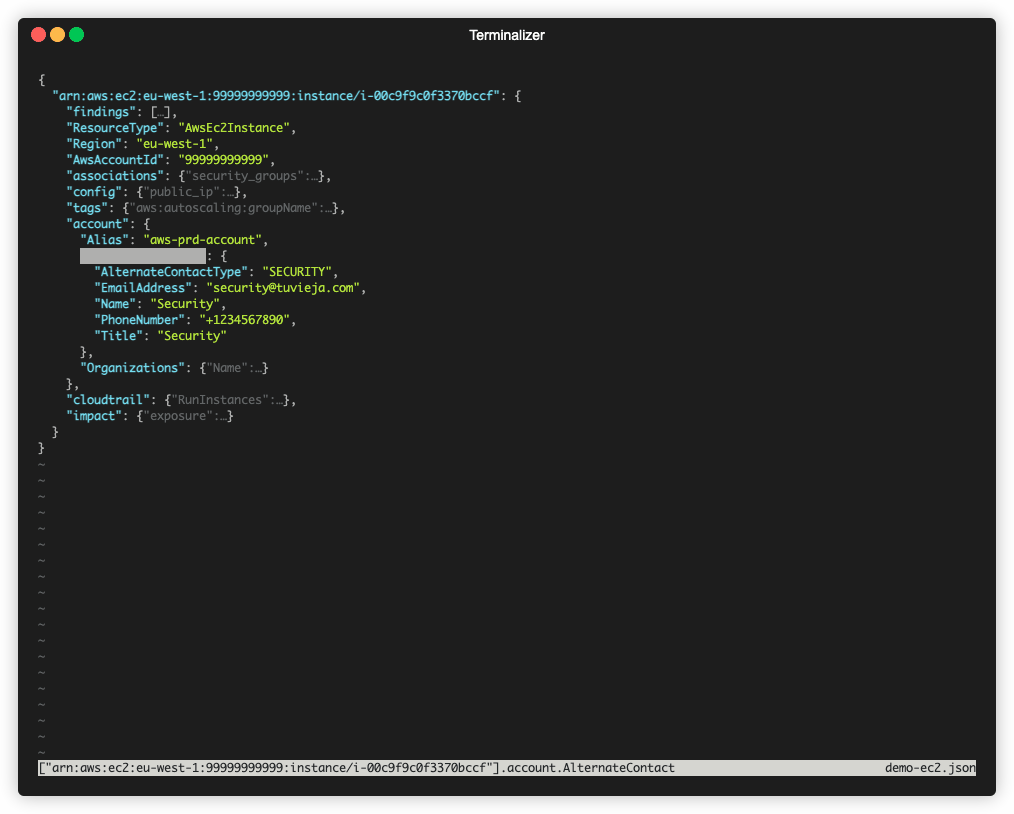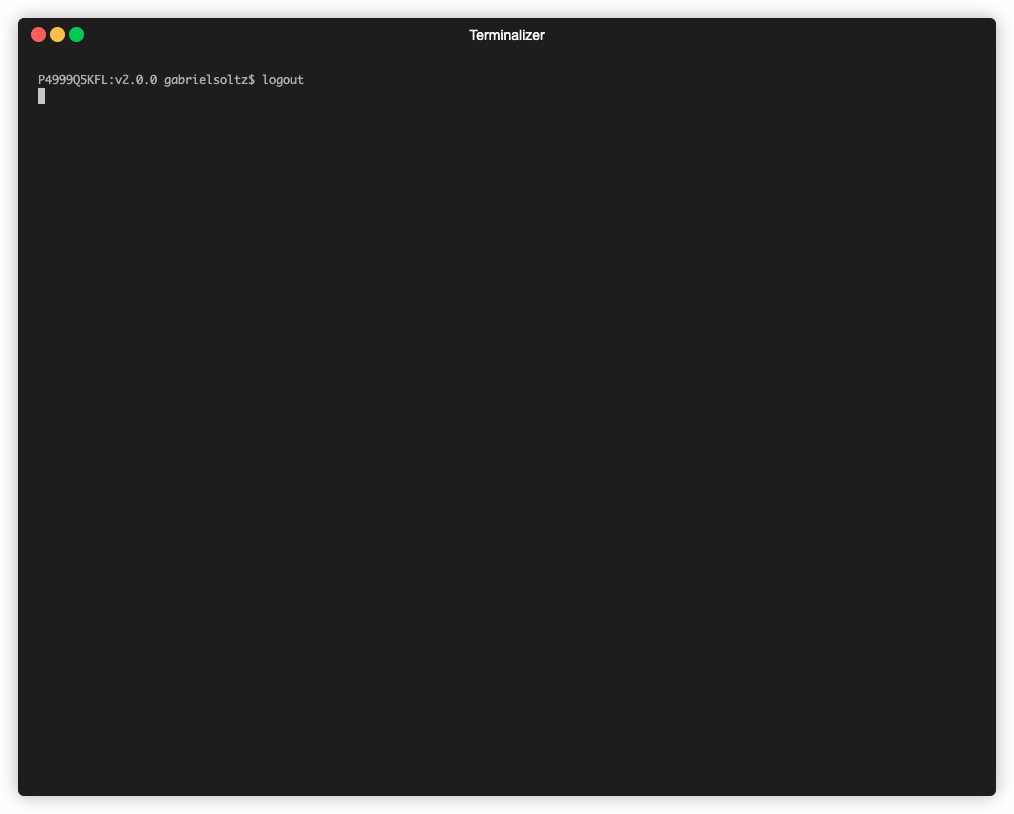
다음은 EC2 인스턴스에 대한 JSON 출력입니다. MetaHub가 컨텍스트에 대한 모든 정보를 연결, 구성, 태그, 계정 및 cloudtrail 아래에 함께 구성하고, 마지막으로 점수와 해당 점수를 생성하기 위해 평가된 모든 기준이 포함된 영향 키를 구성하는 방법을 확인하세요.
MetaHub는 보안 결과를 조사, 억제, 업데이트 및 다른 도구와 통합하기 위한 다양한 방법을 제공합니다. CLI 도구 또는 AWS Lambda 함수와 같은 자동화된 워크플로우에서 사용하도록 설계되었습니다. 다양한 **출력**을 지원하며, 일부는 프로그래밍 방식 json이지만, html, xlsx 및 csv도 지원하며 사용자 지정할 수 있습니다.
AWS Security Hub를 사용하는 경우 MetaHub는 원활하게 통합되며 기능을 확장합니다. **Security Hub 사용자 지정 액션**으로 사용할 수 있고, **AWS Security Hub 필터**를 지원하며, **결과의 워크플로 상태**를 관리하고, **AWS Security Hub에서 직접 결과를 강화**할 수도 있습니다.
MetaHub는 AWS와 함께 사용하도록 설계되었으며 다중 계정 설정을 지원합니다. AWS Security Hub master 계정과 child/service 계정에서 역할을 수임하여 모든 환경에서 도구를 실행할 수 있습니다. 이를 통해 AWS Security Hub 다중 계정 구현을 사용하여 여러 계정에서 집계된 데이터를 가져오는 동시에 영향을 받은 리소스가 실행 중인 계정의 데이터로 해당 결과를 가져와 강화할 수 있습니다. 자세한 내용은 Security Hub 구성을 참조하세요.
기본 필터를 사용하여 AWS Security Hub에서 보안 결과를 읽고 기본 컨텍스트 옵션을 실행합니다:```bash ./metahub
AWS Security Hub에서 (Id로 필터링된) 특정 보안 결과를 읽고 기본 컨텍스트 옵션을 실행합니다:```bash
./metahub --sh-filters Id=arn:aws:securityhub:us-east-1:123456789012:security-control/CloudFront.1/finding/8bd4d049-dcbc-445b-a5d1-595d8274b4c1
AWS Security Hub에서 하나의 리소스에 영향을 미치는 ACTIVE 상태(ResourceId 및 RecordState로 필터링됨)의 모든 보안 결과를 읽고 기본 컨텍스트 옵션을 실행합니다:```bash ./metahub --sh-filters RecordState=ACTIVE ResourceId=arn:aws:ec2:eu-west-1:123456789012:subnet/subnet-0b7d243ff90ebc03e
AWS 계정에 영향을 미치는 모든 보안 결과물 중 ACTIVE 상태인 것들(AwsAccountId 및 RecordState로 필터링됨)을 읽고, 태그 `Environment` 및 값 `stg`가 있는 리소스에 대해 컨텍스트 옵션 `config` 및 `tags`를 실행합니다.```bash
./metahub --sh-filters RecordState=ACTIVE AwsAccountId=123456789012 --mh-filters-tags Environment=stg --context config tags
Prowler에서 보안 결과를 입력 파일로 읽고 기본 컨텍스트 옵션을 실행합니다:```bash python3 prowler.py aws -M json-asff -q ./metahub --inputs file-asff --input-asff /path/to/prowler-findings.json.asff
Powerpipe에서 보안 결과를 입력 파일로 읽어 들이고 기본 컨텍스트 옵션을 실행합니다:```bash
powerpipe benchmark run aws_compliance.benchmark.all_controls --export asff
./metahub --inputs file-asff --input-asff /path/to/powerpipe-findings.json.asff
Trivy에서 보안 결과를 입력 파일로 읽고 기본 컨텍스트 옵션을 실행합니다:```bash export AWS_REGION=us-west-1 export AWS_ACCOUNT_ID=012345678901 trivy image --format template --template "@contrib/asff.tpl" -o trivy-findings.json.asff public.ecr.aws/n2p8q5p4/metahub:stable ./metahub --inputs file-asff --input-asff /path/to/trivy-findings.json.asff
# Context

**MetaHub**에서 **context**는 영향을 받는 리소스의 **구성(configuration)**, **연관(associations)**, **로그(logs)**, **태그(tags)**, **계정(account)** 과 같은 정보를 의미합니다.

**MetaHub**는 영향을 받는 리소스에 그치지 않고, 연결되거나 첨부된 리소스도 함께 분석합니다. 예를 들어, Security Group에 보안 결과가 있다면, **MetaHub**는 해당 Security Group과 그와 연결된 EC2 인스턴스 등 모든 관련 리소스를 분석합니다. 각 관련 리소스에 대해 **MetaHub**는 컨텍스트를 가져옵니다. Security Group이 EC2 인스턴스에 연결된 경우, **MetaHub**는 인스턴스와 그와 연결된 IAM 역할, 정책 등을 포함한 모든 연관성을 분석합니다. 하나의 Security Group 보안 결과에서 **MetaHub**는 Security Group, EC2 인스턴스, IAM 역할, IAM 정책의 컨텍스트를 가져옵니다. 이는 보안 결과의 영향을 이해하는 데 중요합니다.

**context** 모듈은 다섯 가지 주요 부분으로 구성됩니다: [**config**](#config) ([**associations**](#associations) 포함), [**tags**](#tags), [**cloudtrail**](#cloudtrail), [**account**](#account) 입니다. 기본적으로 **config**, **tags**, **account**만 활성화되어 있지만, `--context` 옵션을 사용하여 이 동작을 변경할 수 있습니다 (예: `--context config tags cloudtrail account`를 사용하면 모든 컨텍스트 키를 활성화하거나, `--context config`를 사용하면 config와 associations 키만 활성화).

## Config

`config` 키 아래에는 영향을 받는 리소스의 중요한 구성 정보를 확인할 수 있습니다. 예를 들어, 영향 받는 리소스가 S3 Bucket인 경우 버킷 정책, ACL, 암호화 구성 등에 대한 정보를 찾을 수 있습니다. 영향 받는 리소스가 EC2 인스턴스인 경우 키, 공인 및 사설 IP, 메타데이터 등에 대한 정보를 찾을 수 있습니다. **MetaHub**가 가져오는 구성 정보는 리소스 유형별로 정의됩니다. 더 많은 구성 정보를 추가하려면 [contributing](#contributing)을 참조하세요.

다음 옵션을 사용하여 config 출력을 기반으로 결과를 필터링할 수 있습니다: `--mh-filters-config <key> {True/False}` ([config filters](#config-filters) 참조).
