 duy-31/cve-2023-51764
Postfix SMTP 스머글링 - Expect 스크립트 POC

Postfix SMTP 밀반입 - Expect 스크립트 POC
합법적인 이메일을 보내되, 이메일 내부에 여러 개의 다른 이메일(다른 발신자, 수신자, 제목 등)이 포함되어 있습니다. 초기 이메일은 SPF/DKIM/DMARC 검사를 통과하지만, 내부의 다른 이메일은 검사되지 않습니다!
사용법: ./cve-2023-51764.sh mx.fqdn 포트
./cve-2023-51764.sh mail.mydomain.com 25

참고 사항:
chmod +x cve-2023-51764.sh
expect 앱이 필요합니다
합법적인 IP 발신자와 이메일 발신자가 필요합니다 (SPF, DKIM, DMARC 통과용)
결과:
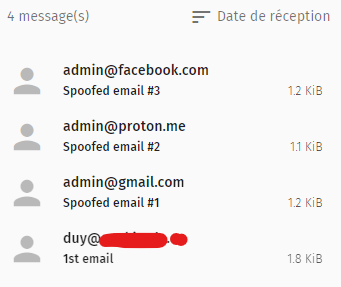
출처: https://sec-consult.com/blog/detail/smtp-smuggling-spoofing-e-mails-worldwide
해결 방법/패치: https://www.postfix.org/smtp-smuggling.html
더 많은 정보 ;) https://www.linkedin.com/in/duy-huan-bui/
⚠️ 면책 조항: 중요: 이 스크립트는 교육, 윤리적 테스트 및 합법적인 용도로만 제공됩니다. 명시적 허가 없이 시스템이나 네트워크에 사용하지 마십시오. 컴퓨터 시스템 및 네트워크에 대한 무단 접근은 불법이며, 승인되지 않은 활동을 수행하는 사용자는 법적 조치를 받을 수 있습니다. 저자는 이 스크립트의 오용으로 인한 어떤 손해에 대해서도 책임을 지지 않습니다.
