 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
CVE-2024-49138 익스플로잇에 대한 문서화된 침해 대응 사례로, 로그 분석, 해시 검증, C2 탐지 및 SOC 교육을 위한 차단 절차를 포함합니다.

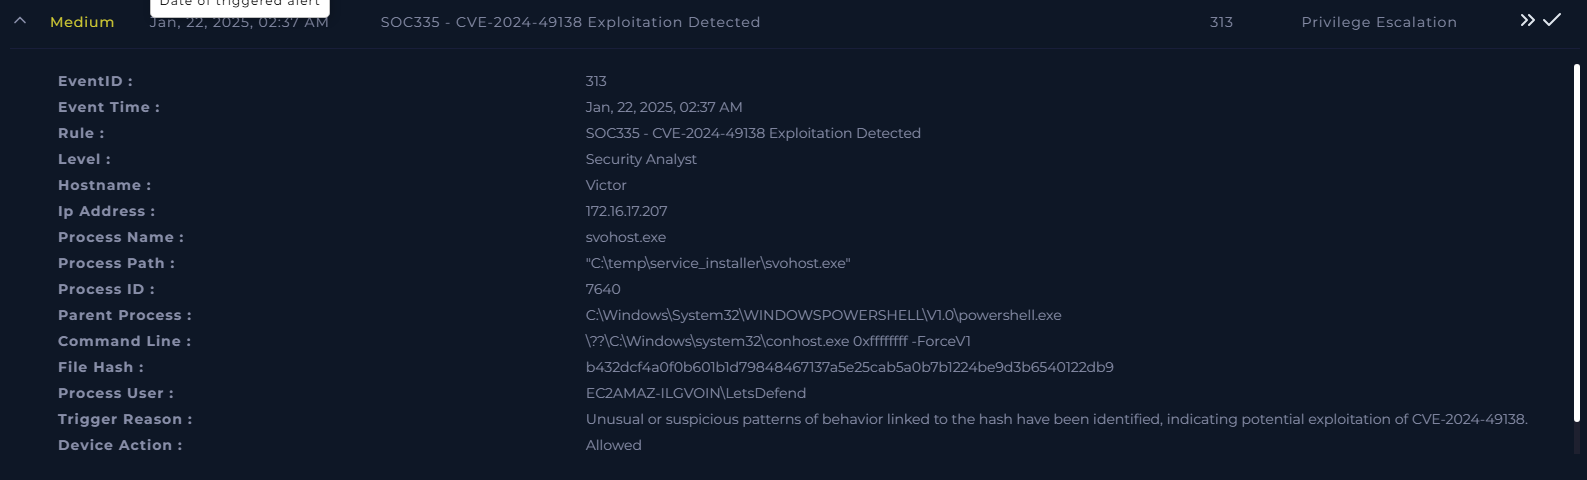
C:\Windows\System32\WINDOWSPOWERSHELL\V1.0\powershell.exeb432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9이 저장소는 로그온 실패, 악성 활동 탐지 및 격리 노력을 포함한 침해 대응 사례를 문서화합니다.
수신된 알림을 조사하는 것으로 시작하여 로그 관리 및 엔드포인트 보안의 로그를 분석합니다.
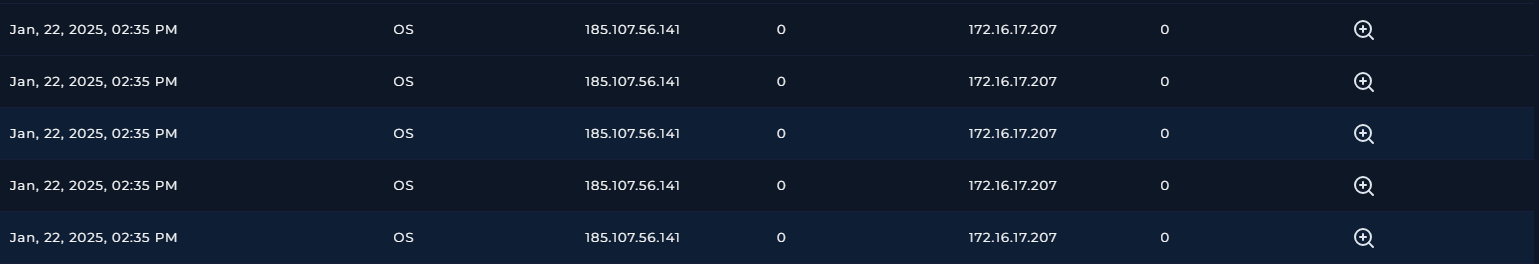
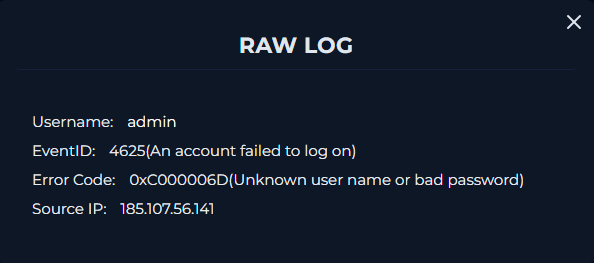
여러 OS 유형이 있으며, Admin 또는 Guest 계정에서 오류 코드 0xC000006D가 표시됩니다.
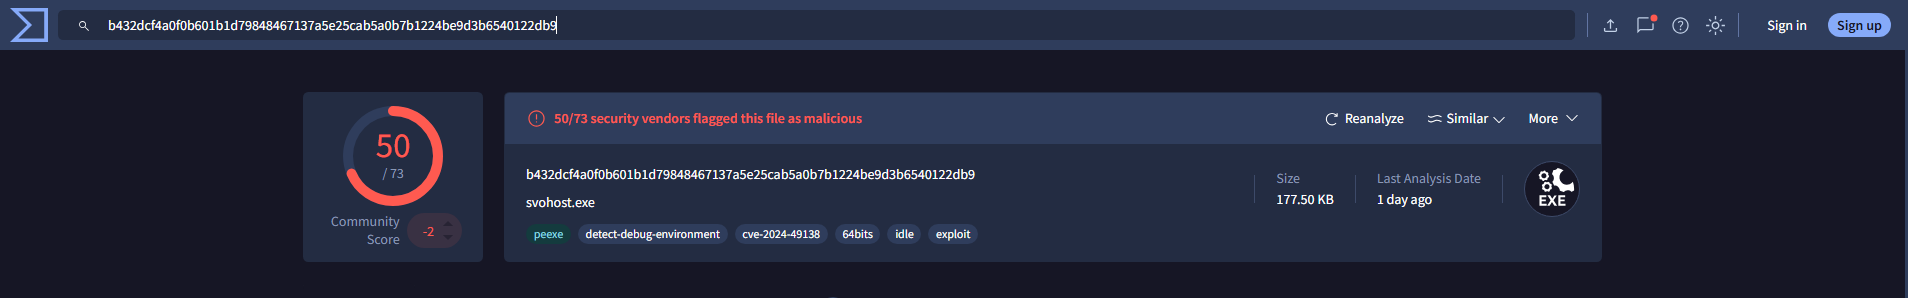
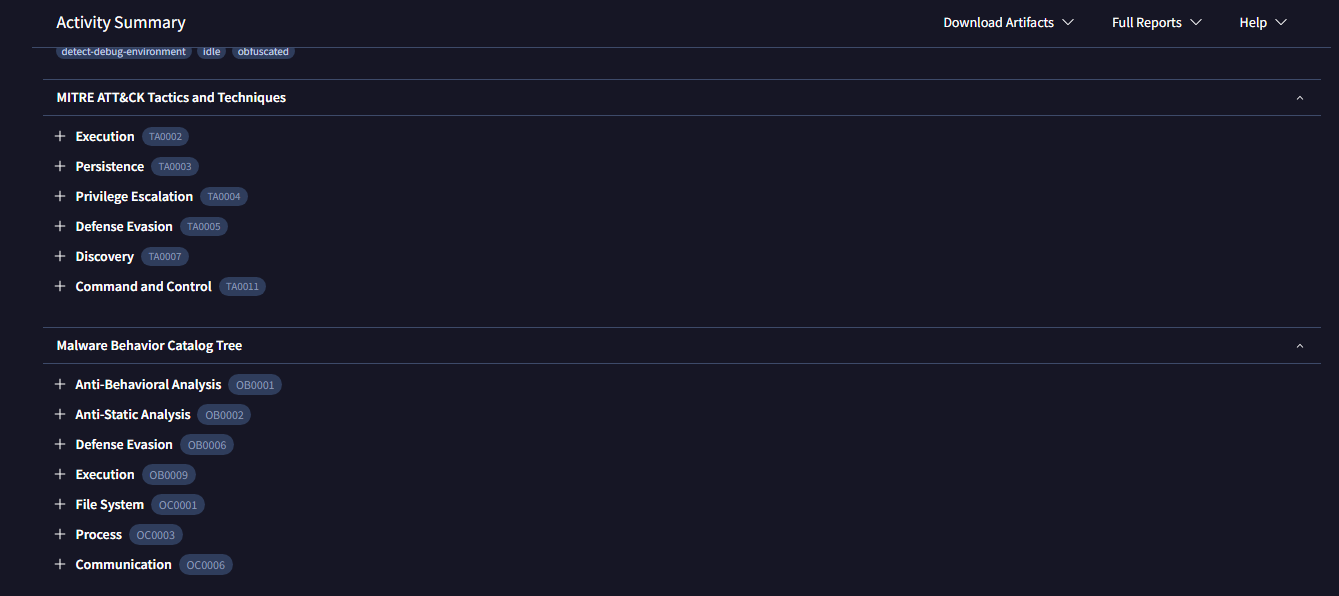
알림에 제공된 해시를 분석하여 악성으로 확인했습니다. MITRE ATT&CK 프레임워크 매핑 및 악성코드 동작도 검증되었습니다.
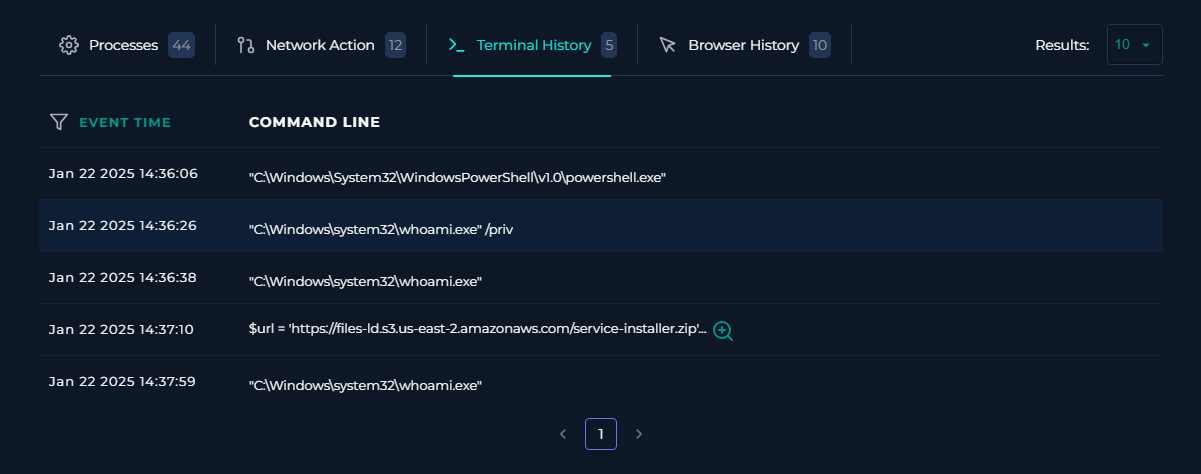
터미널 기록을 검사하여 잠재적으로 악성 URL을 검색하는 $url 명령을 포함한 의심스러운 활동을 식별했습니다.
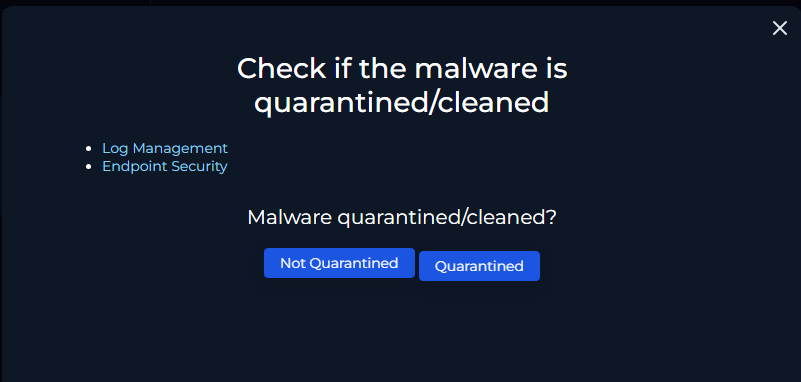
수집된 정보를 사용하여 이 사례에 적합한 플레이북 단계를 진행했습니다.
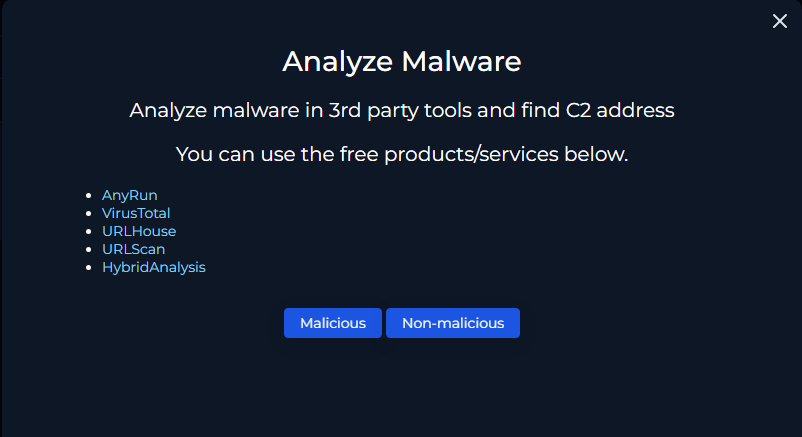
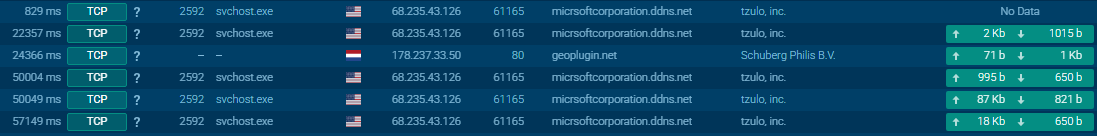
AnyRun을 통해 악성코드 동작을 분석하고 명령 및 제어(C2) 주소를 식별했습니다. 네트워크 동작 분석을 통해 이를 확인했습니다.
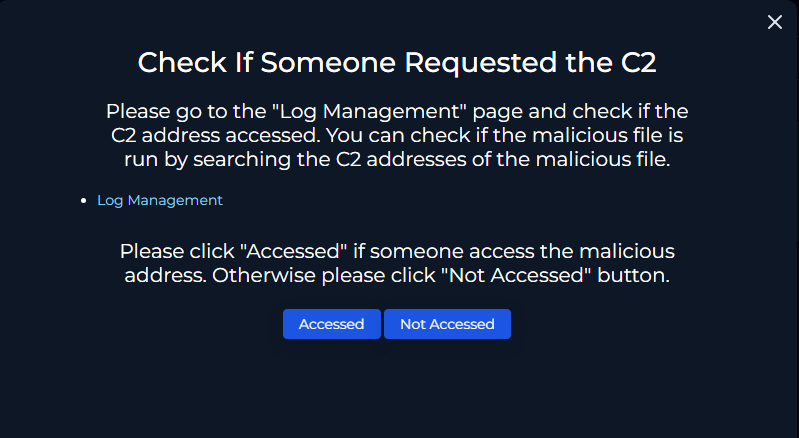
영향을 받은 장치를 성공적으로 격리했습니다.
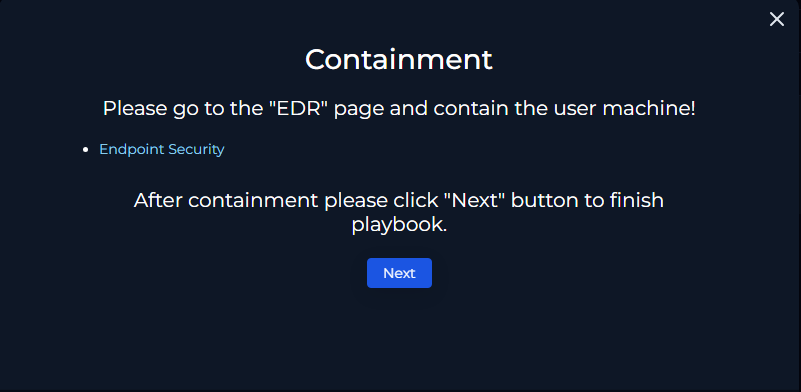
SOC 분석가 메모와 플레이북 실행 문서로 사례를 마무리했습니다.
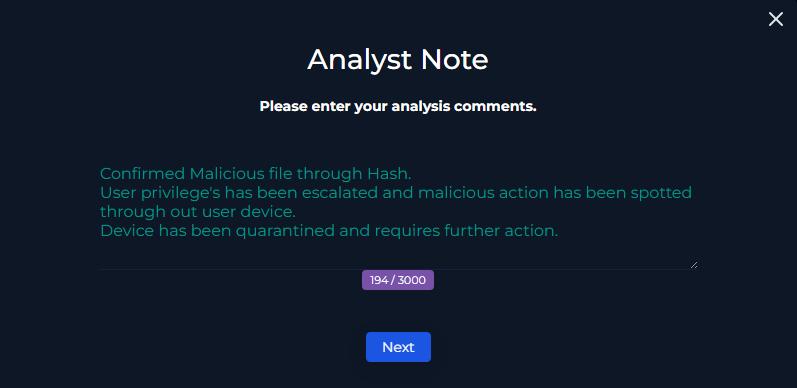
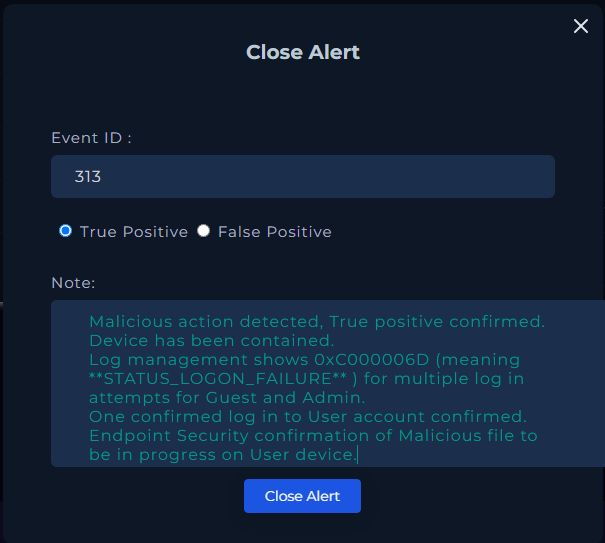
사례는 조사 중 취한 조치의 정확성을 평가하기 위한 최종 검토 및 점수 평가로 종료되었습니다.
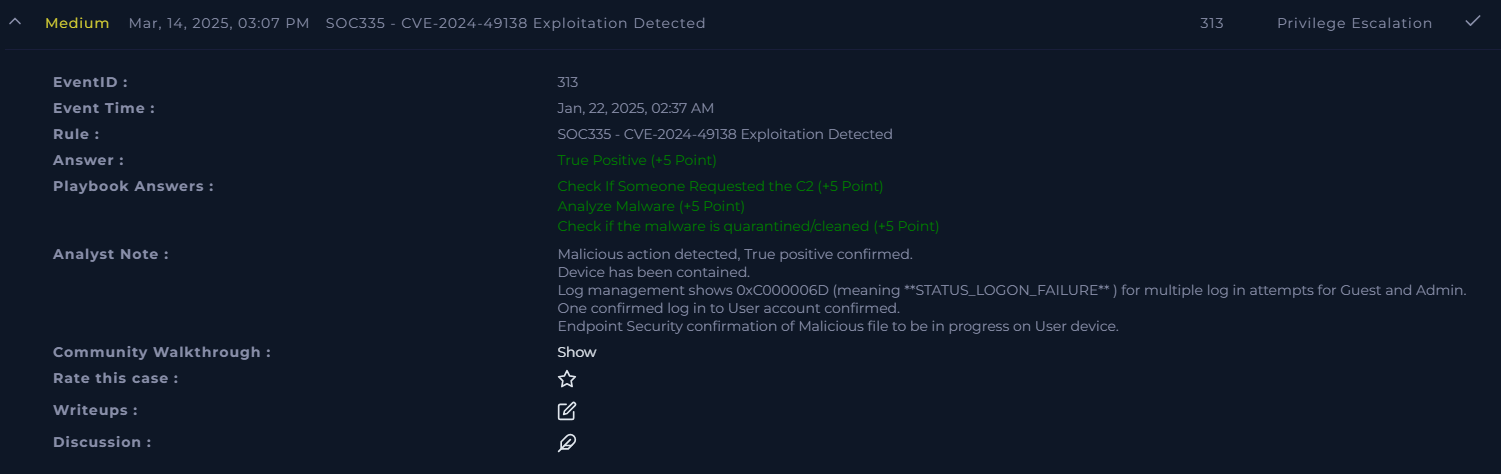
0xC000006D 로그온 실패를 이해하는 것은 의심스러운 활동 식별에 중요합니다.이 저장소는 유사한 사고를 처리하기 위한 참고 자료로 사용됩니다. 기여와 토론을 환영합니다!
C:\Windows\System32\svchost.exe -k termsvcs -s TermServiceC:\Windows\System32\svchost.exe:
C:\Windows\System32\ 입니다.-k termsvcs:
svchost.exe 인스턴스에 대한 서비스 그룹(termsvcs)을 지정합니다.termsvcs 그룹은 특히 터미널 서비스와 관련됩니다.-s TermService:
TermService의 목적C:\Windows\system32\svchost.exe -k netsvcs -p -s ScheduleC:\Windows\system32\svchost.exe:
C:\Windows\system32\**에 있는지 항상 확인하십시오.-k netsvcs:
svchost.exe 인스턴스가 호스팅하는 서비스 그룹(netsvcs)을 지정합니다.netsvcs 그룹은 일반적으로 네트워킹 관련 및 기타 필수 서비스를 포함합니다.-p:
-s Schedule:
Schedule).프로세스 ID:
svchost.exe 인스턴스의 프로세스 ID(PID) 입니다.C:\Windows\system32\svchost.exe -k DcomLaunch -pC:\Windows\system32\svchost.exe:
-k DcomLaunch:
-p:
DcomLaunch의 목적taskhostw.exeC:\Windows\System32\**에 있습니다.taskhostw.exe**가 키 로밍과 상호 작용하는 경우 Active Directory 환경에서 자격 증명을 동기화하는 백그라운드 작업을 나타낼 수 있습니다.