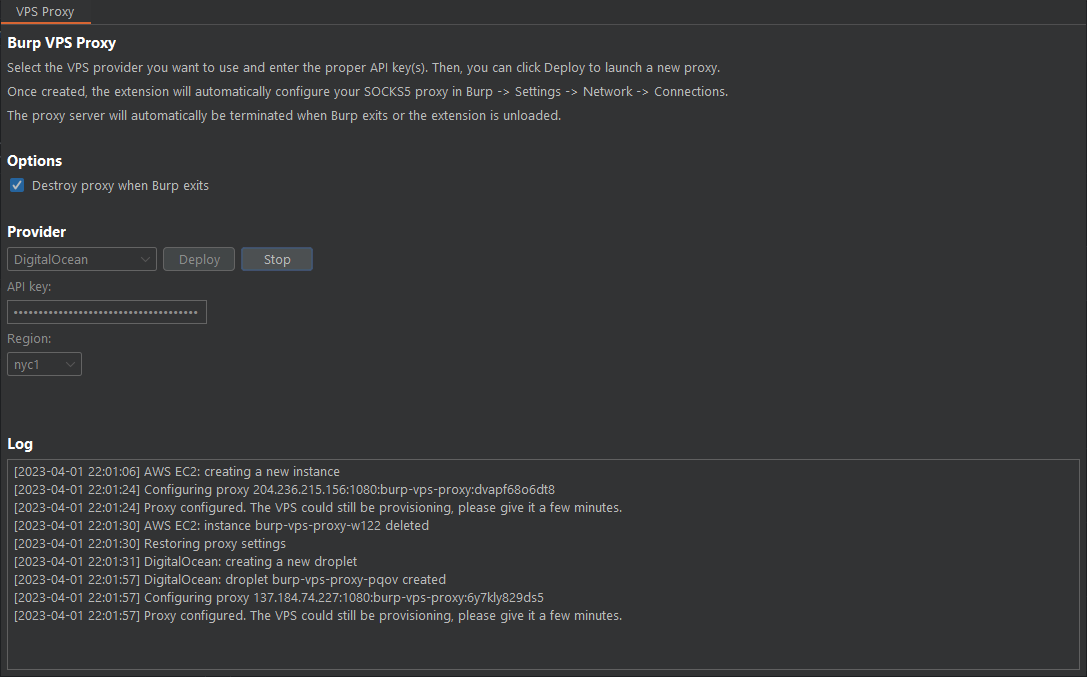
 d3mondev/burp-vps-proxy
이 Burp Suite 확장 프로그램은 널리 사용되는 클라우드 서비스에서 업스트림 SOCKS5 프록시를 자동으로 생성하고 삭제할 수 있게 해줍니다.

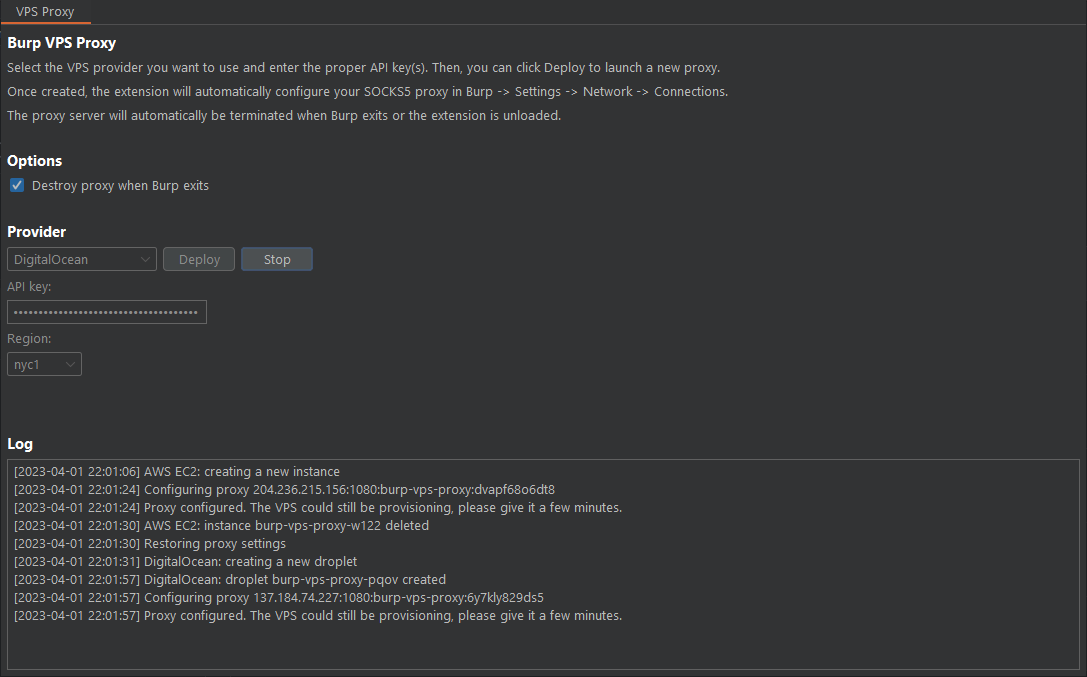


Burp VPS Proxy는 Burp Suite 내에서 인기 있는 클라우드 제공업체에 업스트림 SOCKS5 프록시를 자동으로 생성하고 삭제할 수 있게 해주는 Burp Suite 확장 프로그램입니다. 생성된 프록시를 사용하도록 Burp를 자동으로 구성하여 모든 아웃바운드 트래픽이 클라우드 IP 주소에서 나오게 합니다. 이는 침투 테스트 및 버그 바운티 헌팅을 수행하는 동안 기본 IP 주소가 널리 사용되는 WAF에 블랙리스트로 등록되는 것을 방지하는 데 유용합니다.
Burp VPS Proxy는 @honoki의 훌륭한 DigitalOcean Droplet Proxy for Burp Suite 아이디어에서 영감을 받았습니다.
유용하다고 생각하시나요? ⭐ GitHub에서 Star를 눌러주세요 — 큰 도움이 됩니다!
릴리스 페이지를 방문하여 최신 burp-vps-proxy.jar 파일을 다운로드하세요.
Burp Suite에서 Extensions 탭으로 이동하여 Add를 클릭하세요. 확장 프로그램 유형을 Java로 설정하고 burp-vps-proxy.jar 파일을 선택하세요.
로드되면 Burp의 새 VPS Proxy 탭을 통해 확장 프로그램에 액세스하세요. 제공업체를 선택하고 API 키를 설정한 다음 Deploy를 클릭하세요.
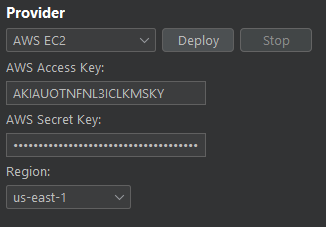
확장 프로그램은 비용을 최소화하기 위해 t4g.nano 인스턴스 유형을 사용합니다. 모든 리전이 이 인스턴스 유형을 지원하는 것은 아닙니다. 또한 선택한 리전에 포트 1080 연결을 허용하는 burp-vps-proxy라는 보안 그룹을 생성합니다.
확장 프로그램을 구성하려면 AWS Access Key와 AWS Private Key가 필요합니다. 또한 키 페어가 최소한 다음 권한에 대한 액세스를 제공하는지 확인해야 합니다:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "EC2Permissions",
            "Effect": "Allow",
            "Action": [
                "ec2:RunInstances",
                "ec2:TerminateInstances",
                "ec2:DescribeInstances",
                "ec2:DescribeImages",
                "ec2:DescribeRegions",
                "ec2:CreateTags",
                "ec2:CreateSecurityGroup",
                "ec2:DescribeSecurityGroups",
                "ec2:AuthorizeSecurityGroupIngress"
            ],
            "Resource": "*"
        }
    ]
}
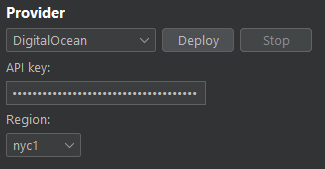
Digital Ocean은 보안 연구원, 침투 테스터 및 버그 바운티 헌터 사이에서 인기 있는 VPS 제공업체입니다. 아직 계정이 없다면 내 추천 링크를 사용해 가입하면 $200 상당의 무료 크레딧을 받을 수 있습니다:

API 키를 생성하여 Burp VPS Proxy 확장 프로그램에 입력해야 합니다.
드롭릿이 생성된 후 프로비저닝에 시간이 걸릴 수 있습니다. 인스턴스가 실행된 후 몇 분 정도 기다리세요.
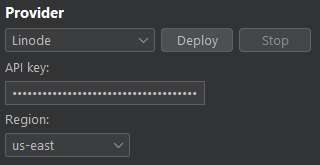
API 키를 생성하여 Burp VPS Proxy 확장 프로그램에 입력해야 합니다. 이는 Linode 대시보드의 프로필에서 "My Settings -> API Tokens" 섹션에서 수행할 수 있습니다. 이 키를 Personal Access Token이라고 합니다.
API 키에 "Linodes"에 대한 읽기/쓰기 권한이 있는지 확인하세요.
프로비저닝은 SSH를 통해 수행되며, 일반적으로 확장 프로그램이 알리면 바로 프록시를 사용할 수 있습니다.
이 확장 프로그램의 작성자와 기여자는 이 소프트웨어와 관련하여 클라우드 제공업체를 사용함으로써 발생하는 모든 비용, 손해 또는 결과에 대해 어떠한 책임도 지지 않음을 명시합니다.
동의 없는 대상을 공격하는 것을 포함하여 이 프로그램을 승인되지 않았거나 불법적인 활동에 사용하는 것은 엄격히 금지됩니다. 사용자는 모든 해당 법률과 규정을 준수해야 합니다. 개발자와 기여자는 이 소프트웨어로 인해 발생하는 오용, 손상 또는 피해에 대해 어떠한 책임도 지지 않습니다. 이 프로그램을 윤리적이고 합법적인 방식으로 사용하는 것은 사용자의 책임입니다.
이 저장소의 콘텐츠는 GNU General Public License v3.0(GPLv3)에 따라 라이선스가 부여됩니다.
