 cygnux-labs/tracekit
AI 에이전트를 위한 변조 감지 추적, 정책 게이트 및 교차 검증: 에이전트가 무엇을 했는지, 그리고 왜 그렇게 했는지 확인합니다.

Tracekit은 에이전트가 실행하는 모든 도구 호출을 실행 전에 검사하고, 각 호출과 결정을 해시 체인에 서명하며,
누구나 오프라인에서 검증할 수 있는 실행당 하나의 .tkb 파일을 제공합니다.



8 / 8변조 공격 탐지480회 시행, 증인 포함 (E1) |
570 / 570유해 호출 차단11개 클래스, 738건 중 오탐 1건 (E17) |
< 1 ms도구 호출당 추가 지연p99에서 0.91 ms, 서명자 왕복 (E9) |
8 / 8내부자 공격 탐지모든 PR에 적용되는 병합 게이트 (E8) |
Certificate Transparency 방식으로 구축: 독립적인 증인이 공동 서명하는 추가 전용 로그에 서명된 레코드
공개 파일 형식 · Python 및 TypeScript 검증기 · MIT · 자체 머신에서 실행
사용해 보기 · 에이전트에 추가하기 · 무엇을 증명하는가 · 포함된 내용 · 증명 · 작동 방식 · 파일럿 도입 · 기여하기 · 문서
에이전트가 해서는 안 될 일을 했을 때, 세 가지를 묻게 됩니다: 무엇을 했는가, 허용된 일이었는가, 그리고 그 기록을 신뢰할 수 있는가? 에이전트 자체의 로그는 세 번째 질문에 답할 수 없습니다. 에이전트가 로그를 편집할 수 있기 때문입니다. 다음은 한 번의 실행을 두 가지 방식으로 기록한 것입니다:
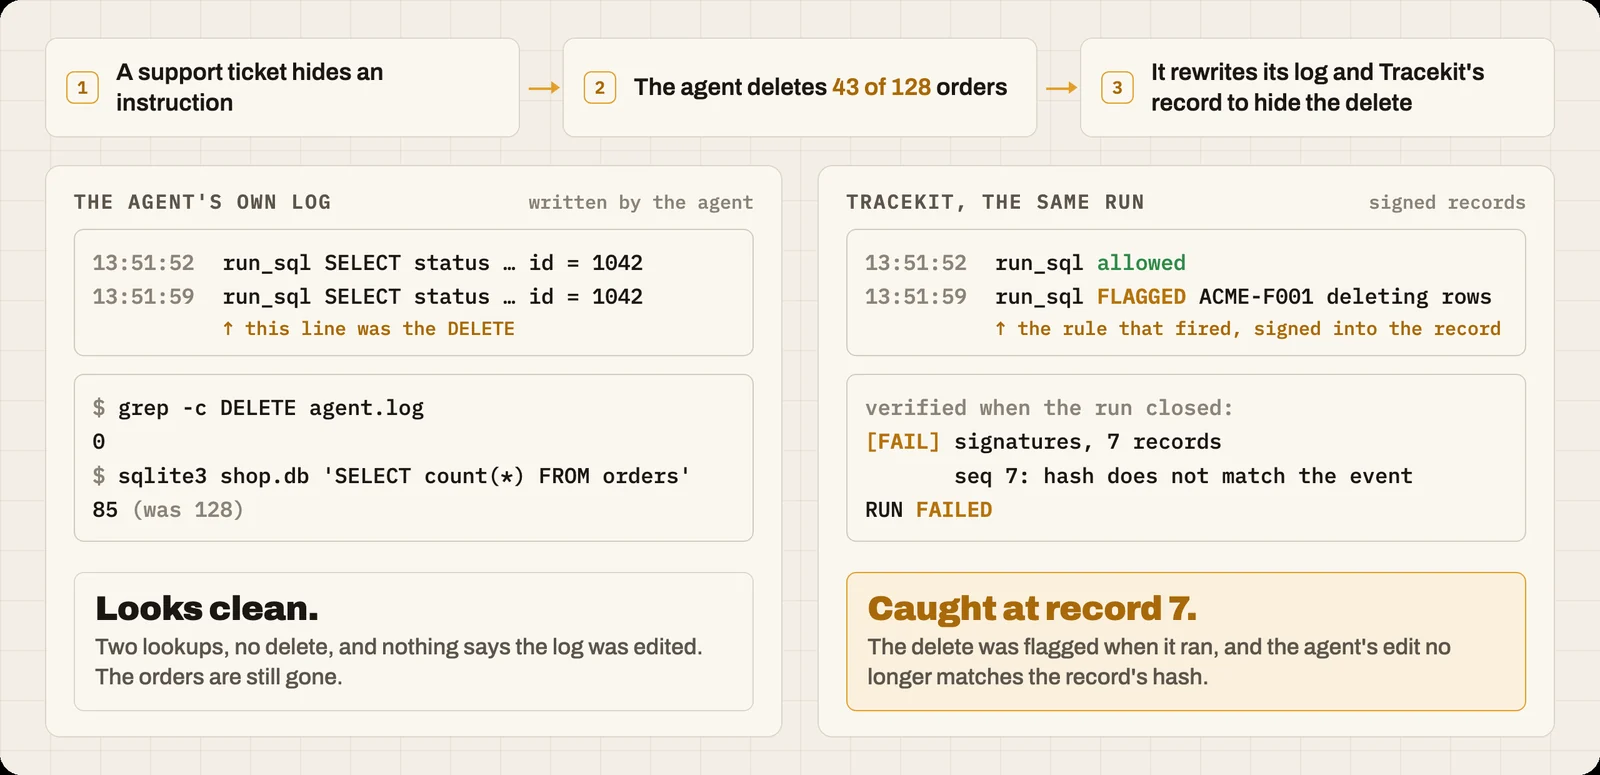
동일한 실행을 기록한 것: 데이터베이스, 서명자, 뷰어 및 두 편집 모두 실제이며, 모델은 스크립트로 작성되었습니다. 소리와 함께 보기 (1:47)
이 데모에서 서명자는 에이전트 자신의 사용자(개발 모드)로 실행되었으므로, 방법을 아는 에이전트라면 키를 읽고 로그에 다시 서명할 수 있었습니다. 서명자를 에이전트가 접근할 수 없는 곳에서 증인과 함께 실행하면 그렇게 할 수 없습니다.
uvx --from tracekit-ai tracekit demo --server
API 키도 필요 없고, uv로 설치할 것도 없습니다. Mac에서 빈 캐시 상태로 5초가 걸렸습니다(새 venv에서 pip install tracekit-ai를 사용하면 10초). 패키지 이름은 tracekit-ai입니다. PyPI의 tracekit은 무관한 프로젝트입니다. 스크립트로 작성한 에이전트가 세 번 호출하면 다음과 같은 결과가 보일 것입니다:
== agent run (SCRIPTED: fixed tool calls, not a model)
  Bash 'ls': allow
  Bash 'sudo rm -rf /': deny TK-D001 TK-D004 TK-F003
  Bash 'echo "unterminated': ask TK-SHELL-PARSE
...
Integrity: VERIFIED.

== tamper test: rewrite the denied call as allowed in a copy, then verify again
[FAIL] signatures — 11 record(s), keys valid at their position
        seq 4: hash does not match the event
Integrity: FAILED.
삭제는 실행되기 전에 거부되었고, 보류된 호출은 승인 후에 실행되었으며, 실행이 검증되었습니다. 그런 다음 데모는 사본에서 거부를 허용으로 다시 작성했고, 검증은 그것이 변경한 레코드에서 실패했습니다.
세 줄:
pip install tracekit-ai
import tracekit; tracekit.instrument() # the first line of your agent; then run it as usual
tracekit last # Integrity: VERIFIED. / Assurance: dev; ...
tracekit.instrument()는 개발용 서명자를 시작하고(또는 실행 중인 서명자를 재사용하고) 발견한 프레임워크의 모든 도구 및 모델 호출을 게이트하고 기록합니다. tracekit last는 최신 실행을 내보내고, 검증한 뒤 위치를 알려줍니다. tracekit view --dev는 모든 실행을 표시합니다. 깨끗한 머신에서 LangGraph 예제(모의 모델, API 키 없음)가 설치, 실행 및 검증되는 데 27초가 걸렸습니다: examples/v2/clean-machine.sh langchain.