 cr4sh/windowsregistryrootkit
Windows 레지스트리 값 데이터 내부에 상주하는 커널 루트킷

Windows 레지스트리 값 데이터 내부에 상주하는 커널 루트킷. 제작: Oleksiuk Dmytro (일명 Cr4sh)
http://twitter.com/d_olex http://blog.cr4.sh [email protected]
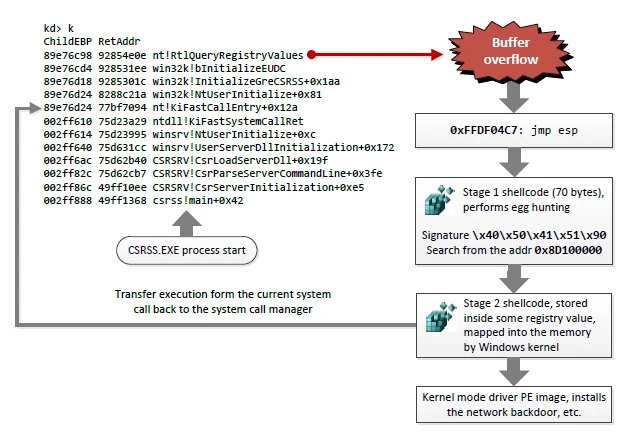
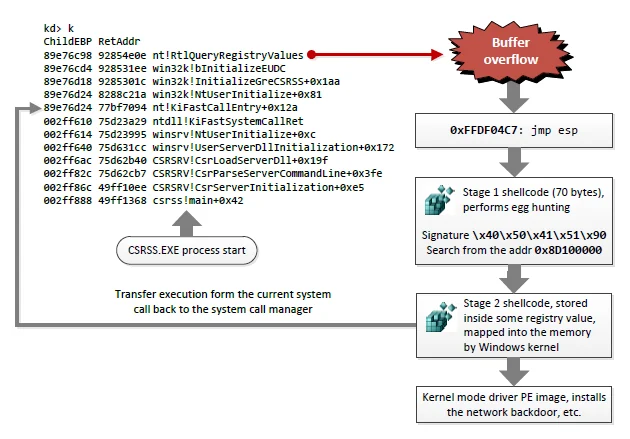
이 루트킷은 win32k.sys의 제로 데이 취약점(win32k!bInitializeEUDC() 함수의 버퍼 오버플로)을 이용하여 OS 시작 시점에 코드를 실행합니다.
기능:
NDIS 기반 네트워크 백도어 (+ meterpreter/bind_tcp).
알려지지 않은 실행 코드 탐지를 피하기 위해, 일부 기본 Windows 드라이버의 폐기 가능한(discardable) 섹션 위로 자신을 메모리에 옮깁니다.
공개된 안티루트킷 도구로는 완전히 탐지할 수 없습니다.
Windows 7 (SP0, SP1) x86에서 동작합니다.
이 루트킷은 원래 제 강연을 통해 ZeroNights 2012 컨퍼런스에서 처음 발표되었습니다. 자세한 내용은 슬라이드와 영상을 참고하십시오: https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf
