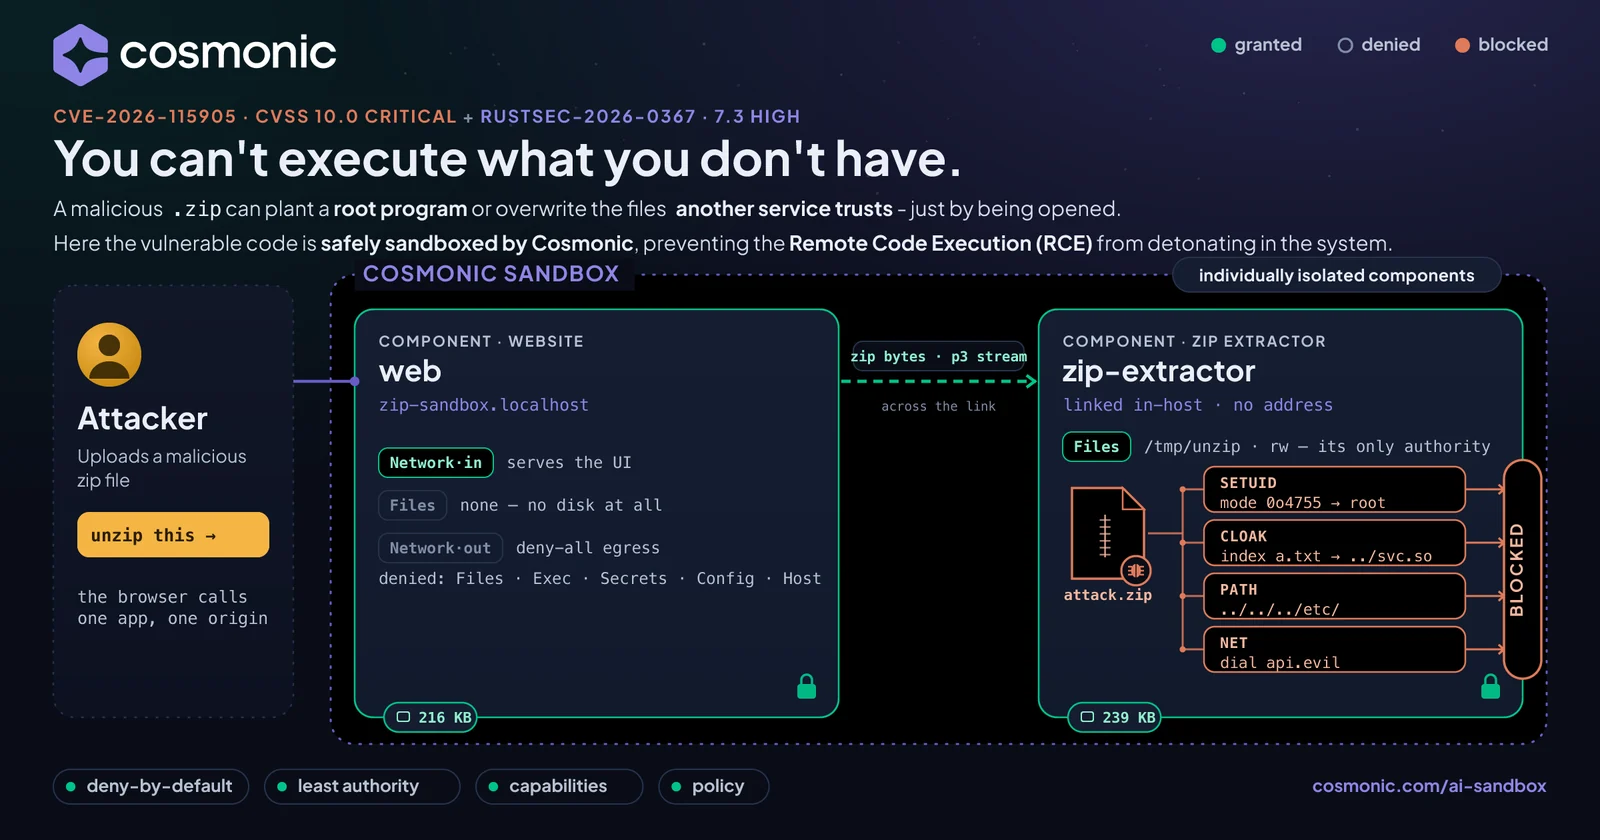
라이브 데모: 동일한 취약한 Rust zip 크레이트(RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip cloaking)를 기본 거부 방식의 Cosmonic WebAssembly 샌드박스로 격리한 데모입니다.

Cosmonic 블로그에서 전체 이야기 읽기: 샌드박스로 원격 코드 실행 차단하기
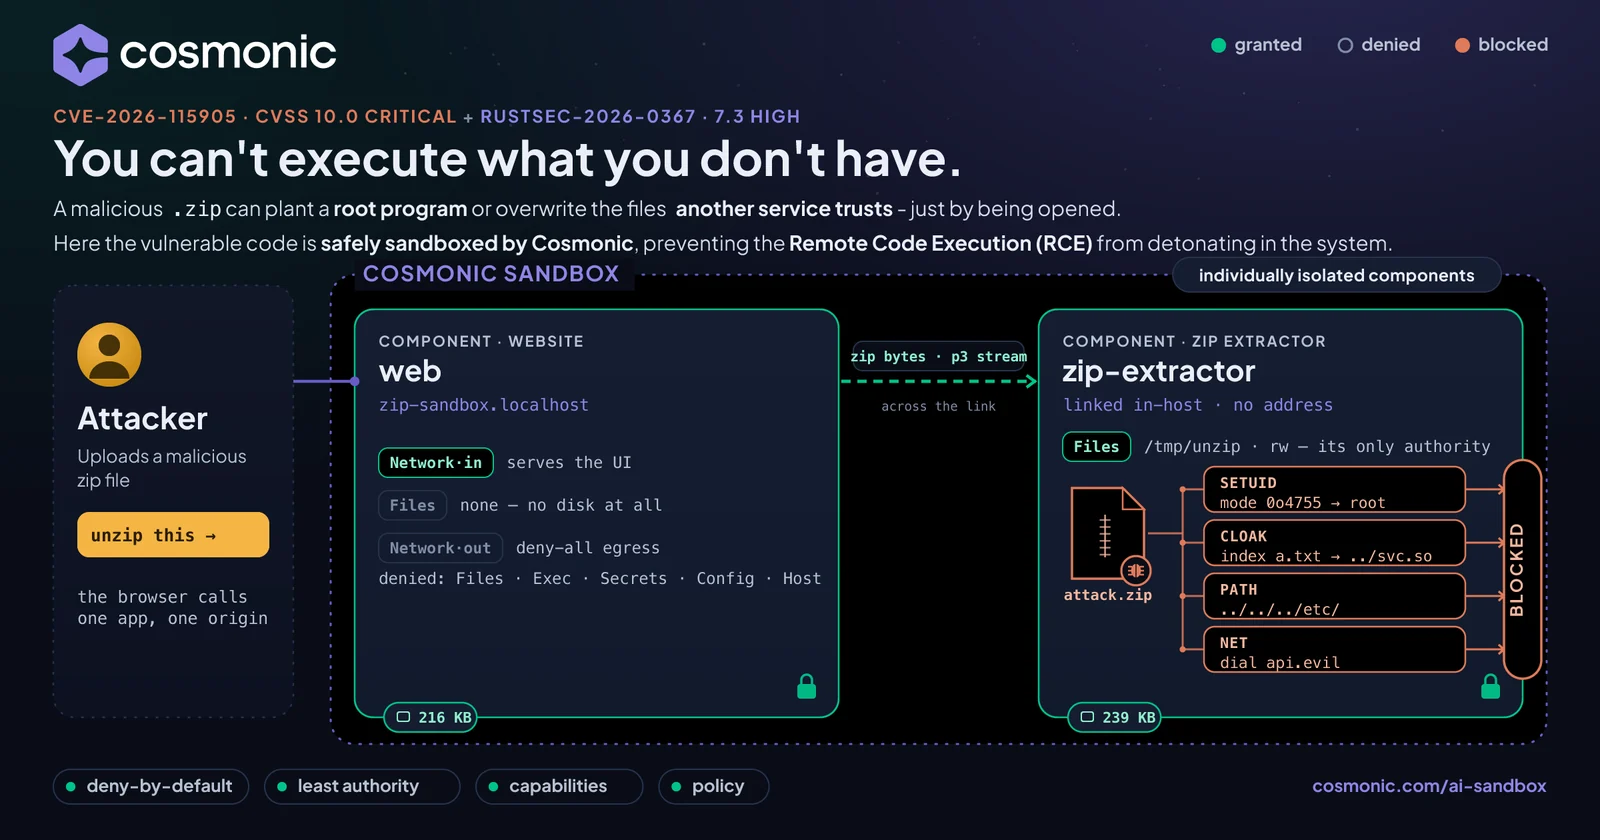
Rust zip 크레이트는 9일 간격으로 두 건의 심각한 취약점을 배포했으며, 그중 하나는 CVSS 10.0이었다.
이 저장소는 바로 그 취약한 코드를 패치 없이, 기본 거부(deny-by-default) 방식의
Cosmonic 샌드박스 안에서 실행하며, 실제로 조작된 아카이브를 공격 대상에 발사할 수 있게 해준다. 모든
공격이 실행된다. 그러나 어느 것도 아무것도 할 수 없다.
단계별 안내: 샌드박스된 zip 추출기 (문서 둘러보기)
가지고 있지 않은 것은 실행할 수 없다. 샌드박스는 공격을 인식할 필요가 없다. 샌드박스는 아무것도 없는 상태에서 시작하여 코드에 당신이 부여한 권한만 건네준다. 여기서는 임시 폴더 하나와 네트워크 없음이다. 안전한 에이전트 플랫폼의 원칙을 참고하라.
데모 페이지에는 시나리오마다 빨간 버튼이 하나씩 있다. 각 버튼은 실제로 조작된 아카이브를 샌드박스로 스트리밍한다. 아무것도 패치되지 않는다.
| 버튼 | 취약점 | 조작된 아카이브가 하는 일 | 샌드박스 안에서 |
|---|---|---|---|
| 버그 1: setuid 비트 | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | 세 개의 항목이 setuid, setgid, sticky 비트를 지닌다. Unix 추출기에서는 추출된 파일에 루트 수준의 권한을 부여했을 것이다. | 세 비트 모두 보고서에 도달하지만, 적용되는 것은 하나도 없다. |
| 버그 2: zip slip | CWE-22 / CWE-59 · 심볼릭 링크를 통한 zip slip | 폴더 밖의 알려진 경로를 겨냥한 세 개의 심볼릭 링크 항목: /etc/cron.d, /root/.ssh/authorized_keys, /tmp. zip 8.6.0은 ../ 이름을 거부하지만, Unix에서 그 extract()은 이 링크들을 검사 없이 심는다. | 세 개 모두 대상 텍스트를 담은 일반 파일로 남으며, 링크는 존재하지 않는다. |
| 버그 3: zip 클로킹 | CVE-2026-115905 · zip 클로킹 · CVSS 10.0 | 중앙 디렉터리는 스캐너에게 release-notes.txt를 보여주지만, 로컬 헤더는 크레이트의 스트리밍 추출기에게 home/you/.ssh/authorized_keys를 쓰라고 지시한다. | 클로킹된 쓰기는 그대로 수행되지만 /tmp/unzip라는 일회용 폴더 안에 남는다. |
| 모든 공격 실행 | 세 가지 동시에 | 위의 모든 공격을 담은 아카이브 하나. | 위의 모든 것이 함께 격리된다. |
다른 ID를 찾고 있다면: RUSTSEC-2026-0367은 GHSA-vv5m-jxxh-4627(CWE-732)이고, CVE-2026-115905는 GHSA-m665-v7pm-7grj(CWE-436)이다.
두 권고 모두 여기서 의도적으로 사용한 버전인 zip 8.6.0에 영향을 준다. 자신의 코드에서는
zip 9.0.5로 업그레이드하라, 이 버전이 둘 다 수정한다.
Cosmonic Desktop을 설치하라. 이 프로그램은 WebAssembly 컴포넌트를
macOS, Windows, Linux에서 샌드박스된 워크로드로 실행하며, 127.0.0.1:8200에서 수신 대기한다.
매니페스트를 적용하라. deploy/zip-sandbox.workload.yaml는
두 컴포넌트를 ghcr에서 다이제스트로 고정하므로 빌드할 것이 없다. 가장 쉬운 방법은 Desktop의 MCP 서버에
연결된 AI 어시스턴트를 사용하는 것이다
(코딩 에이전트 연결):
"
deploy/zip-sandbox.workload.yaml을 Cosmonic Desktop에 적용한 다음 상태를 보여줘."
또는 매니페스트를 Desktop의 상태 디렉터리 아래 workloads/default/zip-sandbox.yaml에 복사하라
(cosmonicd paths가 이를 출력한다).
http://zip-sandbox.localhost:8200/를 열고 빨간 버튼을 누르라. 시나리오마다 하나씩 있으며, 또는 자신의 zip을 업로드하라.
한 가지 주의점. 추출기에는
/tmp/unzip볼륨이 필요하다. Desktop의 빠른 배포 경로 (cosmonic dev, 초안 게시, 이미지 링크 붙여넣기)는 이미지만으로 스펙을 만들고volumes섹션을 버리며, 그러면 추출기는"sandbox unavailable"로 응답한다. 매니페스트를 적힌 그대로 적용하라.
각 시나리오에는 API 모드와 다운로드 가능한 아카이브가 있어 원시 바이트를 검사할 수 있습니다:
| 시나리오 | 실행 | 아카이브 다운로드 |
|---|---|---|
| 버그 1: setuid 비트 | /run?mode=suid (기본값) | /suid.zip |
| 버그 2: zip slip | /run?mode=slip | /slip.zip |
| 버그 3: zip cloaking | /run?mode=cloak | /cloak.zip |
| 모든 공격 실행 | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
mode=all의 포함된 실행 결과는 다음과 같습니다:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/은 동일한 취약한 crate를 macOS 또는 Linux에서 샌드박스 없이 직접 실행하는 작은 CLI로, 공격이 성공하는 모습을 먼저 직접 확인할 수 있습니다. Rust 툴체인이 필요합니다.
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
버그 1은 VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction로 끝나며, 추출된 파일의 ls -l은 -rwsr-xr-x를 보여줍니다. 버그 3은 스캐너가 release-notes.txt을 보는 반면 스트리밍 추출기는 config/app.conf를 기록하는 것을 보여줍니다. 동일한 코드, 동일한 종류의 아카이브이며, 유일한 차이는 코드에 전달된 대상입니다.
하나의 워크로드, 두 개의 WebAssembly 컴포넌트, 각각 자체 샌드박스와 자체 권한 부여를 가집니다. web는 호스트 내부의 라이브 stream<u8>을 통해 업로드된 아카이브를 extractor으로 스트리밍하며, 브라우저는 오직 web과만 통신합니다.
| 컴포넌트 | 파일 시스템 | 네트워크 | HTTP | 역할 |
|---|---|---|---|---|
web | 없음 | 이그레스 없음 | wasi:http/handler 제공 | UI 및 업로드; 아카이브를 절대 저장하지 않음 |
extractor | /tmp/unzip만 (임시) | 이그레스 없음 | 없음, 링크를 통해서만 접근 가능 | 취약한 크레이트를 사용한 압축 해제 |
이러한 권한 부여가 곧 완화책의 전부입니다:
wasm32-wasip2으로 컴파일되며, 이는 Unix 타깃이 아니므로 크레이트의 #[cfg(unix)] 권한 코드는 컴파일에서 제외됩니다. 비트는 도착하고 보고서에도 표시되지만, 이를 적용할 수 있는 것은 아무것도 없습니다./tmp/unzip뿐입니다.allowedHosts: []을 포함합니다.조작된 아카이브는 무기화되지 않았습니다: 그 내용은 무해한 텍스트입니다. 권한 비트와 엔트리 이름만이 적대적이며, 실제 권한 상승은 전혀 수행되지 않습니다.
동일한 매니페스트는 Cosmonic Control을 사용하여 Kubernetes에서 변경 없이 실행되며, 여기서 어드미션 정책으로 이러한 권한 부여를 강제할 수 있습니다. 클러스터 보안을 참조하세요.
퀵스타트는 ghcr에서 미리 빌드된 이미지를 가져옵니다
(ghcr.io/cosmonic-labs/demo-zip-rce-sandbox/web 및 .../extractor). 다시 빌드하려면:
cd cosmonic-app/web       && cargo build --target wasm32-wasip2 --release
cd ../extractor           && cargo build --target wasm32-wasip2 --release
# publish (bump the tag, then update the digest in deploy/zip-sandbox.workload.yaml)
wash oci push ghcr.io/cosmonic-labs/demo-zip-rce-sandbox/web:<tag> \
  cosmonic-app/web/target/wasm32-wasip2/release/zip_sandbox_web.wasm
Cosmonic Desktop의 Preflight 검사는 rustc, wasm32-wasip2 대상 및 wash를 자동으로 설치합니다.
.
├── deploy/zip-sandbox.workload.yaml   one workload, two components (ghcr images, pinned by digest)
├── cosmonic-app/
│   ├── wit/                           cosmonic:zip-demo/extraction, the stream link
│   ├── web/                           UI component: crafts and streams the archives
│   └── extractor/                     unzip component: the vulnerable crate, one folder, no network
├── native-demo/                       CLI that runs the same bugs with no sandbox (macOS, Linux)
└── docs/images/                       hero image
에이전트 샌드박스 선택하기 · 기본적으로 거부 · 최소 권한 · 주변 권한보다 기능
질문이 있거나 이 내용이 깨지는 사례가 있나요? wasmCloud Slack에서 저희를 찾아주세요.