
 completetech-security/sonicwall-sma1000-cve-2026-102258-check
CVE-2026-102258에 대한 오프라인 SonicWall SMA1000 증거 검사기. 빌드 및 구성 증거를 보고합니다. 독립 실행형 Python; JSON/CSV/HTML 보고서; 익스플로잇 페이로드 없음.





CVE-2026-102258 전용 독립형 오프라인 검사기: SonicWall SMA1000 어플라이언스(모델 6210, 7210, 8200v)의 AMC에 존재하는 저장형 크로스 사이트 스크립팅(XSS) 취약점입니다.
이 검사기는 사용자가 제공한 빌드와 인벤토리를 읽어 벤더가 공개한 버전 표와 비교합니다. 대상에 접속하지 않으며 익스플로잇 페이로드도 전송하지 않습니다. 누락되었거나, 조건이 붙은, 사용자 지정, 상충, 또는 범위를 벗어난 증거는 unknown으로 남습니다.
저장소를 클론한 디렉터리에서 다음을 실행하십시오:
# Classify one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102258_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a script-free HTML report
python sonicwall_sma1000_cve_2026_102258_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options
python sonicwall_sma1000_cve_2026_102258_check.py --help

# Run the local-only test suite
python -m unittest -v
합성 인벤토리는 의도적으로 발견 사항과 미확인 항목을 포함하므로, 예시 명령은 종료 코드 1로 종료됩니다. --output은 --force를 추가하지 않는 한 기존 report.html을 덮어쓰지 않습니다.
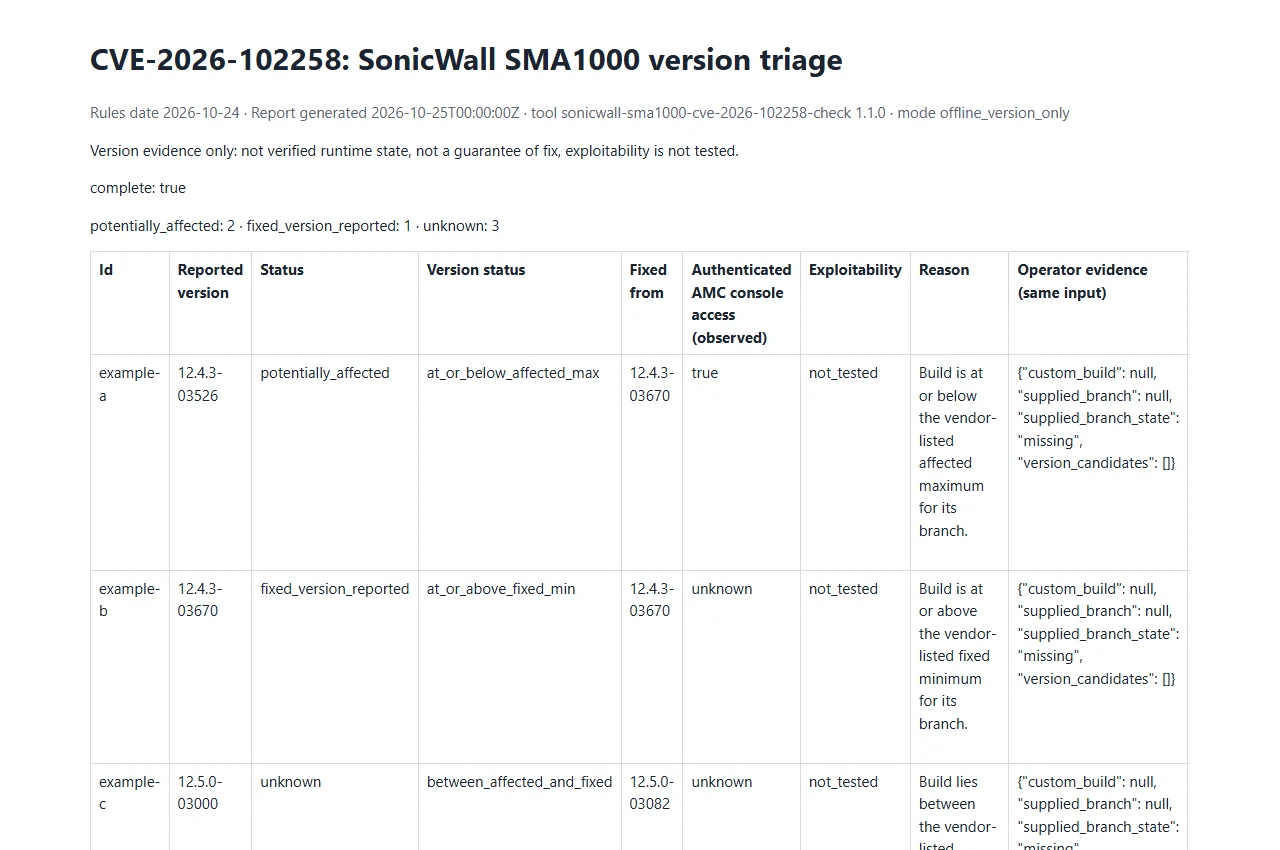
합성 예시 보고서 열기. 예시 데이터일 뿐이며, 실제 평가가 아닙니다.
규칙은 2026-10-24 기준이며 SonicWall의 제품 공지(SNWLID-2026-0017)에서 가져왔습니다.
| 브랜치 | 영향받는 버전 범위 | 수정된 버전 |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
unknown으로 처리되며, 다른 브랜치와 파싱할 수 없는 모든 값도 마찬가지입니다.12.4.3-3526처럼 자릿수가 채워지지 않은 빌드는 빌드 번호로 읽습니다. 자세한 내용은 참조를 참고하세요.python sonicwall_sma1000_cve_2026_102258_check.py [--version BUILD] [--branch BRANCH] [--model MODEL]
[--authenticated-console-access true|false|unknown] [--inventory FILE] [--csv-list FILE]
[--format json|csv|html] [--output FILE] [--force] [--strict]
--version, --inventory 또는 --csv-list 중 최소 하나가 필요합니다. 그렇지 않으면 실행은 운영 오류가 됩니다.
| 옵션 | 목적 |
|---|---|
--version BUILD | 엄격한 형식 <major>.<minor>.<patch>-<build>로 보고된 빌드 (반복 가능). |
--branch BRANCH | --version 값에 대한 선택적 브랜치 교차 확인. 빌드와 일치하지 않는 브랜치는 unknown을 반환합니다. |
--model MODEL | --version 값에 대한 선택적 모델 (6210, 7210 또는 8200v). 커버되지 않는 모델은 unknown을 반환합니다. |
--authenticated-console-access | --version 값에 대한 운영자 관찰 (true, false 또는 unknown, 기본값 unknown). 버전 평가를 변경하지 않습니다. |
--inventory FILE | JSON 인벤토리: schema_version: 1을 가진 항목의 객체 또는 배열 (반복 가능). |
--csv-list FILE | version을 포함하는 헤더가 있는 CSV 목록 (반복 가능). |
--format | json (기본값), csv 또는 html. |
--output FILE | 보고서를 stdout 대신 파일에 씁니다. --force가 주어지지 않는 한 기존 파일은 덮어쓰지 않습니다. |
--force | --output이 기존 파일을 덮어쓰도록 허용합니다. |
--strict | unknown 결과를 종료 상태에 대한 발견 사항으로 계산합니다. |
입력 규칙 요약 (참조에 전체 스키마가 있음):
v, 프리릴리스 또는 벤더 접미사 없음. ASCII 공백, 탭, CR 및 LF만 트리밍됩니다.id (또는 label), version, version_candidates, branch, model, authenticated_console_access 및 custom_build를 허용합니다. 잘못된 타입이나 스키마 버전은 운영 오류입니다.unknown입니다.--force를 사용하더라도 보고서 출력이 될 수 없습니다. 새 출력 경로를 사용하세요.실제 인벤토리, 보고서 및 대상은 버전 관리 외부에 보관하세요.
각 결과에는 status가 있습니다:
status | 의미 |
|---|---|
potentially_affected | 나열된 브랜치에 대해 나열된 영향받는 최대값 이하. 익스플로잇 가능성이 확인된 것은 아님. |
fixed_version_reported | 나열된 수정 최소값 이상. 패치 상태의 보장은 아님. |
unknown | 그 외 모든 경우. 절대 안전하지 않음. |
더 세분화된 version_status가 이유를 설명합니다: at_or_below_affected_max, at_or_above_fixed_min, between_affected_and_fixed, branch_not_covered, version_not_disclosed, malformed_version, conflicting_versions, custom_build, product_not_covered, branch_mismatch 및 malformed_branch.
exploitability는 항상 not_tested입니다.authenticated_console_access (인벤토리 관찰 또는 CLI 옵션)는 운영자가 보고한 인증된 AMC 콘솔 접근을 기록합니다. 이는 도달 가능성이나 유효 구성의 증거가 아니며 버전 평가를 변경하지 않습니다.reason, remediation, evidence_type (vendor_product_notice_version_table), evidence_confidence (분류된 빌드의 경우 reported_version_unverified, unknown의 경우 insufficient) 및 source_url이 포함됩니다.JSON (기본값), CSV 및 스크립트 없는 HTML은 동일한 평가를 공유합니다. HTML은 모든 값을 이스케이프하고, 스크립트를 포함하지 않으며, 제한적인 CSP 메타 태그를 포함합니다. CSV는 모든 셀을 인용하고 수식 같은 셀에는 '를 접두사로 붙입니다. CSV 출력은 보고서가 작성되기 전에 NUL 문자를 포함하는 값을 거부합니다 (운영 오류, 종료 2).
보고서는 참조에 명시된 추가적 schema-v1 계약을 사용합니다:






