 completetech-security/sonicwall-sma1000-cve-2026-102256-check
CVE-2026-102256용 오프라인 SonicWall SMA1000 증거 검사기. 보고된 빌드 및 구성 증거. 독립 실행형 Python; JSON/CSV/HTML 보고서; 익스플로잇 페이로드 없음.





CVE-2026-102256에 대한 오프라인, 버전 전용 트리아지: SonicWall SMA1000(모델 6210, 7210 및 8200v) 인증된 원격 코드 실행. 이 검사기는 운영자가 제공한 빌드 문자열과 인벤토리를 벤더가 공개한 버전 표와 비교하고 자산별로 세 가지 상태 중 하나를 보고합니다. 대상에 접속하거나 익스플로잇 페이로드를 전송하거나 익스플로잇 가능성을 테스트하지 않습니다.
누락되었거나, 조건부이거나, 사용자 정의되었거나, 상충되거나, 범위에 포함되지 않은 증거는 unknown으로 유지되며, unknown은 결코 깨끗한 결과가 아닙니다.
623862394d2de9e360a4c3c29e8e47105e3b71a8에서 번들로 제공되며, 런타임에 다른 검사기가 필요하지 않습니다.# Assess a single reported build
python sonicwall_sma1000_cve_2026_102256_check.py --version 12.4.3-03526
# Assess the synthetic inventory and write an HTML report
python sonicwall_sma1000_cve_2026_102256_check.py --inventory examples/inventory.example.json --format html --output report.html
# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102256_check.py --help
# Run the local-only tests
python -m unittest -v
합성 인벤토리는 의도적으로 발견 사항과 미확인 항목을 포함하므로, 해당 예제 명령은 종료 코드 1로 종료됩니다.
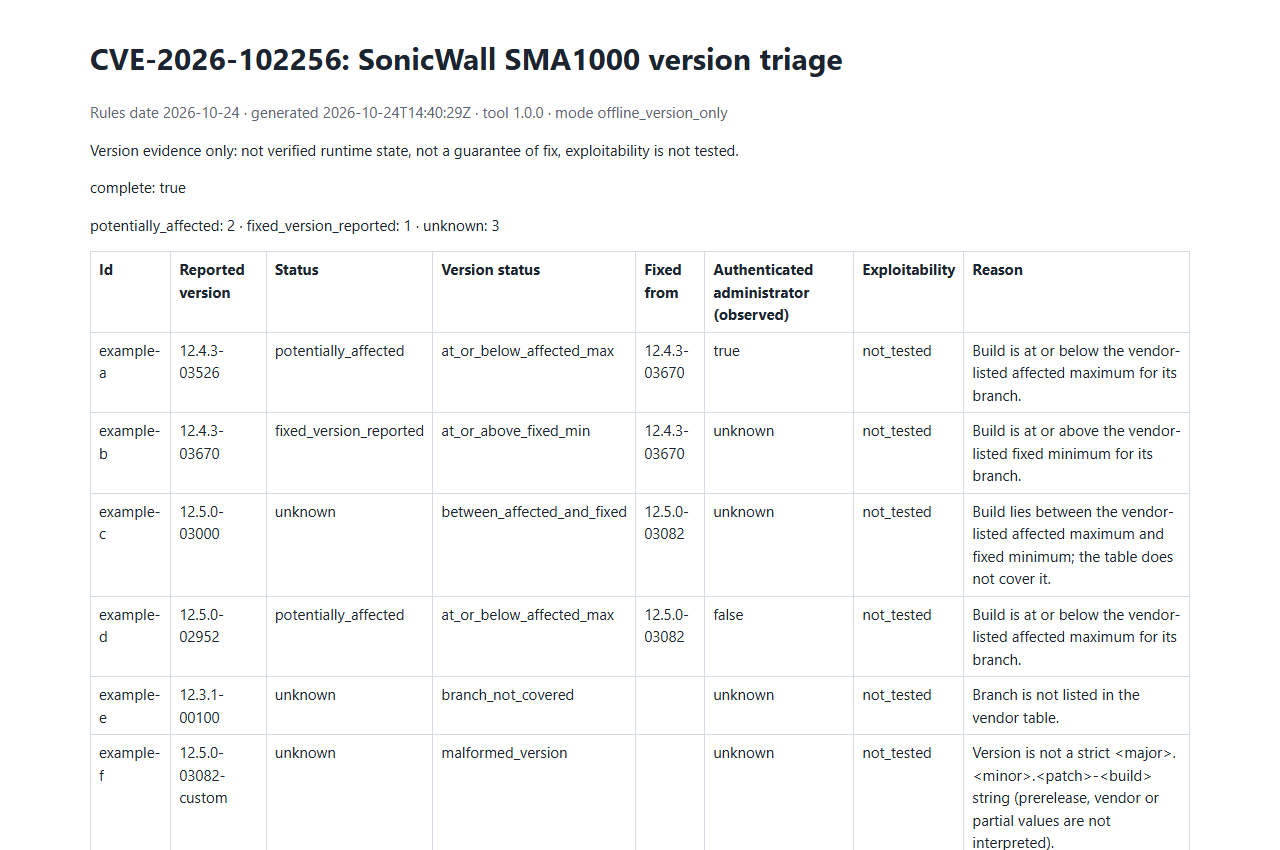
합성 예제 보고서 열기. 예제 데이터 전용이며, 실제 평가가 아닙니다.
| 브랜치 | 영향받는 최대 버전 | 수정된 최소 버전 |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
비교는 SMA1000 모델 6210, 7210, 8200v에 대해 정확히 해당 브랜치 내의 빌드 번호를 기준으로 수행합니다. 두 범위 사이의 간격에 있는 빌드, 다른 브랜치, 그리고 파싱할 수 없는 모든 값은 unknown입니다.
| 옵션 | 용도 |
|---|---|
--version BUILD | <major>.<minor>.<patch>-<build> 형식으로 보고된 빌드 (반복 가능). |
--branch, --model | 선택적 브랜치 교차 확인 및 --version 값에 적용되는 모델 (6210, 7210, 8200v). 브랜치가 일치하지 않거나 모델이 범위에 포함되지 않으면 unknown이 됩니다. |
--authenticated-administrator true|false|unknown | 결과와 함께 기록되는 운영자 관찰 사항이며, 버전 평가에는 절대 영향을 주지 않습니다. |
--inventory FILE | JSON 인벤토리 (객체 또는 배열, schema_version: 1; 반복 가능). |
--csv-list FILE | version 헤더 열이 있는 CSV 목록 (반복 가능). |
--format json|csv|html | 보고서 형식이며, json이 기본값입니다. HTML에는 스크립트가 없습니다. |
--output FILE | 보고서를 stdout 대신 파일에 기록합니다. --force가 주어지지 않는 한 기존 파일은 덮어쓰지 않습니다. |
--force | --output이 기존 파일을 덮어쓰도록 허용합니다. |
--strict | unknown 결과를 종료 상태에 대한 발견 사항으로 취급합니다. |
알아두면 좋은 입력 및 출력 규칙:
--force를 사용하더라도 보고서 출력이 될 수 없습니다. 새 출력 경로를 사용하세요. --force가 없으면 게시 과정에서 실행 중간에 나타난 대상을 절대 덮어쓰지 않습니다.'가 접두사로 붙고, 모든 셀은 따옴표로 감싸지며, CSV는 보고서를 작성하기 전에 NUL 문자를 거부합니다.전체 참조 문서는 인벤토리 스키마, CSV 입력, 불리언 값, 경계 의미론, 범위 및 덮어쓰기 방지 출력을 명시합니다.
JSON, CSV, HTML은 동일한 평가를 공유합니다.
status | 의미 |
|---|---|
potentially_affected | 나열된 브랜치의 나열된 영향받는 최대 버전 이하입니다. 악용 가능성이 확인된 것은 아닙니다. |
fixed_version_reported | 나열된 수정된 최소 버전 이상입니다. 패치 상태를 보장하는 것은 아닙니다. |
unknown | 그 외의 모든 경우입니다. 절대 안전하지 않습니다. |
exploitability는 항상 not_tested입니다.authenticated_administrator 관찰은 운영자가 제공한 것입니다. 이는 도달 가능성이나 유효 구성에 대한 증거가 아닙니다.version_status, fixed_version, reason, remediation, evidence_type, evidence_confidence, source_url도 포함되며, 보고서에는 schema_version, rules_date, sources, notice, complete가 포함됩니다. 전체 version_status 값 목록은 참조를 참조하세요.record_type=result 행은 자산 관찰입니다. 완료된 자산이 없으면 record_type=summary 행이 발견 사항을 만들어내지 않고 완전성, 스키마, 규칙 날짜, CVE 및 not_tested를 보존합니다.tool, tool_version, generated_at을 추가하며, 외부 KEV 필드도 포함합니다. 모든 결과와 비어 있거나 중단된 요약은 정규 보고서에서 이 값들을 복사합니다. 기존 열 위치와 수식 이스케이프는 유지됩니다.generated_at은 평가가 생성된 UTC 시간입니다. 이는 증거 수집 시간, 권고 검토 날짜 또는 배포된 패치 증명이 아닙니다.| 코드 | 의미 |
|---|---|
0 | potentially_affected 결과 없이 완료되었습니다. 알 수 없는 결과는 깨끗한 결과가 아닙니다. |
1 | 하나 이상의 potentially_affected 결과, 또는 --strict 사용 시 unknown이 하나라도 있는 경우. |
2 | 잘못되었거나 읽을 수 없는 입력, 또는 거부된 덮어쓰기와 같은 운영 또는 사용 오류입니다. 이는 평가 결과가 아닙니다. |
130 | 중단되었습니다. 완료된 결과는 가능한 경우 complete: false로 기록됩니다. |
중단 처리:
unknown으로 남습니다.출처 검토 2026-10-24:
저장소 문서:






