 completetech-security/netscaler-pitscaler-cve-2026-88772-check
CVE-2026-88772에 대한 오프라인 NetScaler ADC / Gateway 증거 검사기입니다. 보고된 펌웨어 및 구성 증거를 확인합니다. 독립 실행형 Python이며, JSON/CSV/HTML 보고서를 제공하고 익스플로잇 페이로드는 포함하지 않습니다.





CVE-2026-88772에 대해 보고된 NetScaler 빌드 및 DTLS 구성을 평가합니다
CVE-2026-88772 · 오프라인, 단일 파일, 의존성 없음
검증된 내장 권고 스냅샷을 사용하여 보고된 NetScaler ADC 및 Gateway 빌드와 제공된 DTLS 구성 내보내기를 CVE-2026-88772에 대해 평가하는 오프라인 단일 파일 검사기입니다.
**Python 3.10+**만 필요하며 그 외에는 아무것도 필요하지 않습니다. 패키지도, 네트워크 접근도, 동반 런타임 파일도 없습니다. netscaler_check.py를 복사하여 실행하세요. JSON, CSV 및 오프라인 HTML 보고서는 동일한 검증된 증거 레코드로부터 생성됩니다.
[!IMPORTANT] 이는 스캔이 아닌 증거 평가입니다. 제공된 빌드와 내보내기는 실제로 배포된 내용을 증명하지 않습니다. 보고된 수정 빌드는 검증된 패치가 아니며, 잠재적 노출은 확인된 악용 가능성이 아닙니다. 악용 가능성은 항상
not_tested입니다. 도달 가능성, 로컬 악용 및 사전 침해 여부는 테스트되지 않습니다. 누락되었거나 불완전하거나 지원되지 않는 증거는unknown으로 유지됩니다. 이 저장소는 하나의 CVE만 다루며, 인접한 NetScaler 취약점에는 자체 검사기가 필요합니다.
평가 권한이 있는 자산만 검사하고, 실제 인벤토리, 내보내기 및 보고서는 버전 관리에서 제외하세요.
요구 사항: Python 3.10+ (표준 라이브러리만). 아무것도 설치되지 않으며 네트워크에 접속하지 않습니다.
# One device, by reported build
python netscaler_check.py --product netscaler-adc --edition standard --version 14.1-73.36
python netscaler_check.py --product netscaler-adc --edition fips --version "13.1.37.279 FIPS"

# One device, with a complete exported configuration
python netscaler_check.py --product netscaler-gateway --edition standard --version 14.1-73.36 --config examples/dtls-disabled.conf --config-complete

# Inventory CSV, as JSON or as an offline HTML report
python netscaler_check.py --inventory examples/inventory.csv --format json
python netscaler_check.py --inventory examples/inventory.csv --format html --output report.html --brand "Example organization" --logo assets/logo.png
examples/에는 합성 데이터만 포함되어 있습니다. 출력 파일은 기존 파일을 덮어쓰지 않고 생성됩니다. 의도적으로 보고서를 교체하려면 --force를 사용하십시오. 입력과 제공된 로고는 --force를 사용하더라도 보호됩니다.
전체 CLI를 확인하려면 python netscaler_check.py --help를 실행하십시오. --version 또는 --inventory 중 정확히 하나가 필요합니다.
| 옵션 | 용도 |
|---|---|
--version BUILD | 단일 장치에 대해 보고된 정확한 빌드입니다. --product가 필요합니다. |
--product | netscaler-adc 또는 netscaler-gateway. |
--edition | unknown(기본값), standard, fips 또는 ndcpp. 분류를 위해서는 명시적으로 지원되는 에디션이 필요합니다. |
--deployment | self-hosted(기본값), vendor-managed 또는 unknown. 관리형 또는 알 수 없는 배포는 unknown으로 유지됩니다. |
--build-source | unknown(기본값), upstream, vendor 또는 custom. 벤더/커스텀 빌드는 업스트림 번호로 해제할 수 없습니다. |
--asset-id | 불투명한 보고서 식별자(기본값 device-0001). 호스트 이름이나 비밀 정보를 제공하지 마십시오. |
--config FILE, --config-complete | 장치의 로컬 내보내기 구성과 해당 장치에 대해 구성이 완전하다는 사용자의 단언입니다. |
--inventory CSV | 단일 --version 대신 장치의 CSV 인벤토리입니다. examples/inventory.csv를 참조하십시오. 장치별 옵션과 함께 사용할 수 없습니다. |
--format json|csv|html | 보고서 형식(기본값 json). |
--output FILE | stdout 대신 보고서를 원자적으로 작성합니다. --force가 주어지지 않는 한 기존 파일은 보호됩니다. |
--brand TEXT, --logo FILE | HTML 전용: 이스케이프된 조직 레이블과 최대 1 MiB의 선택적 PNG/JPEG/GIF/WebP 로고입니다. |
--fail-on-finding, --fail-on-unknown | 발견 사항 또는 해결되지 않은 증거가 일치할 때 종료 코드 1로 종료합니다. 종료 코드를 참조하십시오. |
업스트림 빌드는 정확한 숫자 형식 14.1-73.36을 가집니다. FIPS 및 NDcPP 빌드는 명시적 에디션과 함께 일치하는 FIPS 또는 NDcPP 접미사를 허용합니다. 사전 릴리스, 빌드 메타데이터, 여러 버전, 일치하지 않는 접미사 및 선행 0은 unknown으로 유지됩니다. 비교는 릴리스 브랜치나 에디션을 넘지 않습니다. 전체 문법은 참조에 있습니다.
의도된 장치를 포괄하는 경우에만 --config-complete(또는 CSV config_complete=true)와 함께 신뢰할 수 있는 내보내기를 제공하십시오. 이 플래그는 도구가 검증할 수 없는 운영자의 단언이며, 어떤 파일도 실행되지 않습니다. 지원되는 VPN add 명령은 DTLS를 기본적으로 ON으로 설정하며, 순서가 지정된 set 명령은 해당 서버만 재정의합니다. 누락되었거나, 불완전하거나, 형식이 잘못되었거나, 지원되지 않는 구성은 unknown으로 유지되며, 완전하고 모호하지 않은 지원되는 내보내기만이 DTLS 전제 조건이 없음을 입증할 수 있습니다. 문법은 의도적으로 좁게 설계되었으므로, 유효한 전체 어플라이언스 내보내기도 여전히 unknown을 생성할 수 있습니다. 부정적인 결과를 얻기 위해 줄을 제거하지 말고 전체 내보내기를 보존하십시오. 문법, 제한 및 정확한 동작은 참조에 있습니다.
인벤토리 입력은 하나의 헤더와 행당 하나의 장치로 구성된 UTF-8 CSV입니다(열: asset_id, product, version, edition, deployment, build_source, config_file, config_complete). config_file은 CSV 디렉터리 아래의 상대 경로입니다. 제한은 4 MiB, 1,000개 장치, 필드당 1,024자입니다. 보고서 자산 레이블과 정확한 유효 빌드 번호는 운영자가 제공한 사실입니다. 보고서를 공유하기 전에 검토하십시오. 열 규칙은 참조를 참조하십시오.
| 상태 | 이 검사기에서의 의미 |
|---|---|
unknown | 제공된 제품/버전/출처를 분류할 수 없습니다. |
potentially_affected | 보고된 버전이 검증된 수정 버전보다 낮으며, 유효 DTLS 상태가 확인되지 않았습니다. |
precondition_present | 영향을 받는 버전과 완전한 지원 내보내기가 DTLS 활성화를 나타냅니다. |
mitigated_configuration | 영향을 받는 버전이 여전히 기록되어 있으나, 제공된 완전한 내보내기가 DTLS 전제 조건이 없음을 나타냅니다. |
fixed_version_reported | 보고된 빌드가 해당 정확한 브랜치/에디션 내에서 검증된 수정 버전을 충족합니다. 패치 설치를 보장하지는 않습니다. |
이 계약은 검사기 제품군에 대한 다른 상태도 정의합니다. 이 오프라인 구현은 likely_exposed 또는 지원되지 않는 릴리스 주장을 출력하지 않습니다.
KEV 목록 및 벤더가 보고한 악용 여부는 별도의 외부 메타데이터입니다. CISA-ADP 기록은 2026-09-27에 KEV에 추가되었음을 나타냅니다. 어느 필드도 이 자산에 도달했거나 악용되었음을 의미하지 않습니다. 전체 카탈로그의 최신성은 보장되지 않습니다.
운영상의 실패(잘못된 입력, 리소스 제한, 출력 오류)는 종료 코드 2를 통해 보고되며, 평가 결과로 간주되지 않습니다.
이 스냅샷은 2026-10-23에 NetScaler 게시 공지 및 CNA/CISA-ADP 기록을 기준으로 검증되었습니다. 비교는 나열된 제품, 에디션 및 릴리스 브랜치 내에서만 이루어집니다.
| 제품 | 에디션 | 브랜치 | 수정 빌드 |
|---|---|---|---|
| ADC 또는 Gateway | Standard | 14.1 | 14.1-73.37 |
| ADC 또는 Gateway | Standard | 13.1 | 13.1-64.23 |
| ADC | FIPS | 14.1 | 14.1-73.37 FIPS |
| ADC | FIPS | 13.1 | 13.1.37.279 FIPS |
| ADC | NDcPP | 13.1 | 13.1.37.279 NDcPP |
이 브랜치의 이전 빌드는 영향을 받는 것으로 평가되며, 임계값 및 동일 브랜치의 이후 보고된 빌드는 fixed_version_reported입니다. 이는 패치 설치를 입증하지 않습니다. 벤더/커스텀 빌드, 벤더 관리 배포, 포함되지 않은 브랜치, 한정자 및 모호한 버전은 unknown으로 남습니다. 조치 전에 현재 벤더 게시 공지를 확인하십시오. 이 도구는 스냅샷을 자동으로 업데이트하지 않습니다.
--format html은 JSON 및 CSV와 동일한 검증된 증거 기록으로부터 단일 자체 포함 오프라인 파일을 생성합니다. 이 파일은 독자의 라이트 또는 다크 테마를 따릅니다.
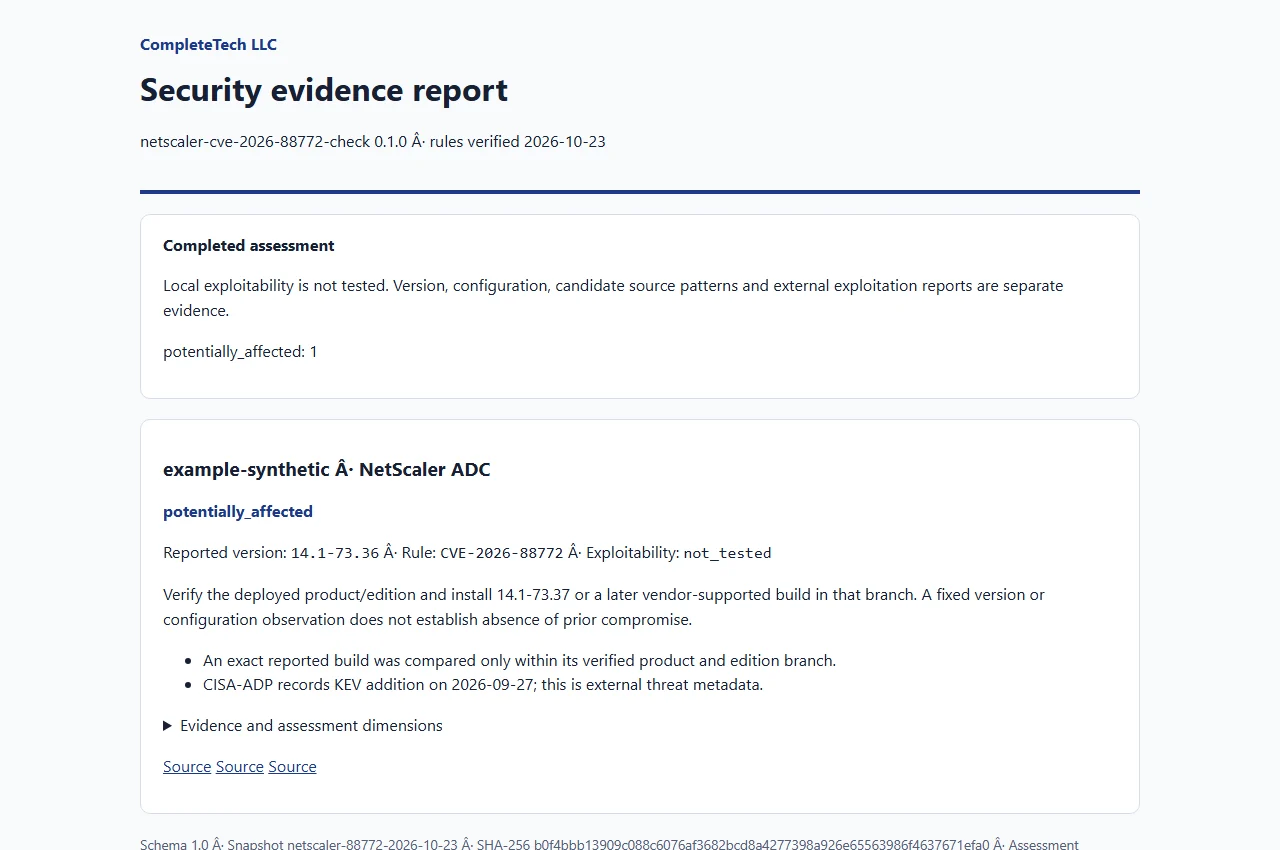
예약된 example-* 이름으로 만든 합성 예시입니다. HTML 보기.

