 completetech-security/flowise-cve-2026-69254-check
CVE-2026-69254용 오프라인 Flowise 증거 검사기. Flowise 버전 및 구성 증거. 독립 실행형 Python; JSON/CSV/HTML 보고서; 익스플로잇 페이로드 없음.





Flowise nodeVMOptions 샌드박스 재정의에 대한 오프라인 버전 분류
(CVE-2026-69254, GHSA-3769-jgqc-cxm7; npm 패키지 flowise 및 flowise-components).
flowise-cve-2026-69254-check는 CVE-2026-69254를 위한 단일 파일, 표준 라이브러리 기반 Python 3.10+ 점검 도구입니다.
보고된 flowise / flowise-components 버전, package-lock.json 항목, 또는 운영자가 작성한 소규모
인벤토리를 권고문의 영향받는 버전 및 수정된 버전과 비교하고, CSV, JSON 또는 오프라인 HTML 보고서를 작성합니다.
이 도구는 오프라인 전용입니다. JSON을 읽기만 하며, npm을 실행하지 않고, Flowise나 어떤 패키지 코드도 가져오거나 실행하지 않으며,
대상에 접속하지 않고, 커스텀 함수 코드를 어디에도 제출하지 않습니다. 권고문은 버전 기반이므로
네트워크 모드는 없습니다.
[!IMPORTANT] 버전 일치는 증거일 뿐 증명이 아닙니다.
potentially_affected는 악용 가능성이 확인되었다는 뜻이 아니며,fixed_version_reported는 실행 중인 프로세스가 패치되었다는 보장이 아닙니다. 모든 결과에는exploitability: not_tested가 포함됩니다. 잠금 파일은 설치 시 해석되는 내용을 설명할 뿐, 배포된 프로세스가 로드하는 내용을 설명하지 않습니다.
npm 또는 Flowise 설치가 필요하지 않습니다. 점검 도구는 단일 파일입니다.python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Python이 python3로 호출되는 시스템에서는 이를 대체하십시오. --version, --inventory, --deployment-export 중 최소 하나는 필수입니다. 기본적으로 보고서는 stdout에 CSV 형식으로 출력되며, --format과 --output을 사용하여 이를 변경할 수 있습니다.
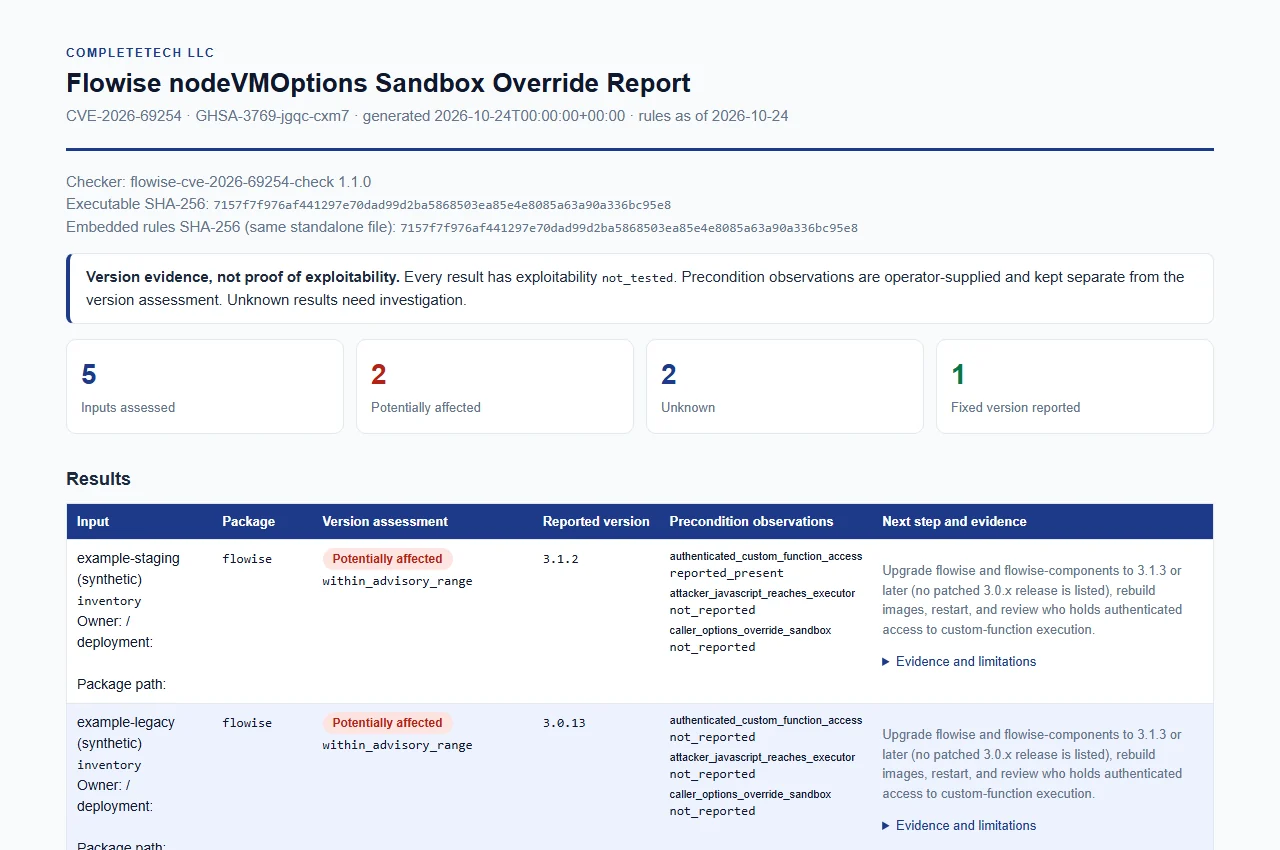
가상의 레이블로 inventory.example.json에서 생성된 합성 예시입니다. HTML 보기.
입력은 JSON으로만 파싱되며 절대 실행되지 않습니다. 입력에는 제한이 있습니다(파일당 16 MiB, 실행당 결과 10,000개). 필드 수준 규칙, 허용되는 lockfile 버전, 거부되는 형식은 docs/REFERENCE.md에 있습니다.
--version VERSION(반복 가능), --package 및 선택적 --build-source와 --observe KEY=yes|no|unknown과 함께 사용.--inventory FILE(반복 가능): npm package-lock.json / npm-shrinkwrap.json(lockfile v1, v2, v3), package.json(선언만, 항상 unknown), 또는 inventory.example.json의 소형 검사기 인벤토리.--deployment-export FILE(반복 가능): 배포, 소유자 및 이미지 레이블의 정제된 관리자 내보내기이며, 다음 섹션을 참조하십시오.python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
이 모드는 원시 Docker inspect 출력이나 Kubernetes 매니페스트가 아닌, 명시적으로 허용 목록에 등록된 관리자 내보내기를 읽습니다. 환경, 명령, 레지스트리 자격 증명 및 관련 없는 필드는 거부됩니다. 컨테이너나 애플리케이션은 실행되거나 풀되지 않습니다.
형식. 합성 형식(examples/deployment.json)은 정확히 deployment_metadata_version: 1과 deployments 목록을 가집니다.
deployment_id가 필요합니다.owner(128자)와 image_digest(sha256: 더하기 64개의 소문자 16진수)는 선택적인 운영자 제공 레이블입니다.packages는 package, version 및/또는 version_candidates, 선택적 상대 install_path, 그리고 기존에 문서화된 키를 사용하는 패키지별 observations를 가진 독립적인 항목을 담습니다. 사전 조건 관찰은 한 컴포넌트에서 다른 컴포넌트로 절대 이전되지 않습니다.unknown 커버리지 행을 출력합니다.결과를 읽는 방법.
deployment_metadata_unverified이며, 어떤 패키지 출처도 증명되지 않습니다.unknown으로 유지됩니다. 이 모드는 발견 사항의 부재를 입증하거나 버전을 수정됨으로 확정할 수 없습니다.--fail-on-finding은 unknown 행을 표시하지 않으므로, 해당 행을 명시적으로 검토하거나 unknown을 인식하는 다운스트림 정책을 적용하십시오.unknown으로 유지되며, 정확한 인스턴스 관찰은 그대로 유지됩니다.출력. JSON은 소유자, 배포 및 이미지 아이덴티티와 원래의 0 기반 결과 인덱스에 대한 참조를 담은 deployment_groups를 추가합니다. 인스턴스를 축약하거나 집계된 안전성 판정을 내리지 않습니다. JSON과 CSV는 각 결과에 deployment_id, owner, image_digest 및 install_path를 보존하며, HTML은 그룹 레이블을 이스케이프 처리하여 표시합니다. 이 레이블은 의도적으로 보고 가능한 운영자 메타데이터이므로, 고객 정보나 자격 증명이 아닌 정제된 ID와 팀 이름을 제공하십시오.
이 도구는 버전 1.1.0이며 기존 인벤토리 스키마 1 아래에 추가적인 보고서 필드를 가집니다. 규칙 경계, 날짜 및 로컬 exploitability: not_tested는 변경되지 않았습니다.
| 인수 | 기본값 | 설명 |
|---|---|---|
--version VERSION | 없음 | 평가할 보고된 버전; 반복 가능. |
--package {flowise,flowise-components} | flowise | --version 값에 대한 패키지. |
--build-source VALUE | unknown | --version 값에 대한 출처 주장. |
--observe KEY=yes|no|unknown | 없음 | --version 행에 대한 운영자 보고 사전 조건; 반복 가능. |
--inventory FILE | 없음 | Lockfile, package.json 또는 검사기 인벤토리; 반복 가능. |
--deployment-export FILE | 없음 | 정제된 배포/소유자/이미지-패키지 메타데이터; 반복 가능. |
--format csv|json|html | csv | 출력 형식. |
--output PATH | stdout | 새 파일에 쓰기; 기존 파일은 --force가 없으면 거부됨. |
--force | 꺼짐 | 기존 출력 파일을 교체. |
--brand NAME | CompleteTech LLC | HTML 보고서의 조직 이름(이스케이프됨). |
--fail-on-finding | 꺼짐 | 결과가 potentially_affected일 때 종료 코드 1. |
--checker-version, --help | 검사기 버전 / 사용법 출력. |
version_status | 의미 |
|---|---|
potentially_affected | 3.0.5부터 3.1.2까지의 일반 안정 버전. 악용 가능성이 확인된 것은 아님. |
fixed_version_reported | 3.1.3 이상의 일반 안정 3.x 버전. 검증된 패치를 보장하지는 않음. |
unknown | 누락, 형식 오류, 사전 릴리스, 부분 버전, 범위만 지정, 벤더/커스텀 빌드, 충돌, 3.0.5 미만, 또는 3이 아닌 메이저 버전. |
unsupported_runtime은 사용되지 않습니다. 이 패키지에 대한 벤더 수명 주기 근거를 찾지 못했으므로, 구버전은 지원되지 않는다고 선언하는 대신 unknown으로 보고됩니다.
모든 결과에서 세 가지는 분리되어 유지됩니다:
version_status (version_basis가 이유를 제공): 버전 비교만 해당.precondition_observations: 배포 환경에 대해 운영자가 보고한 사실(인증된 커스텀 함수 접근, 공격자 JavaScript가 executeJavaScriptCode에 도달, 호출자 옵션이 샌드박스 정책을 재정의). 값은 reported_present, reported_absent, 또는 not_reported이며, version_status를 절대 변경하지 않습니다.exploitability: 항상 not_tested.






