
 compasssecurity/entrafalcon
Microsoft Entra ID 환경의 보안 상태를 평가하기 위한 경량 PowerShell 도구입니다. 권한 있는 개체, 위험한 할당 및 잠재적 구성 오류를 식별하는 데 도움이 됩니다.

# EntraFalcon
EntraFalcon은 펜테스터, 보안 분석가, 시스템 관리자가 Microsoft Entra ID 환경의 보안 상태를 평가할 수 있도록 돕는 PowerShell 기반 평가 도구입니다.
사용 편의성을 염두에 두고 설계된 EntraFalcon은 PowerShell 5.1 및 7에서 실행되며, Windows와 Linux를 모두 지원하고, 추가 PowerShell 모듈이나 별도 설치, Microsoft Graph API 동의가 필요하지 않습니다.
이 도구는 종종 간과되는 권한 있는 객체, 잠재적으로 위험한 할당, Conditional Access 오구성을 발견하는 데 도움을 줍니다. 예를 들어:
- 높은 권한의 그룹이나 애플리케이션을 제어할 수 있는 사용자
- 과도한 권한을 가진 외부 또는 내부 엔터프라이즈 애플리케이션 (예: Microsoft Graph API, Azure 역할)
- 리소스에 직접 Azure IAM 역할이 할당된 사용자
- 온프레미스에서 동기화된 권한 있는 계정
- 비활성 사용자 또는 MFA 기능이 없는 사용자
- 민감한 할당에 사용되는 보호되지 않은 그룹 (예: Conditional Access 제외, Subscription Owner, 또는 권한 있는 그룹의 적격 구성원)
발견 사항은 효율적인 탐색과 분석을 지원하기 위해 대화형 HTML 보고서로 제공됩니다.
## 🚀 기능
- PowerShell 5.1 및 7과 호환되는 간단한 PowerShell 스크립트. Windows와 Linux에서 작동
- 여러 인증 방법을 지원하는 내장 인증
- Graph API 동의 프롬프트를 우회하기 위해 사전 동의된 범위를 가진 자사 Microsoft 애플리케이션 사용
- 필터링, 정렬, 데이터 내보내기 등을 지원하는 탐색 가능한 HTML 보고서 생성
- 90개 이상의 자동 검사를 수행하고 결과를 보안 발견 사항 보고서로 요약
- 취약한 테넌트 구성과 위험한 객체 속성 또는 권한에 대한 검사 포함
- 심각도 등급과 함께 문제 설명, 잠재적 위협, 그리고 교정 지침 제공
- 영향을 받는 객체를 나열하고 추가 조사를 위해 해당 객체의 상세 보고서로 직접 연결
- 기본적인 영향도, 가능성, 위험 점수 산정을 수행하여 취약하게 보호되는 높은 권한 객체를 강조하고 데이터를 정렬
- 위험한 구성과 상승된 권한에 대한 경고 표시
- 다음을 포함한 Entra ID 객체 열거:
- 사용자 (Agent Users 포함)
- 그룹
- 엔터프라이즈 애플리케이션
- 앱 등록
- 관리 ID
- 에이전트 ID
- 에이전트 ID 블루프린트 주체
- 에이전트 ID 블루프린트
- PIM 할당:
- Entra 역할용 PIM
- 그룹용 PIM
- Azure 역할용 PIM
- Entra 역할 할당
- Azure 역할 할당
- Intune RBAC 할당
- 액세스 패키지
- 권한 관리 카탈로그
- 카탈로그 RBAC
- Conditional Access 정책
- 관리 단위
- PIM 설정:
- Entra 역할용 PIM
- 그룹용 PIM (BroCi 인증 전용)
## ✅ 요구 사항
|유형|권한|필수|누락 시 영향|
|-|-|-|-|
|Entra ID 역할|Global Reader|예|스크립트를 실행할 수 없음|
|Azure 역할|Reader: 모든 관리 그룹 또는 구독에 대해|아니요|Azure IAM 할당을 평가할 수 없음|
또한 도구를 실행하는 장치에서 Microsoft Graph API 및 선택적으로 Azure ARM API에 인증할 수 있어야 합니다.
Conditional Access 정책이 인증을 차단하지 않는지 확인하세요.
## ▶️ 사용법
### EntraFalcon 다운로드
시작하려면 저장소를 복제하고 프로젝트 디렉터리로 이동하세요:```powershell
git clone https://github.com/CompassSecurity/EntraFalcon
cd EntraFalcon
```
참고: 스크립트를 실행하려면 PowerShell 실행 정책을 일시적으로 변경해야 할 수 있습니다.
신뢰할 수 있는 스크립트에 대해서만 이 작업을 수행하세요!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
```
### EntraFalcon 실행
EntraFalcon은 Entra ID 인증에 대한 기본 지원을 포함합니다. `-AuthFlow`를 사용하여 인증 흐름을 선택하십시오.
일반적인 평가에는 전체 범위 흐름 중 하나를 사용하십시오:
| 권장 흐름 | 최적 용도 | 플랫폼 | 범위 |
|-|-|-|-|
| `BroCi` *(기본값)* | 대화형 Windows 실행 | Windows | 전체 |
| `BroCiManualCode` | 다른 브라우저에서 인증 | Windows, Linux, macOS | 전체 |
| `BroCiToken` | 기존 Azure Portal 새로 고침 토큰 | Windows, Linux, macOS | 전체 |
| `ServicePrincipal` | 자동화 / CI | Windows, Linux, macOS | 전체 |
`BroCi`는 대화형 로그인을 한 번 사용합니다. `BroCiToken`과 `ServicePrincipal`은 전혀 사용하지 않습니다. 대체 사용자 흐름은 별도의 리소스 토큰이 요청되므로 여러 번의 대화형 로그인이 필요할 수 있습니다.
<details>
<summary>대체 인증 흐름</summary>
사전 동의된 자사 애플리케이션이 없기 때문에 대체 흐름은 전체 열거(`PIM for Groups`, `Access Packages`, `Catalogs`)를 수행할 수 없습니다. 따라서 현재는 대체 옵션으로만 남아 있습니다.
| 흐름 | 사용 조건 | 플랫폼 | 제한 사항 |
|-|-|-|-|
| `AuthCode` | 레거시 호환성이 필요한 경우 | Windows | 부분 범위. 독립적인 `PIM for Groups`, `Access Packages`, `Catalogs` 보고서 없음. |
| `DeviceCode` | 브라우저 기반 인증이 불가능한 경우 | Windows, Linux, macOS | 부분 범위. 독립적인 `PIM for Groups`, `Access Packages`, `Catalogs` 보고서 없음. 일부 Security Findings 검사는 축소된 깊이로 실행됩니다. |
| `ManualCode` | 별도의 브라우저 세션을 통해 인증을 완료해야 하는 경우 | Windows, Linux, macOS | 부분 범위. 독립적인 `PIM for Groups`, `Access Packages`, `Catalogs` 보고서 없음. |
</details>
#### 권장: BroCi 흐름 (기본값 / Windows 전용)
BroCi는 대체 자사 애플리케이션을 사용하며 대화형 로그인을 한 번만 요구합니다.
*Azure Active Directory PowerShell* 클라이언트에 할당이 필요하여 피해야 하는 경우에 유용합니다.```powershell
.\run_EntraFalcon.ps1
```
명시적 BroCi 선택:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
```
#### 권장: BroCi + 수동 코드 흐름```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
```
1. 스크립트가 인증 URL을 클립보드에 복사합니다.
2. URL을 브라우저에 붙여넣습니다(SSO 지원을 위해 선택적으로 다른 기기에서 수행 가능).
3. 브라우저 개발자 도구를 열고 Network 탭에서 `Preserve log`를 활성화합니다.
4. 인증을 완료합니다.
5. 네트워크 로그에서 `code=1.`을 검색하고 코드가 포함된 요청 URL을 클립보드에 복사합니다.
6. Enter를 눌러 계속하면 스크립트가 클립보드에서 코드를 읽고 토큰 획득을 완료합니다.
#### 권장: 토큰을 사용한 BroCi
유효한 Azure Portal refresh token(client c44b4083-3bb0-49c1-b47d-974e53cbdf3c)이 이미 있는 경우, 이를 직접 사용할 수 있습니다.
예시: 브라우저에서 refresh token 얻기
1. 브라우저 개발자 도구를 열고 Network 탭에서 Preserve log를 활성화합니다.
2. https://entra.microsoft.com에서 인증합니다.
3. 네트워크 로그에서 `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c`를 검색하고 응답에서 refresh token을 추출합니다.```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
```
#### 권장: 서비스 주체
OAuth2 클라이언트 자격 증명 부여를 사용하여 등록된 애플리케이션으로 인증합니다 — 사용자 상호 작용이 필요하지 않습니다.
반복적인 자동 실행에 유용합니다.
`Application` 유형의 Graph API 권한이 있는 사용자 지정 Entra 앱 등록이 필요합니다(아래 참조).
**클라이언트 암호 사용:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPClientSecret "<Secret>"
```
**PFX 인증서 사용 시:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
```
암호로 보호된 PFX의 경우 `-SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString)`를 추가합니다.
**PEM 인증서 + 개인 키 사용(PowerShell 7+ 전용):**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
```
암호화된 개인 키의 경우 `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)`를 추가합니다.
##### 필수 앱 등록 권한
앱 등록에 다음 **Application** 권한(Delegated 아님)을 부여하고 관리자 동의를 수행합니다:
| 권한 | 유형 |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |
또한 루트 관리 그룹(또는 모든 관련 구독)에 **Azure Reader** 역할을 할당하고, 선택적으로 Entra ID의 서비스 주체에 **Global Reader** 역할을 할당합니다(사용자별 MFA 상태에 필요).
#### 대체 방법: 인증 코드 흐름(Windows 전용)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
```
#### 대체 방법: 디바이스 코드 흐름
강화된 환경에서는 조건부 액세스에 의해 종종 제한됩니다.
`DeviceCode`를 사용하면 두 가지 보안 취약점 검사가 축소된 깊이로 실행됩니다(`CAP-004` 및 `CAP-005`).```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
```
#### 대체 방법: 인증 코드 + 수동 코드 흐름```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
```
1. 스크립트가 인증 URL을 클립보드에 복사합니다.
2. 브라우저에 URL을 붙여넣습니다(SSO 지원을 위해 선택적으로 다른 기기에서 수행 가능).
3. 인증을 완료합니다.
4. 브라우저 주소 표시줄에서 최종 리디렉션 URL(인증 코드 포함)을 클립보드에 복사합니다.
5. Enter를 눌러 계속하면 스크립트가 클립보드에서 코드를 읽고 토큰 획득을 완료합니다.
### 기타 매개변수
#### Microsoft 소유 엔터프라이즈 앱 포함
기본적으로 공식 Microsoft 엔터프라이즈 애플리케이션은 노이즈를 줄이기 위해 평가에서 제외됩니다. 이를 열거 및 분석에 포함하려면 `-IncludeMsApps` 스위치를 사용하십시오:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
```
#### PIM for Groups 평가 건너뛰기
`-SkipPimForGroups` 스위치를 사용하여 PIM for Groups 사전 수집 및 보강을 건너뜁니다.
이는 독립 실행형 `PIM for Groups` 설정 보고서도 건너뜁니다.```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
```
#### 기타 선택적 매개변수
| 매개변수 | 설명 | 기본값 |
|---------------------- |----------------------------------------------------------------------------------------------------------------------------------|---------------------------------------------------|
| **UserAgent** | 토큰 엔드포인트 및 API 호출 요청에 사용되는 사용자 에이전트입니다. | `EntraFalcon` |
| **DisableCAE** | Continuous Access Evaluation (CAE) 토큰 요청을 비활성화합니다. | `false` |
| **Tenant** | 인증할 테넌트(ID 또는 도메인)를 지정합니다. 계정의 홈 테넌트가 아닌 다른 테넌트를 평가할 때 유용합니다.| `Account's home tenant` |
| **OutputFolder** | 보고서가 저장되는 출력 폴더입니다. | `Results_%TenantName%_YYYYMMDD_HHMM` |
| **LimitResults** | 보고서의 그룹 및 사용자 수를 제한합니다(위험도 기준 정렬 후). 대규모 테넌트에 유용합니다. | - |
| **LogLevel** | 런타임 CLI 로깅의 상세 수준을 제어합니다. 지원되는 값: `Off` (기본값), `Verbose`, `Debug`, `Trace`. | `Off` |
| **ApiTop** | 요청할 Graph API 페이지 크기(응답당 개체 수)를 설정합니다. 값을 낮추면 타임아웃 위험(HTTP 504)을 줄일 수 있지만 요청 수가 증가합니다. | `999` (유효 범위: 5–999) |
| **AuthFlow** | 선호하는 인증 흐름 선택기입니다. 값: `BroCi` (기본값), `AuthCode`, `DeviceCode`, `ManualCode`, `BroCiManualCode`, `BroCiToken`, `ServicePrincipal`. | `BroCi` |
| **BroCiToken** | `AuthFlow BroCiToken`용 Azure Portal **refresh token**입니다. | - |
| **SPClientId** | 서비스 주체의 애플리케이션(클라이언트) ID입니다. `-AuthFlow ServicePrincipal`에 필요합니다. | - |
| **SPClientSecret** | 서비스 주체의 클라이언트 암호입니다. `-AuthFlow ServicePrincipal`과 함께 사용됩니다. | - |
| **SPCertificatePath** | 서비스 주체 인증을 위한 PFX/P12 인증서 파일의 경로입니다. | - |
| **SPCertificatePassword** | `-SPCertificatePath`로 지정된 PFX 인증서의 암호(`SecureString`)입니다. | - |
| **SPCertificatePemPath** | PEM 인증서 파일의 경로입니다. `-SPPrivateKeyPemPath`와 함께 사용됩니다. | - |
| **SPPrivateKeyPemPath** | `-SPCertificatePemPath`에 대응하는 PEM 개인 키 파일의 경로입니다. | - |
| **SPPrivateKeyPemPassword** | `-SPPrivateKeyPemPath`로 지정된 PEM 개인 키의 암호(`SecureString`)입니다. | - |
| **Csv** | TXT/HTML 보고서 파일 외에 CSV 보고서 파일 작성을 활성화합니다. | `false` |
| **ExportCapUncoveredUsers** | 사용자 대상 지정이 있는 각 활성화된 조건부 액세스 정책에 대해 해당 정책의 적용을 **받지 않는** 사용자 목록을 CSV로 내보냅니다. 파일은 출력 디렉터리의 `ConditionalAccessPolicies_UncoveredUsers` 하위 폴더에 기록됩니다. | `false` |
| **ExportFindingsJson** | 실행 종료 시 모든 Security Findings를 JSON으로 내보냅니다. | `false` |
| **ExportDataJson** | 보강된 보고서 및 지원 데이터 세트를 `Data_Json` 아래에 원시 JSON 데이터 파일로 내보냅니다. 실행 메타데이터는 `Summary.json`에서 확인할 수 있습니다. | `false` |
| **DebugObjectDump** | 문제 해결 및 테스트를 위해 최종 인메모리 보고서 개체를 CLIXML로 `Debug_ObjectDump`에 내보냅니다. | `false` |
## 📊 예시 보고서
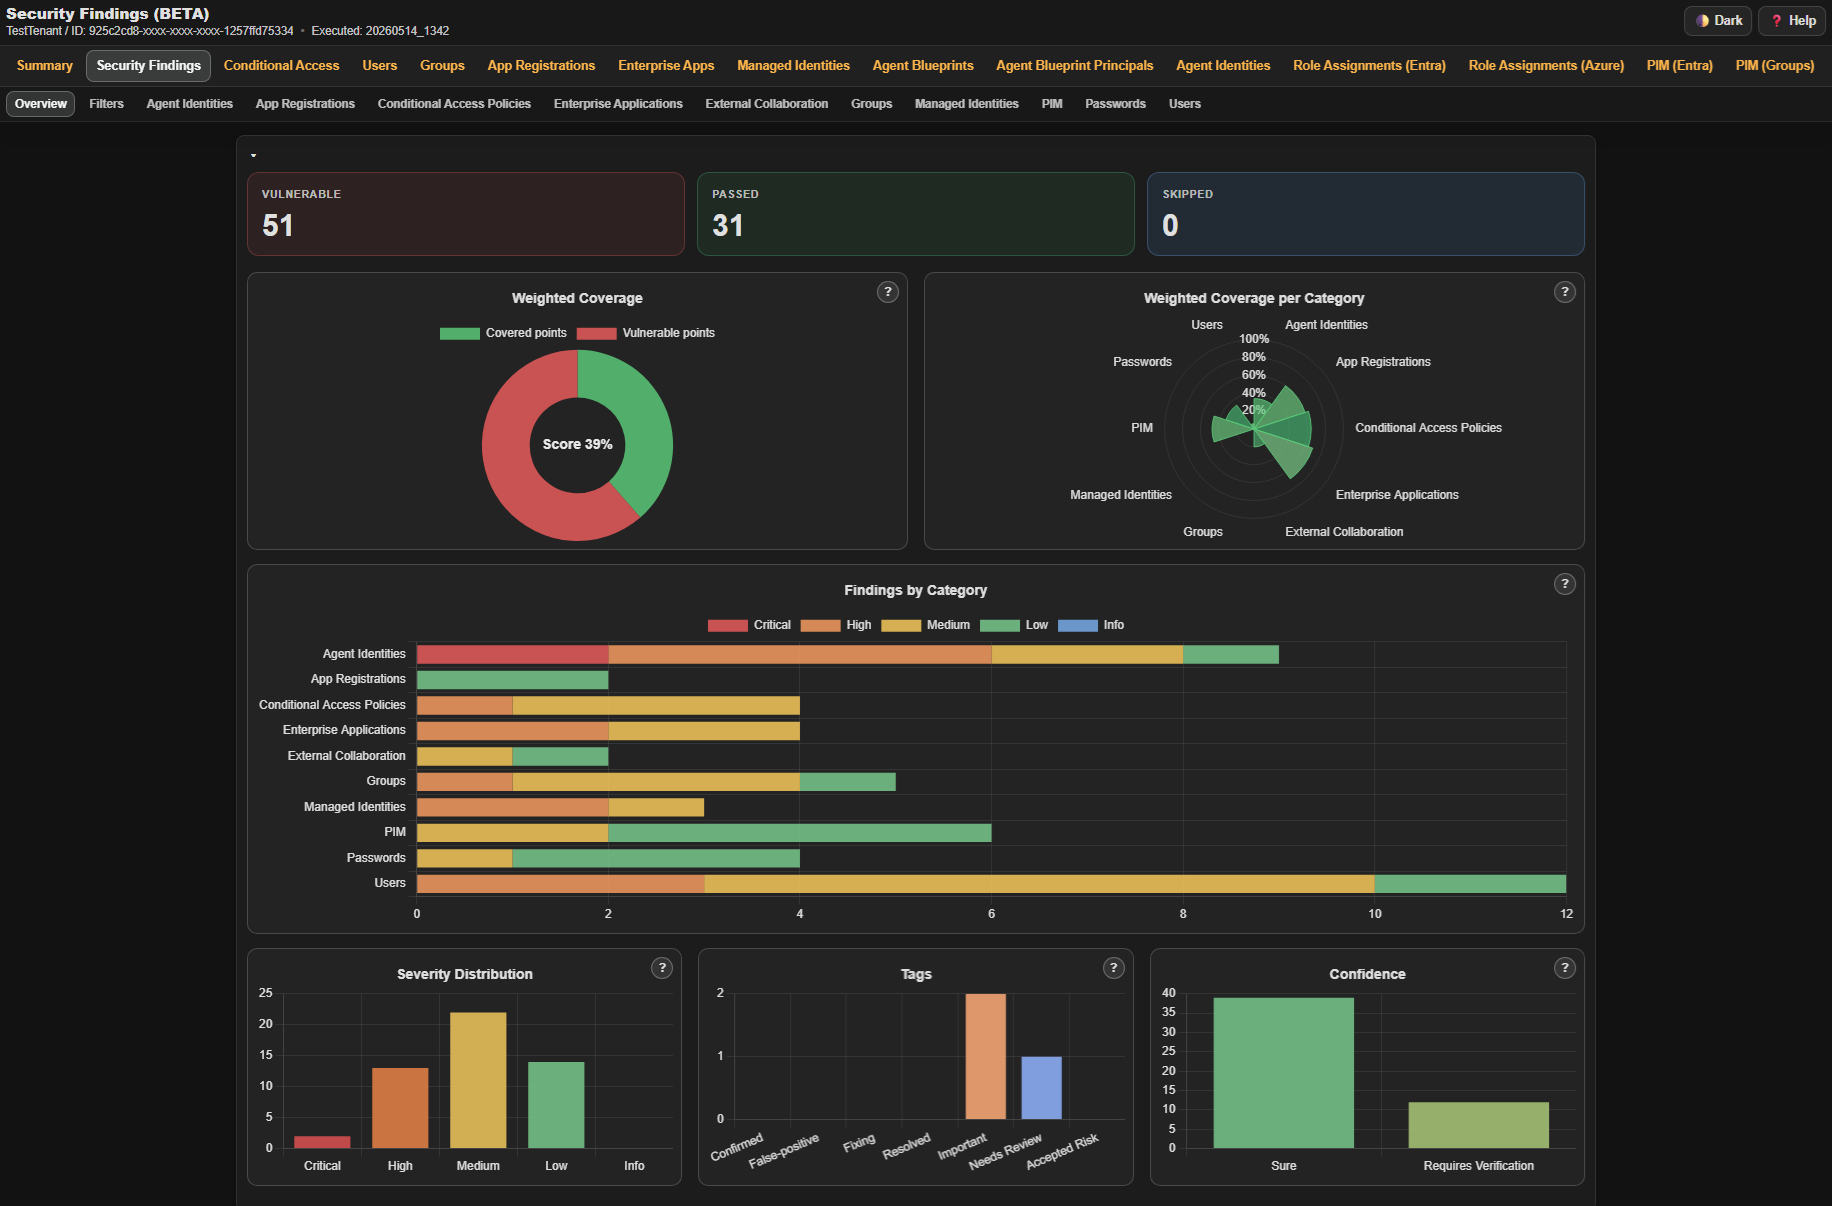
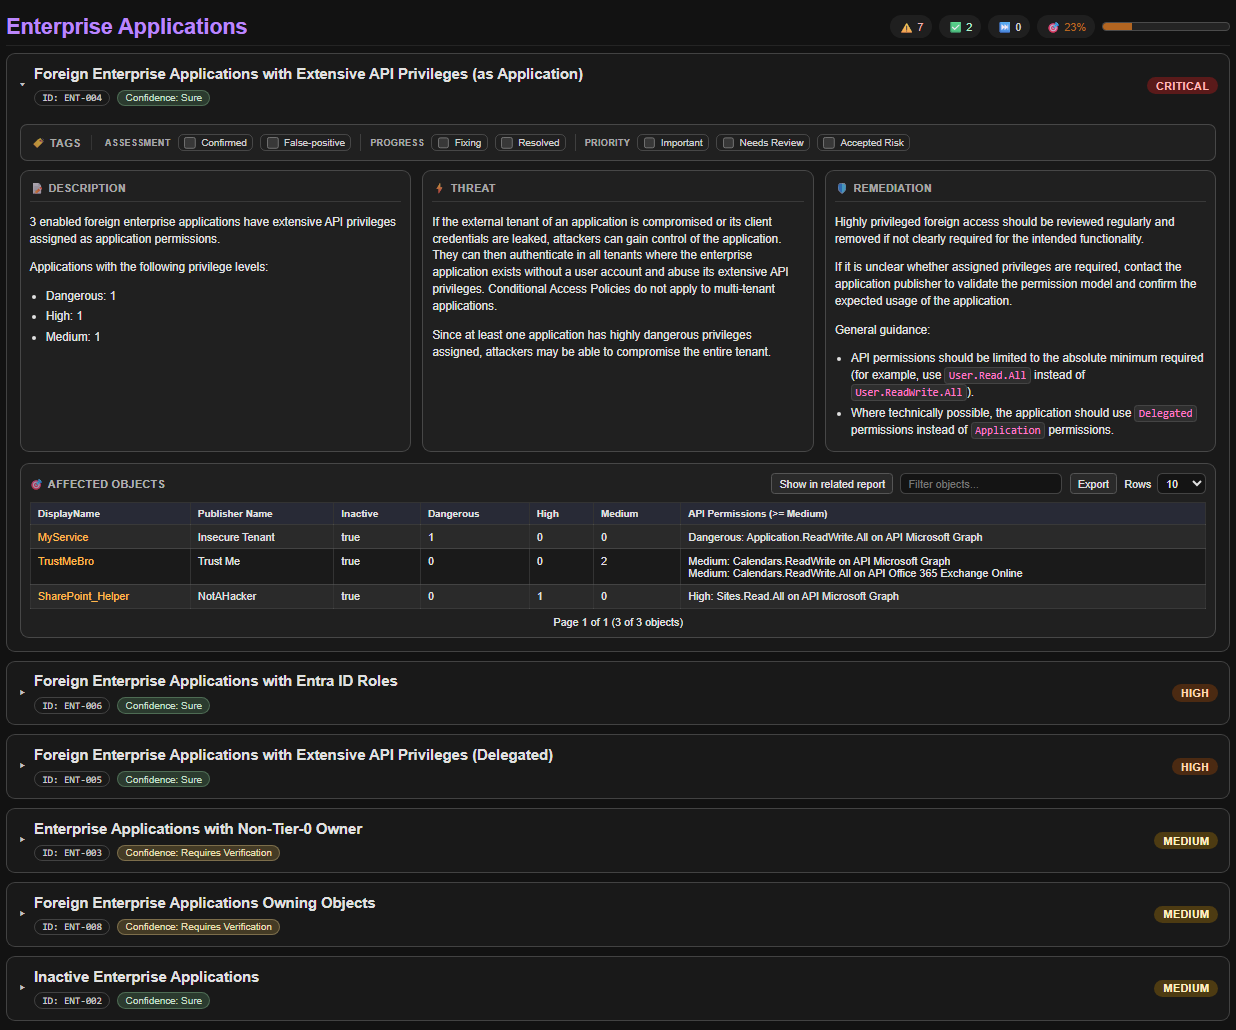
### 보안 취약점 보고서
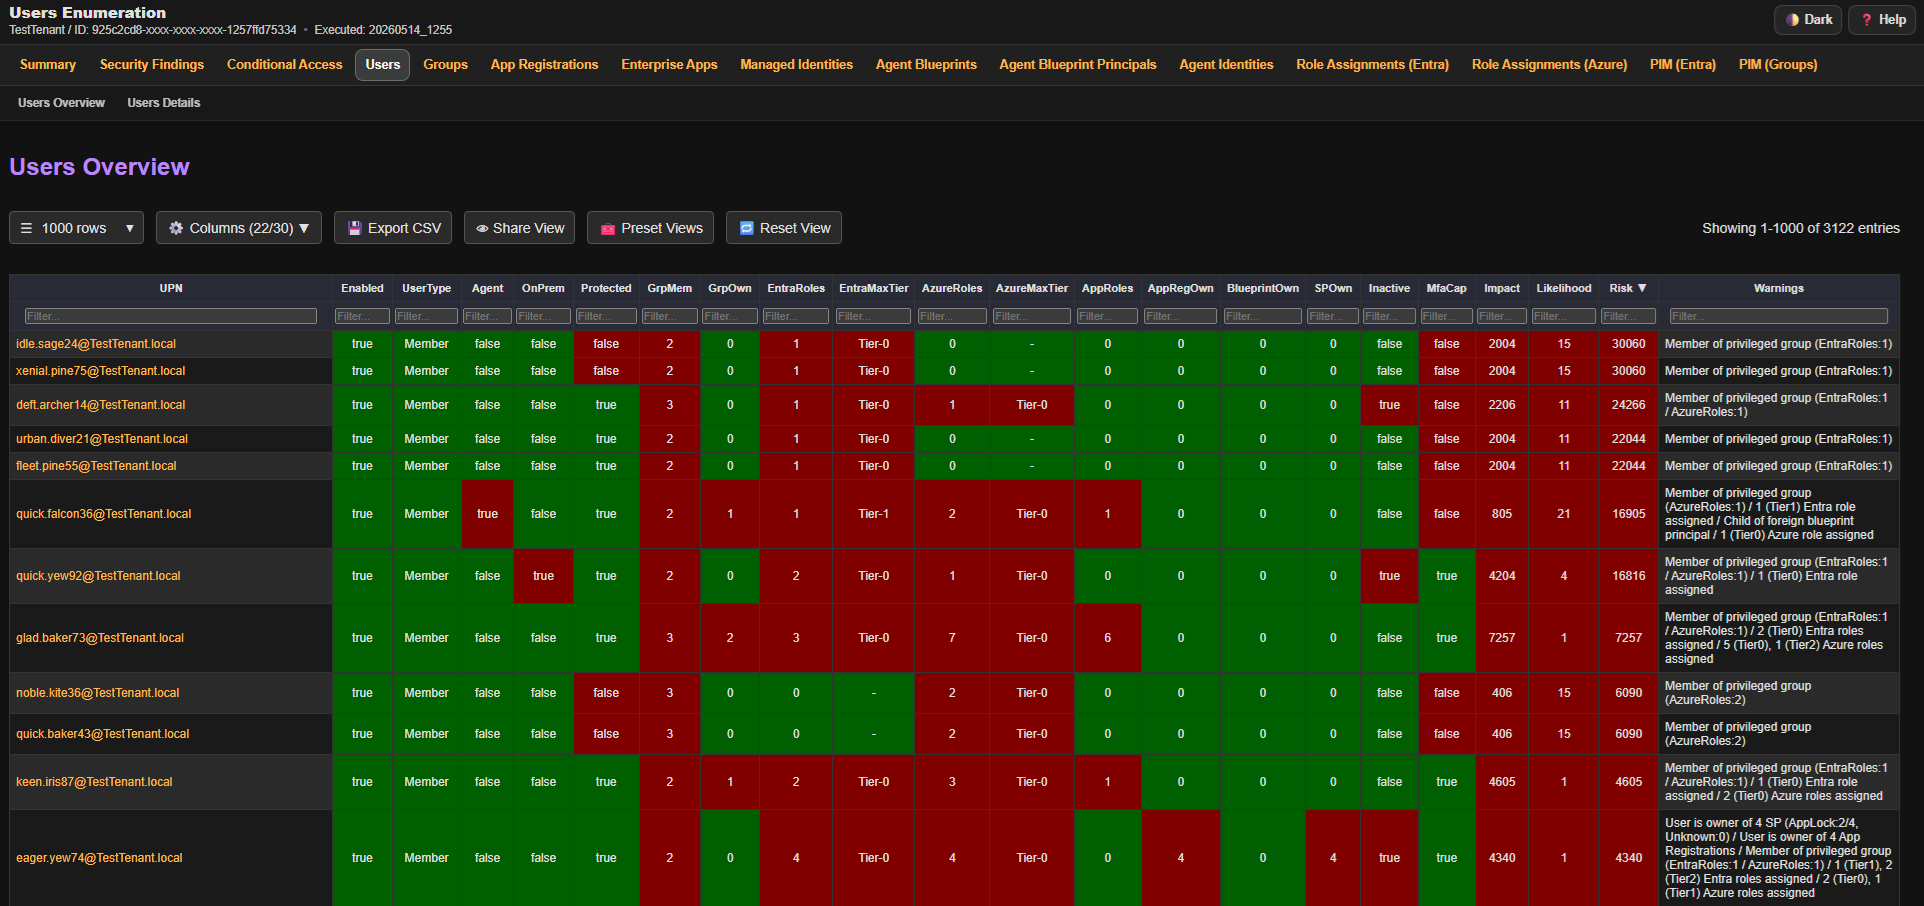
### 사용자
### 사용자 (세부 정보 섹션)
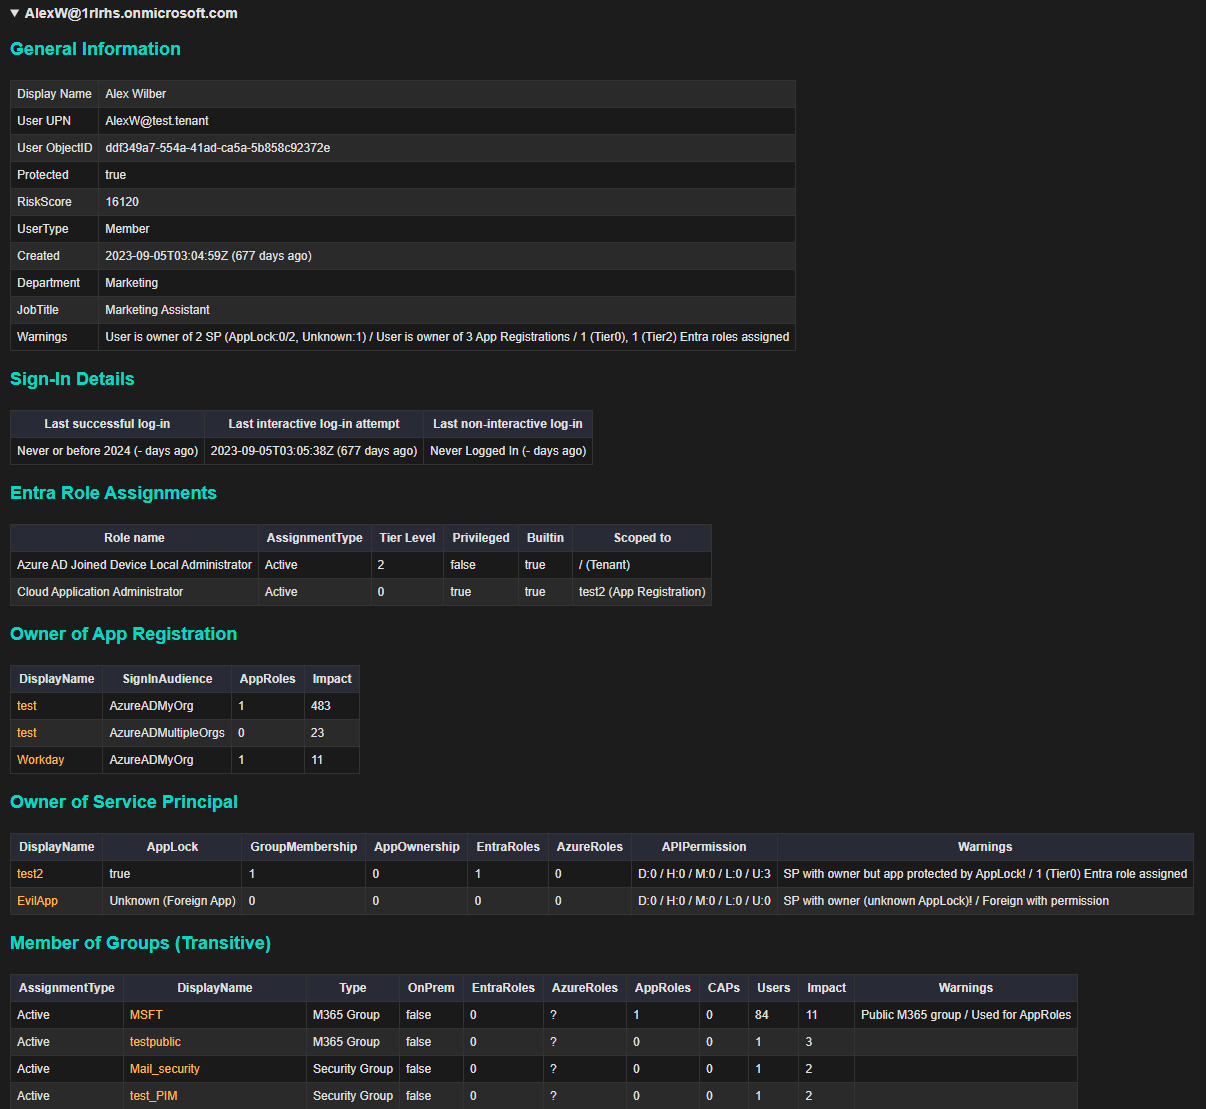
### Entra ID 역할
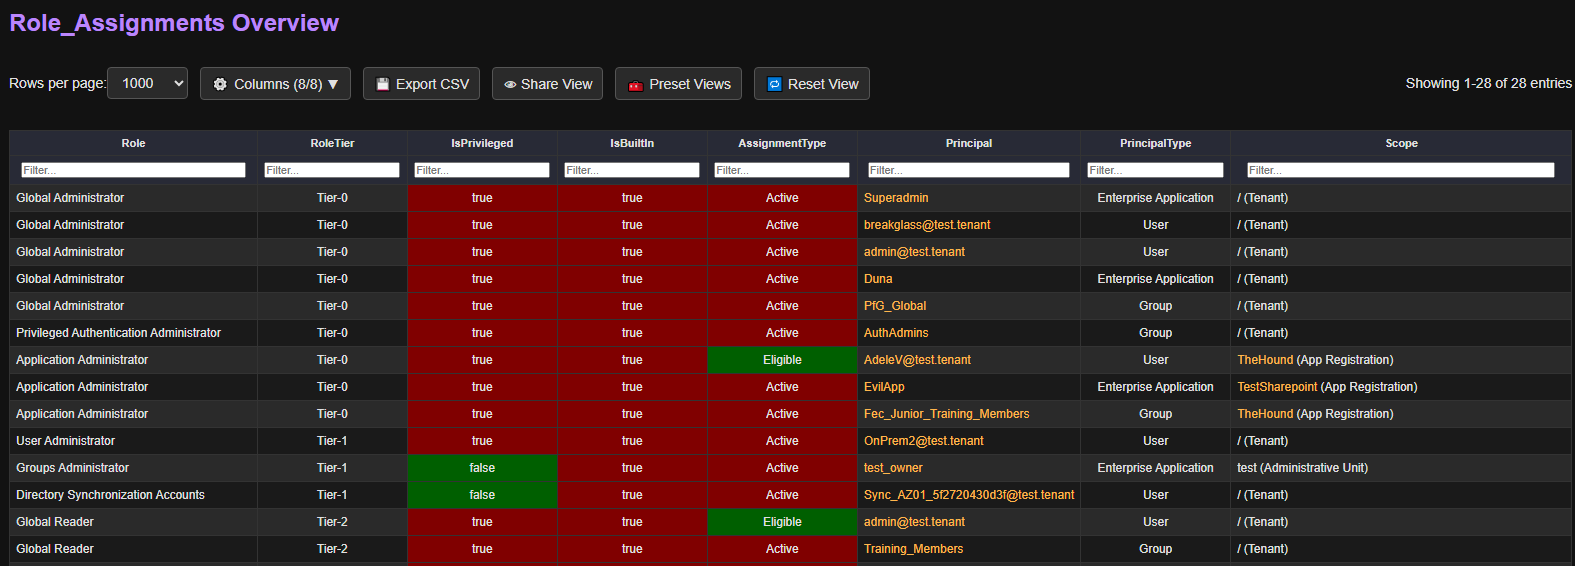
### Azure 역할
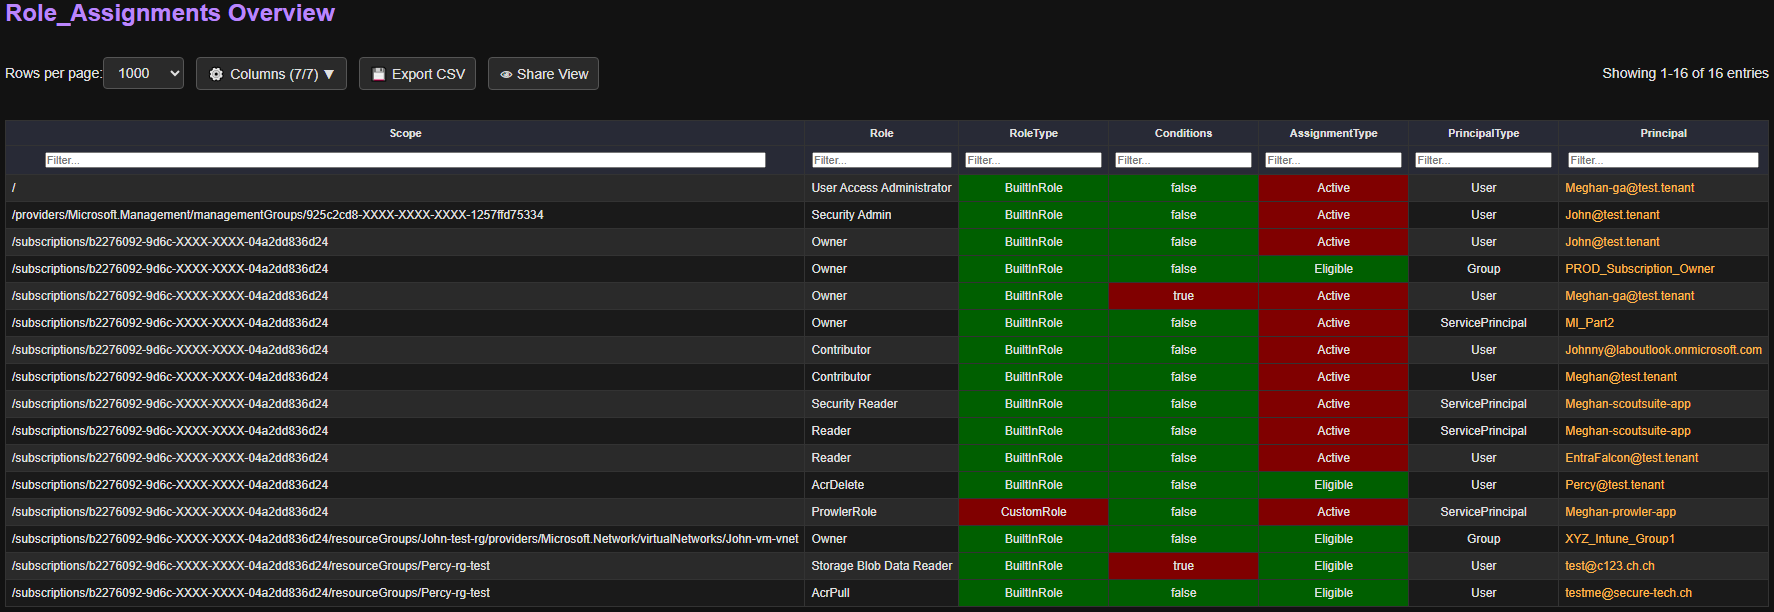
### 엔터프라이즈 애플리케이션 (세부 정보 섹션)
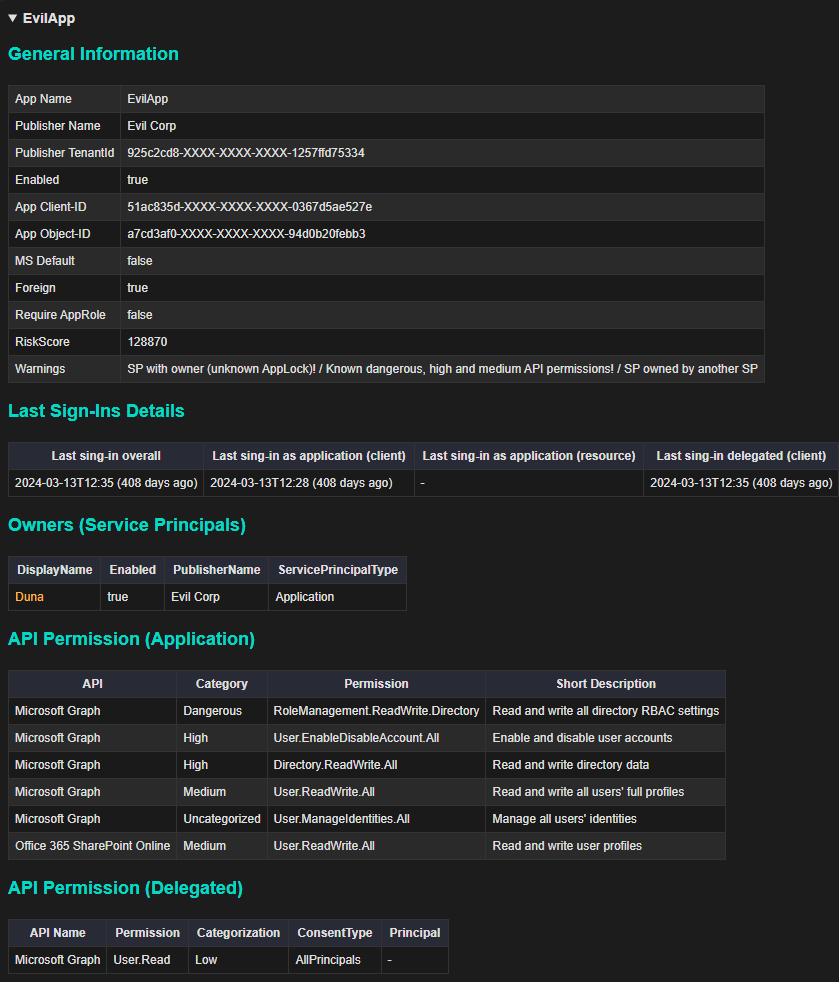
### 조건부 액세스 정책
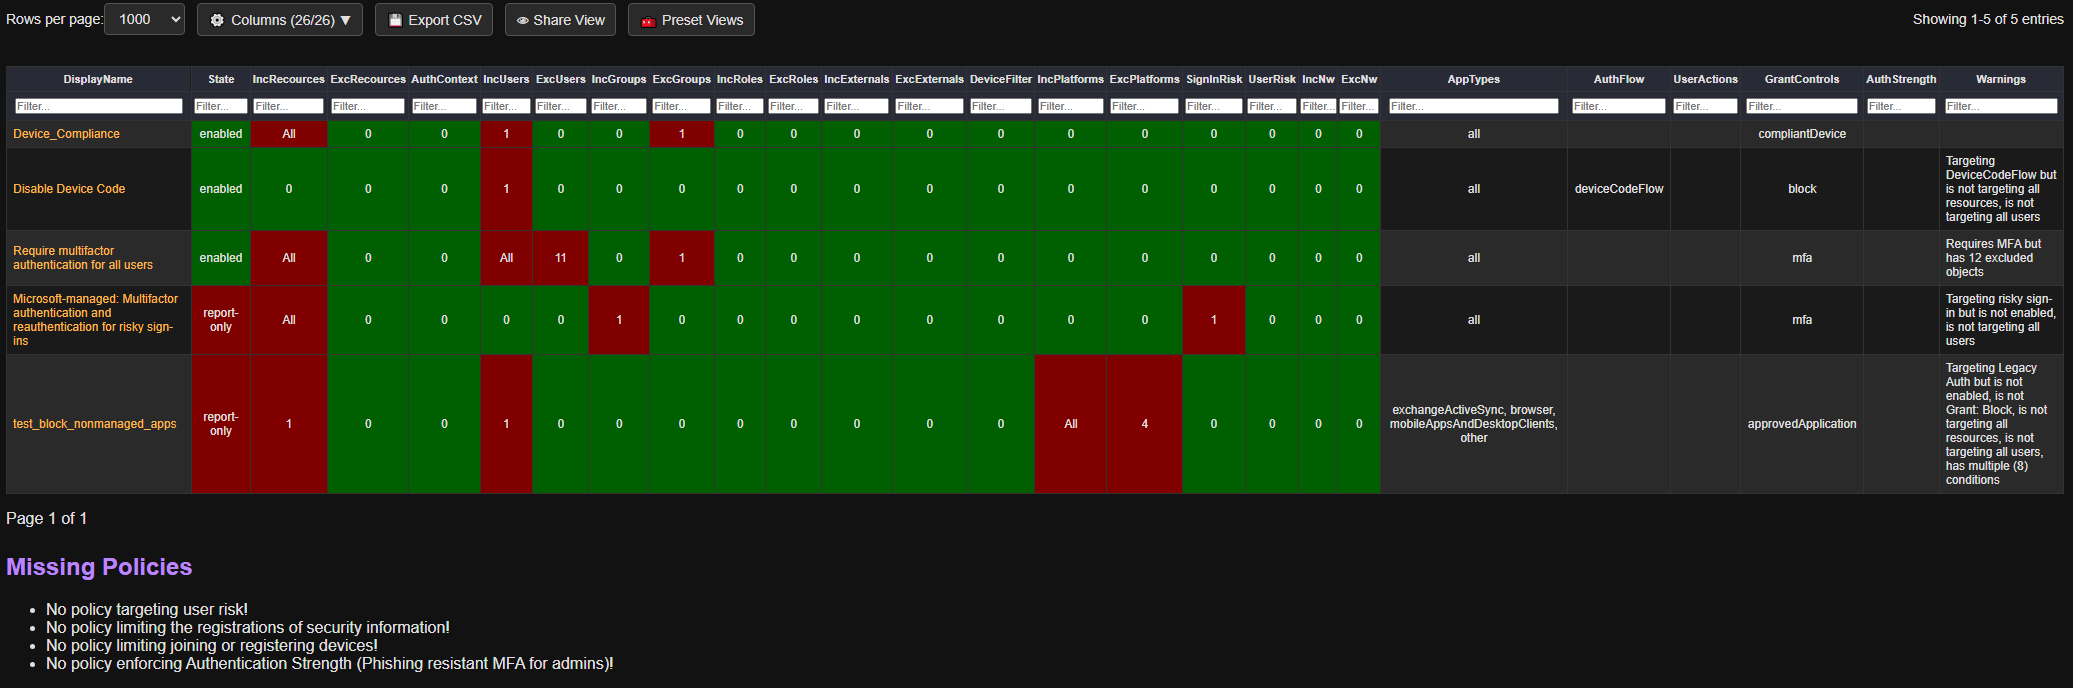
### 조건부 액세스 정책 (세부 정보 섹션)
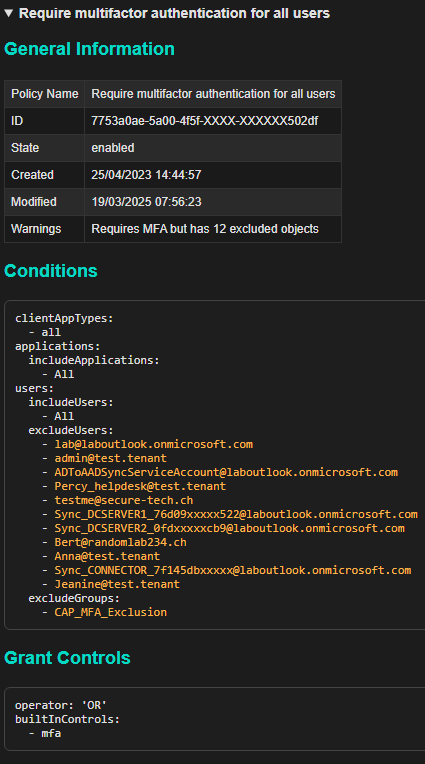
### PIM 역할 설정 (Entra)
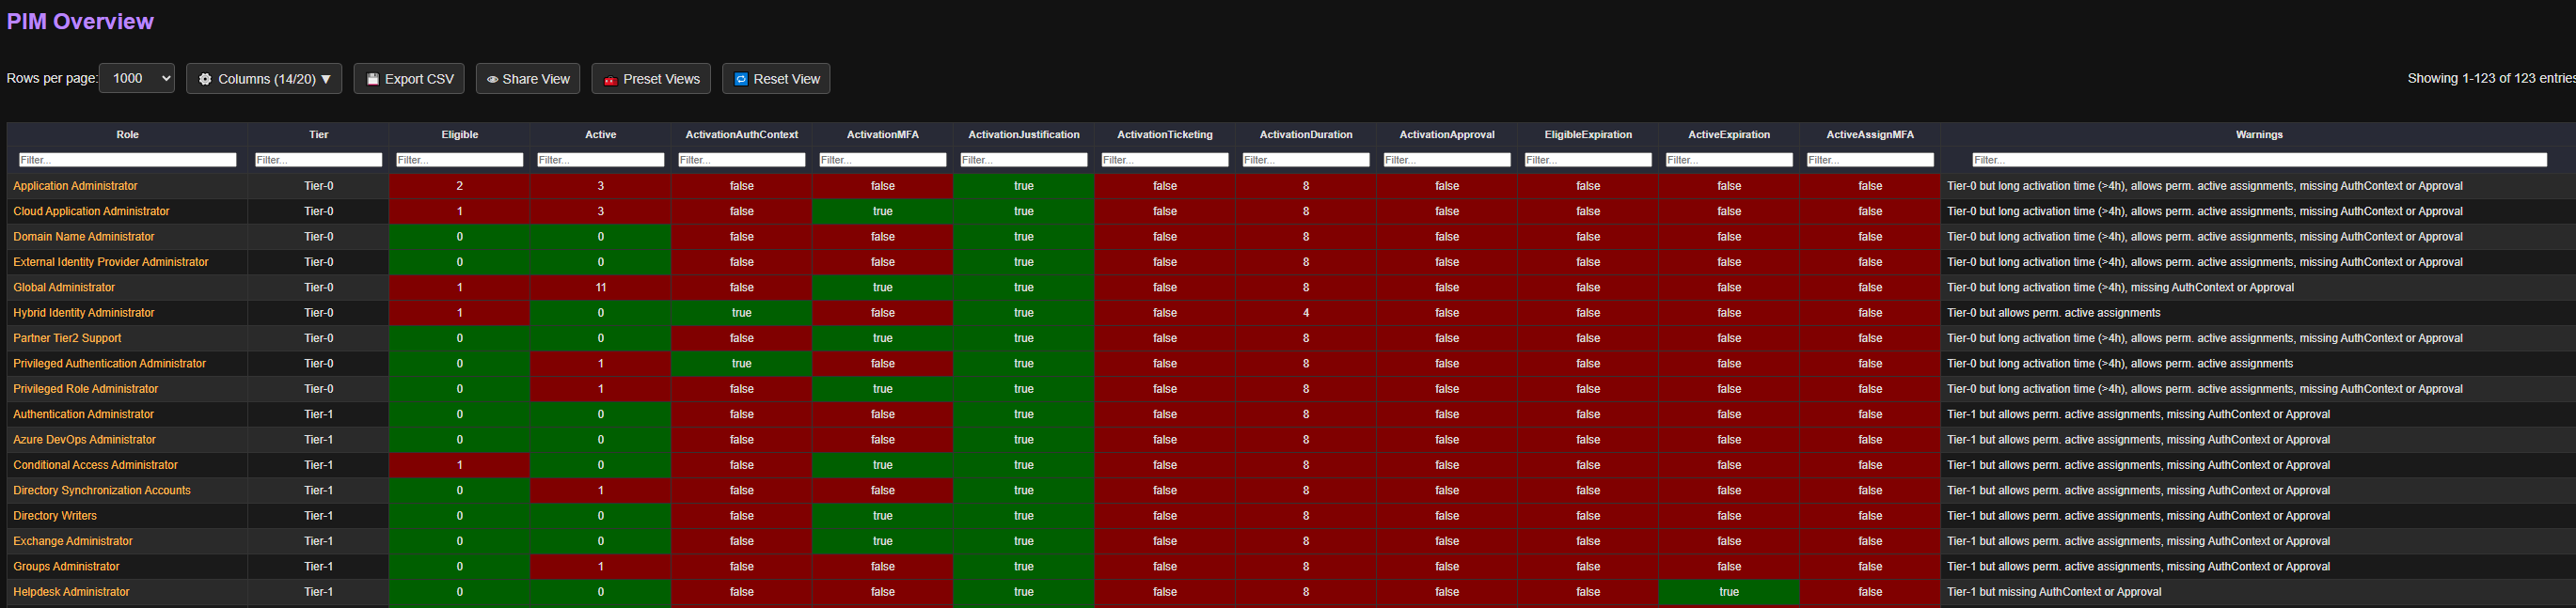
### 에이전트 ID
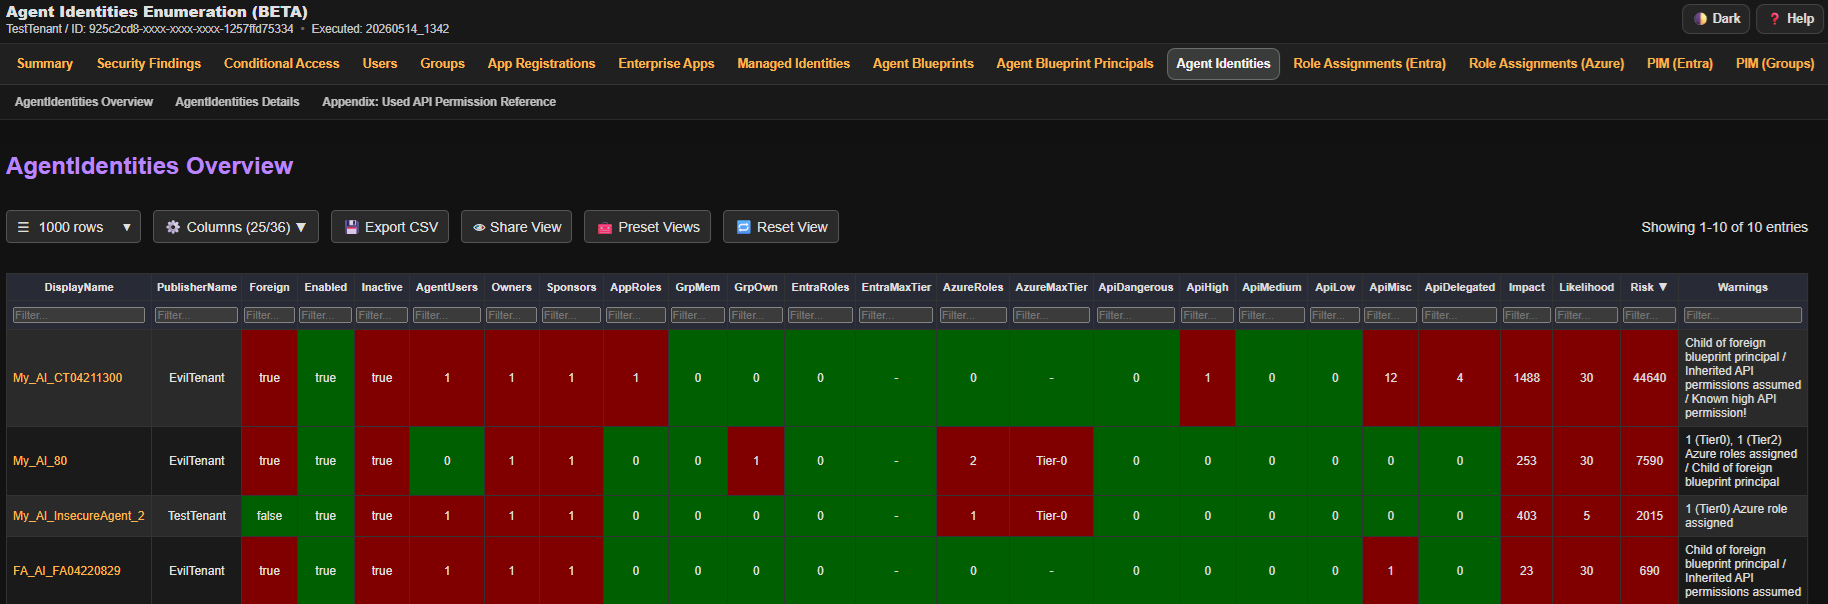
### 열거 요약
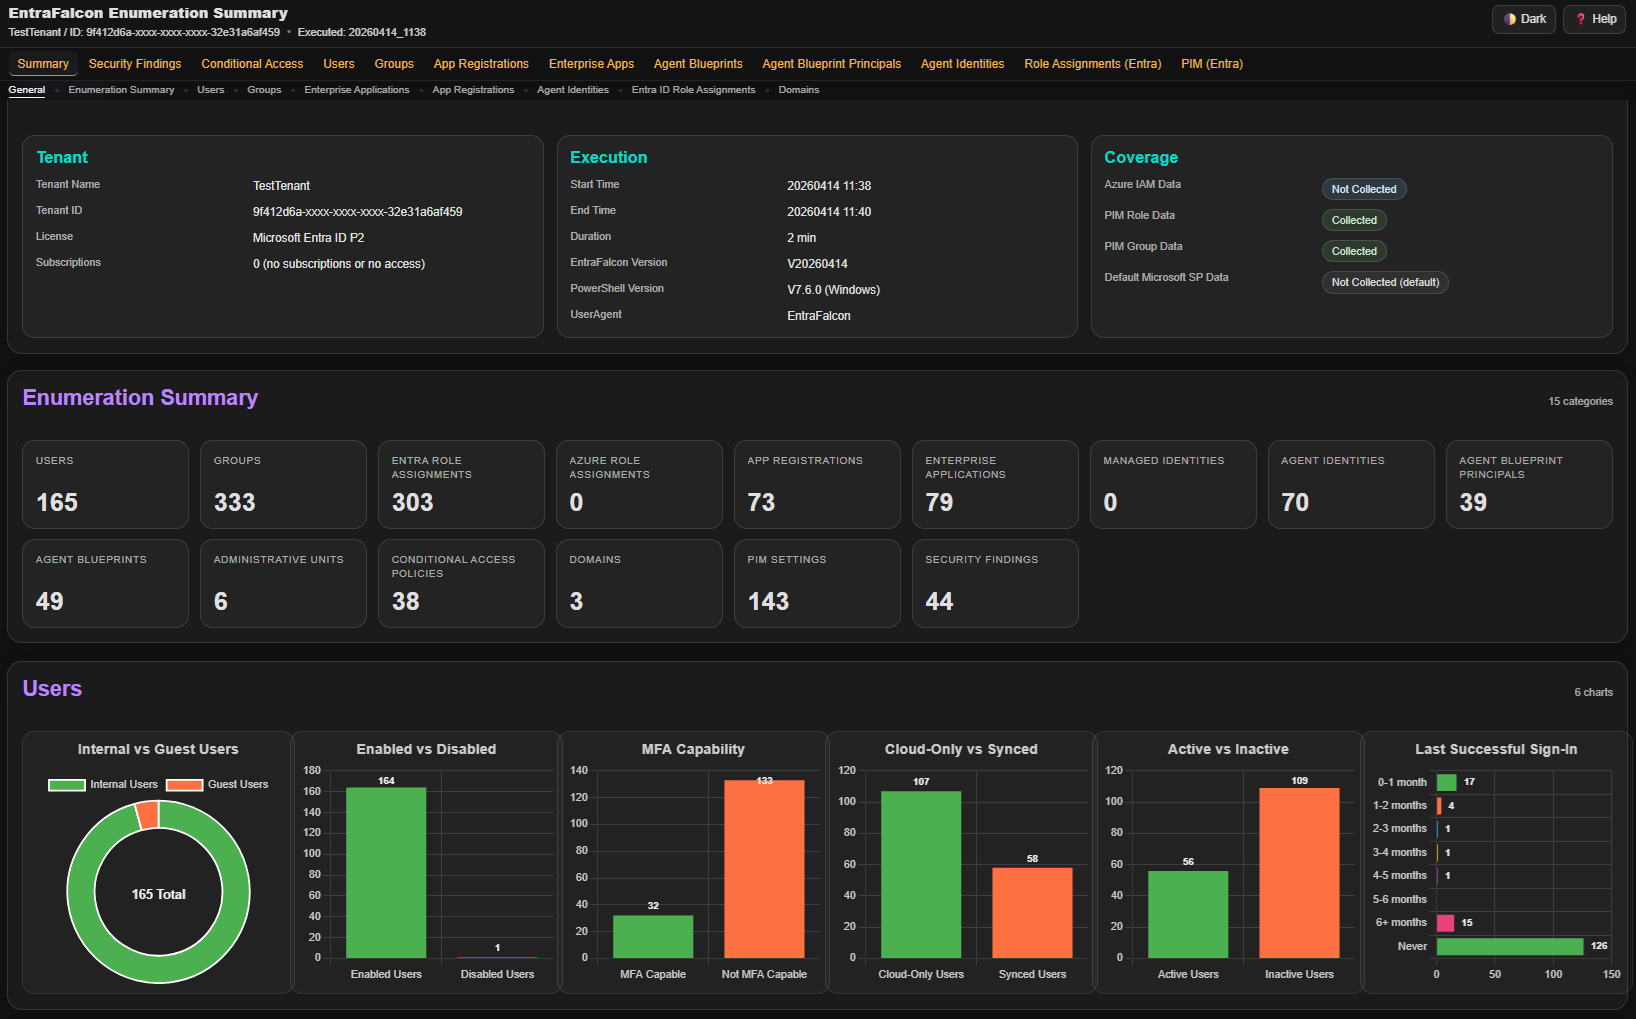
## 📑 HTML 보고서
### **일반**
- ⚙️ **Columns** 버튼을 클릭하여 특정 열을 표시하거나 숨깁니다.
- 💾 **Export**를 클릭하여 현재 표시된 데이터의 CSV/JSON을 다운로드하거나 CSV/TSV/JSON을 복사합니다.
- 👁 **Share View**를 클릭하여 필터, 정렬, 열 선택을 공유 가능한 링크로 복사합니다.
- 🧰 **Preset Views**를 클릭하여 미리 구성된 필터와 열 선택을 적용합니다.
- 🔄 **Reset View**를 클릭하여 보기를 기본값으로 재설정합니다.
- 개체 이름을 클릭하면 다른 보고서에 있는 경우에도 상세 정보로 이동합니다.
- 내부 탐색을 사용한 경우 브라우저의 뒤로 가기 버튼을 눌러 돌아갑니다.
- 일부 테이블 헤더 필드는 마우스를 올리면 도움말 텍스트를 표시합니다.
- 테이블 헤더를 클릭하여 데이터를 정렬합니다.
- 기본 테이블 열 헤더를 Alt+클릭하면 해당 열을 빠르게 숨길 수 있습니다.
- 기본 테이블 콘텐츠 행을 Alt+클릭하면 일시적으로 숨길 수 있습니다. 숨겨진 행 칩 또는 Reset View를 사용하여 숨겨진 행을 다시 표시합니다.
### **필터링**
- 연산자를 지정하지 않으면 필터링은 기본적으로 *contains*로 설정됩니다.
- 정확히 일치시키려면 `=`를 사용합니다.
- *starts with*에는 `^`를 사용합니다 (예: `^Mallory`).
- *ends with*에는 `$`를 사용합니다 (예: `$domain.ch`).
- `>`, `<`, `>=`, `<=`와 같은 비교 연산자가 지원됩니다 (숫자 값만 해당).
- 숫자 비교를 제외하고 `!`로 시작하여 필터를 부정할 수 있습니다. 예: `!Mallory`, `!=Mallory`,`!^Mallory` 또는 `!$domain.ch`.
- 빈 셀을 일치시키려면 `=empty`를, 비어 있지 않은 셀을 일치시키려면 `!=empty`를 사용합니다.
- 동일한 열에서 여러 값 중 하나를 일치시키려면 `||`를 사용합니다 (예: `Admin || Guest`).
- 동일한 열에서 여러 일치를 요구하려면 `&&`를 사용합니다 (예: `!adm && !svc && !sql`).
- 열 간에 OR 논리를 적용하려면 필터 필드에 `or_`, `group1_`, `group2_`...를 직접 사용합니다. 예: 열 1에서 `or_>1`, 열 2에서 `or_!Mallory`
- *참고:* **DisplayName** 열에는 개체의 ID(보이지 않음)도 포함되므로 ID로 필터링하는 것도 가능합니다.
### **GET 매개변수를 사용하는 컨트롤**
- *필터링*: 필드 이름을 HTTP GET 매개변수로 사용하여 필터를 적용합니다 (예: `?EntraRoles=>1&Enabled=true`).
열 간에 OR 논리를 적용하려면 `or_` 또는 `group1_` 접두사를 사용합니다 (예: `?or_EntraRoles=>0&or_GrpMem=>0`).
- *열 선택*: `columns` 매개변수를 사용하여 표시할 열을 선택합니다. 예: `?columns=DisplayName,Owner`.
- *정렬*: `sort` 및 `sortDir` 매개변수를 사용하여 데이터를 정렬합니다. 예: `?sort=Impact&sortDir=desc` 또는 `?sort=OwnerCount&sortDir=asc`.
- *개체 세부 정보*: 앵커(`#`)와 개체 ID를 사용하여 보고서의 특정 개체로 바로 이동합니다 (예: `#%ObjectID%`).
### **평가**
- **Impact**: 개체가 보유한 권한의 양 또는 심각도를 나타냅니다.
- **Likelihood**: 개체가 얼마나 쉽게 영향을 받을 수 있는지 또는 얼마나 잘 보호되는지를 나타냅니다.
- **Risk**: 계산된 점수: *Impact × Likelihood = Risk*.
- **중요**:
- 이 점수 산정은 테이블의 항목을 정렬하고 우선순위를 지정하는 데 도움을 주기 위한 기본 평가입니다.
- 위험 점수는 서로 다른 개체 유형이나 보고서 간에 직접 비교할 수 없습니다.
- 전체 위험 평가를 대체하기 위한 것이 아닙니다.
## 🔧내부 동작
### 역할 분류
Entra ID 및 Azure 역할은 대략적으로 서로 다른 계층 수준으로 분류됩니다. 이 분류는 해당 역할에 할당된 개체의 영향 점수에 영향을 미칩니다.
목표는 Microsoft가 둘 다 권한 있는 역할로 간주하더라도, 더 강력한 역할(예: Global Administrator)을 가진 사용자에게 덜 중요한 역할(예: Global Reader)을 가진 사용자보다 더 높은 영향 점수를 할당하는 것입니다.
<details>
<summary>Entra ID 역할</summary>
| 역할 이름 | 계층 수준 | GUID |
|-----------------------------------------------|------------|----------------------------------------|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Security Operator | 1 | 5f2222b1-57c3-48ba-8ad5-d4759f1fde6f |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
| Teams Reader | 2 | 1076ac91-f3d9-41a7-a339-dcdf5f480acc |
| Reports Reader | 2 | 4a5d8f65-41da-4de4-8968-e035b65339cf |
| Message Center Reader | 2 | 790c1fb9-7f7d-4f88-86a1-ef1f95c05c1b |
| License Administrator | 2 | 4d6ac14f-3453-41d0-bef9-a3e0c569773a |
</details>
<details>
<summary>Azure 역할</summary>
EntraFalcon은 아래 나열된 역할에 대해 선별된 등급을 사용합니다. 참조된 기본 제공 또는 사용자 지정 역할에 선별된 등급이 없는 경우, EntraFalcon은 해당 권한에서 계층을 도출합니다. 사용 가능한 권한이나 조건으로 제한을 입증할 수 없는 경우, 해당 역할은 더 신중하고 위험도가 높은 등급을 유지합니다.
기본 영향 점수는 Tier-0 `300`, Tier-1 `100`, Tier-2 `50`, Tier-3 `10`, 알 수 없음 `50`입니다. 선택된 고영향 Tier-1 역할 ID는 기본값 `125`를 사용합니다. 컨텍스트는 이후에 적용되며, 결과 노출 수준은 Medium `50+`, High `80+`, Critical `200+`입니다.
EntraFalcon은 세 가지 종류의 컨텍스트를 사용하여 기본 영향 점수를 조정합니다:
- **범위:** 테넌트 루트, 관리 그룹 또는 구독을 포괄하는 할당은 리소스 그룹이나 개별 리소스에 대한 할당보다 영향이 더 큽니다.
- **환경:** `prod`, `prd`, `dev`, `test`, `uat`와 같은 일반적인 명명 패턴은 환경을 구분하는 데 도움이 됩니다. 프로덕션일 가능성이 높으면 점수가 증가하고, 비프로덕션일 가능성이 높으면 감소하며, 혼합되거나 알 수 없는 이름은 중립적으로 처리됩니다.
- **리소스:** 범위가 클수록 더 많은 가중치를 받습니다. 개별 리소스는 1로 계산되며, 비어 있는 것으로 확인된 리소스 그룹, 구독 또는 관리 그룹은 더 낮은 점수를 받습니다.
이 모델은 검토를 위해 Azure 역할 할당의 우선순위를 지정하는 데 도움이 됩니다. 범위 또는 인벤토리 정보가 누락되거나 불완전한 경우, EntraFalcon은 더 낮은 영향을 가정하는 대신 해당 부분의 점수를 중립적으로 유지합니다.| 역할 이름 | 계층 수준 | GUID |
|--------------------------------------------------------------------|------------|----------------------------------------|
| Owner | 0 | 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 |
| User Access Administrator | 0 | 18d7d88d-d35e-4fb5-a5c3-7773c20a72d9 |
| Contributor | 0 | b24988ac-6180-42a0-ab88-20f7382dd24c |
| Role Based Access Control Administrator | 0 | f58310d9-a9f6-439a-9e8d-f62e7b41a168 |
| Reservations Administrator | 0 | a8889054-8d42-49c9-bc1c-52486c10e7cd |
| Azure Resilience Management Drills Administrator | 0 | c914561b-1575-4601-af9c-a1356bf59818 |
| Azure Resilience Management Drills Assets Administrator | 0 | 5a2ec2f1-2375-4950-9906-59ec1d979249 |
| Azure Resilience Management Drills Target Resource Administrator | 0 | e4c7f620-39b8-4688-bba2-70dd82ef367b |
| Azure Resilience Management Goals Administrator | 0 | a2b7cc47-30ec-462f-a2f4-9ac6e1c266af |
| Security Admin | 1 | fb1c8493-542b-48eb-b624-b4c8fea62acd |
| Virtual Machine Contributor | 1 | 9980e02c-c2be-4d73-94e8-173b1dc7cf3c |
| Virtual Machine Data Access Administrator | 1 | 66f75aeb-eabe-4b70-9f1e-c350c4c9ad04 |
| Virtual Machine Administrator Login | 1 | 1c0163c0-47e6-4577-8991-ea5c82e286e4 |
| Windows Admin Center Administrator Login | 1 | a6333a3e-0164-44c3-b281-7a577aff287f |
| Container Registry Contributor and Data Access Configuration Administrator | 1 | 3bc748fc-213d-45c1-8d91-9da5725539b9 |
| Key Vault Administrator | 1 | 00482a5a-887f-4fb3-b363-3b7fe8e74483 |
| Key Vault Data Access Administrator | 1 | 8b54135c-b56d-4d72-a534-26097cfdc8d8 |
| Managed Identity Contributor | 1 | e40ec5ca-96e0-45a2-b4ff-59039f2c2b59 |
| Managed Identity Federated Identity Credential Contributor | 1 | 7e559ce2-48d7-4b27-9128-fa1b247f1308 |
| Key Vault Secrets Officer | 1 | b86a8fe4-44ce-4948-aee5-eccb2c155cd7 |
---
[Read more](https://github.com/compasssecurity/entrafalcon)






