
 ch4120n/ch4120n-cve-pulse
스마트 검색 및 위협 인텔리전스를 갖춘 실시간 CVE PoC(개념 증명) 애그리게이터

CVE Pulse는 GitHub에서 **CVE 개념 증명(Proof‑of‑Concept)**을 자동으로 발견, 점수화, 색인합니다.
EPSS 점수와 CISA KEV 데이터로 강화하고, 일일 스냅샷 및 차이점을 생성하며, 빠르고 검색 가능한 정적 웹사이트를 제공합니다
Ch4120N – 보안 애호가 및 자동화 애호가.
📧 [email protected]
-windows) 지원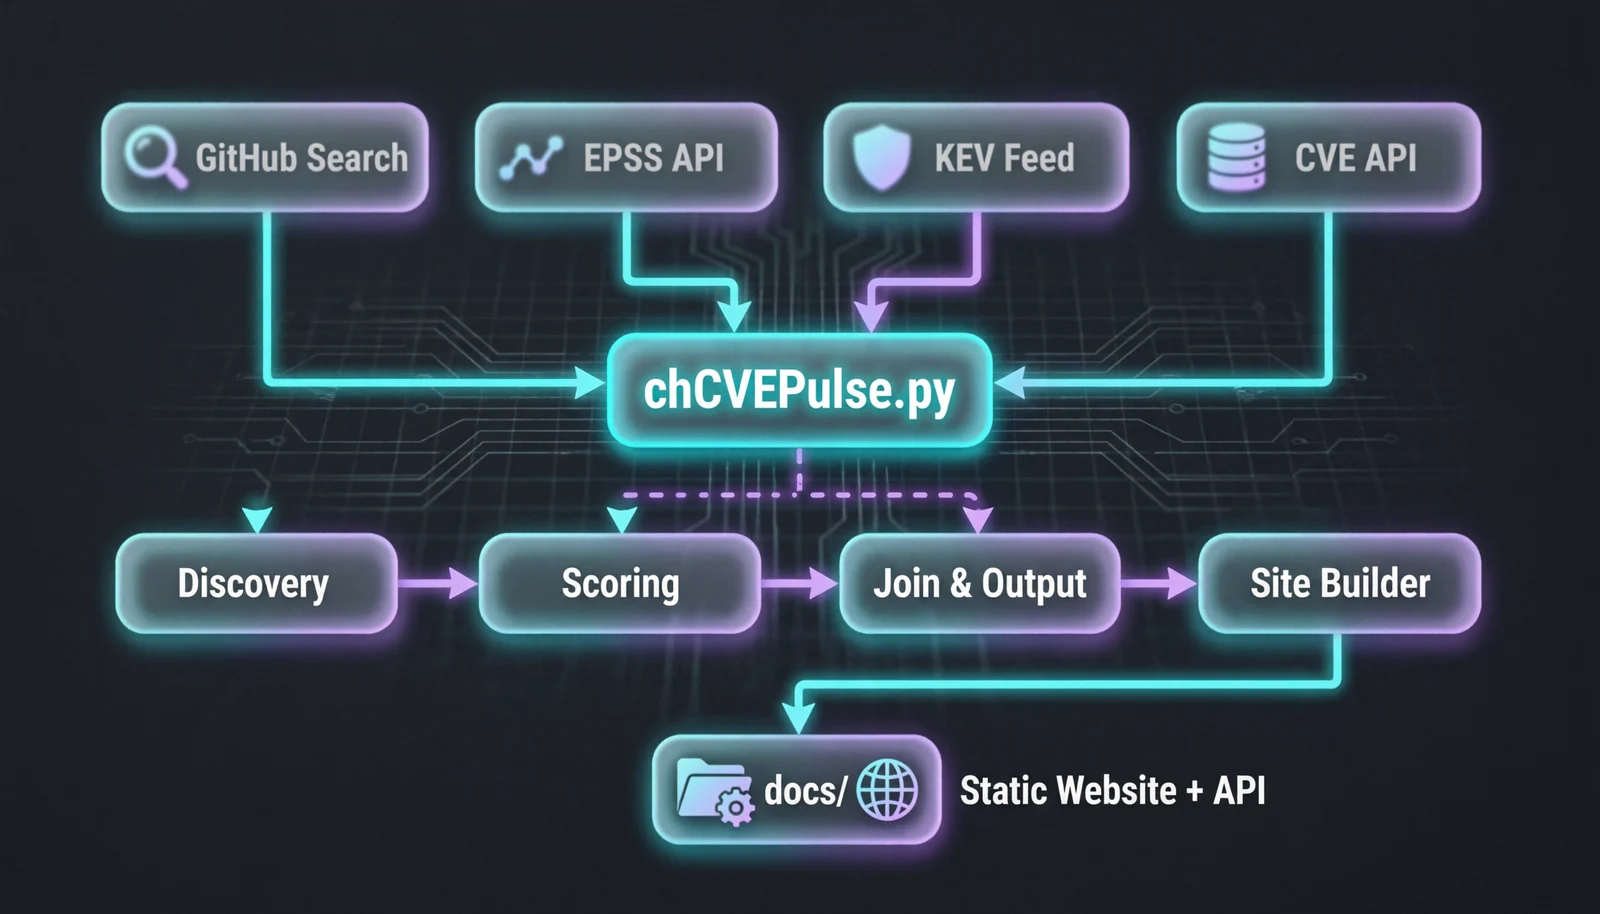
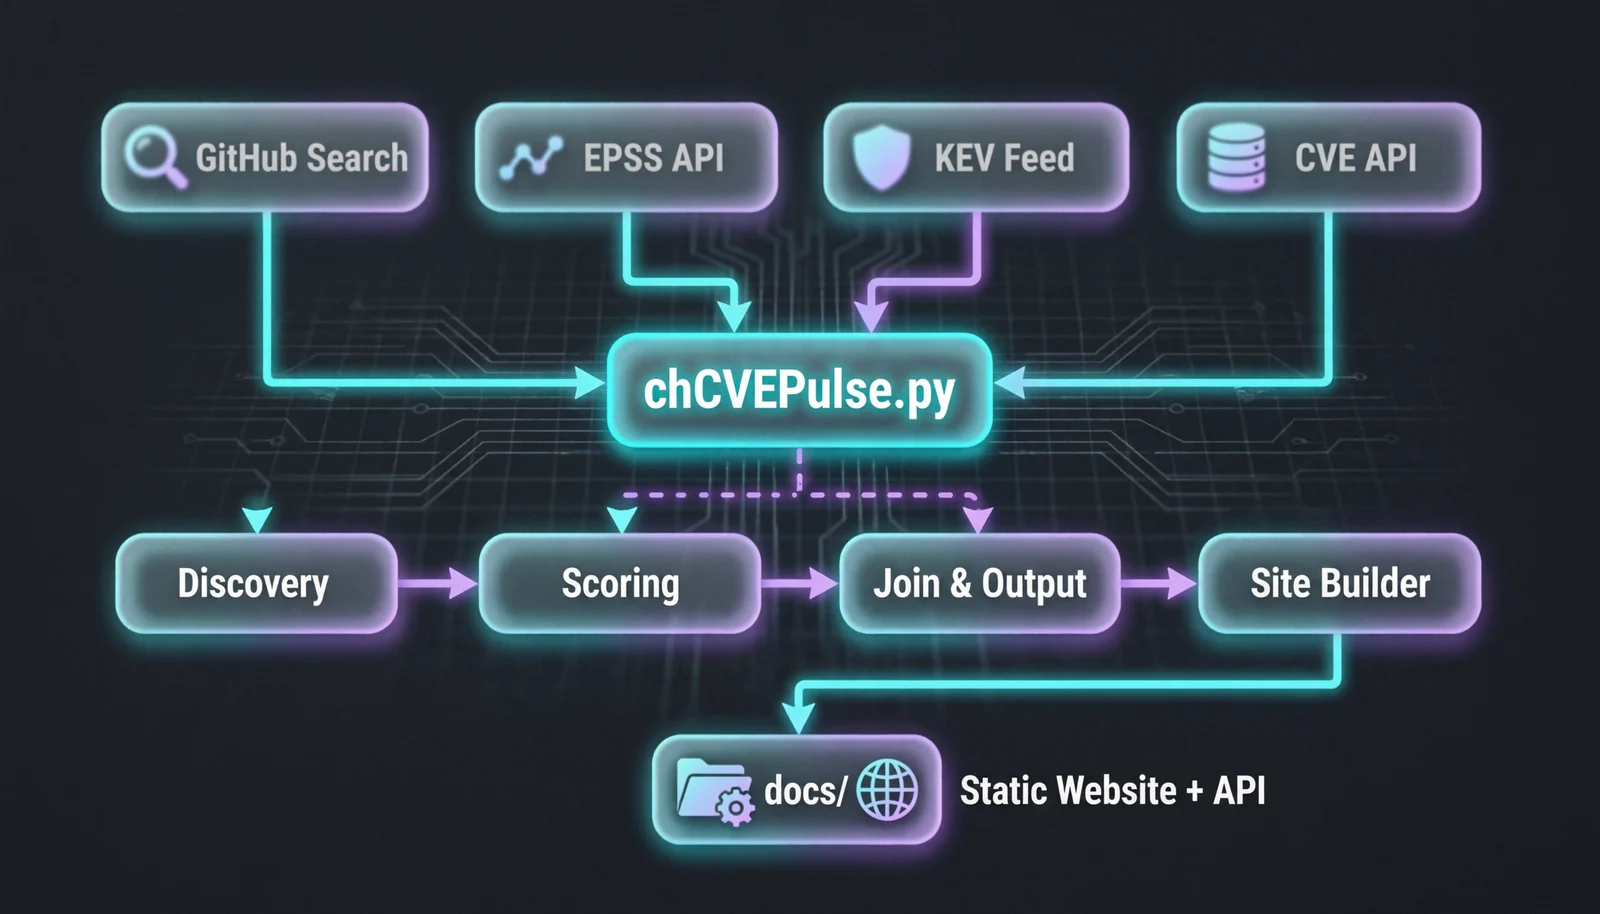
fetch-epss**는 EPSS 점수 기준 상위 2000개 CVE를 다운로드합니다.fetch-kev**는 CISA KEV 카탈로그를 다운로드합니다.sync-cves**는 data/github.txt를 읽고 MITRE API에서 CVE 메타데이터를 가져온 후 각 CVE에 대한 마크다운 파일을 생성/업데이트합니다.pipeline (또는 개별 build-* 명령어):
github.txt 또는 이전에 저신뢰도였던 것들로부터).build-site**는 CVE_list.json, trending_poc.json, 정적 HTML 페이지를 생성합니다.docs/)는 GitHub Pages에 배포됩니다.git clone https://github.com/Ch4120N/Ch4120N-CVE-Pulse.git cd Ch4120N-CVE-Pulse
pip install -r requirements.txt
python chCVEPulse.py fetch-epss python chCVEPulse.py fetch-kev
python chCVEPulse.py sync-cves
export GITHUB_TOKEN=your_token_here python chCVEPulse.py pipeline --days 7
python chCVEPulse.py build-site
---

## 📦 설치

**요구 사항:**
- Python 3.9+
- `pip`

패키지를 설치하세요:```bash
pip install -r requirements.txt
(requirements.txt에는 requests, jinja2 및 기타 의존성이 포함되어 있습니다.)
모든 작업은 단일 스크립트 chCVEPulse.py를 통해 수행됩니다.
예시:```bash
python chCVEPulse.py fetch-epss --limit 2000 python chCVEPulse.py fetch-kev
python chCVEPulse.py sync-cves --cve CVE-2025-12345
python chCVEPulse.py pipeline --days 7 --mode daily --limit 50
python chCVEPulse.py build-site --html-mode summary
### 전체 파이프라인

`pipeline` 하위 명령은 세부 조정이 가능합니다:

- `--days` : GitHub를 며칠 전까지 검색할지 (기본값: 7)
- `--mode` : `daily` (최근 CVE, 더 빠름) 또는 `weekly` (더 광범위한 스캔)
- `--limit` : 스캔할 최대 CVE 수 (기본값: 50)
- `--cve` : 스캔할 하나 이상의 CVE ID 지정
- `--skip-discovery` : 기존 데이터에서 출력만 재생성
- `--check-links` : 저장소 URL이 아직 유효한지 확인

---

## 📊 출력 및 웹사이트

파이프라인 실행이 성공하면 `docs/`에 다음이 포함됩니다:

- **`index.html`** – 메인 검색 페이지 (`logic.js`와 `style.css`로 구동)
- **`CVE_list.json`** – 설명과 PoC 링크가 포함된 모든 CVE
- **`trending_poc.json`** – 최근 업데이트된 PoC (자동 업데이트되는 README에서 가져옴)
- **`api/v1/`** – 완전한 REST 방식 JSON 엔드포인트:
  - `joined_top.json` – PoC, EPSS, KEV 상태가 포함된 우선순위 높은 CVE
  - `kev.json` – 강화된 KEV 목록
  - `epss_top.json` – PoC가 있는 상위 EPSS CVE
  - `cve/{CVE-ID}.json` – CVE별 상세 PoC 정보
  - `snapshots/` – 일일 상태 스냅샷
  - `diffs/` – 일별 변경 사항

검색은 **퍼지 매칭**, 벤더/제품 필터, 부정 용어(예: `-windows`)를 지원합니다.

---

## 🗂️ 프로젝트 구조```
Ch4120N-CVE-Pulse/
├── chCVEPulse.py
├── scripts/
│   ├── config.py
│   ├── helpers.py
│   ├── github_api.py
│   ├── scoring.py
│   ├── discovery.py
│   ├── outputs.py
│   ├── diff.py
│   ├── joined.py
│   ├── site.py
│   ├── sync.py
│   ├── fetch_epss.py
│   ├── fetch_kev.py
│   └── pipeline.py
├── templates/
│   └── index.html# Jinja2 template for the website
├── data/
│   ├── github.txt# CVE -> PoC URL list (edit this)
│   ├── blacklist.txt
│   ├── cache/
│   └── evidence/
├── docs/
│   ├── api/v1/
│   └── index.html, style.css, logic.js
├── requirements.txt
└── README.md
거의 모든 설정은 scripts/config.py에 있습니다:
GITHUB_SOURCES – data/github.txt 경로EPSS_API_URL, KEV_URL, CVE_API_TEMPLATE – 외부 API 엔드포인트HIGH_EPSS_THRESHOLD – "높음" 경고를 위한 최소 EPSSTOP_KEV_COUNT – 유지할 KEV 항목 수SNAPSHOT_RETENTION_DAYS – 이전 스냅샷을 보관할 기간API 속도 제한을 높이려면 GitHub 토큰을 사용하는 것이 좋습니다 (GITHUB_TOKEN 환경 변수로 설정).
세 가지 GitHub Actions 워크플로가 모든 것을 최신 상태로 유지합니다:
sync_cve_pocs.yml – 매일 실행되며, data/github.txt를 읽고 최신 CVE 메타데이터를 가져와 마크다운 파일을 업데이트합니다.hot_cves.yml – 6시간마다 실행되며, 이 README의 Trending PoCs 섹션을 업데이트합니다.site.yml – 정적 웹사이트를 빌드하여 GitHub Pages에 배포합니다.모든 워크플로는 .github/workflows/에 있습니다.
아래의 Trending PoCs 표는 CI 파이프라인에 의해 6시간마다 자동으로 업데이트됩니다.
이 프로젝트는 위협 인텔리전스, 취약점 관리, 방어적 보안 연구를 위해 만들어졌습니다.
불법적이거나 무단 활동에 링크된 저장소를 사용하지 마십시오.
저자는 PoC 코드를 호스팅하거나 보증하지 않으며, 단지 공개적으로 이용 가능한 정보를 색인할 뿐입니다.
GPLv3 라이선스 – 전문은 LICENSE 파일을 참조하십시오.
"위협보다 앞서 나가세요 – 모든 CVE PoC를 실시간으로 추적하세요."
⭐ 이 프로젝트가 도움이 되었다면, 스타를 눌러주시면 감사하겠습니다!
Made with ❤️ by Ch4120N
| 명령어 | 설명 |
|---|
fetch-epss | EPSS 데이터 다운로드 |
fetch-kev | KEV 카탈로그 다운로드 |
sync-cves | data/github.txt에서 CVE 마크다운 업데이트 |
build-site | 정적 웹사이트 생성 (CVE 목록 + HTML) |
build-diffs | 마지막 두 스냅샷에서 일일 diff 생성 |
build-joined | KEV+EPSS+PoC 조인 JSON 엔드포인트 생성 |
pipeline | 전체 파이프라인 실행 (discover → output → diff → site) |
| 소스 | 설명 |
|---|
| GitHub Search API | CVE ID를 언급하는 저장소 검색 |
| GitHub GraphQL | 스타 수, 언어, 토픽, 포크/아카이브 상태 가져오기 |
| FIRST EPSS | 익스플로잇 예측 점수 시스템 |
| CISA KEV | 알려진 악용 취약점 카탈로그 |
| MITRE CVE API | 공식 CVE 설명, 참조, 제품 |
| Stars | Updated | Repository | Description |
|---|
| 4070⭐ | 4 hours ago | copy-fail-CVE-2026-31431 | Copy Fail (CVE-2026-31431): 9-year-old Linux kernel LPE found by Theori's Xint Code |
| 576⭐ | 8 days ago | cve_2026_31431 | Exploit POC for CVE_2026_31431 |
| 329⭐ | 20 hours ago | CVE-2026-54121 | Certighost POC |
| 245⭐ | 8 hours ago | CVE-2026-43499-popsicle | CVE-2026-43499 Implementation for 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k |
| 231⭐ | 4 days ago | CVE-2026-41089 | Netlogon and CLDAP vulnerability research with a proof of concept. |
| 304⭐ | 1 day ago | CVE-2026-21858 | n8n Ni8mare - Unauthenticated Arbitrary File Read to RCE Chain (CVSS 10.0) |
| 208⭐ | 14 days ago | CVE-2026-24061 | Exploitation of CVE-2026-24061 |
| 159⭐ | 6 days ago | CVE-2026-43499 | CVE-2026-43499 PoC |
| 177⭐ | 2 days ago | CVE-2026-62911 | POC pre-auth RCE on Exchange |
| 825⭐ | 2 days ago | CVE-2026-24061 | CVE-2026-24061 exploit PoC |
| 141⭐ | 17 hours ago | CVE-2026-42980-POC | CVE-2026-42980 PUBLIC EXPLOIT + RESEARCH |
| 101⭐ | 17 hours ago | CVE-2026-75604-poc | CVE-2026-75604 Next.js Windows RCE poc |
| 124⭐ | 7 days ago | CVE-2026-41651 | |
| 102⭐ | 23 hours ago | CVE-2026-43499-Poc-Analysis | Vulnerability analysis and Proof of Concept (PoC) for CVE-2026-43499 affecting Xiaomi devices. For educational and research purposes only. |
| 111⭐ | 25 days ago | CVE-2026-31431-Advanced-Exploit | CVE-2026-31431 纯文件利用 |
| 18⭐ | 6 days ago | CVE-2026-43499-Poc-Analysis | Vulnerability analysis and Proof of Concept (PoC) for CVE-2026-43499 affecting Xiaomi devices. For educational and research purposes only. |
| 63⭐ | 29 days ago | CVE-2026-45504 | CVE-2026-45504 Microsoft Exchange File Read |
| 41⭐ | 8 days ago | CVE-2026-31431 | |
| 109⭐ | 6 days ago | Copy-Fail-Exploit-CVE-2026-31431 | Most Linux LPEs need a race window or a kernel-specific offset. Copy Fail is a straight-line logic flaw, it needs neither. The same 732-byte Python script (or .c elf) roots every Linux distribution shipped since 2017. |
| 83⭐ | 7 days ago | CVE-2026-0073-Android-adbd-authentication-bypass-POC |
| Stars | Updated | Repository | Description |
|---|
| 1430⭐ | 1 day ago | CVE-2025-55182 | Explanation and full RCE PoC for CVE-2025-55182 |
| 792⭐ | 8 days ago | CVE-2025-55182-research | CVE-2025-55182 POC |
| 717⭐ | 2 days ago | CVE-2025-33073 | PoC Exploit for the NTLM reflection SMB flaw. |
| 528⭐ | 14 hours ago | CVE-2025-32463_chwoot | Escalation of Privilege to the root through sudo binary with chroot option. CVE-2025-32463 |
| 477⭐ | 8 days ago | CVE-2025-32463 | Local Privilege Escalation to Root via Sudo chroot in Linux |
| 313⭐ | 19 hours ago | CVE-2025-53770-Exploit | SharePoint WebPart Injection Exploit Tool |
| 314⭐ | 17 days ago | CVE-2025-55182 | RSC/Next.js RCE Vulnerability Detector & PoC Chrome Extension – CVE-2025-55182 & CVE-2025-66478 |
| 1062⭐ | 7 days ago | React2Shell-CVE-2025-55182-original-poc | Original Proof-of-Concepts for React2Shell CVE-2025-55182 |
| 406⭐ | 2 days ago | CVE-2025-24071_PoC | CVE-2025-24071: NTLM Hash Leak via RAR/ZIP Extraction and .library-ms File |
| 213⭐ | 1 day ago | CVE-2025-32023 | PoC & Exploit for CVE-2025-32023 / PlaidCTF 2025 "Zerodeo" |
| 385⭐ | 10 days ago | ColorOS-CVE-2025-10184 | ColorOS短信漏洞,以及用户自救方案 |
| 281⭐ | 17 hours ago | CVE-2025-55182-advanced-scanner- | |
| 432⭐ | 2 days ago | Next.js-RSC-RCE-Scanner-CVE-2025-66478 | A command-line scanner for batch detection of Next.js application versions and determining if they are affected by CVE-2025-66478 vulnerability. |
| 197⭐ | 1 day ago | POC-CVE-2025-24813 | his repository contains an automated Proof of Concept (PoC) script for exploiting CVE-2025-24813, a Remote Code Execution (RCE) vulnerability in Apache Tomcat. The vulnerability allows an attacker to upload a malicious serialized payload to the server, leading to arbitrary code execution via deserialization when specific conditions are met. |
| 190⭐ | 183 days ago | RSC-Detect-CVE-2025-55182 | RSC Detect CVE 2025 55182 |
| 194⭐ | 8 days ago | CVE-2025-30208-EXP | CVE-2025-30208-EXP |
| 142⭐ | 10 days ago | CVE-2025-32433 | CVE-2025-32433 https://github.com/erlang/otp/security/advisories/GHSA-37cp-fgq5-7wc2 |
| 119⭐ | 2 days ago | CVE-2025-43300 | This is POC for IOS 0click CVE-2025-43300 |
| 160⭐ | 8 days ago | CVE-2025-21756 | Exploit for CVE-2025-21756 for Linux kernel 6.6.75. My first linux kernel exploit! |
| 195⭐ | 27 days ago | CVE-2025-32756-POC | Proof of Concept for CVE-2025-32756 - A critical stack-based buffer overflow vulnerability affecting multiple Fortinet products. |
| Stars | Updated | Repository | Description |
|---|
| 2456⭐ | 2 days ago | CVE-2024-1086 | Universal local privilege escalation Proof-of-Concept exploit for CVE-2024-1086, working on most Linux kernels between v5.14 and v6.6, including Debian, Ubuntu, and KernelCTF. The success rate is 99.4% in KernelCTF images. |
| 689⭐ | 1 day ago | CVE-2024-38063 | poc for CVE-2024-38063 (RCE in tcpip.sys) |
| 497⭐ | 20 days ago | cve-2024-6387-poc | a signal handler race condition in OpenSSH's server (sshd) |
| 517⭐ | 1 day ago | CVE-2024-49113 | LdapNightmare is a PoC tool that tests a vulnerable Windows Server against CVE-2024-49113 |
| 526⭐ | 2 days ago | CVE-2024-6387_Check | CVE-2024-6387_Check is a lightweight, efficient tool designed to identify servers running vulnerable versions of OpenSSH |
| 224⭐ | 31 days ago | CVE-2024-38077 | RDL的堆溢出导致的RCE |
| 378⭐ | 23 days ago | cve-2024-6387-poc | 32-bit PoC for CVE-2024-6387 — mirror of the original 7etsuo/cve-2024-6387-poc |
| 333⭐ | 8 days ago | CVE-2024-21338 | Local Privilege Escalation from Admin to Kernel vulnerability on Windows 10 and Windows 11 operating systems with HVCI enabled. |
| 331⭐ | 5 days ago | CVE-2024-0044 | CVE-2024-0044: a "run-as any app" high-severity vulnerability affecting Android versions 12 and 13 |
| 320⭐ | 2 days ago | CVE-2024-4577 | PHP CGI Argument Injection (CVE-2024-4577) Remote Code Execution PoC |
| 285⭐ | 2 days ago | CVE-2024-21413 | CVE-2024-21413 PoC for THM Lab |
| 775⭐ | 1 day ago | CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability | Microsoft-Outlook-Remote-Code-Execution-Vulnerability |
| 195⭐ | 2 days ago | CVE-2024-6387 | Remote Unauthenticated Code Execution Vulnerability in OpenSSH server (CVE-2024-6387) |
| 9⭐ | 40 days ago | CVE-2024-38077-POC | |
| 235⭐ | 59 days ago | CVE_2024_30078_POC_WIFI | basic concept for the latest windows wifi driver CVE |
| 181⭐ | 6 days ago | CVE-2024-25600 | Unauthenticated Remote Code Execution – Bricks <= 1.9.6 |
| 208⭐ | 2 days ago | CVE-2024-23897 | CVE-2024-23897 |
| 87⭐ | 40 days ago | CVE-2024-40725-CVE-2024-40898 | CVE-2024-40725 and CVE-2024-40898, affecting Apache HTTP Server versions 2.4.0 through 2.4.61. These flaws pose significant risks to web servers worldwide, potentially leading to source code disclosure and server-side request forgery (SSRF) attacks. |
| 113⭐ | 14 days ago | CVE-2024-6387 | PoC - Remote Unauthenticated Code Execution Vulnerability in OpenSSH server (Scanner and Exploit) |
| 156⭐ | 16 days ago | CVE-2024-21413 | Microsoft Outlook Information Disclosure Vulnerability (leak password hash) - Expect Script POC |
| Stars | Updated | Repository | Description |
|---|
| 784⭐ | 14 days ago | CVE-2023-38831-winrar-exploit | CVE-2023-38831 winrar exploit generator |
| 504⭐ | 2 days ago | Windows_LPE_AFD_CVE-2023-21768 | LPE exploit for CVE-2023-21768 |
| 381⭐ | 3 days ago | CVE-2023-32233 | CVE-2023-32233: Linux内核中的安全漏洞 |
| 418⭐ | 10 days ago | CVE-2023-0386 | CVE-2023-0386在ubuntu22.04上的提权 |
| 116⭐ | 8 days ago | CVE-2023-21839 | Weblogic CVE-2023-21839 RCE (无需Java依赖一键RCE) |
| 394⭐ | 19 days ago | CVE-2023-4911 | PoC for CVE-2023-4911 |
| 284⭐ | 13 days ago | CVE-2023-21608 | Adobe Acrobat Reader - CVE-2023-21608 - Remote Code Execution Exploit |
| 317⭐ | 35 days ago | CVE-2023-4863 | |
| 246⭐ | 2 days ago | CVE-2023-44487 | Basic vulnerability scanning to see if web servers may be vulnerable to CVE-2023-44487 |
| 245⭐ | 45 days ago | CVE-2023-7028 | This repository presents a proof-of-concept of CVE-2023-7028 |
| 228⭐ | 57 days ago | CVE-2023-3519 | RCE exploit for CVE-2023-3519 |
| 168⭐ | 2 days ago | CVE-2023-36745 | |
| 226⭐ | 10 days ago | CVE-2023-20887 | VMWare vRealize Network Insight Pre-Authenticated RCE (CVE-2023-20887) |
| 345⭐ | 2 days ago | CVE-2023-23397-POC-Powershell | |
| 183⭐ | 2 days ago | CVE-2023-28252 | |
| 136⭐ | 40 days ago | CVE-2023-2640-CVE-2023-32629 | GameOver(lay) Ubuntu Privilege Escalation |
| 240⭐ | 8 days ago | Weblogic-CVE-2023-21839 | |
| 205⭐ | 2 days ago | CVE-2023-46747-RCE | exploit for f5-big-ip RCE cve-2023-46747 |
| 236⭐ | 2 days ago | CVE-2023-29357 | Microsoft SharePoint Server Elevation of Privilege Vulnerability |
| 166⭐ | 8 days ago | CVE-2023-25157 | CVE-2023-25157 - GeoServer SQL Injection - PoC |
| Stars | Updated | Repository | Description |
|---|
| 1132⭐ | 1 day ago | CVE-2022-0847-DirtyPipe-Exploit | A root exploit for CVE-2022-0847 (Dirty Pipe) |
| 570⭐ | 8 days ago | CVE-2022-23222 | CVE-2022-23222: Linux Kernel eBPF Local Privilege Escalation |
| 360⭐ | 37 days ago | CVE-2022-21907 | HTTP Protocol Stack Remote Code Execution Vulnerability CVE-2022-21907 |
| 357⭐ | 15 hours ago | CVE-2022-40684 | A proof of concept exploit for CVE-2022-40684 affecting Fortinet FortiOS, FortiProxy, and FortiSwitchManager |
| 377⭐ | 35 days ago | CVE-2022-29464 | WSO2 RCE (CVE-2022-29464) exploit and writeup. |
| 735⭐ | 2 hours ago | CVE-2022-0847-DirtyPipe-Exploits | A collection of exploits and documentation that can be used to exploit the Linux Dirty Pipe vulnerability. |
| 437⭐ | 3 days ago | CVE-2022-25636 | CVE-2022-25636 |
| 487⭐ | 6 days ago | CVE-2022-2588 | exploit for CVE-2022-2588 |
| 497⭐ | 24 days ago | CVE-2022-0995 | CVE-2022-0995 exploit |
| 385⭐ | 2 days ago | CVE-2022-39197 | CobaltStrike <= 4.7.1 RCE |
| 414⭐ | 2 days ago | CVE-2022-33679 | One day based on https://googleprojectzero.blogspot.com/2022/10/rc4-is-still-considered-harmful.html |
| 281⭐ | 10 days ago | CVE-2022-0847 | CVE-2022-0847-DirtyPipe-Exploit CVE-2022-0847 是存在于 Linux内核 5.8 及之后版本中的本地提权漏洞。攻击者通过利用此漏洞,可覆盖重写任意可读文件中的数据,从而可将普通权限的用户提升到特权 root。 CVE-2022-0847 的漏洞原理类似于 CVE-2016-5195 脏牛漏洞(Dirty Cow),但它更容易被利用。漏洞作者将此漏洞命名为“Dirty Pipe” |
| 354⭐ | 18 hours ago | CVE-2022-21894 | baton drop (CVE-2022-21894): Secure Boot Security Feature Bypass Vulnerability |
| 609⭐ | 2 days ago | CVE-2022-38694_unlock_bootloader | This is a one-time signature verification bypass. For persistent signature verification bypass, check https://github.com/TomKing062/CVE-2022-38691_38692 |
| 377⭐ | 2 days ago | CVE-2022-0185 | CVE-2022-0185 |
| 284⭐ | 31 days ago | cve-2022-27255 | |
| 265⭐ | 172 days ago | CVE-2022-39952 | POC for CVE-2022-39952 |
| 238⭐ | 31 days ago | CVE-2022-20699 | Cisco Anyconnect VPN unauth RCE (rwx stack) |
| 236⭐ | 9 days ago | CVE-2022-30075 | Tp-Link Archer AX50 Authenticated RCE (CVE-2022-30075) |
| 218⭐ | 10 days ago | CVE-2022-34918 | CVE-2022-34918 netfilter nf_tables 本地提权 POC |


