 capivara-research/cve-2026-122158
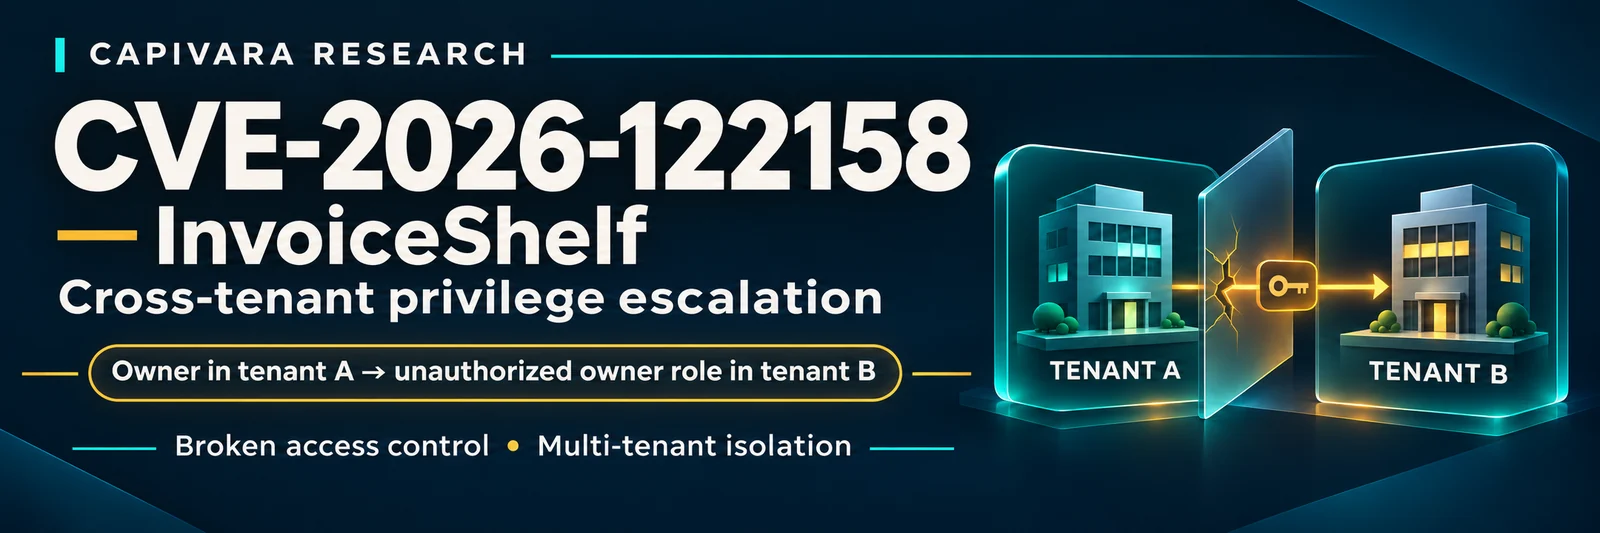
CVE-2026-122158에 대한 분석 및 루프백 제한 PoC로, InvoiceShelf에서 소유자가 다른 테넌트에 임의의 역할을 할당할 수 있게 하는 교차 테넌트 권한 상승 취약점입니다.

회사 소유자는 공격자가 제어하는 계정을
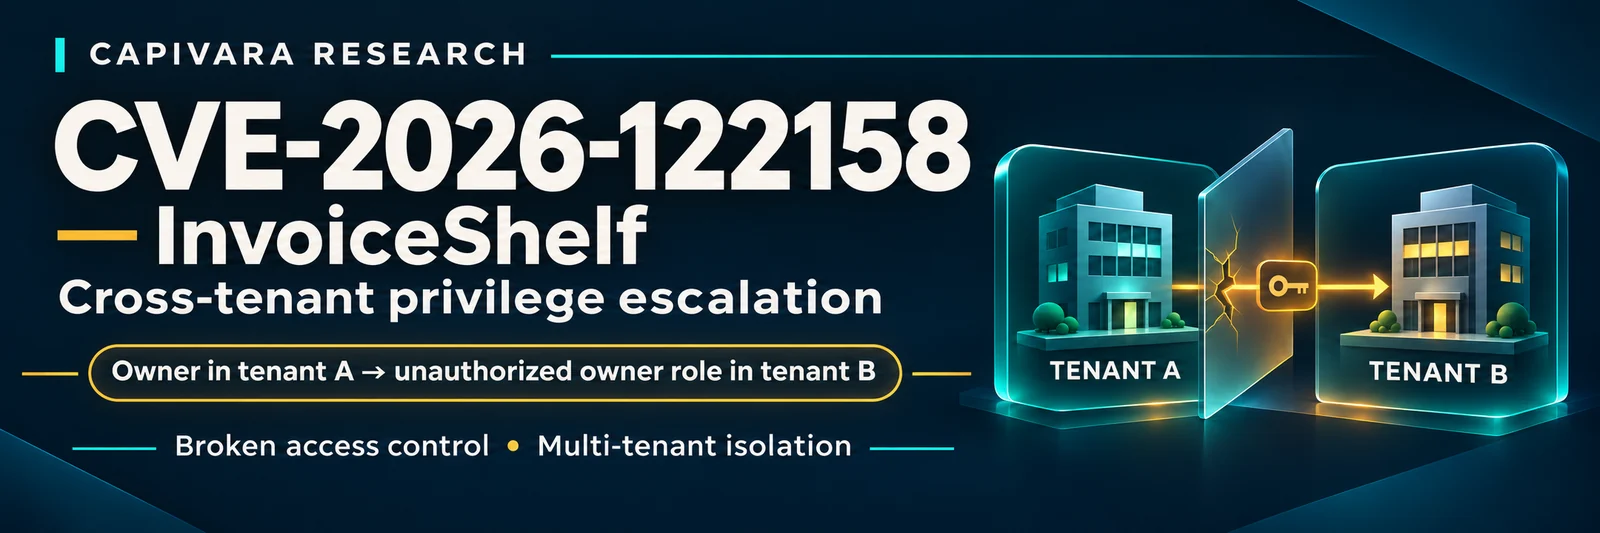
owner를 포함한 임의의 역할로 다른 테넌트에 배치할 수 있습니다.
브라질 포르투갈어 · 공식 보안 권고 · 2.x 수정 · 3.x 수정
VulDB는 제출 #1028117을 수락하고 VDB-431158을 생성했으며 CVE-2026-122158을 할당했습니다. 정식 CVE 레코드는 2026년 11월 5일에 게시되었습니다.
| 항목 | 값 |
|---|---|
| 제품 | InvoiceShelf |
| 영향 받음 | <= 2.4.3; 3.0.0-alpha.1부터 3.0.0-alpha.3까지 |
| 수정됨 | 2.4.4; 3.0.0-alpha.4 |
| GHSA 심각도 | 치명적 |
| 취약점 | CWE-284, CWE-863 (GHSA); CWE-284, CWE-266 (CVE) |
| VulDB CVSS v3.1 | 4.7 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L/E:P/RL:O/RC:C |
| 연구자 CVSS v3.1 | 9.1 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H |
| 권고 | GHSA-c9cx-7r7m-264v |
| CVE | CVE-2026-122158 |
| VulDB | VDB-431158 |
MemberRequest는 클라이언트가 제어하는 companies 배열의 형태만 검증합니다. 호출자가 참조된 회사를 소유하는지 또는 요청된 역할을 할당할 수 있는지는 확인하지 않습니다:
'companies' => ['required'],
'companies.*.id' => ['required'],
'companies.*.role' => ['required'],
MemberService::create()와 update()는 그 목록을 권위 있는 것으로 취급합니다. 이들은 제공된 ID를 사용하여 멤버십을 동기화하고, 제공된 역할을 할당하기 전에 Bouncer의 권한 부여 범위를 각 제공된 회사로 전환합니다:
$member->companies()->sync($memberships->pluck('id'));

foreach ($memberships as $membership) {
    BouncerFacade::scope()->to($membership['id']);
    BouncerFacade::sync($member)->roles([$membership['role']]);
}
컨트롤러는 호출자가 활성 회사를 소유하고 있는지 확인합니다. 하지만 그 인가 결정을 요청 본문의 companies[].id에 바인딩하지는 않습니다. 이로 인해 혼동된 인가 경계가 생깁니다:
owner of Company A
        │ authorized to create a member in A
        ▼
POST /api/v1/members
companies[0].id = Company B
companies[0].role = owner
        │ values trusted by the service
        ▼
attacker-controlled account becomes an owner of Company B
이 저장소는 의도적으로 실험실 전용 재현 도구만 제공합니다. 루프백이 아닌 대상은 거부하며 --execute가 제공되지 않으면 아무 동작도 하지 않습니다. 본 공개 자료를 준비하는 동안에는 이를 실행하지 않았습니다.
사전 요구 사항:
2.4.3 또는 3.0.0-alpha.3 테스트 설치 환경.요청을 전송하지 않고 미리 보기:
python3 poc/poc.py \
  --base-url http://127.0.0.1:8080 \
  --token LAB_TOKEN \
  --active-company-id 1 \
  --victim-company-id 2 \
  --email [email protected]
생성된 요청을 검토한 후, 권한이 부여된 테스터는 --execute를 추가할 수 있습니다. 취약한 릴리스에서 예상되는 취약 결과는 HTTP 200/201이며, Company B와 연결된 새 멤버가 owner로 생성되는 것입니다. 수정된 릴리스는 회사 간 멤버십을 거부해야 하며, 일반적으로 HTTP 403 또는 422로 응답하고, 무단 관계를 생성해서는 안 됩니다.
poc/poc.py 및 poc/request.http를 참조하십시오.
하나의 정당한 테넌트의 owner가 동일한 설치 환경의 다른 테넌트에 대한 관리자 제어 권한을 획득할 수 있습니다. 그 결과로 생성된 계정은 인보이스, 고객, 결제 및 기타 재무 기록에 접근하거나 변경할 수 있고, 추가 사용자를 초대할 수 있으며, 선택된 역할에 부여된 모든 권한을 행사할 수 있습니다. 기밀성, 무결성 및 가용성이 의도된 테넌트 경계를 넘어 침해됩니다.
VulDB는 이 문제를 범위 변경 없음, 기밀성·무결성·가용성에 대한 영향 낮음으로 Medium(4.7)으로 평가합니다. 공개 GHSA는 이를 Critical로 평가하는 반면, 연구자의 벡터는 관리자 권한의 테넌트 간 경계를 범위 변경 있음, 영향 높음으로 모델링합니다. 이는 동일한 근본 원인에 대한 서로 다른 위험 모델이므로, 사용자는 자신의 배포 환경 및 취약점 관리 정책에 맞는 벡터를 적용해야 합니다.
2.4.4, 3.0.0-alpha.4 또는 이후 릴리스로 업그레이드하십시오. 이 수정은 제출된 회사 ID를 호출자가 소유한 회사로 제한하고, 회사 범위 내에서 역할을 검증하며, 호출자의 권한 밖에 있는 멤버십을 보존하고, 멤버가 호출자가 소유하지 않은 회사에도 속한 경우 민감한 계정 변경을 방지합니다.
0076ab9c5b1840d53690e721a1a4e7a91a068795| 날짜 | 사건 |
|---|---|
| 2026-09-16 | InvoiceShelf 커밋 0076ab9c5b1840d53690e721a1a4e7a91a068795 감사 완료 |
| 2026-09-23 | 벤더가 GHSA-c9cx-7r7m-264v를 게시하고 capivara-research를 신고자로 명시 |
| 2026-11-04 | VulDB가 제출 #1028117을 수락하고 VDB-431158을 생성하며 CVE-2026-122158을 예약 |
| 2026-11-05 | 정식 CVE 기록 공개 |
연구 및 공개 크레딧:
현재 공개 GHSA에는 capivara-research가 Reporter로, gdarko가 Coordinator로 기재되어 있습니다.
이 자료는 본인이 소유하거나 테스트에 대한 명시적 허가를 받은 시스템에서만 사용하십시오. 재현 도구는 루프백 실험실 대상으로 제한됩니다. 공개된 또는 제3자의 InvoiceShelf 설치 환경에서는 테스트하지 마십시오.