 caniphish/phishious
레드팀을 위해 설계된 오픈소스 보안 이메일 게이트웨이 (SEG) 평가 툴킷.


Phishious는 레드팀을 위해 설계되고 CanIPhish 팀이 개발한 오픈소스 SEG(Secure Email Gateway) 평가 도구 키트입니다. Phishious는 다양한 Secure Email Gateway 기술이 피싱 자료를 받았을 때 어떻게 동작하는지 확인할 수 있는 기능을 제공합니다.
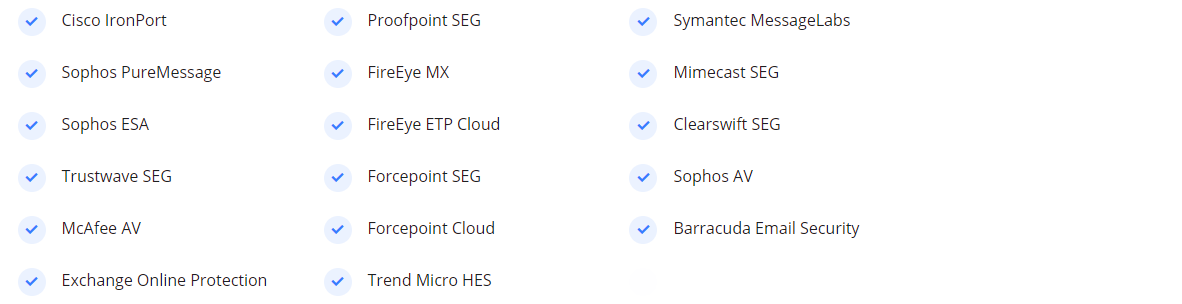
Phishious가 SEG(Secure Email Gateway) 평가 분야에서 세계 최초라고 말할 때 우리는 농담이 아닙니다. 현재 피싱 메일을 여러 Secure Email Gateway에 대해 스캔할 수 있는 도구(무료 또는 유료)는 없습니다. 가장 가까운 유틸리티는 VirusTotal이지만, 이는 스팸/피싱 탐지가 아닌 맬웨어 탐지에 특화되어 있습니다.
Phishious를 사용하면 세계에서 가장 인기 있는 Secure Email Gateway에 대해 자유롭게 피싱 자료를 테스트할 수 있습니다. 이는 피싱 캠페인이 얼마나 성공적일지에 대한 지표를 제공하는 매우 귀중한 기능입니다.
Phishious는 많은 조직이 이메일 반송 응답과 배달 불가 보고서에 과도하게 민감한 정보를 노출하는 일반적인 구성 오류를 활용합니다. 민감한 정보는 일반적으로 변조되지 않은 원본 인바운드 메시지 헤더 형태로 제공됩니다.
이 정보를 Phishious에 입력하면 관련 정보를 추출하여 이메일이 대상의 정크 폴더에 들어가거나 SEG에 의해 완전히 차단될 가능성이 있는지 감지할 수 있습니다. 이를 여러 대상에 걸쳐 확장하면 특정 피싱 자료를 전달했을 때 다양한 SEG가 어떻게 반응하는지에 대한 전체적인 관점을 제공하기 위해 이 정보를 집계할 수 있습니다.
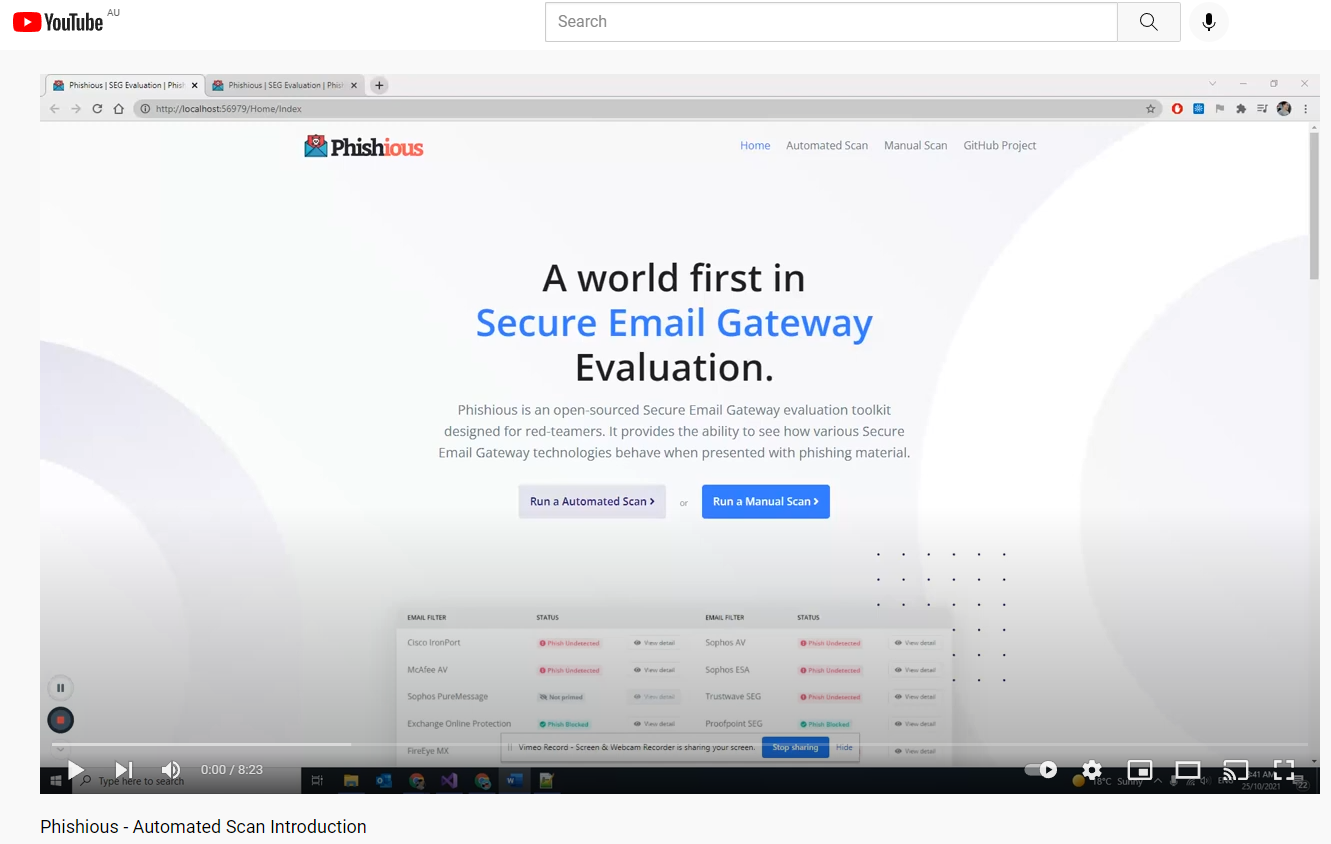
이메일 반송 공격과 그로 인한 문제를 더 잘 이해하려면 다음 블로그 게시물을 읽거나, 이 BSides Canberra 발표를 시청하거나, 아래 유튜브 소개 동영상을 시청하세요.
Windows 10 엔드포인트, Windows Server 2012 이상 또는 .NET Core 5.0을 실행할 수 있는 모든 Linux 시스템(https://dotnet.microsoft.com/download/dotnet/5.0 참조)
Phishious는 .NET Core 5.0 MVC 웹 애플리케이션입니다. 따라서 Windows에서는 IIS를, Linux에서는 Apache를 웹 서버로 사용하여 실행할 수 있습니다. 그러나 Phishious를 사용하는 가장 간단한 방법은 프로젝트를 클론한 후 선호하는 IDE(예: Visual Studio, Visual Studio Code, Rider 등)를 사용하여 디버그하는 것입니다.
자동 스캔은 Phishious가 자동으로 이메일을 보내고, 반송 응답을 수집하며, 메일 헤더를 분석하는 오케스트레이션 계층을 추가합니다. 몇 번의 클릭만으로 가능합니다. 사용자로서의 주요 작업은 취약한 메일 수신자를 식별하는 것입니다.
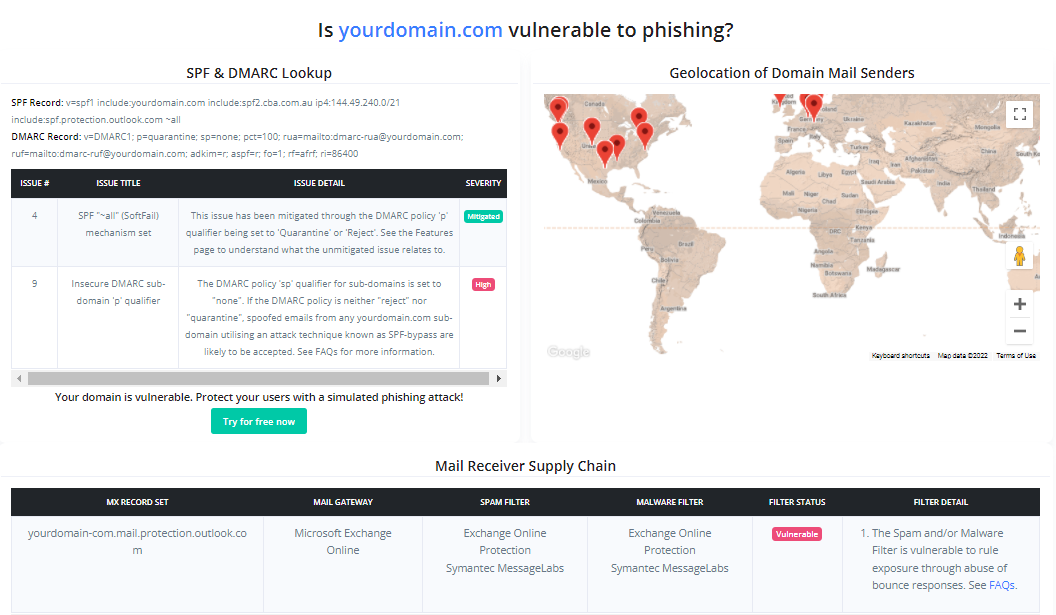
Phishious는 공용 인프라를 악용하도록 설계되었으므로 다양한 보안 기술을 사용하는 여러 대상을 식별해야 합니다 (예: 대상 1은 Sophos PureMessage 사용, 대상 2는 Cisco IronPort 사용 등). 취약한 메일 수신자 식별은 수동 분석 (예: CanIPhish 공급망 분석) 또는 프로그래밍 방식 (예: CanIPhish 공급망 API)을 통해 수행할 수 있습니다.
참고: 첨부된 이미지는 취약한 '메일 수신자 공급망'을 보여주는 CanIPhish 공급망 스캔입니다.
대상 설정. 대상 도메인을 공백, 줄 또는 쉼표로 구분하여 입력합니다. 그런 다음 로컬 부분 주소에 존재하지 않는 주소를 입력합니다.
SMTP 설정. 사용할 SMTP 서버 설정을 입력합니다.
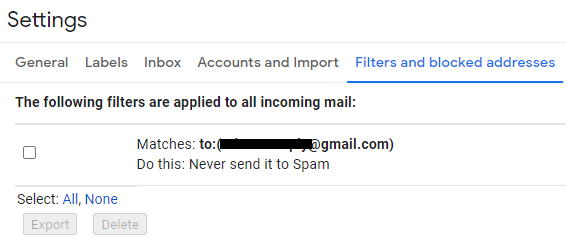
참고: Gmail을 사용하는 경우 "덜 안전한 앱 액세스"가 활성화된 일회용 Gmail 주소를 사용하세요. 이 설정은 https://myaccount.google.com/lesssecureapps에서 전환할 수 있습니다. 인바운드 이메일이 스팸으로 전송되지 않도록 필터를 설정하세요(설정 톱니바퀴 > 모든 설정 보기 > 필터 및 차단된 주소 > 새 필터 만들기). 마지막으로 Gmail의 경우 사용자 이름과 비밀번호는 Gmail 이메일 주소와 비밀번호입니다.
스토리지 스캔 설정. 이메일 반송 응답이 도착할 위치를 입력합니다. 현재 Gmail과 Amazon S3가 스토리지 대상으로 지원됩니다.
참고: Amazon S3를 사용하려면 반송 응답을 이 위치로 전달하는 포워딩 기능(예: Amazon SES 메일 수신기 + S3 대상)을 설정해야 할 수 있습니다.
이메일 프라이밍 설정. 보내는 이메일 주소, 표시 이름, 악의적이지 않은 제목과 본문을 입력합니다. 이메일 프라이밍은 각각의 Secure Email Gateway 기술의 정상적인 동작을 기준으로 삼아, 악성 메일을 전달했을 때의 차이를 분석하는 데 사용됩니다.
모든 설정이 완료되면 '설정 저장'을 클릭한 후 '필터 프라이밍'을 클릭하세요. 프라이밍이 완료될 때까지 최대 1분 정도 기다리십시오.
이제 프라이밍 중에 이메일을 보낸 동일한 대상에게 악성 콘텐츠를 이메일로 보낼 시간입니다.
1단계. 보내는 이메일 주소, 표시 이름, 악의적인 제목과 본문을 입력합니다.
2단계. '필터 기폭'을 클릭합니다. 기폭이 완료될 때까지 최대 1분 정도 기다리십시오.
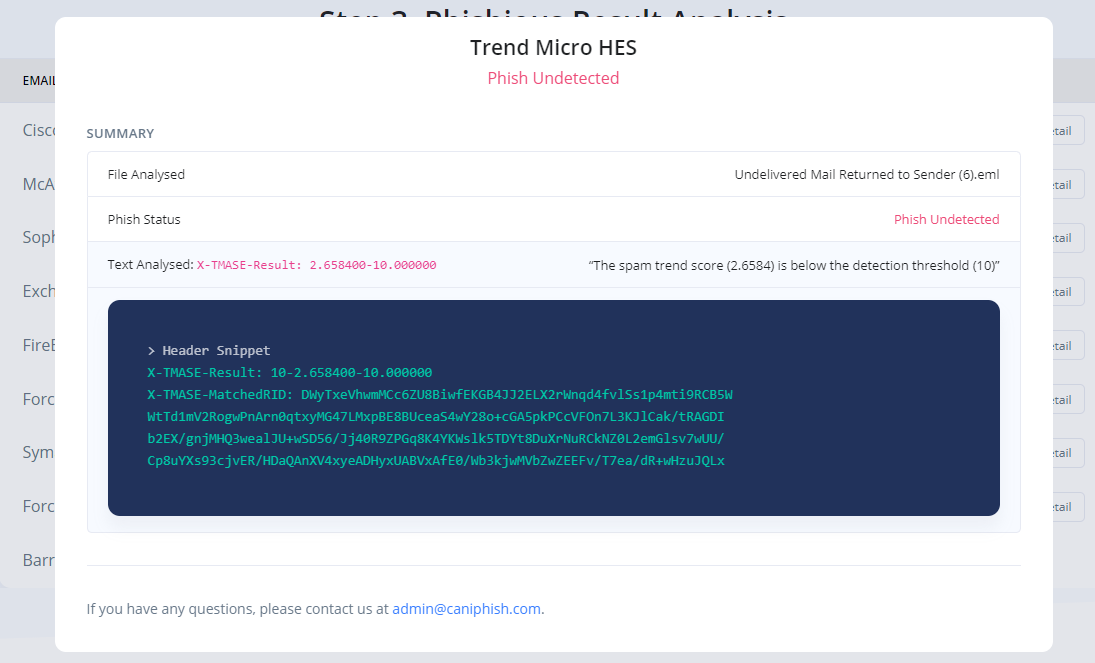
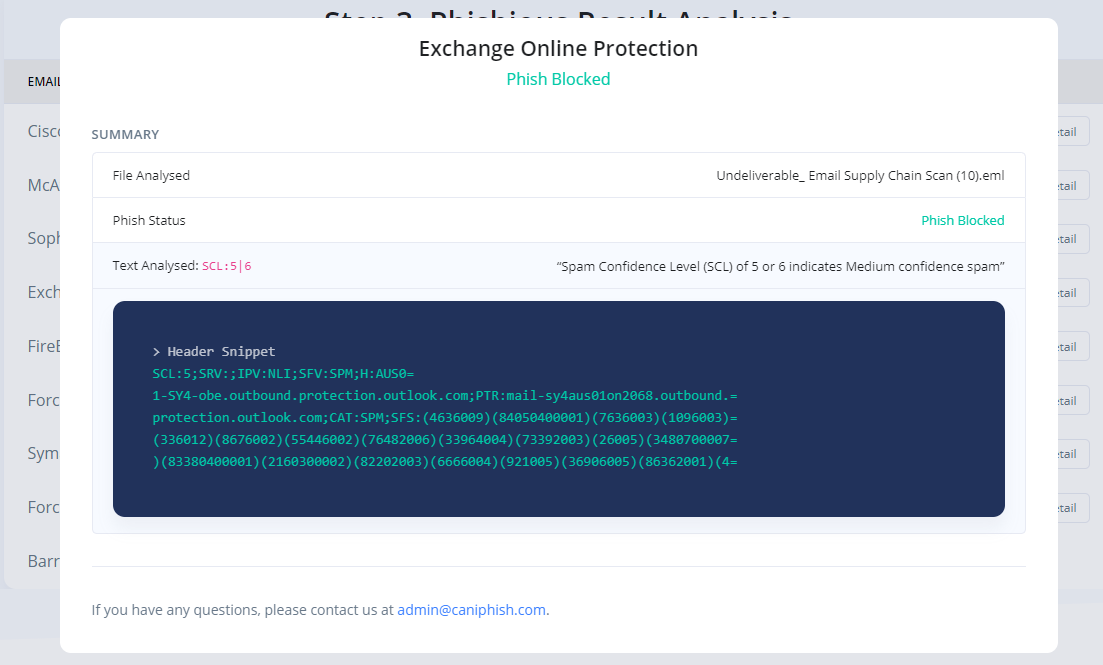
결과를 분석하여 피싱 자료가 차단되었는지 또는 탐지되지 않았는지 확인합니다. '세부 정보 보기'를 클릭하여 이메일 헤더 내에서 분석된 텍스트와 이것이 전체 Phishious 평가에 어떤 영향을 미쳤는지에 대한 통찰력을 얻으십시오.
참고: 첨부된 이미지는 두 개의 다른 SEG 기술에 대한 세부 보기를 보여줍니다. 이 보기는 Phishious가 이메일 헤더를 분석하여 단일 피싱 이메일에서 두 가지 다른 결과를 제공하는 방법을 보여줍니다.
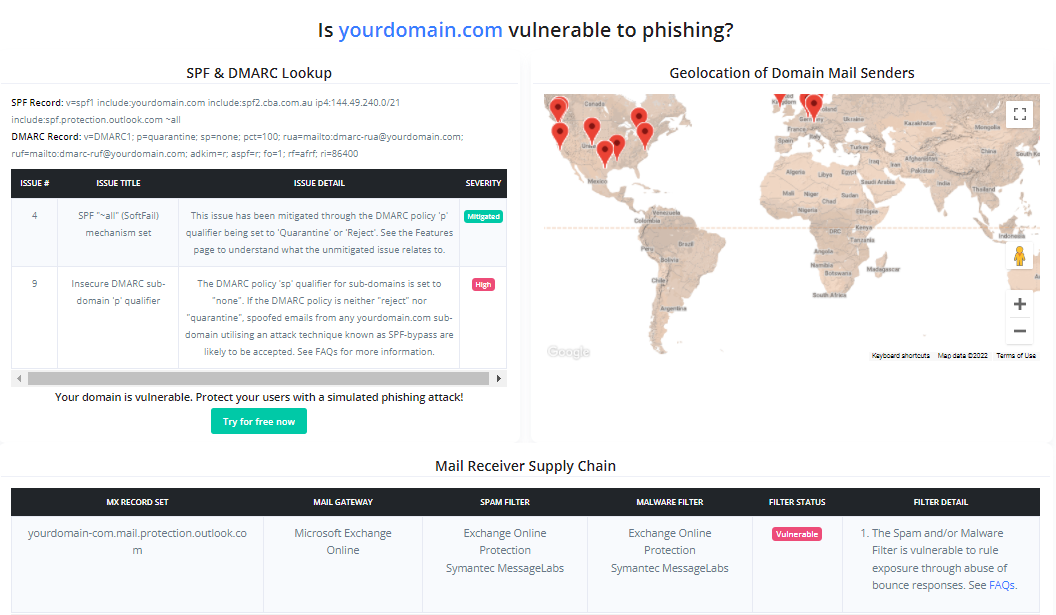
Phishious는 공용 인프라를 악용하도록 설계되었으므로 다양한 보안 기술을 사용하는 여러 대상을 식별해야 합니다 (예: 대상 1은 Sophos PureMessage 사용, 대상 2는 Cisco IronPort 사용 등). 취약한 메일 수신자 식별은 수동 분석 (예: CanIPhish 공급망 분석) 또는 프로그래밍 방식 (예: CanIPhish 공급망 API)을 통해 수행할 수 있습니다.
참고: 첨부된 이미지는 취약한 '메일 수신자 공급망'을 보여주는 CanIPhish 공급망 스캔입니다.

