 cameloo1/sharepoint-toolshell-micro-postmortem
재현 가능한 온프레미스 Microsoft SharePoint "ToolShell"(CVE-2025-53770) 인시던트 마이크로 포스트모템: ATT&CK 스냅샷, "중요 로그" 표, 세 가지 헌트(KQL/SPL/Sigma), 최초 4시간 커뮤니케이션, 샘플 데이터 및 그림. 신속한 트리아지를 위해 제작되었으며, 조직 데이터는 포함되지 않으며, SharePoint Online은 범위에서 제외됩니다.

이 키트는 온-프레미스 Microsoft SharePoint Server를 대상으로 한 2025년 중반의 “ToolShell” 제로데이 캠페인을 분류합니다. SharePoint Online은 범위 밖입니다. 외부 데이터에 의존하지 않고 종단 간 재현 가능한 헌트, 커뮤니케이션, 수치를 제공합니다.
이 저장소가 존재하는 이유: 재현 가능한 탐지와 정렬된 경영진 커뮤니케이션으로 분석가 분류 작업을 가속화합니다.
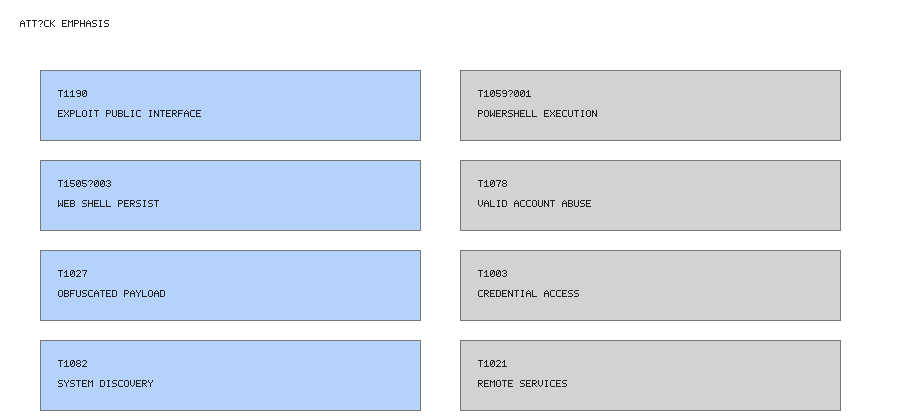
강조된 기술: T1190 (Exploit Public-Facing Application), T1059.001 (PowerShell), T1505.003 (Web Shell), T1078 (Valid Accounts), T1027 (Obfuscated/Complicated Files), T1003 (OS Credential Dumping), T1082 (System Information Discovery), T1021 (Remote Services), T1071 (Application Layer Protocol), T1567 (Exfiltration Over Web Services).
| 단계 | 신호 | 로그 출처 | 주요 필드 | 예시 패턴 |
|---|---|---|---|---|
| 웹 계층/IIS | 긴 __VIEWSTATE blob, /_layouts/*로의 비정상 POST, 드문 UA, 500/404 버스트 | IIS/W3C 로그, SharePoint ULS | cs-uri-stem, cs-useragent, sc-status, 페이로드 길이 | 대형 POST 본문 스파이크 후 500 오류 발생 |
| 프로세스 실행 | w3wp.exe -> cmd.exe -> powershell.exe 및 -enc 또는 -EncodedCommand 포함 | Windows Security 4688 | ParentProcessName, NewProcessName, CommandLine, Account | C:\Windows\System32\inetsrv\w3wp.exe가 인코딩된 페이로드로 PowerShell 생성 |
| 파일 생성/웹쉘 | \inetpub\wwwroot\wss\... 또는 \_layouts\... 아래에 예상치 못한 .aspx 드롭 | Sysmon 11 / 파일 무결성 피드 | TargetFilename, Image, Hashes | \inetpub\wwwroot\wss\VirtualDirectories\80\App_Data\에 새 .aspx |
| ID/토큰 | 비정상 세션 발급, 서비스 계정으로 추적되는 관리자 작업 | SharePoint ULS, AD FS 로그 | User, ClientIP, CorrelationId, 토큰 클레임 | 서비스 계정이 여러 개의 높은 권한 토큰 발급 |
| DNS/프록시 | IIS 이상 후 새로 발견된 낮은 유포율 도메인 | DNS, 프록시, 방화벽 로그 | query, src_ip, count, 유포율 점수 | PowerShell 실행 직후 확인되는 첫 방문 도메인 |
hunts/w3wp_powershell_encodedcommand.kql · SPL · Sigma: IIS 작업자에서 생성된 인코딩된 PowerShell 포착.hunts/sharepoint_webshell_filecreate.kql · SPL · Sigma: SharePoint 웹 루트 내 예상치 못한 .aspx 파일 식별.hunts/dns_newly_seen_post_iis_anomaly.kql · SPL · Sigma: IIS 이상 및 의심스러운 IIS 자식 프로세스 이후 낮은 유포율 DNS 도메인 표면화.samples/example_events.json를 검토하여 각 헌트에 맞는 대표적인 Windows Security 4688, Sysmon 11 및 DNS 항목 확인 (정상 노이즈 포함).Account, -enc를 포함하는 CommandLine, 악성 히트 3개와 정상 관리자 스크립트 노트 1개.\inetpub\wwwroot\wss\VirtualDirectories\80\Layouts\ 아래에 2개의 .aspx 경로와 정상 배포 항목을 보여주는 집계.cdn-msupdate.example, toolshare-sync.example로 24시간 동안 총 <5개의 쿼리와 임계값에서 무시된 정상 CDN 도메인 1개.comms/first_4h.md 참조.figures/decision-tree.png는 커뮤니케이션 팩의 ASCII 논리를 반영합니다.벤더 연구:
index=*, SecurityEvent, Sysmon)을 로컬 데이터 모델(예: m365:security, wineventlog)에 맞게 업데이트합니다.Account, ClientIP, TargetFilename)를 환경별 별칭 또는 정규화된 스키마(예: user, ip_src, file_path)로 대체합니다.ago(24h) 또는 가장 빠른 창을 함대 보존 및 탐지 지연 시간에 맞게 조정합니다.