 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki

이 위키는 탄력적인 Red Team 인프라를 구축하기 위한 리소스를 제공하기 위해 작성되었습니다. Steve Borosh(@424f424f)와 Jeff Dimmock(@bluscreenofjeff)의 BSides NoVa 2017 발표 "Doomsday Preppers: Fortifying Your Red Team Infrastructure"(슬라이드)를 보완하기 위해 만들어졌습니다.
추가하고 싶은 내용이 있다면 저장소에 Pull Request를 제출하거나 이슈를 등록해 주세요.
이 위키에 참조된 콘텐츠의 모든 작성자와 기여해 주신 모든 분들께 감사드립니다!
활성 대응에 맞서야 하거나 장기간(수 주, 수 개월, 수 년) 지속되는 레드 팀 인프라를 설계할 때는 각 자산을 기능에 따라 분리하는 것이 중요합니다. 이는 캠페인 자산이 탐지되기 시작할 때 블루 팀에 대한 복원력과 민첩성을 제공합니다. 예를 들어, 평가용 피싱 이메일이 식별된 경우 레드 팀은 전체 팀 서버를 새로 구성하는 대신 새 SMTP 서버와 페이로드 호스팅 서버만 만들면 됩니다.
다음 기능을 서로 다른 자산에 분리하는 것을 고려하세요:
이러한 각 기능은 각 소셜 엔지니어링 캠페인에 필요할 가능성이 높습니다. 레드 팀 평가에서는 활성 사고 대응이 일반적이므로 각 캠페인마다 새로운 인프라 세트를 구현해야 합니다.
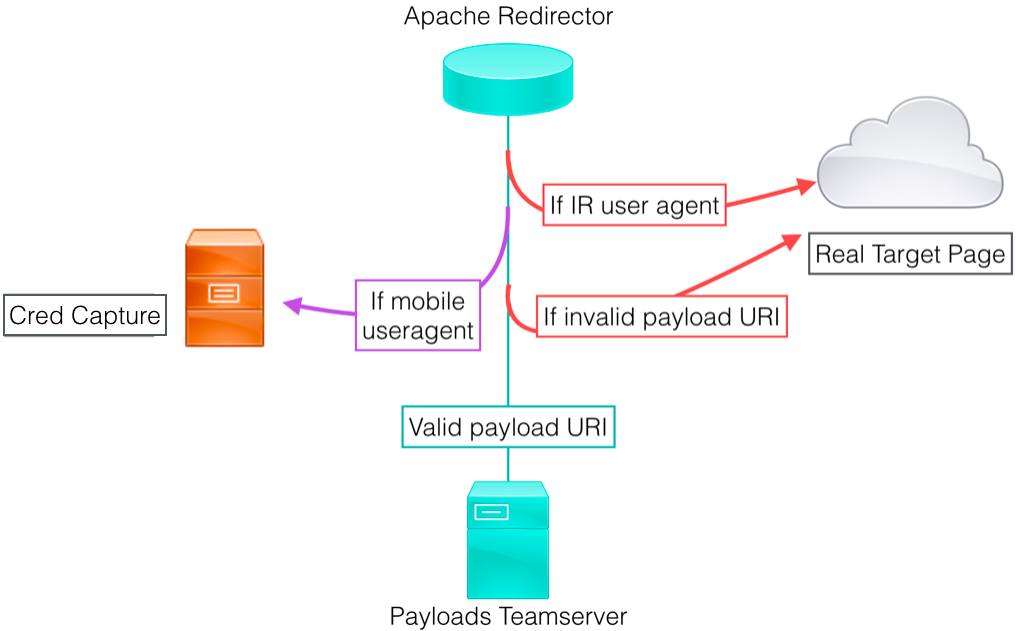
복원력과 은닉성을 더욱 강화하기 위해 모든 백엔드 자산(예: 팀 서버) 앞에는 리다이렉터를 배치해야 합니다. 목표는 항상 대상과 백엔드 서버 사이에 호스트를 두는 것입니다. 이러한 방식으로 인프라를 구성하면 새 인프라를 훨씬 빠르고 쉽게 구축할 수 있습니다. 새 팀 서버를 구성하고, 세션을 마이그레이션하고, 백엔드에서 소각되지 않은 자산을 다시 연결할 필요가 없습니다.
일반적인 리다이렉터 유형:
각 리다이렉터 유형에는 다양한 시나리오에 가장 적합한 여러 구현 옵션이 있습니다. 이러한 옵션은 위키의 리다이렉터 섹션에서 자세히 설명합니다. 리다이렉터는 VPS 호스트, 전용 서버 또는 PaaS(Platform-as-a-Service) 인스턴스에서 실행되는 앱일 수도 있습니다.
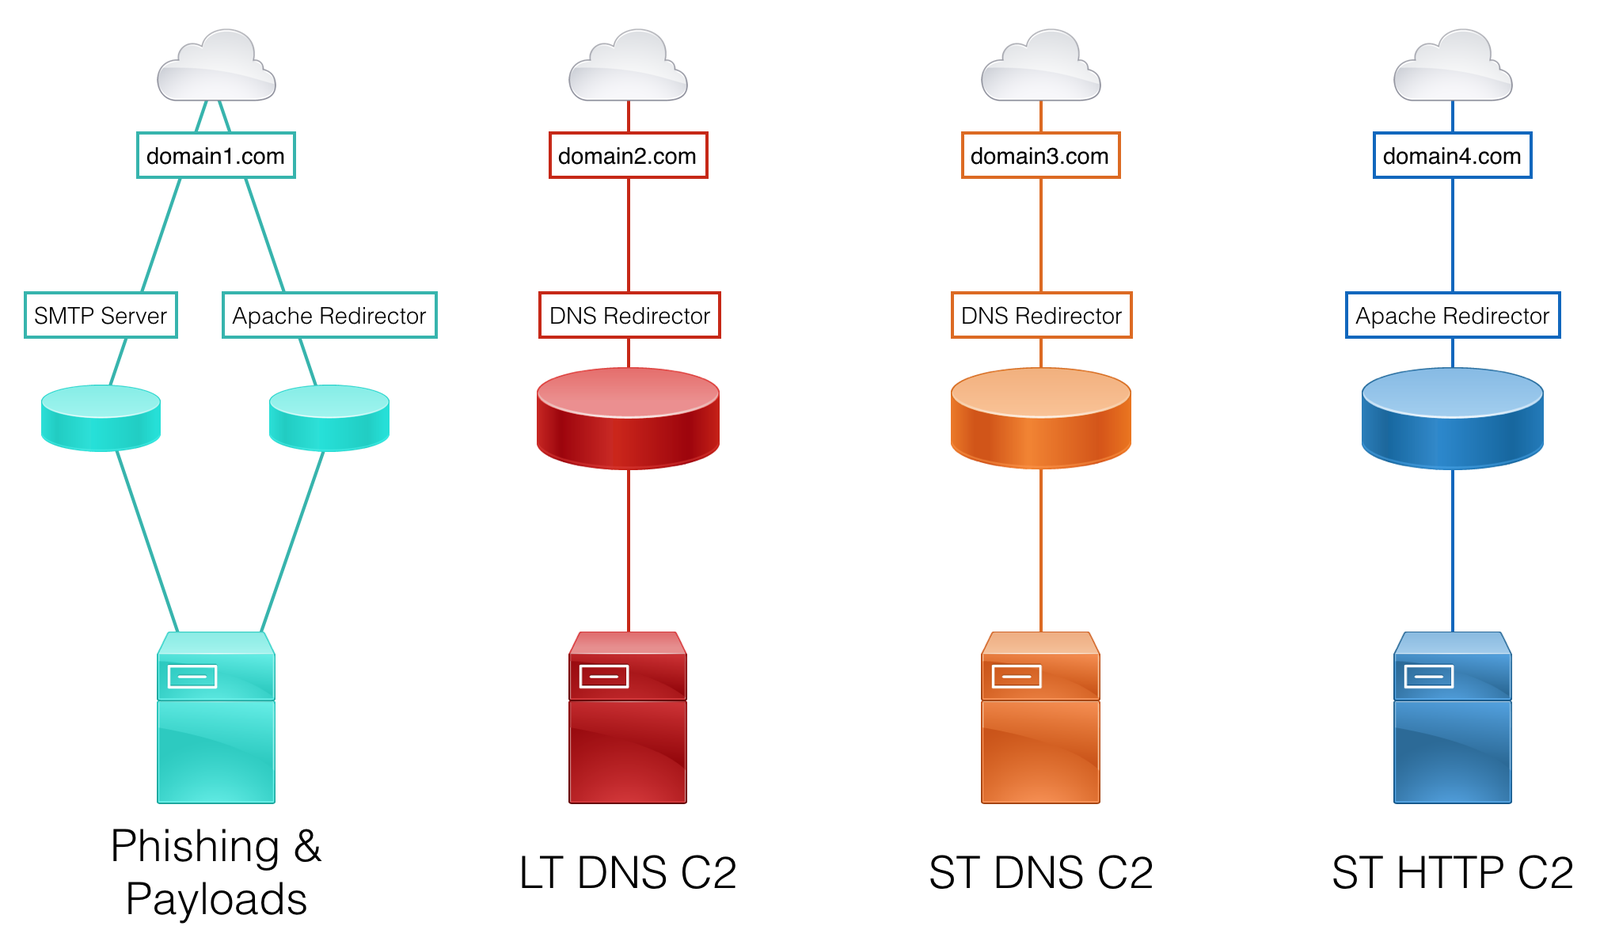
기능 분리와 리다이렉터 사용을 고려한 샘플 설계는 다음과 같습니다:
Digital Ocean으로 C2 인프라 구축 방법 – 1부 - Lee Kagan (@invokethreatguy)
Terraform을 사용한 자동화된 레드 팀 인프라 배포 - 1부 - Rasta Mouse (@_RastaMouse)
인지된 도메인 평판은 대상이 사용하는 제품과 해당 구성에 따라 크게 달라집니다. 따라서 대상에서 작동할 도메인을 선택하는 것은 정확한 과학이 아닙니다. OSINT(오픈소스 정보 수집)는 통제 상태를 최선으로 추정하고 도메인을 확인할 리소스를 결정하는 데 중요합니다. 다행히도 온라인 광고주들도 동일한 문제에 직면하여 우리가 활용할 수 있는 몇 가지 솔루션을 만들었습니다.
expireddomains.net은 최근 만료되거나 삭제된 도메인을 위한 검색 엔진입니다. 만료 기간, 백링크 수, Archive.org 스냅샷 수, SimilarWeb 점수와 같은 검색 및 고급 필터링을 제공합니다. 이 사이트를 사용하면 도메인 수명이 있는 기존 사용 도메인을 등록할 수 있으며, 이는 대상과 유사해 보이거나, 사칭 대상과 유사해 보이거나, 단순히 대상 네트워크에 자연스럽게 섞일 가능성이 높은 도메인입니다.
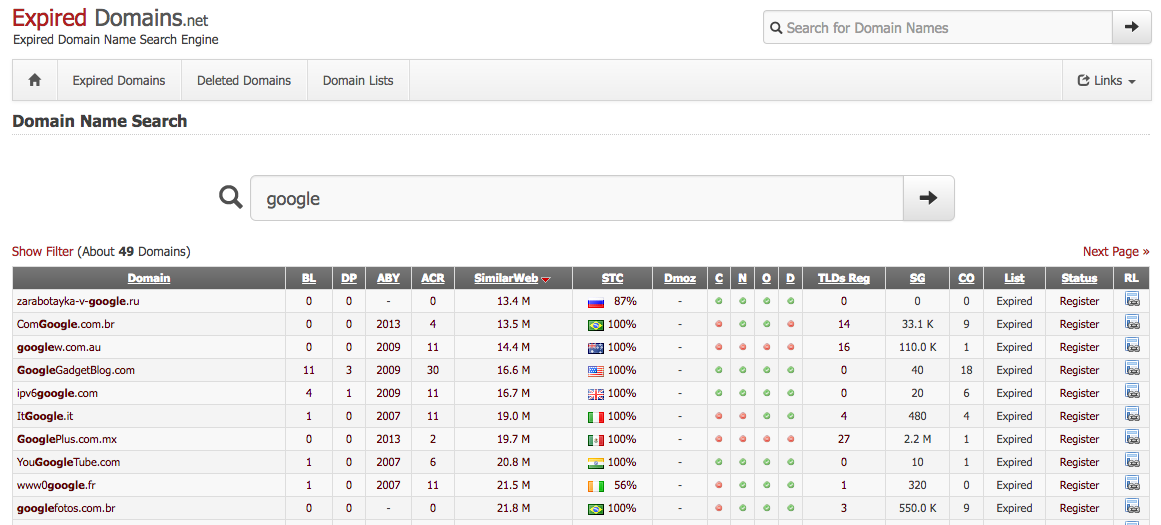
C2 또는 데이터 유출용 도메인을 선택할 때는 금융 또는 의료로 분류된 도메인을 선택하는 것을 고려하세요. 많은 조직에서 법적 또는 데이터 민감성 문제의 가능성으로 인해 해당 범주에 대해 SSL 중간자 공격을 수행하지 않습니다. 또한 선택한 도메인이 이전의 악성코드 또는 피싱 캠페인과 연관되지 않도록 하는 것도 중요합니다.
Charles Hamilton(@MrUn1k0d3r)의 도구 CatMyFish는 expireddomains.net과 BlueCoat를 사용하여 검색 및 웹 분류 확인을 자동화합니다. 검색에 더 많은 필터를 적용하거나 등록한 자산의 장기 모니터링을 수행하도록 수정할 수 있습니다.
Joe Vest (@joevest)와 Andrew Chiles (@andrewchiles)의 또 다른 도구인 DomainHunter는 BlueCoat/WebPulse, IBM X-Force, Cisco Talos 분류, 도메인 수명, 대체 가능한 TLD, Archive.org 링크 및 HTML 보고서를 반환합니다. 또한 Malwaredomains.com과 MXToolBox를 사용하여 알려진 악성코드 및 피싱 캠페인에서의 사용 여부를 확인합니다. 이 도구에는 BlueCoat/WebPulse 캡차를 우회하기 위한 OCR 지원도 포함되어 있습니다. 도구 초기 릴리스에 대한 자세한 내용은 블로그 게시물을 확인하세요.
또 다른 도구인 Max Harley (@Max_68)의 AIRMASTER는 expireddomains.net과 Bluecoat를 사용하여 분류된 도메인을 찾습니다. 이 도구는 OCR을 사용하여 BlueCoat 캡차를 우회하여 검색 속도를 높입니다.
기존 등록 도메인을 사용할 수 없거나 직접 등록한 도메인을 선호하는 경우 도메인을 직접 분류할 수 있습니다. 아래의 직접 링크를 사용하거나 Dominic Chell (@domchell)의 Chameleon과 같은 도구를 사용하세요. 대부분의 분류 제품은 도메인 분류를 결정할 때 리디렉션이나 복제된 콘텐츠를 간과합니다. Chameleon 사용에 대한 자세한 내용은 Dominic의 게시물 분류는 보안 경계가 아닙니다를 확인하세요.
마지막으로 DNS 설정이 올바르게 전파되었는지 확인하세요.
간편함과 피싱이라는 단어는 실제로 잘 어울리지 않는 것 같습니다. 적절한 피싱 인프라를 구축하는 것은 정말 골치 아픈 일이 될 수 있습니다. 다음 튜토리얼은 현재까지 "대부분의" 스팸 필터를 통과하고 대상과의 양방향 통신을 포함한 간편한 피싱 경험을 위한 RoundCube 인터페이스를 제공하는 피싱 서버를 신속하게 구축하는 데 필요한 지식과 도구를 제공합니다. 피싱에 관한 많은 설정과 게시물이 있습니다. 이것은 그 중 하나의 방법일 뿐입니다.
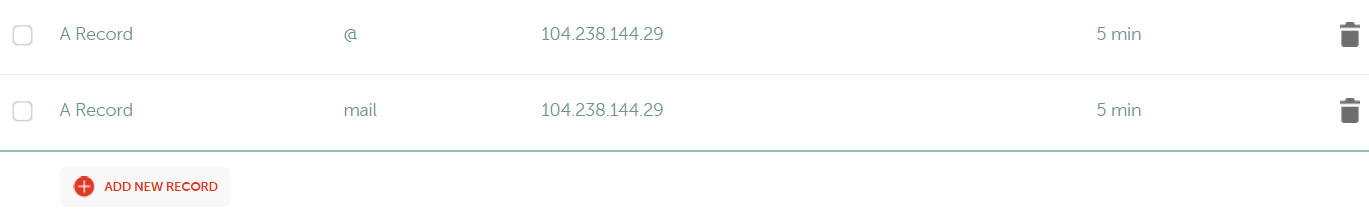
이전 섹션에 나열된 적절한 확인을 통과한 도메인이 있고 피싱 서버를 가동했다면 아래 그림과 같이 도메인에 대한 "A" 레코드를 몇 개 생성해야 합니다.