Android 기기를 원격으로 장악하기 위한 올인원 해킹 도구.
<div align="center"> # PhoneSploit Pro Android를 위한 스위스 아미 나이프. `ADB`, `scrcpy`, `Nmap`, `Metasploit-Framework`를 사용하여 Android 기기를 원격으로 장악하기 위해 `Python`으로 작성된 올인원 해킹 도구입니다.     </div> ## 목차 - [개요](#overview) - [스크린샷](#screenshots) - [기능](#features) - [요구 사항](#requirements) - [시작하기](#getting-started) - [의존성 설치](#installing-dependencies) - [기기 설정 튜토리얼](#device-setup-tutorial) - [호환성](#compatibility) - [도구 수동 설치](#installing-tools-manually) - [면책 조항](#disclaimer) - [개발자](#developer) - [지원](#support) - [저작자 표시](#attribution) --- ## 개요 #### 기기를 장악하세요. 중요한 모든 방식으로. USB 또는 Wi‑Fi로 연결한 다음, 하나의 메뉴에서 기기를 제어하고, 데이터를 추출하고, 카메라와 마이크를 스트리밍하고, 앱을 관리하고, 완전한 **Metasploit** 침투를 자동화하세요. 더 이상 명령과 인수를 외울 필요가 없습니다. PhoneSploit Pro가 대신 해줍니다. 번호를 선택하고 실행하세요. --- ## 스크린샷 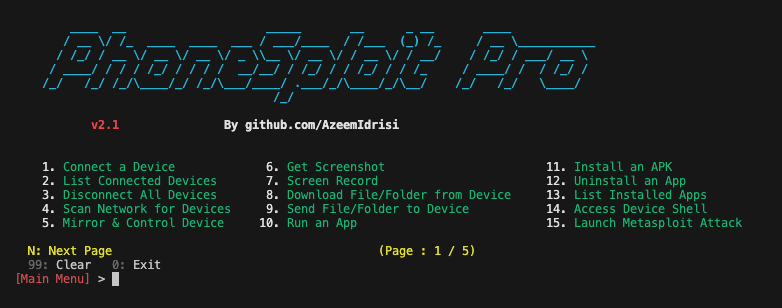 --- ## 기능 | 기능 | 설명 | | ---------------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **기기 연결** | ADB를 사용하여 원격으로 기기에 연결합니다. | | **연결된 기기 목록** | 현재 ADB에 연결된 모든 기기를 표시합니다. | | **모든 기기 연결 해제** | 모든 ADB 세션을 연결 해제합니다. | | **다중 기기 선택** | 여러 ADB 기기가 연결된 경우(USB 또는 네트워크), 세션에 사용할 기기를 선택합니다(`ANDROID_SERIAL`). | | **ADB 서버 중지** | ADB 서버 프로세스를 중지합니다. | | **ADB 서버 재시작** | ADB 서버 프로세스를 재시작합니다. | | **기기 셸 접근** | 연결된 기기에서 대화형 셸을 엽니다. | | **키코드** | 키코드를 전송하여 기기를 원격으로 제어합니다. | | **기기 잠금 해제** | 화면을 켜고, 위로 스와이프하며, 필요 시 비밀번호를 입력합니다. | | **기기 잠금** | 기기를 잠급니다. | | **재시작 / 재부팅** | 기기를 `System`, `Recovery`, `Bootloader` 또는 `Fastboot`로 재시작하거나 재부팅합니다. | | **전원 끄기** | 대상 기기의 전원을 끕니다. | | **스크린샷** | 스크린샷을 찍고 자동으로 컴퓨터로 가져옵니다. | | **화면 녹화** | 지정된 시간 동안 대상 기기의 화면을 녹화하고 녹화 파일을 자동으로 컴퓨터로 가져옵니다. | | **익명 스크린샷 / 화면 녹화** | 스크린샷이나 화면 녹화를 수행한 후 대상 기기에서 파일을 제거합니다. | | **미러링 및 제어** | 화면을 미러링하고 대상 기기를 제어합니다. | | **파일 및 폴더 목록** | 대상 기기의 모든 파일과 폴더를 나열합니다. | | **기기에서 다운로드** | 대상 기기에서 파일이나 폴더를 다운로드합니다. | | **기기로 전송** | 컴퓨터에서 대상 기기로 파일이나 폴더를 전송합니다. | | **WhatsApp 데이터 복사** | 모든 WhatsApp 데이터를 컴퓨터로 복사합니다. | | **스크린샷 복사** | 모든 스크린샷을 컴퓨터로 복사합니다. | | **카메라 사진 복사** | 모든 카메라 사진을 컴퓨터로 복사합니다. | | **카메라 라이브** | 대상 기기의 전면 또는 후면 카메라에서 라이브 비디오를 스트리밍합니다. | | **SMS 덤프** | 기기의 모든 SMS를 컴퓨터로 내보냅니다. | | **연락처 덤프** | 기기의 모든 연락처를 컴퓨터로 내보냅니다. | | **통화 기록 덤프** | 기기의 모든 통화 기록을 컴퓨터로 내보냅니다. | | **앱 실행** | 기기에서 애플리케이션을 실행합니다. | | **APK 설치** | 컴퓨터에서 대상 기기로 APK를 설치합니다. | | **분할 APK 설치** | 여러 APK 분할(예: 분할 번들)로 제공되는 앱을 설치합니다. | | **앱 제거** | 설치된 애플리케이션을 제거합니다. | | **설치된 앱 목록** | 대상 기기에 설치된 모든 앱을 나열합니다. | | **APK 추출** | 설치된 앱에서 APK를 추출합니다. | | **앱 강제 종료** | 실행 중인 애플리케이션을 강제 종료합니다. | | **앱 데이터 삭제** | 선택한 앱의 저장소/데이터를 삭제합니다(해당 앱의 공장 초기화). | | **앱 재시작** | 애플리케이션을 재시작합니다(강제 종료 후 다시 실행). | | **권한 부여 / 취소** | 앱의 런타임 권한을 부여하거나 취소합니다. | | **링크 열기** | 대상 기기에서 URL을 엽니다. | | **사진 표시** | 대상 기기에 이미지나 사진을 표시합니다. | | **오디오 재생** | 대상 기기에서 오디오 파일을 재생합니다. | | **비디오 재생** | 대상 기기에서 비디오를 재생합니다. | | **SMS 전송** | 대상 기기를 통해 SMS 메시지를 전송합니다. | | **기기 정보** | 빌드, 모델, 칩셋, 패치 레벨, 암호화 및 식별자(접근 가능한 경우 IMEI, 시리얼, 부트 시리얼, Android ID)를 읽습니다. | | **기기의 계정** | `dumpsys account`에서 계정 유형과 이름을 나열합니다(토큰 제외). | | **SIM / 통신사 정보** | 사용 가능한 경우 오프라인 MCC-MNC 조회를 통해 SIM 및 등록된 네트워크 통신사 속성을 확인합니다. | | **Bluetooth 기기** | 오프라인 MAC 벤더(OUI) 조회를 통해 페어링/최근 기기의 Bluetooth 덤프를 파싱합니다. | | **배터리 정보** | 배터리 상태 및 관련 세부 정보를 읽습니다. | | **마이크 오디오 녹음** | 마이크에서 오디오를 녹음합니다. | | **마이크 오디오 스트리밍** | 라이브 마이크 오디오를 스트리밍합니다. | | **기기 오디오 녹음** | 내부 기기 오디오를 녹음합니다. | | **기기 오디오 스트리밍** | 라이브 기기 오디오를 스트리밍합니다. | | **기기 완전 해킹** | 사전 점검(기기, Metasploit, 페이로드 상태, LPORT)이 포함된 가이드 Metasploit 흐름; 로컬 인터페이스에서 **LHOST**를 선택하거나 사용자 지정 IP를 입력합니다; 선택적으로 설치된 페이로드를 **재사용**하거나 재빌드합니다; `msfvenom`이 APK를 빌드하고, ADB가 설치 및 실행하며, **Metasploit-Framework**가 `meterpreter` 핸들러를 여는 동안 단계별 진행 상황을 표시합니다; 완료 시 페이로드의 선택적 **제거**를 지원합니다. | | **LAN 네트워크 스캔** | 대상 IP 주소를 찾는 데 도움이 되도록 로컬 네트워크의 호스트를 검색합니다; 서비스 감지를 통해 TCP 포트 `5555`와 `5554`를 프로브하고 ADB 관련 지문과 가능성 높은 Android/ADB 대상에 대한 힌트를 표시합니다. | | **TCP 포트 포워딩** | ADB를 통해 TCP 포트 포워딩 규칙을 전달, 역방향, 나열, 제거 또는 모두 제거합니다. | | **logcat 스니펫 저장** | `logcat` 출력의 일부를 캡처하여 컴퓨터의 파일에 저장합니다. | | **라이브 logcat 스트림** | 기기에서 `logcat`을 라이브로 스트리밍합니다. | | **네트워크 스냅샷** | 기기의 네트워크 인터페이스 및 연결 상태 스냅샷을 표시합니다. | | **개발자 설정** | 기기에서 시스템 **개발자 옵션** 화면을 엽니다. | | **로케일 읽기** | 기기에서 로케일 및 언어 설정을 읽습니다. | | **화면 항상 켜기** | `svc power stayon`을 설정합니다(USB 연결 시 켜짐 유지, 항상 켜짐 유지 또는 켜짐 유지 끄기). | | **Wi‑Fi 상태 덤프** | 기기에서 상세한 Wi‑Fi 상태를 덤프합니다; 요약 줄은 오프라인 벤더(OUI)로 MAC/BSSID를 주석 처리합니다. | | **WLAN IP 정보** | WLAN IP 주소 지정 정보를 표시하고 오프라인 벤더(OUI)로 인터페이스 MAC을 주석 처리합니다. | | **Wi‑Fi 라디오 토글** | Wi‑Fi 라디오를 켜거나 끕니다. | | **Ping 연결 확인** | 연결을 테스트하기 위해 호스트에 대해 ping 검사를 실행합니다. | | **저장된 Wi‑Fi 네트워크** | 기기에 알려진 저장된 Wi‑Fi 네트워크를 나열합니다. | --- [Read more](https://github.com/azeemidrisi/phonesploit-pro)



