 atenreiro/opensquat
신규 등록 도메인을 브랜드 키워드에 대해 모니터링하고 DNS 및 VT 검증을 통해 도메인 스쿼팅, 타이포스쿼팅 및 피싱 유사 도메인을 탐지하는 OSINT 도구입니다.



openSquat은 귀하의 브랜드나 도메인을 대상으로 하는 사이버 스쿼팅 위협을 식별하는 오픈 소스 인텔리전스(OSINT) 보안 도구입니다:
| 위협 유형 | 설명 |
|---|---|
| 🎣 피싱 | 귀하의 브랜드를 모방한 사기성 도메인 |
| 🔤 타이포스쿼팅 | 흔한 오타가 포함된 도메인 (예: gooogle.com) |
| 🌐 IDN 호모그래프 | 다른 문자 체계의 유사 문자 |
| 👥 도플갱어 | 귀하의 브랜드 이름을 포함한 도메인 |
| 🔀 비트스쿼팅 | 도메인 이름의 단일 비트 오류 |
"브랜드 보호를 위한 강력한 스위스 아미 나이프" — WhoisXML API 블로그, 2022년 8월
"새로 등록된 도메인에 대한 정보를 수집하는 편리한 도구." — 피싱 탐지 도구 Top 5 선정 — SOCRadar 블로그, 2022년 7월
"openSquat은 자동화된 모니터링과 탐지를 통해 도메인 스쿼팅 및 피싱 공격에 대한 필수적인 보호를 제공합니다." — Prince Yadav, TutorialsPoint, 2026년 3월
"OpenSquat은 103개의 스쿼팅 도메인, 960개의 활성 피싱 웹사이트, 53개의 의심스러운 인증서를 가진 도메인을 식별했습니다." — Sharma et al., Journal of Information Security and Cybercrimes Research (JISCR), Vol. 7, Issue 1, 2024년 6월
openSquat은 오픈 코어 모델을 따릅니다:
이 모델은 기업 사용의 규모, 신뢰성 및 운영 요구 사항을 지원하면서 투명성과 커뮤니티 협업을 가능하게 합니다.
pip install opensquat
opensquat -k keywords.txt
git clone https://github.com/atenreiro/opensquat
cd opensquat
pip install -r requirements.txt
python3 opensquat.py -k keywords.txt
저장소 사용자: 아래 모든 예시에서
opensquat를python3 opensquat.py로 바꾸면 클론한 체크아웃에서 실행할 수 있습니다.
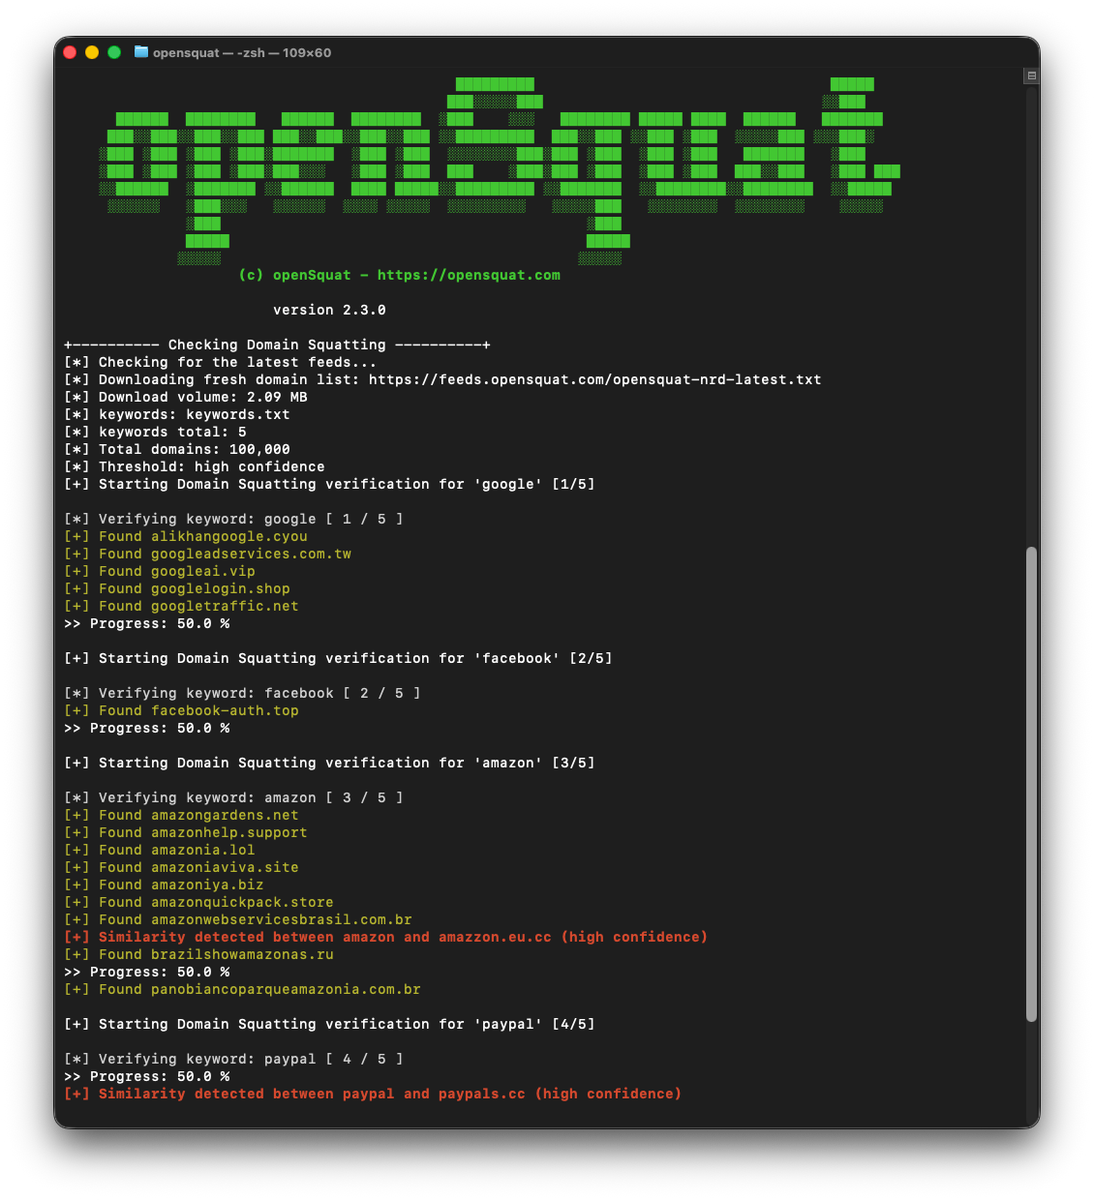
confusable_homoglyphs, homoglyphs, colorama, requests, dnspython, beautifulsoup4# Default run
opensquat
# Show all options
opensquat -h
# Use custom keywords file
opensquat -k my_keywords.txt
# DNS validation via Quad9
opensquat --dns

# Check Certificate Transparency logs
opensquat --ct

# Scan for open ports (80/443)
opensquat --portcheck

# Cross-reference phishing databases
opensquat --phishing results.txt
# Save as JSON
opensquat -o results.json -t json

# Save as CSV
opensquat -o results.csv -t csv
| 수준 | 플래그 | 설명 |
|---|---|---|
| 0 | -c 0 | 매우 높음 (결과 적음, 높은 정확도) |
| 1 | -c 1 | 높음 (기본값) |
| 2 | -c 2 | 중간 |
| 3 | -c 3 | 낮음 |
| 4 | -c 4 | 매우 낮음 (결과 많음, 오탐 많음) |
참고: API 측(
--api)에서는 다섯 가지 신뢰도 수준이 네 가지 퍼지니스 값(exact,low,auto,high)에 매핑됩니다 —-c 3과-c 4는 모두high에 매핑됩니다. 전체 매핑과--api-fuzziness로 재정의하는 방법은 프리미엄 및 API 모드를 참조하세요.
openSquat은 세 가지 모드를 지원합니다. 기본(커뮤니티) 모드는 변경되지 않았으므로 기존 사용자는 플래그가 필요하지 않습니다. 두 프리미엄 모드는 단일 openSquat API 키를 공유합니다. 더 큰 피드로 동일한 로컬 탐지 파이프라인을 원하면 프리미엄 피드를, 로컬 피드 다운로드 없이 서버 측 탐지를 원하면 프리미엄 API를 선택하세요.
| 모드 | 플래그 | 기능 |
|---|---|---|
| 커뮤니티 (기본값) | (없음) | 무료 NRD 피드(하루 약 10만 개 도메인)를 다운로드하고 로컬 Levenshtein 탐지를 실행합니다. |
| 프리미엄 피드 | --premium | openSquat API 키를 사용하여 유료 NRD 피드(nrd-lite, 훨씬 큼)를 다운로드한 후 동일한 로컬 Levenshtein 탐지를 실행합니다. |
| 프리미엄 API | --api | 로컬 피드 다운로드를 건너뜁니다. 키워드별로 openSquat 유사 도메인 REST API를 쿼리하고 서버 측 일치 항목을 반환합니다. |
키를 받으려면 opensquat.com에서 가입하세요. 동일한 키가 프리미엄 피드(--premium)와 프리미엄 API(--api) 모두에서 작동합니다.
--api-key YOUR_KEYOPENSQUAT_API_KEY 환경 변수api_key.txt (파일당 키 하나, # 주석 허용)CLI 플래그는
ps출력에 표시됩니다. 공유 환경에서는 환경 변수나 키 파일을 사용하는 것이 좋습니다.
# Premium Feed mode — same local pipeline, larger feed
export OPENSQUAT_API_KEY=os_xxxxxxxxxxxx
opensquat -k keywords.txt --premium

# Premium API mode — server-side detection per keyword
opensquat -k keywords.txt --api

# Premium API + DNS reputation check on each returned domain
opensquat -k keywords.txt --api --dns

# Premium API with JSON output grouped by keyword
opensquat -k keywords.txt --api -t json -o results.json

# Tune the Premium API search
opensquat -k keywords.txt --api --api-fuzziness high --api-history-days 7 --api-max-results 200
--premium 또는 --api가 키를 성공적으로 로드하면, CLI는 키가 유출되지 않으면서 어떤 키가 선택되었는지 확인할 수 있도록 마스킹된 확인 줄을 출력합니다:
[*] API key loaded: os_gL...L5Mb
프리미엄 API 모드에서는 실행 요약에 활성 모드, 수행된 API 호출 수, 사용량 증감과 함께 남은 잔액이 보고됩니다(예: 4972 (used 4 of 4976 this run)). 호출이 병렬로 실행되더라도 키워드별 진행 상황 줄은 키워드 파일과 동일한 순서로 표시됩니다. 할당량 소진(HTTP 429)은 부분 결과를 정상적으로 반환하며, 인증 오류(401)와 요금제 오류(403)는 명확한 메시지와 함께 중단됩니다.
백엔드가 요청에 속도 제한을 적용하는 경우(HTTP 429와 Retry-After 헤더), 도구는 이를 할당량 소진과 구분합니다. 빨간색 quota exhausted 메시지 대신 노란색 [!] Rate limit hit (retry in Ns) 경고가 표시되고, 부분 결과는 여전히 반환되며, 요약에는 실제 API 잔액이 유지되어 실제로 사용한 크레딧 수를 정확히 확인할 수 있습니다. 대규모 스캔에서 속도 제한이 발생하지 않도록 하려면 --api-rate-limit N을 전달하여 모든 워커에 걸쳐 초당 발신 요청 수를 제한하십시오. 대부분의 백엔드에서 8이 안전한 시작 값입니다.
# Throttle to 8 requests/second across all workers
opensquat -k keywords.txt --api --api-rate-limit 8
Premium API 모드에서는 JSON이 권장 출력 형식입니다. 그 이유는 API가 다른 형식으로는 깔끔하게 담을 수 없는 도메인별 메타데이터를 반환하기 때문입니다. 여기에는 등록된 TLD, NRD 최초 발견 날짜, IDN 동형이의어 플래그, 그리고 해당 도메인이 동형이의어일 때 그 유니코드 렌더링이 포함됩니다.
opensquat -k keywords.txt --api -t json -o results.json
Premium API 모드에서의 더 풍부한 출력 예시(일부 생략):
[
  {
    "keyword": "microsoft",
    "domains": [
      {"domain": "securite-microsoft.fr", "tld": "fr", "date": "09-04-2026", "idn": false},
      {"domain": "xn--mirosoft-hw7c.com", "tld": "com", "date": "09-04-2026", "idn": true, "unicode": "miᴄrosoft.com"}
    ]
  }
]






